






1. מבוא: מדוע אבטחת תוכנה עדיין חשובה
אבטחת תוכנה פירושה הגנה הן על הקוד שלכם והן על הכלים המשמשים לבנייתו. ככל שהפיתוח מואץ ומסתמך יותר על קוד ואוטומציה של צד שלישי, שרשרת האספקה של התוכנה הופכת למשטח התקפה מרכזי. אם אתם שואלים... מהי אבטחת תוכנהזה לא רק תיקון באגים - זה מניעת קוד לא מאובטח, שמירה על סודות ואבטחה CI/CD pipelineמההתחלה.
התקפות מכוונות כעת לשלבים מוקדמים כמו בקרת מקור ומערכות בניה. כתוצאה מכך, תוכנות אבטחת תוכנה חייבות לחרוג מהגנות היקפיות ולכסות את כל תהליך הפיתוח.
עם העלייה בסיכונים ותקנות כמו DORA ו-NIS2 בתוקף, אבטחת שרשרת האספקה שלך כבר אינה אופציונלית. מדריך זה יעזור לך:
- להבין את אבטחת התוכנה בפועל
- לזהות כיצד תוקפים חודרים לשרשרת האספקה של תוכנה
- יש ליישם שיטות עבודה מומלצות כדי לאבטח כל שלב בפיתוח
בואו לצלול פנימה.
2. מהי אבטחת תוכנה ומדוע היא חיונית לשרשרת האספקה של תוכנה
תוכנת אבטחה, בבסיסה, פירושה בנייה ותחזוקה של תוכנה שיכולה לעמוד בפני איומים מהעולם האמיתי. במילים אחרות, זה לא רק עניין של הפעלת סורקים בסוף הפיתוח - אלא, זה עניין של תכנון אבטחה בתהליך כבר מההתחלה.
מהי אבטחת תוכנה
אבטחת תוכנה היא הפרקטיקה של תכנון, פיתוח ותחזוקה של תוכנה כדי להגן עליה מפני פגיעויות, גישה בלתי מורשית והתקפות זדוניות לאורך כל מחזור חייה.
עקרונות ליבה של תוכנת אבטחה ב SDLC
- כתיבת קוד מאובטח
- ניהול תלויות בצורה בטוחה
- מגנים על העולם CI/CD pipelines
- מניעת שינויים או גישה בלתי מורשים
- שמירת סודות ונתונים רגישים מחוץ לשליטת המקור
כל אחת מהפרקטיקות הללו מסייעת להפחית סיכונים לאורך שרשרת האספקה של התוכנה, החל מפיתוח ועד לפריסה.
מהי אבטחת תוכנה לפי התעשייה standards
- על פי פרויקט אבטחת יישומי אינטרנט פתוחים (OWASP), אבטחת תוכנה היא התהליך של בניית תוכנה שתהיה מאובטחת מההתחלה - תוך התמקדות באנשים, תהליכים וטכנולוגיה.
- חטיבת ה-CERT של קרנגי מלון מגדיר זאת כתכנון ויישום של תוכנה שתמשיך לתפקד כראוי תחת מתקפה זדונית.
- השמיים המכון הלאומי של Standardוטכנולוגיה (NIST) מתאר זאת כהגנה על תוכנה מפני גישה, שימוש, חשיפה, שיבוש או שינוי בלתי מורשים.
בעוד שכל אחד מהם מתמקד בזוויות שונות, המסר המשותף ברור: אבטחת תוכנה חייבת להתחיל מוקדם ולהישאר בעדיפות לאורך כל הפיתוח.
כעת, לאחר שהגדרנו אבטחת תוכנה, בואו נשווה אותה לאבטחת יישומים, ונסביר מדוע הבנת ההבדל חשובה.
3. אבטחת תוכנה לעומת אבטחת יישומים
בעוד שאבטחת תוכנה ואבטחת יישומים מתערבבות לעיתים קרובות, הן פותרות בעיות שונות. לכן, הבנת האופן שבו הן חופפות - והיכן הן לא - עוזרת לצוותים ליישם את ההגנות הנכונות בשלבים הנכונים.
אבטחת יישומים: הגנה על קו הסיום
אבטחת יישומים מתמקדת בתוכנה לאחר בנייתה. היא שואפת להגן על יישומים הפועלים מפני התקפות וכוללת:
- בדיקת חדירה
- אימות ובקרת גישה
- חומות אש של יישומי אינטרנט
- ניטור ותיקון זמן ריצה
זה מתיישב עם ה- אימות אבטחת יישום OWASP Standard (ASVS), אשר קובע קריטריונים לפונקציונליות וארכיטקטורה מאובטחות ביישומים שנפרסו.
אבטחת תוכנה: הגנה באמצעות עיצוב
כאשר אבטחת יישומים היא ריאקטיבית, אבטחת תוכנה הוא פרואקטיבי. הוא מכסה שלבים מוקדמים יותר - כתיבת קוד, ניהול תלויות, pipeline יושרה ועוד. עסקנו בכך בפירוט בסעיף 2, אך הנקודה המרכזית היא זו:
🖋️ תוכנת אבטחה עוסקת בבנייה מאובטחת. אבטחת יישומים עוסקת בהפעלה מאובטחת..
כפי שמסביר NIST ב-Secure Software שלה מסגרת פיתוח, איומים מודרניים דורשים שהאבטחה תשולב בתהליך - לא תוסיף אותה מאוחר יותר.
כיצד שתי הגישות משפיעות על שרשרת האספקה של התוכנה
שתי הגישות הן קריטיות. אבל עצירת איומים מוקדמת היא מהירה, זולה ויעילה יותר מאשר תיקון שלהם לאחר הפריסה.
לדוגמה:
- חבילה זדונית המוזרקת לתהליך הבנייה שלך לא תיתפס על ידי חומת אש.
- סוד שדלף ב-Git commit ייתכן שלעולם לא יופיע בסריקת זמן ריצה.
שינוי זה הוא הסיבה לכך שיותר ארגונים מאמצים פלטפורמות אבטחה מחזור חיים מלא כמו קסיגני, אשר מגשרות בין שני הדיסציפלינות על ידי אבטחת שרשרת האספקה של התוכנה - מהקוד ועד לענן.
4. הבנת איומים לאורך שרשרת האספקה של תוכנה
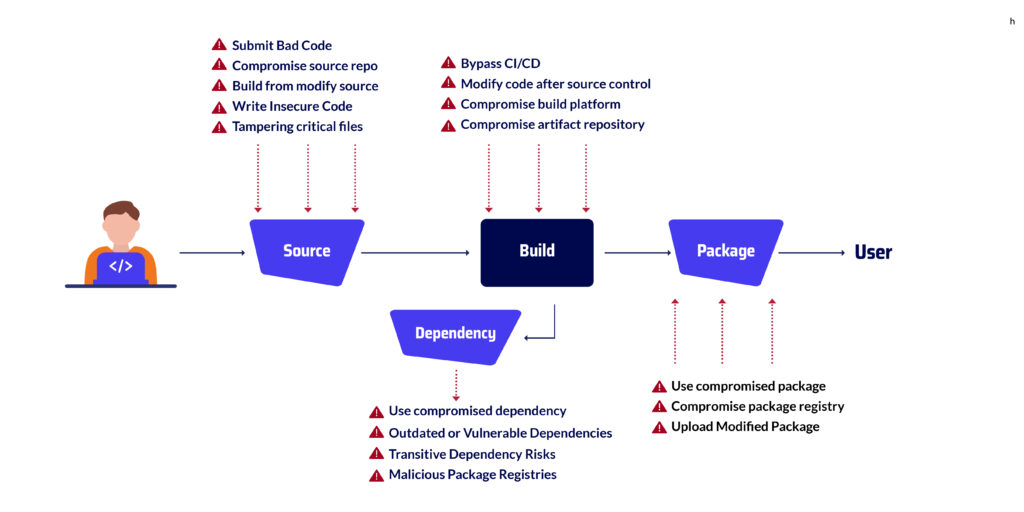
כדי לאבטח את המערכות שלכם ביעילות, חשוב להבין תחילה היכן צצים איומים בשרשרת אספקת התוכנה. שרשרת זו כוללת כל שלב, החל מכתיבת קוד ועד לפריסה ותפעול תוכנה בייצור, וכל שלב מציג סיכונים שונים. בהתחשב בכך, בואו ננתח את השלבים המרכזיים ואת הפגיעויות הספציפיות שהם מציגים.
שלב המקור: המקום בו מתחילה אבטחת התוכנה
כאן נוצר, נבדק וקוד commitטד. עם זאת, אפילו בשלב מוקדם זה, איומים כבר קיימים. לדוגמה:
- תורמים זדוניים או חבילות עם שגיאות הקלדה עלולים להכניס קוד מסוכן
- מאגרי Git שתצורתם שגויה עלולים לחשוף תצורות רגישות
- מפתחים לפעמים commit סודות בטעות, מסכנים מערכות
שלב החבילה: ניהול סיכון צד שלישי
ניהול תלות הוא חיוני אך גם מסוכן. תוקפים מנצלים לעתים קרובות:
- התקפות בלבול תלויות באמצעות ספריות בעלות שם דומה
- חבילות קוד פתוח מיושנות או פגיעות שעדיין נמצאות בשימוש נרחב
- קוד צד שלישי לא מאומת משולב ללא אימות יסודי
→ צללו לעומק: איומים בשלב החבילה
שלב הבנייה: אבטחת ה CI/CD זרימת עבודה
CI/CD pipeline קומפיל קוד ומייצר ארטיפקטים הניתנים לפריסה. למרבה הצער, מורכבותו הופכת אותו למטרה אטרקטיבית. בעיות נפוצות כוללות:
- קבצי בינאריים לא חתומים או שינויים בטווח הפעולה שלהם, מעבר לתשומת לבם
- סקריפטים אוטומציה לא מאובטחים או פגועים
- משתני סביבה ברירת מחדל או לא מאומתים
→ המשך לקרוא: איומים בשלב הבנייה
פריסה והפעלה: קו החזית האחרון - אך לא היחיד
גם לאחר שהאפליקציות נמצאות בתהליכי ייצור, הן עדיין פגיעות. תוקפים ששתלו קוד זדוני מוקדם יותר עלולים להפעיל אותו לאחר הפריסה, ולעתים קרובות להתחמק משיטות גילוי מסורתיות. כתוצאה מכך, אבטחת זמן ריצה נותרת חלק קריטי מהמצב הכולל שלך.
→ ראה דוגמאות: התקפות בולטות על פגיעה בשרשרת האספקה
מדוע ויזואליזציה היא המפתח לאבטחת שרשרת האספקה
בהתחשב בכל הגורמים, לצוותים רבים חסרה תמונה ברורה של אופן זרימת הקוד שלהם בכל שלב. חוסר נראות זה יוצר נקודות עיוורות שתוקפים להוטים לנצל. זו הסיבה שכלי ויזואליזציה של שרשרת האספקה של תוכנה הם הכרחיים. הם מאפשרים לך:
- מפה כל רכיב, תהליך ובעל עניין בחברה שלך pipeline
- זיהוי נקודות תורפה ופגיעויות מערכתיות
- עקוב אחר מקורותיהם של בעיות בבהירות ובביטחון
→ למידע נוסף: שליטה בוויזואליזציה של SSC
תודיעו לי אם תרצו שזה ייוסף למסמך המעוצב או אם תרצו עזרה בעיבוד מחדש של הסעיפים הבאים לאותו גוון ומבנה.
5. שיטות עבודה מומלצות לאבטחת תוכנה: שילוב הגנה בזרימת העבודה שלך
אבטחת תוכנה חזקה אינה נובעת מתיקונים של הרגע האחרון - היא נובעת מבניית הרגלי אבטחה מוקדמים ועקביים. למעשה, הצוותים היעילים ביותר לא משלימים אבטחה בסוף; במקום זאת, הם מטמיעים אותה בכל מחזור חיי הפיתוח שלהם. גישה פרואקטיבית זו מאבטחת את שרשרת האספקה של התוכנה מבפנים החוצה - מבלי להאט את הצוותים.
להלן שיטות עבודה חיוניות המסייעות להגן על זרימת העבודה שלך משלב הפיתוח ועד לשלב הפריסה:
הזז שמאלה עם פיתוח מאובטח
ראשית, זיהוי מוקדם של בעיות חוסך זמן ומונע חשיפה. שלב אבטחה ישירות בפיתוח על ידי:
- אכיפת קידוד מאובטח standards
- הפעלת בדיקות אבטחה סטטיות של יישומים (SAST) בזמן אמת
- חסימת commitקוד הכולל סודות או דפוסי קוד בסיכון גבוה
גישה זו מבטיחה שאבטחת תוכנה מתחילה אצל המפתח - ולא אצל המבקר.
השתמש SCA עם יכולת נגישות ו-EPSS
במקום לרדוף אחרי כל CVE, התמקדו במה שחשוב. נצלו את ניתוח הרכב התוכנה (SCA) כלים אשר:
- סמן אילו נקודות תורפה באמת נגישות בקוד שלך
- קביעת סדרי עדיפויות לסיכונים על סמך מדדי מערכת ניקוד חיזוי ניצול לרעה (EPSS)
כתוצאה מכך, הצוותים שלכם יתקנו את מה שניתן לנצל - במהירות - תוך התעלמות מרעש לא רלוונטי.
מניעת חשיפת סודות
נקודה חשובה נוספת: סודות כמו טוקנים, אישורים ומפתחות API אינם שייכים לקוד המקור שלך. השתמש בסורקים אוטומטיים כדי לזהות ולחסום סודות לפני שהם... commitטד. ואם אחת כזו דולפת? יש לסובב אותה מיד ולרשום את האירוע לצורך שבילי ביקורת.
נעל את שלך CI/CD Pipelines
חשוב לא פחות, שלך pipelineיש להתייחס למערכות ייצור כאל מערכות ייצור. משמעות הדבר היא:
- אכיפת גישה עם הרשאות נמוכות ביותר
- חתימה ואימות של כל פריטי הבנייה
- אימות כלים ותוספים לפני השימוש
עם זאת בחשבון, אדם קשוח CI/CD התהליך הופך לקו ההגנה החזק ביותר שלך מפני התערבות פנימית וחיצונית.
ניטור בזמן אמת עם זיהוי אנומליות
אפילו עם בקרות חזקות, ניטור הוא קריטי. השתמשו בזיהוי אנומליות כדי לזהות:
- שינויים בלתי צפויים בקוד או בתצורה
- חָשׁוּד commit התנהגות
- דפוסי גישה מחוץ לקווי בסיס רגילים
נראות בזמן אמת מאפשרת לך לעצור בעיות לפני הם הופכים לאירועים.
אוטומציה של תאימות לאורך מחזור החיים
לבסוף, אל תתעלמו מהמוכנות הרגולטורית. אוטומציה של בקרות אבטחה לא רק אוכפת שיטות עבודה מומלצות אלא גם מסייעת בעמידה בדרישות מסגרות כמו DORA, NIS2 ואחרות. ודאו שהכלים שלכם יכולים:
- הפעל בדיקות אוטומטיות בין שלבים
- איסוף ראיות ויומני רישום
- הדגמת כיסוי בקרה במהלך ביקורות
בכך, תאימות הופכת לתוצר לוואי של הנדסת אבטחה - ולא לחוסם.
פיתוח תוכנה מאובטח: 8 שיטות עבודה מומלצות
גלו שיטות עבודה מומלצות לפיתוח תוכנה מאובטח כדי לשפר את שלמות התוכנה, להפחית סיכונים ולהבטיח את אמינותה.
6. כלים חיוניים לאבטחת תוכנה מודרנית
בואו נודה בזה - אנשים ותהליכים חשובים, אבל כלים הם מה שהופך תוכנות אבטחה לאמיתיות. בלי אוטומציה ונראות, כמעט בלתי אפשרי לעמוד בקצב. ומכיוון שלשרשרת האספקה של התוכנה יש כל כך הרבה חלקים נעים, הכלים שלכם צריכים לכסות יותר מסתם הקוד שלכם.
להלן פירוט של הכלים שכל צוות מודרני צריך להשתמש בהם. לא רק משום שהם שיטות עבודה מומלצות - אלא משום שהם חוסכים זמן, מפחיתים סיכונים ומקלים על הציות לתקנות.
בדיקות אבטחת יישומים סטטיות ודינמיות (SAST ו-DAST)
להתחיל, SAST כלים סורקים את הקוד שלך לפני שהוא בכלל רץ. הם לוכדים דברים כמו הזרקת SQL, לוגיקה לא מאובטחת או סודות בטקסט רגיל - במהלך הפיתוח, לא אחריו.
בינתיים, Dast נוקט בגישה שונה. הוא בודק את היישומים החיים שלך מבחוץ, ומדמה התקפות אמיתיות כדי למצוא דברים כמו בקרות גישה שבורות או נקודות קצה חשופות.
שניהם שימושיים. אבל יחד, הם עוזרים לך לבנות ולהפעיל תוכנה מאובטחת בתכנון - ובטוחה בייצור.
ניתוח הרכב תוכנה (SCA)
כמעט כל אפליקציה כיום תלויה בקוד פתוח. זה נהדר למהירות - אבל לא תמיד לאבטחה.
SCA כלים סרוק את התלויות והספריות של צד שלישי שלך לאיתור פגיעויות ידועות. אבל הטובים ביותר הולכים רחוק יותר. הם משתמשים ניתוח נגישות כדי לראות אם הקוד שלך באמת קורא לפונקציה פגיעה. ועם ציוני EPSS, אתה מקבל מושג טוב יותר לגבי מה עלול להיות מנוצל בטבע.
במילים אחרות, זה לא רק מה שבור - זה מה שבאמת מסוכן.
תשתית כקוד (IaC) אבטחה
מכיוון שתשתית כתובה כעת בקוד, ניתן לסקור אותה, לשנות גרסאות, וכן - לנצל אותה. זה המקום שבו IaC security מגיע אליו
על ידי סריקת קבצי Terraform, Helm או Kubernetes שלך, כלים אלה עוזרים לך לזהות דברים כמו תפקידים מתירניים מדי, פורטים פתוחים או פקדים חסרים לפני שאתה עולה לאוויר.
כתוצאה מכך, הגדרות הענן שלך נשארות נקיות, עקביות ותאימות.
Application Security Posture Management (ASPM)
כלי אבטחה יכולים להיות רועשים. התראות מצטברות, וקשה לדעת מה חשוב. זו הסיבה ASPM פלטפורמות קיימות.
הם מושכים נתונים מבסיס הקוד שלך, תלויות, CI/CD pipelineוסביבות ענן - ואז לתעדף בעיות על סמך סיכון אמיתי. אתם מקבלים הקשר, לא רק רשימות תיוג.
אם אתם מנסים לנהל את האבטחה מבלי להאט את המסירה, ASPM האם ה dashboard לא ידעת שאתה צריך.
גילוי סודות וגילוי אנומליות
בואו נהיה כנים: סודות דולפים. מפתחות API, טוקנים ופרטי אישורים עדיין מקבלים commitמיועדים לריפואים - אפילו על ידי צוותים מנוסים.
גילוי סודות כלים מונעים את זה מלכתחילה. ואם משהו חומק, גילוי חריגות תופס את השליטה - מסמן שינויים חריגים, שינויים שעברו שינוי או דברים מוזרים commit דפוסי.
יחד, כלים אלה מוסיפים מודעות בזמן אמת למצב שלך pipeline.
למה הכל חשוב
אלו לא סתם דברים נחמדים. הם הבסיס לכל צוות רציני לגבי תוכנות אבטחה. כאשר תוקפים יכולים לפרוץ למאגר שלך, pipeline, או חבילות צד שלישי שלך, אתה זקוק לכיסוי מקיף.
כלים כמו Xygeni מאחדים את כל זה לפלטפורמה אחת. כך שבמקום לאגד דברים יחד, אתם מקבלים נראות מלאה - מקוד ועד לענן - עם אוטומציה, התראות והגנה בזמן אמת מובנית.
7. משאבים מומלצים בנושא אבטחת תוכנה ו הגנה על שרשרת האספקה
מדריכים חיצוניים ו Standards
משאבים אלה מציעים השלמה מעשית לאסטרטגיות המתוארות במדריך זה.
8. סיכום: מדוע אבטחת תוכנה היא בסיסית להמשכיות עסקית
בואו נסכם. בנוף האיומים של היום, שבו תוקפים כבר לא מחכים לתוכנות ייצור ויכולים לתקוף בכל מקום בשרשרת הכלים שלך, אבטחת תוכנה זה לא רק משהו נחמד שיש - זה חיוני. אם הבניינים, התלויות או CI/CD pipelineאם s אינם מוגנים, גם הקוד שלך לא.
במילים אחרות, תוכנת אבטחה היא מה שנותן לצוות שלך את הביטחון לשלוח במהירות - מבלי לסכן את העסק. היא מה שמאפשר לך:
- לזהות בעיות לפני שהן מגיעות לייצור
- הוכחת עמידה במסגרות כמו DORA ו-NIS2
- להתאושש במהירות כשמשהו מחליק החוצה
מעל הכל, זה איך אתה מגן על שלך שרשרת אספקת תוכנה מקצה לקצה. כשאתה מבין מהי אבטחת תוכנה, ניתן ליישם אותו באופן עקבי בכל שלב - החל מכתיבת קוד מאובטח וניהול סודות ועד לבדיקת רכיבים של צד שלישי וניטור אנומליות.
ובעוד שאין מערכת מושלמת, הפעלת ההגנות הנכונות פירושה שלא מתחילים מאפס כשמשהו משתבש.
🔧 טעימות אחרונות
התחל את האבטחה מוקדם ב SDLC ולהפוך את זה לחלק מתהליך העבודה שלך
אבטחו כל שלב בשרשרת האספקה שלכם, לא רק את הייצור
השתמשו בכלים מודרניים כמו SCA, IaC סריקה וזיהוי אנומליות
הישארו צעד אחד קדימה בתקנות בעזרת אוטומציה מובנית של תאימות

שאלות נפוצות: תשובות לשאלות שלכם בנושא אבטחת תוכנה ושרשרת אספקה
מהי תוכנת האבטחה הטובה ביותר?
אין הטוב ביותר באופן אוניברסלי, אבל היעיל ביותר תוכנת אבטחה הוא פלטפורמה שמתאים את עצמה לכל תהליך העבודה של הפיתוח שלך - תוך הפחתה יזומה של סיכונים. באופן אידיאלי, הוא צריך לשלב ניטור בזמן אמת, זיהוי פגיעויות, סריקת סודות, זיהוי אנומליות ואוטומציה של תאימות - הכל בפלטפורמה אחת.
זה בדיוק מה קסיגני מספק.
את העתיד פלטפורמת אבטחת יישומים הכל-באחד (AppSec) בנוי כדי לאבטח את כולו שרשרת אספקת תוכנה, מקוד ועד לפריסה. בין אם אתם כותבים קוד מאובטח, מנהלים תלויות של צד שלישי, מגנים על CI/CD pipeline, או אימות של ארטיפקטים לפני שחרור - Xygeni דואגת לכם.
הוא משתלב בצורה חלקה עם כלי ה-DevOps הקיימים שלך, ומספק נראות מרכזית ותובנות מעשיות, כך שהצוות שלך יכול להישאר מאובטח מבלי להאט את האספקה.
האם מומלץ להפעיל עדכונים אוטומטיים בתוכנות אבטחה?
כן, ברוב המקרים. הפעלת עדכונים אוטומטיים מבטיחה שתוכנת האבטחה שלך תכיל את הגדרות האיומים והתיקונים העדכניים ביותר. זה ממזער את החשיפה לפגיעויות שהתגלו לאחרונה - חשוב במיוחד בסביבות מתפתחות במהירות.
מה software supply chain security?
Software supply chain security היא הנוהג של הגנה על כל שלב בתהליך פיתוח ואספקת התוכנה. זה כולל ניהול תלויות בקוד פתוח, אבטחת בנייה pipelines, אימות ארטיפקטים וניטור שינויים לא מורשים לאורך מחזור החיים.
איזה SBOM מהי הפלטפורמה הטובה ביותר להגנה על שרשרת האספקה של תוכנה?
הכי טוב SBOM פלטפורמות (רשימת חומרים של תוכנה) עולות מעבר לרישום תלויות. הן גם עוזרות להעריך סיכונים, לזהות פגיעויות ולשמור על תאימות. בחרו פלטפורמה שמשתלבת בשרשרת הכלים הקיימת שלכם ומספקת תובנות מעשיות - Xygeni מציעה זאת כחלק מחבילת אבטחת שרשרת האספקה שלה.
מה עושה תוכנת ניהול שרשרת אספקה?
תוכנת ניהול שרשרת אספקה במובן המסורתי מסייעת לעסקים לעקוב אחר לוגיסטיקה ומלאי. עם זאת, בהקשר של תוכנה, היא מתייחסת לכלים המנטרים את זרימת הקוד, הרכיבים והתורמים - ומבטיחים שכל פריט מאומת, אמין ומאובטח.
