






תוכנת Terraform הפך לכלי מרכזי לניהול תשתיות ענן. מפתחים וצוותי תפעול משתמשים בו כדי להגדיר משאבים כקוד, להפוך פריסות לאוטומטיות ולשמור על עקביות בסביבות. מכיוון שהוא קוד פתוח וגמיש, Terraform ממלא תפקיד קריטי בשניהם. טרפה iac ו אבטחת טרפורם.
עם זאת, אוטומציה עוזרת רק כאשר היא מיושמת בצורה בטוחה. טעות אחת, כמו פתיחת קבוצת אבטחה של AWS לאינטרנט כולו, עלולה ליצור סיכונים משמעותיים. מחקרים אחרונים מראים כיצד תוקפים... מטרת Terraform לפרוץ IaC זרימות עבודהזו הסיבה שקבוצות חייבות לעקוב שיטות עבודה מומלצות לטרפורם מההתחלה. בשאלות הנפוצות הללו, אנו עונים על השאלות הנפוצות ביותר בנוגע ל-Terraform ונראה כיצד להשתמש בהן בתהליך עבודה מאובטח של DevSecOps.
מהי תוכנת Terraform?
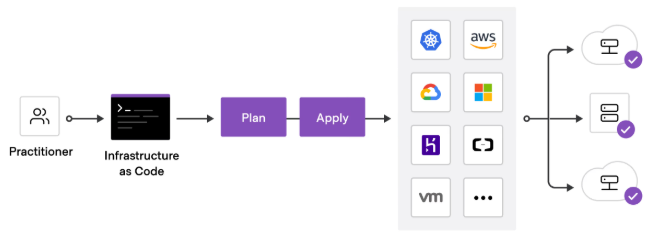
תוכנת Terraform היא תשתית קוד פתוח כקוד (IaCכלי ) שנוצר על ידי Hashi Corpזה מאפשר למפתחים להגדיר תשתית עם קבצי תצורה פשוטים שנכתבו ב-HCL (Hashi Corp שפת תצורה). בעזרת Terraform, ניתן להצהיר על המצב הרצוי של משאבים כמו מופעי EC2, דליים של S3 או אשכולות Kubernetes, והכלי מטפל ביצירה או עדכון שלהם בהתאם.
בניגוד להקצאת משאבים ידנית לענן, טרפה תשתית כקוד מבטיח עקביות בין סביבות. למען האבטחה, זה מפחית טעויות אנוש על ידי קידוד תצורות כקוד. צוותים רבים גם משלבים אבטחת טרפורם סריקות כדי לזהות סיכונים כגון אחסון לא מוצפן או תפקידי IAM רחבים מדי.
למה משמשת תוכנת Terraform?
צוותים משתמשים תוכנת terraform לניהול תשתיות בסביבות מרובות עננים. מקרי שימוש נפוצים כוללים:
- הקצאת משאבי מחשוב, אחסון ורשת.
- ניהול אשכולות Kubernetes.
- אוטומציה של פריסות ב CI/CD pipelines.
- יישום כללי אבטחה עקביים על עומסי עבודה בענן.
בנוסף, אבטחת טרפורם מאפשר להגדיר guardrails כקוד. לדוגמה, ניתן לאכוף הצפנה עבור מסדי נתונים של RDS או להגביל תעבורה נכנסת ב טרפה iac תבניות. זה מונע מברירות מחדל מסוכנות להגיע למצב הייצור.
איך טרפורם IaC עבודה?
Terraform iac עובד בזרימה פשוטה אך עוצמתית:
- לכתוב הגדר משאבים ב
.tfקבצים. - תכנית פעולה תצוגה מקדימה של שינויים עם
terraform plan. - החל → לאכוף את המצב הרצוי עם
terraform apply.
מכיוון ש-Terraform עוקבת אחר משאבים בקובץ מצב, היא יודעת בדיוק מה קיים ומה חייב להשתנות. מנקודת מבט של אבטחה, זה קריטי. לדוגמה, אם דלי S3 עובר ממצפן ללא מוצפן, Terraform יכולה לזהות ולתקן זאת. שילוב אבטחת טרפורם בדיקות בתהליך זה מבטיחות שמשאבים לא מאובטחים לעולם לא ייפרסו.
כיצד להשתמש ב-Terraform לאבטחה ו IaC?
אתה יכול להשתמש תוכנת terraform על ידי כתיבת קבצי תצורה המתארים את התשתית שלך, ולאחר מכן יישום שלהם דרך ספק הענן שלך. טרפה iac, קבצים אלה משמשים כתוכניות אב המגדירות שרתים, רשתות, אחסון והרשאות בצורה עקבית.
לדוגמה, ניתן להשתמש ב-Terraform כדי להקצות שרתי לינוקס, להגדיר אשכולות Kubernetes או לנהל קבוצות אבטחה של AWS. בנוסף, צוותים רבים מסתמכים על אבטחת טרפורם שיטות לאכיפת הצפנה, הגבלת מדיניות IAM וסבב סודות באופן אוטומטי.
עם זאת, שימוש מאובטח ב-Terraform דורש יותר ממשמעת. סקירות ידניות לבדן אינן מתאימות להרחבה. זו הסיבה שצוותים צריכים IaC security כלים שסורקים קבצי Terraform באופן אוטומטי, חוסמים ברירת מחדל לא בטוחה כמו קבוצות אבטחה פתוחות, ואוכפים guardrails ישירות פנימה CI/CD pipelineס. כפי ש CI/CD מתפתח, מתיישר עם אבטחה standardים עבור pipelineבשנת 2025 הופך להיות חיוני.
על ידי שילוב שיטות וכלים אלה, תוכנת terraform עובר מעבר לאוטומציה. זה הופך לאמצעי הגנה שבו כל שינוי בתשתית עובר בדיקות אבטחה לפני שהוא מגיע לייצור.
כיצד להתקין תוכנת Terraform?
התקנה תוכנת terraform זה פשוט. בלינוקס, אתה יכול להשתמש apt install terraform (אובונטו) או yum install terraform (Red Hat). ב-macOS, ניתן להשתמש ב-Homebrew. מפתחי Windows בדרך כלל מפעילים אותו בתוך WSL או קונטיינרים.
למען הבטיחות, תמיד הורידו ממקורות רשמיים של HashiCorp. אל תסמכו על גרסאות גרסת גרפיקה שלא אומתו. לאחר ההתקנה, בדקו את הגרסה שלכם עם:
terraform version
האם תוכנת Terraform היא חינמית?
כן. תוכנת Terraform הוא קוד פתוח וחינמי לשימוש. עם זאת, HashiCorp מציעה גם Terraform Cloud ו-Terraform Enterprise לשיתוף פעולה, אכיפת מדיניות ותכונות מתקדמות.
עבור רוב הצוותים, התחלה עם גרסת הקוד הפתוח החינמית עובדת היטב. ככל שעומסי העבודה גדלים, Terraform Cloud מוסיף יכולות כמו ניהול מצב מרחוק ובקרת גישה מבוססת תפקידים, אשר משפרות אבטחת טרפורם בקנה מידה.
מהו Terraform Cloud ולמה הוא חשוב לאבטחה?
Terraform Cloud היא פלטפורמת SaaS המשתרעת טרפה iac עם תכונות שיתוף פעולה. הוא מאחסן קבצי מצב מרחוק, מנהל סביבות עבודה עבור צוותים מרובים ומשלב מדיניות עם Sentinel.
מ אבטחת טרפורם פרספקטיבה, זה חשוב מכיוון שאחסון מצב מקומי יכול leak secretאו ליצור קונפליקטים. Terraform Cloud שומר על המצב מוגן, בעל גרסאות וניתן לביקורת. ב CI/CD pipelineזה מונע תצורות שגויות ומוסיף נראות לכל שינוי.
מהו מודול Terraform?
מודול Terraform הוא חבילה רב פעמית של IaC קוד. במקום לחזור על אותם בלוקים בסביבות שונות, ניתן לייבא מודול ולקבוע את תצורתו באמצעות משתנים.
לדוגמה, מודול עבור דלי S3 יכול לאכוף הצפנה, רישום וגישה מגבלות כברירת מחדל. זה הופך אבטחת טרפורם חזק יותר, מכיוון שצוותים משתמשים שוב ושוב בתבניות קשות במקום להמציא מחדש תבניות לא בטוחות. שיטות עבודה מומלצות לטרפורם, מודולים צריכים תמיד לאכוף את הרשאות המינימום ולהימנע מחשיפת ברירות מחדל רגישות.
כיצד לנהל קבוצות אבטחה של AWS עם Terraform?
קבוצת אבטחה של AWS פועלת כמו חומת אש וירטואלית. ב-Terraform, מגדירים אותה באמצעות aws_security_group מַשׁאָב.
לדוגמה, תצורה זו פותחת את פורט 22 לאינטרנט:
					ingress {
  from_port   = 22
  to_port     = 22
  protocol    = "tcp"
  cidr_blocks = ["0.0.0.0/0"]
}
למרות שזה עובד, זה יוצר סיכון משמעותי. תוקפים סורקים כל הזמן אחר פורטים פתוחים של SSH. במקום זאת, יש להגביל את הגישה לכתובות IP מהימנות ולבצע אוטומציה של ביקורות ב CI/CD. עם טרפה iac, ניתן לקודד ברירות מחדל בטוחות ועם אבטחת טרפורם סריקות, ניתן לחסום כללים כמו 0.0.0.0/0 לפני שהם מגיעים לייצור.
מהן שיטות העבודה המומלצות של Terraform לאבטחה ו IaC?
הבא טרפה שיטות עבודה מומלצות עוזר לצוותים לשפר הן את האמינות והן את האבטחה. ללא כללים ברורים, אוטומציה יכולה ליצור סיכונים במקום לפתור אותם. בעזרת זרימות עבודה מובנות ו guardrails, עם זאת, כל שינוי הופך בטוח וצפוי יותר.
חלק מהחשובים ביותר טרפה iac שיטות עבודה מומלצות כוללות:
- השתמש במודולים כדי לשמור על תצורות מודולריות וניתנות לשימוש חוזר מודולריות מונעת חזרות ומבטיחה עקביות.
- הצפנת מידע רגיש ולעולם לא קידוד סודות יש לאחסן סודות בצורה מאובטחת, לא בתוך מאגרים.
- אחסן קבצי מצב במערכות backend מאובטחות כמו Terraform Cloud → קבצי מדינה מקומיים מגבירים את הסיכוי לסכסוכים או דליפות.
- אימות תבניות ב CI/CD pipelines → צ'ק אין pipelineעוצרים תצורות שגויות לפני שהן מגיעות לייצור.
- החלת הרשאות מינימליות על מדיניות IAM → הגבל את ההרשאות למה שנדרש לחלוטין עבור כל משאב.
בנוסף, הסתמכות על ביקורות ידניות בלבד לעולם אינה מספיקה. IaC security כלים סרוק תבניות Terraform באופן אוטומטי, תפס ברירות מחדל לא בטוחות כגון קבוצות אבטחה פתוחות או אחסון לא מוצפן, ואכוף guardrails בתוך pipelines.
כתוצאה מכך, צוותים שמאמצים תוכנת terraform כחלק מזרימות העבודה של DevSecOps שלהם, הם מרוויחים הכי הרבה כשהם מתייחסים לאבטחה כאל קוד. עם אבטחת טרפורם צ'קים משולבים בתוך CI/CD, משאבים לא בטוחים נחסמים באופן עקבי. בדרך זו, טרפה iac הופך לא רק לדרך לאוטומציה של פריסות, אלא גם לאמצעי הגנה המגן על התשתית באמצעות עיצוב.
כיצד Xygeni עוזרת לצוותים ליישם שיטות עבודה מומלצות לאבטחת Terraform
Terraform מספקת עקביות, אך רק אם צוותים מיישמים אותה בצורה נכונה. סקירות ידניות אינן ניתנות להרחבה. קסיגני משתלב ישירות לתוך CI/CD לאוטומציה אבטחת טרפורם בדיקות ואכיפה guardrails on טרפה iac.
- לזהות סיכונים מוקדם סורק תבניות Terraform עבור קבוצות אבטחה פתוחות, משאבים לא מוצפנים או תפקידי IAM מסוג wildcard.
- להגן על סודות מבטיח שנתונים רגישים לעולם לא יישמרו commitמוצג בטקסט רגיל.
- עומסי עבודה מאובטחים מזהה CVEs, תוכנות זדוניות ותצורות שגויות בתמונות קונטיינר שהוגדרו על ידי Terraform.
- אוטומציה של תיקון → AutoFix יוצר בטוח pull requests לתקן תבניות לא מאובטחות.
כתוצאה מכך, צוותים מגישים מועמדות שיטות עבודה מומלצות לטרפורם כברירת מחדל. במקום להסתמך על בדיקות ידניות, Xygeni מבטיחה שכל commit ו pipeline אוכף תוכנת terraform אבטחה בקנה מידה גדול.
סיכום: אבטחת תהליכי עבודה של Terraform מההתחלה
תוכנת Terraform מספק למפתחים דרך מהירה ואמינה להגדיר תשתית כקוד. עם זאת, דילוג על אבטחה מוביל לבעיות כגון קבוצות אבטחה שהוגדרו בצורה שגויה, מסדי נתונים לא מוצפנים או סודות שדלפו. מסיבה זו, טיפול טרפה iac מכיוון שגם אוטומציה וגם אבטחה הן חיוניות.
לדוגמה, קידוד מדיניות כקוד מונע פריסה של ברירות מחדל לא בטוחות. בנוסף, סריקות אוטומטיות ב CI/CD pipelineיוצרים רשת ביטחון שתתפוס תצורות שגויות לפני השחרור. יתר על כן, יישום שיטות עבודה מומלצות לטרפורם כמו מודולרי playbooks, מינימום הרשאות, והגנה סודית שומרת על עקביות בכל סביבה.
כתוצאה מכך, שילוב אבטחת טרפורם בודק עם IaC אוטומציה עוזרת לצוותים לנוע במהירות מבלי לאבד שליטה. בפועל, משמעות הדבר היא שמפתחים יכולים לחדש, בעוד guardrails לוודא שכל משאב יישאר בטוח. לכן, אימוץ תוכנת terraform עם חזק טרפה iac ושיטות אבטחה אינן רק יעילות, הן בונות סביבות ענן אמינות ועמידות.

