






ככל שפיתוח תוכנה הופך מהיר יותר ותלוי יותר בקוד פתוח, ניהול החשיפה באמצעות תוכנת ניהול סיכונים של צד שלישי כעת נמצא בעדיפות. עם זאת, הגנה על בסיס הקוד שלך משמעה מעבר לביקורות בסיסיות. מודרני פלטפורמת ניהול סיכונים של צד שלישי חייב להיכנס עמוק לתוך שלך pipelines, התלויות שלך ונכסי זמן הריצה שלך. לכן, צוותים מחליפים קבצים מיושנים תוכנה לניהול סיכונים של ספקים חיצוניים עם כלים שעובדים במהירות של מפתחים. בהקשר זה, תוכנה לניהול סיכונים של צד שלישי וספקים חייב לעזור לך לזהות תוכנות זדוניות, חבילות מיושנות, התנגשויות רישיונות ותצורה לא מאובטחת, באופן אוטומטי ורציף.
מבוא: סיכון צד שלישי כבר אינו נוגע רק לספקים
רוב כלי הסיכון של הספקים מתמקדים ברכש, לא pipelineהם אומרים לך מי מכר את התוכנה, לא מה באמת רץ בתוך האפליקציה שלך. בינתיים, מפתחים ממשיכים לייבא, לעשות שימוש חוזר ולפרוס רכיבים של צד שלישי מדי יום.
אתם מושכים תלויות מרישומים ציבוריים, מסתמכים על חבילות עם מתחזקים חסרים, ופורסים תמונות Docker שאף אחד מעולם לא סרק. צוותים משפטיים ותאימות לא בודקים את הצדדים השלישיים האלה. מפתחים ממזגים אותם ישירות לתוך הייצור.
אז אתם צריכים אסטרטגיה חדשה. כדי לנהל סיכונים של צד שלישי ב-DevOps, עליכם לסרוק קוד אמיתי, לעקוב אחר התנהגות הרכיבים ולאכוף מדיניות אמון ברחבי ה-stack שלכם. הסיכון טמון במאגר שלכם, לא בחוזה עם הספק.
2. מדוע תוכנת ניהול סיכונים של ספקים חיצוניים לא יכולה לראות מה יש בקוד שלך
באופן מסורתי, סיכון צד שלישי היה סיכון ספק. הייתם שולחים שאלון, בודקים אישורים, אולי מבצעים ביקורת קצרה וממשיכים הלאה. עם זאת, תוכנה כבר לא עובדת ככה.
כיום, בסיס הקוד שלך מושך חבילות מ Npm, PyPI, Maven, רכזת דוקרועוד. אלה לא ספקים שאתה מתקשר איתם, אלה תורמים שאתה לא מכיר. חלקם מתחזקים תלויות קריטיות, אחרים לא עדכנו את הקוד שלהם במשך שנים. ומדי פעם, מישהו מעלה תוכנה זדונית במסווה של מודול שימושי.
כתוצאה מכך, "ספקים בלתי נראים" אלה מייצגים משטח התקפה הולך וגדל. הם יכולים להכניס:
- פגיעויות קריטיות
- רישיונות לא תואמים או מסוכנים (GPL, AGPL, SSPL...)
- חבילות נטוש ללא עדכונים עתידיים
- תלויות טרויאניות או מטענים מעורפלים
בהתאם לכך, הסתמכות רק על תוכנת ניהול סיכונים מסורתית של ספקי צד שלישי לא תגן עליך מפני איומים שכבר קיימים בתוך המערכת שלך. pipelineאם אסטרטגיית הסיכון שלך לצד שלישי אינה כוללת סריקה ברמת הרכיב, אתה משאיר נקודה מתה פתוחה לרווחה.
יתר על כך, מסגרות ציות כמו DORA ו-NIS2, כעת מצפים שתנהל קוד של צד שלישי באותו אופן שבו אתה מנהל שירותי צד שלישי. זה כולל ניהול רישיונות, מקור התוכנה והפחתת פגיעויות באופן פעיל.
אילו יכולות פלטפורמת ניהול סיכונים של צד שלישי באמת חשובות
אם כלי ניהול הסיכונים של צד שלישי שלך עוקב רק אחר ספקים, הוא מפספס את הבעיה האמיתית. מפתחים מייבאים כיום יותר קוד לא מאומת מאי פעם, מחבילות, קונטיינרים, סקריפטים ו... CI/CD תוספים. לכן, התוכנה שאתם שולחים מכילה לעתים קרובות מאות אלמנטים של צד שלישי שלא בניתם, בדקתם או אימתתם.
כדי לנהל סיכון זה כראוי, תוכנות ניהול סיכונים מודרניות של צד שלישי חייבות לעמוד בסטנדרטים חדשים standard וזה צריך לעבוד ברמה שבה הסיכונים בפועל קיימים: בבסיס הקוד שלך ו pipelines.
באופן ספציפי, הנה מה שהפתרון הנכון צריך לספק:
SBOMונראות בפלטפורמת ניהול סיכונים של צד שלישי
אי אפשר לאבטח את מה שלא רואים. הפלטפורמה שלך חייבת לזהות את כל הרכיבים של צד שלישי, כולל תלויות טרנזיטיביות וחבילות ברמת המערכת. גישה מלאה ומתעדכנת באופן שוטף רשימת חומרים של תוכנה (SBOM) זה כבר לא אופציונלי, זה נדרש על ידי מסגרות כמו DORA, NIS2, וצו נשיאותי 14028.
זיהוי וניהול סיכוני רישיון
הפרות רישיון עלולות להוביל לתביעות משפטיות או לאלץ אותך ליצור קוד פתוח של כל הערימה שלך. הכלים שלך חייבים להיות לזהות רישיונות בסיכון גבוה (כמו AGPL או SSPL), לאכוף מדיניות מותאמת אישית, ולזהות סוגי רישיונות לא ידועים או סותרים לפני שהם מגיעים למצב הייצור.
התראות תחזוקה והתיישנות
ספריות מיושנות הן לרוב פגיעות, לא מתוקנות ולא מתוחזקות. הפלטפורמה שלך חייבת להתריע בפניך כאשר רכיב לא עודכן במשך שנים, או כאשר המתחזק שלו נעלם. זה עוזר למנוע מחוב טכני להפוך לחוב אבטחה.
זיהוי תוכנות זדוניות בזמן אמת ואיומי שרשרת אספקה
חבילות זדוניות אינן מחכות לבדיקות ביקורת. הן נועדו להשתלב ולהיות מופעלות בשקט. זו הסיבה שפלטפורמת ניהול הסיכונים שלך חייבת לכלול סריקה בזמן אמת אחר סוסים טרויאניים, דלתות אחוריות, typosquatting וסקריפטים חשודים, לפני שכל אחד מהם פוגע בסביבה שלך.
נגישות וקביעת סדרי עדיפויות מובנים
הצפת מפתחים ב-500 פגיעויות בלתי ניתנות לניצול אינה משפרת את האבטחה. במקום זאת, היא יוצרת רעש, מעכבת פעולות ומבזבזת זמן. לכן, פלטפורמה שימושית חייבת ללכת רחוק יותר. היא צריכה להראות מה באמת ניתן לנצל ולגשת לאפליקציה שלך. בנוסף, עליה לתעדף בעיות על סמך השפעה עסקית ולהפחית עייפות התראה מבלי להסתיר סיכונים אמיתיים.
כיצד Xygeni משמשת כתוכנת ניהול סיכונים של צד שלישי וספק עבור מפתחים
כלי עבודה מסורתיים של ספקים אינם מגנים על התוכנה שלך מפני איומים מהעולם האמיתי. במקום זאת, אתה זקוק לפלטפורמת ניהול סיכונים של צד שלישי שתבחן את הקוד שלך, תסרוק את התלויות שלך ותחסום את מה שמסוכן, לפני שהוא ממוזג או נפרס.
הנה איך קסיגני מספק הגנה אמיתית באמצעות גישה המתמקדת במפתחים:
4.1 בנה SBOMעם נראות תלות מלאה
כל תוכנת ניהול סיכונים של צד שלישי חייבת לספק מלאי מלא בזמן אמת של התלויות שלך. Xygeni מייצרת אוטומטית SBOMs בפורמטים של SPDX וגם של CycloneDX.
- אתה מקבל נראות מלאה לתלות ישירות, טרנזיטיביות ולא מוצהרות.
- SBOMעדכון עם כל בנייה או סריקה, מה שמבטיח תאימות מתמשכת
- ייצא אותם או הטמיע אותם באימות כדי להוכיח אמון בשרשרת האספקה שלך
כתוצאה מכך, אתם מבטלים נקודות מתות ומפחיתים את תקורת הביקורת.
4.2 זיהוי סיכוני תחזוקה בתוכנות ניהול סיכונים של צד שלישי וספקים
למרות שכלים רבים מציגים נקודות תורפה, מעטים מהם מראים אילו רכיבים מיושנים או שכבר אינם מתוחזקים. Xygeni כן.
זה מסמן:
- ספריות ללא עדכונים כבר למעלה משנה
- פרויקטים ללא מתחזקים פעילים
- רכיבים לא מתוקנים עם סיכונים ידועים
אלו סיכונים שקטים. ללא נראות, הם נמשכים. עם זאת, Xygeni מדגישה אותם מוקדם כדי שהצוות שלך יוכל לפעול לפני שהם הופכים לנטל.
4.3 אכיפת תאימות רישיון באופן אוטומטי
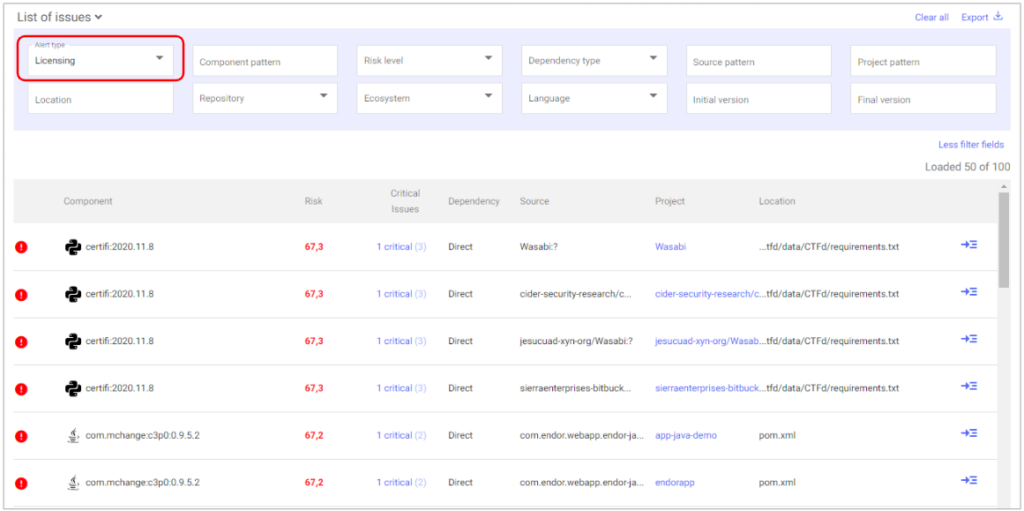
חלק קריטי אחד בכל תוכנה לניהול סיכונים של צד שלישי וספק הוא נראות סיכוני רישיון.
קסיגני מנתח את הרישיון של כל חבילה ומציג התראות כאשר:
- רכיב כולל רישיונות מסוג Copyleft או AGPL
- יש לך מונחים סותרים או לא ידועים
- תלות מפרה את מדיניות ה-OSS הפנימית שלך
תראו התראות המסומנות בסמל 🚫. לחיצה על הרישיון תגלה את הרישיון המדויק, רמת ההשפעה והפעולה המוצעת. כך תמנעו הפרות רישיון לפני שהן מגיעות לחוק.
4.4 זיהוי וחסימת תוכנות זדוניות בזמן אמת
Standard תוכנת ניהול סיכונים של ספקים חיצוניים מפספסת זאת לחלוטין: תוכנות זדוניות בתוך התלויות שלך.
Xygeni סורק אחר תוכנות זדוניות ידועות באמצעות מידע על איומים מ-GitHub, OSV ו-NVD. בנוסף, הוא מפעיל סריקות התנהגותיות כדי לזהות תוכנות זדוניות אפס-יום ופולימורפיות לפני שהוא מתפשט.
חבילות זדוניות מסומנות בסמל ☣️. כך, תוכלו לעיין במטא-דאטה מלא, לראות את המקור ולהכניס את הרכיב להסגר באופן מיידי. רמת הגנה זו חיונית למערכות מודרניות. pipelines.
4.5 קבע סדר עדיפויות למה שמשפיע בפועל על היישום שלך
לא כל הפגיעויות שוות. עם כלים מסורתיים, אתם מבזבזים זמן בתיקון CVEs שלא משפיעים על הקוד שלכם.
פלטפורמת ניהול הסיכונים של צד שלישי של Xygeni מתעדפת סיכונים אמיתיים באמצעות:
- ניתוח נגישות: בודק אם קוד פגיע אכן נמצא בשימוש
- ניקוד EPSS: מנבא את הסבירות לניצול בעולם האמיתי
שילוב זה מסנן רעשים ומבטיח שהצוות שלכם יתקן את מה שחשוב באמת - במהירות.
4.6 תיקון סיכונים באופן אוטומטי מ-PRs שלך
רוב תוכנות ניהול הסיכונים של צד שלישי משאירות את התיקון בידיים שלך. אבל Xygeni הולכת רחוק יותר.
כאשר הוא מזהה בעיה, הוא עוזר לך לתקן אותה באופן אוטומטי:
- תיקון אוטומטי מציע את הגרסה המאובטחת ביותר
- זה פותח pull request עם הקשר ויומן שינויים
- ניתן להחיל מספר תיקונים בבת אחת
זה חוסך שעות של עבודה ידנית ומסיר את הניחושים הכרוכים בתיקונים.
יחד, יכולות אלו הופכות את Xygeni לתוכנת ניהול סיכונים אמיתית של צד שלישי וספקים עבור מפתחים, לא רק למען תאימות. תמנעו תוכנות זדוניות, הפרות רישיונות וסטיית תלות לפני שהן גורמות נזק.
תוכנת ניהול סיכונים של ספקים חיצוניים לעומת בקרות ברמת הקוד
| מאפיין / אזור סיכון | תוכנת סיכון של ספקים מדור קודם | פלטפורמת ניהול סיכונים של צד שלישי של Xygeni |
|---|---|---|
| מעקב אחר נתונים משפטיים ורכש | ✅ כן | ✅ כן (דרך SBOM + מטא-דאטה של רישיון) |
| מנתח תלויות קוד | ❌ לא | ✅ כן (בזמן אמת SCA עם SBOM דוֹר) |
| מזהה חבילות נטושות או לא מתוחזקות | ❌ לא | ✅ כן (דרך מטא-דאטה + ניתוח תחזוקה) |
| מזהה רישיונות מסוכנים או רישיונות המוגנים בזכויות יוצרים | ⚠️ חלקית (סקירה ידנית) | ✅ כן (זיהוי אוטומטי של סיכוני רישיון) |
| חוסם תוכנות זדוניות ידועות ולא ידועות | ❌ לא | ✅ כן (באמצעות התרעה מוקדמת + סריקת התנהגות) |
| מתן עדיפות לפגיעויות הניתנות לניצול | ❌ לא | ✅ כן (הגעה + ניקוד EPSS) |
| יוצר אוטומטית תיקון pull requests | ❌ לא | ✅ כן (תיקון אוטומטי + רכישות בכמות גדולה) |
| משתלב ב CI/CD pipelines | ❌ לא | ✅ כן (קדם-מיזוג, קדם-פריסה, שערי אימות) |
| עומד בדרישות צד שלישי של DORA / NIS2 | ⚠️ מוגבל | ✅ כן (כיסוי קוד, רישיון ומקור) |
5. שימוש בתוכנת ניהול סיכונים של צד שלישי כדי להישאר תאימים עם DORA ו-NIS2
אבטחה היא לא רק הגנה עליכם pipelineזה גם עניין של להוכיח שאתם עושים את זה. ככל שתקנות חדשות מעלות את הרף, חברות זקוקות לפלטפורמת ניהול סיכונים של צד שלישי שתעזור לעמוד בתאימות מבלי לחסום את האספקה.
בואו נפרט כיצד Xygeni מאפשרת זאת.
DORA ו-NIS2: מספקי צד שלישי לקוד פתוח
השמיים חוק חוסן תפעולי דיגיטלי (DORA) ו הוראה 2 ש"ח שניהם דוחפים לפיקוח מחמיר יותר מצד צד שלישי. עם זאת, הם לא עוצרים בספקים. חוקים אלה כוללים במפורש את רכיבי התוכנה שבהם אתם משתמשים במחסנית שלכם, במיוחד קוד פתוח.
בהתאם לכך, תוכנת ניהול הסיכונים של צד שלישי שלך חייבת:
- ניטור רכיבי OSS בזמן אמת
- זיהוי איומים ידועים ולא ידועים (כולל תוכנות זדוניות)
- אכיפת תאימות רישיון
- מעקב אחר מקור ותקינות התוכנה
- שמרו על גישה מעודכנת SBOM לכל שחרור
Xygeni עושה את כל זה ישר מהקופסה, ומשלבת אותו במערכת הקיימת שלך. CI/CD וכלי בקרת גרסאות. ללא שלבים נוספים.
צו נשיאותי 14028 ו SBOM דרישות
בארצות הברית, EO 14028 עושה SBOMדרישה חוקית מספקי תוכנה פדרליים. אבל גם מחוץ לממשלה, ספקים חייבים כעת להראות שקיפות מלאה לגבי מה שנמצא בבניות שלהם.
Xygeni עוזר לך להישאר צעד אחד קדימה:
- זה יוצר אוטומטית SBOMs עבור כל בנייה ב-SPDX או CycloneDX
- זה חותם ומאחסן את אלה SBOMלצד חפצי בנייה
- זה כולל מטא-נתונים של רישיונות ופגיעויות
- הוא תומך הן ברישום ציבורי והן באחסון חפצים פרטיים
עם רמת מעקב זו, תוכלו לעבור ביקורות, להגיב לפניות של לקוחות ולשמור על שקיפות מלאה של התוכנה בקנה מידה גדול.
אימות מתמשך ואכיפת מדיניות
Xygeni אינו סתם סורק. הוא אוכף אמון באופן אוטומטי באמצעות:
- חתם אימותים in-toto
- שערי מדיניות בזמן אמת המבוססים על תוצאות סריקה
- מְרוּכָּז dashboards לביקורת ובדיקת תאימות
זה עוזר לצוות שלך להדגים שכל הסיכונים של צד שלישי, בין אם מבוססי ספק או מבוססי קוד, מזוהים, מאומתים ומבוקרים.
תאימות למפתחים במקום הראשון
בניגוד לתוכנות ניהול סיכונים של ספקי צד שלישי מדור קודם, Xygeni אינה דורשת זרימות עבודה חדשות. המפתחים ממשיכים לעבוד כרגיל בעוד שהפלטפורמה מטפלת ברישוי, תוכנות זדוניות ו... SBOM אימות מאחורי הקלעים.
איזון זה בין אוטומציה לנראות מבטיח ש:
- מפתחים לא מאטים את הקצב
- צוותי האבטחה נשארים בשליטה
- רואי חשבון מקבלים מעקב מלא
ובסופו של דבר, הארגון שלך שומר על תאימות ללא חיכוכים.
6. מדוע כיסוי פלטפורמת ניהול סיכונים של צד שלישי חייב להתחיל בקוד
סיכון צד שלישי כבר אינו רק בעיית רכש. במקום זאת, זוהי בעיית תוכנה שמפתחים מתמודדים איתה מדי יום. החשיפה שלכם נובעת מתלות לא מהימנות, ספריות מיושנות, חבילות זדוניות והפרות רישיונות המוסתרות עמוק בתוך ה-stack שלכם.
למרות שצוותים רבים עדיין מסתמכים על כלים מסורתיים, תוכנה לניהול סיכונים של ספקים חיצוניים מדור קודם מעולם לא תוכנן להתמודד עם רמת מורכבות זו. הוא מתמקד בספקים, לא בקוד. כתוצאה מכך, הוא משאיר נקודות עיוורות שתוקפים יכולים לנצל. ב-DevOps מודרני, אתה צריך יותר מרשימות תיוג. אתה צריך פלטפורמת ניהול סיכונים של צד שלישי שבאמת סורק את מה שאתם בונים ומאבטח את מה שאתם שולחים.
זה בדיוק מה ש-Xygeni מספקת. זה חורג מניתוח שטחי ומעניק לצוות שלך הגנה אמיתית. מפני זיהוי תוכנות זדוניות ו... SBOM אוטומציה למעקב אחר רישיונות וקביעת סדרי עדיפויות מבוססי נגישות, זה עוזר לך:
- שלטו במה שנכנס לשרשרת האספקה של התוכנה שלכם לפני שהיא מגיעה לייצור
- עמידה בתקנים כמו DORA, NIS2 ו-EO 14028 ללא מאמץ
- תקן בעיות באופן אוטומטי עם pull request תיקונים בהקשר
- הוכחת אמון בכל בנייה, מאגר ו pipeline באופן עקבי

