






マルウェアを回避する方法を知ることは、もはやチェックリストの項目ではなく、ソフトウェアを出荷するすべての人にとって日々の習慣となっている。オープンソースの依存関係、 CI/CD pipelineコンピューター、そしてAIコーディングアシスタントといったツールは、攻撃者にサプライチェーンへの新たな侵入経路を与えてしまいます。現代のマルウェア対策戦略は、チームが手作業で記述するコードだけでなく、これら3つすべてを網羅する必要があります。
このガイドでは、リアルタイム検出やCVEチェックから、AI生成コードやAIコーディングエージェントを介して導入されるマルウェアといった、最新の脅威まで、今日の効果的なマルウェア対策を構成する7つのステップを解説します。
ソフトウェアサプライチェーンにおける「マルウェア回避」の真の意味とは
アプリケーションセキュリティにおけるマルウェア対策は、単一の制御策ではありません。攻撃者が実際に活動する4つの場所を網羅する多層的な対策です。
- オープンソースの依存関係: npm、PyPI、Maven、その他のレジストリに悪意のあるパッケージが公開されるが、多くの場合、それらに対するアンチウイルス定義ファイルが存在する前に公開される。
- アプリケーションコード: 自社開発コードまたは外部提供コードの中に隠されたバックドア、トロイの木馬、難読化されたロジック。
- CI/CD pipelinesリバースシェル、悪意のあるダウンロード、および不正アクセス pipeline ラップトップが持つ権限をはるかに超える権限で実行される変更。
- AI支援開発: AIコーディングアシスタントによって生成されたパッケージが、開発者が提案を受け入れる前に攻撃者によって登録される。
各層にはそれぞれ独自の検出ロジックが必要です。これが組織レベルでマルウェアを回避するための基本的な考え方です。つまり、単一のスキャナーですべての4つの層を網羅することはできません。
マルウェアを回避する方法:7つの重要なステップ
| 手順 | 行動 | それが重要な理由 |
|---|---|---|
| 1 | リアルタイムマルウェア検出を採用する | ゼロデイ攻撃のシグネチャが存在する前に阻止します。 |
| 2 | オープンソースの依存関係をスキャンし、CVEチェックを実行します。 | ライブラリに存在する既知の脆弱性と潜在的な脆弱性を明らかにする。 |
| 3 | あなたの安全 CI/CD pipeline | ビルドおよびデプロイ中にマルウェアが侵入するのを阻止します。 |
| 4 | AI生成コードにおけるマルウェアのリスクに注意してください。 | 最新の侵入経路を塞ぐ:幻覚や不法占拠された荷物。 |
| 5 | AppSecスタック全体にわたって完全な可視性を維持する | ネイティブツールとサードパーティツールの間の盲点を解消します。 |
| 6 | 新たな規制(NIS2、DORA、EU AI法)に準拠する | コンプライアンスへの圧力を、衛生管理を促す強制力へと変える。 |
| 7 | 開発者とチームを育成する | ほとんどの攻撃が依然として依存している人的ミスを軽減します。 |
1. リアルタイムマルウェア検出を採用する
従来のセキュリティツールは既知のシグネチャに依存しているため、マルウェアを検出できるのは、すでに誰かがそのマルウェアに感染した後になってからです。ゼロデイ攻撃は、CVEが登録されるのを待つことはありません。
Xygeniの早期警告システムは、このギャップを埋めます。NPM、PyPI、Mavenなどの公開レジストリを継続的にスキャンし、公開署名を待つのではなく、独自のマルウェアインテリジェンスを用いて、悪意のあるパッケージが公開された瞬間にフラグを立てます。これこそが、リアルタイムのマルウェア対策戦略に真に求められるものです。つまり、監査速度ではなく、公開速度で動作する検出機能です。
2. オープンソースの依存関係をスキャンし、CVEチェックを実行する
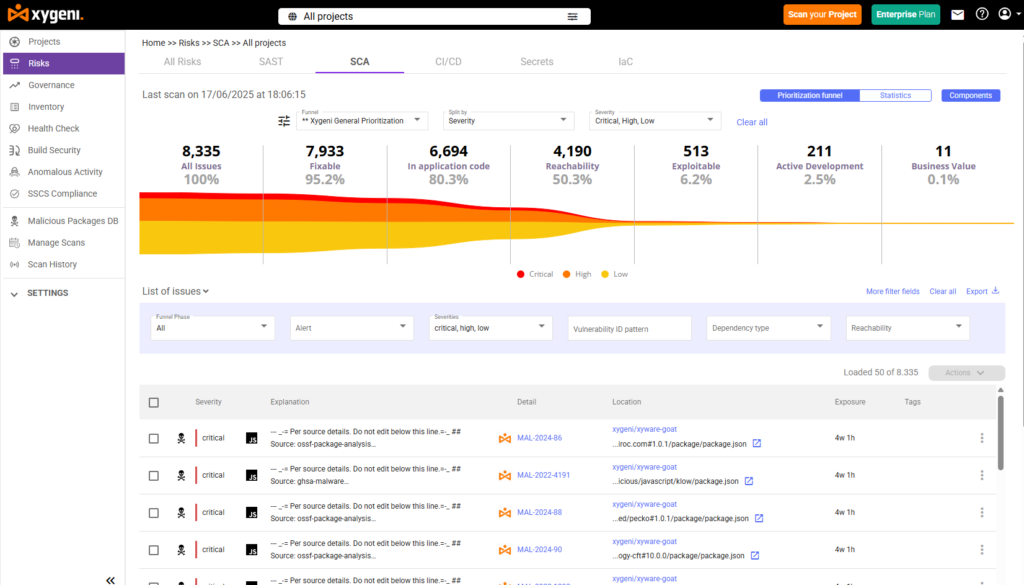
CVEチェック共通脆弱性識別子(CVE)データベースに対するスキャンは、あらゆるマルウェア対策プログラムの基本手順です。しかし、それだけでは十分ではありません。CVEチェックは既に公開されている脆弱性のみを対象としているため、より新しい脆弱性やあまり知られていない脆弱性については見落とされる可能性があります。
ザイジェニの ソフトウェア構成分析 CVEチェックと到達可能性・悪用可能性分析を組み合わせることで、チームはフィードに表示されるすべての脆弱性を追跡するのではなく、実際にコード内で到達可能な脆弱性を優先的に処理できるようになります。このようなコンテキストこそが、長い脆弱性リストを管理しやすいリストへと変える鍵となります。
3. 安全を確保する CI/CD Pipeline
A pipeline どのノートパソコンよりも高い特権を持ち、人間の監視が少ない状態で動作するため、非常に価値の高い標的となる。Xygeniの CI/CD セキュリティ (NAIST) と 異常検出 攻撃者が実際に使用する行動に注意してください。例えば、リバースシェル攻撃、ビルド中の悪意のあるダウンロード、TerraformやKubernetesの設定における安全でないInfrastructure as Codeコマンド、ビルドスクリプトやブランチ保護に対する不正な変更などです。
SLSAとin-totoに基づくビルドインテグリティは、アーティファクトに来歴を追加します。 pipeline これにより、特定のリリースが実際に構築されたものを検証し、改ざんを検出できます。 commit そして展開。 Pipeline security 多くのマルウェア対策プランが行き詰まるのはまさにこの点であり、攻撃者もまさにこの場所に狙いを定めているのです。
オープンソースの依存関係をマルウェアから保護する
マルウェアの脅威からオープンソースソフトウェアを保護するための積極的な戦略をご覧ください。マルウェア対策に関する重要な情報が満載のホワイトペーパーをダウンロードしてください。
4. AI生成コードにおけるマルウェアリスクに注意する
これはマルウェア対策における最新の項目であり、脚注ではなく独立したステップとして扱うべきものです。AIコーディングアシスタントは、存在しないパッケージを推奨することがあります。攻撃者はこうした架空の名前を監視し、事前に公開レジストリに登録します。これは「スロップスクワッティング」と呼ばれる手法です。AIの提案を検証せずに受け入れた開発者は、攻撃者がそこに登録したものをインストールしてしまうことになります。
この規模は理論上の話ではありません。査読済みのUSENIX Security 2025の研究では、16の大規模言語モデルにわたる2.23万のコードサンプルを分析した結果、推奨パッケージの19.7%が実際には存在せず、20万5000を超える架空のパッケージ名が生成されたことが判明しました。さらに悪いことに、これらの架空の名前の43%は繰り返しプロンプトに現れ、攻撃者が事前に収集できるほど予測可能なものでした。
ザイジェニの MEW(マルウェア早期警告) 検証は、パッケージが人間の開発者によって要求されたものか、AIコーディングアシスタントによって提案されたものかに関わらず適用されます。新規および既存のパッケージは、ビルドで信頼される前に、Xygeni独自のマルウェアインテリジェンスと照合されます。コード面では、XygeniのDevAIが、人間が記述したコードとAIが生成したコードの両方の脆弱性をIDE内で直接検出するため、AIの提案によって発生した問題は、コードが出荷される前に明らかになり、出荷後には発見されません。
tus nec ullamcorper mattis、pulvinar dapibus leo。
5. アプリケーションセキュリティスタック全体にわたって完全な可視性を維持する
目に見えないコンポーネント内のマルウェアを防ぐことはできません。現在、ほとんどの組織は複数のスキャナーを使用しており、多くの場合、ネイティブツールとサードパーティのポイントソリューションを組み合わせて使用しています。Xygeniの ASPM (Application Security Posture Managementレイヤーはネイティブスキャナーとサードパーティツールの検出結果を1つのリスクビューに統合し、同じ AIを活用したトリアージ、 説明と優先順位付けは、Xygeni独自のスキャナーが生成する検出結果だけでなく、すべてに対して行われます。これは特にマルウェア対策において重要です。あるツールによって悪意のある依存関係がフラグ付けされ、別のツールによって疑わしい依存関係がフラグ付けされるといったケースです。 pipeline 他のユーザーによってフラグ付けされた変更は、同じビューに表示されると、より簡単に関連付けることができます。
6. 新たな規制に対応したマルウェア対策
NIS2、DORA、EU AI法などの規制により、サプライチェーンセキュリティはベストプラクティスからコンプライアンス要件へと移行しつつあり、特にサードパーティ製ソフトウェアと脆弱性の開示に関してその傾向が顕著です。Xygeniは、これらのフレームワークに準拠した継続的な監視、リスク管理、レポート作成をサポートしており、お客様のシステムを保護するマルウェア対策制御と同様の機能を提供します。 pipeline また、規制当局が求める監査証跡も構築する。コンプライアンス上の圧力は、この作業を行う理由ではないが、依然としてこれを任意とみなしている組織にとっては、有効な推進力となる。
7. 開発者とチームの育成
検出ツールによってほとんどのギャップは解消されますが、意識を持つことも依然として重要です。不正に入手されたパッケージやフィッシングによって配信された依存関係がどのようなものかを知っている開発者は、そもそも侵入経路となる可能性が低くなります。マルウェア対策ソフトウェアは攻撃対象領域を縮小し、訓練を受けたチームは、その領域がテストされる頻度を減らします。
Xygeniの早期警戒システムの仕組み
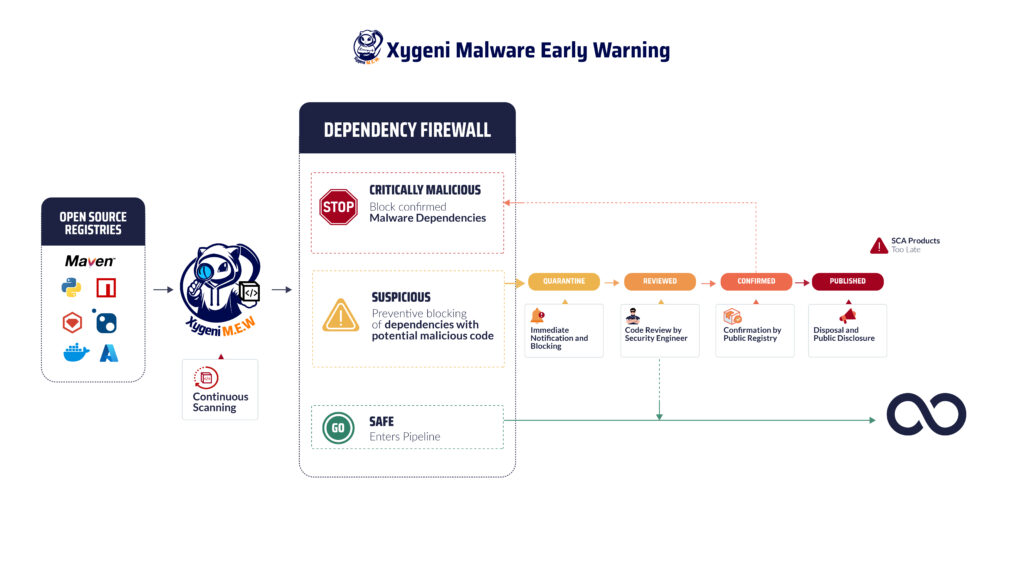
- 継続的モニタリングXygeniは、NPM、PyPI、Mavenなどの公開リポジトリを継続的にスキャンし、スケジュールされたスキャンを待つのではなく、新しいパッケージが公開されるたびに監視します。
- 既知のマルウェアの依存関係をブロックするXygeniのマルウェア情報に一致するパッケージは、開発環境への侵入を即座にブロックされます。
- 自動隔離疑わしいが未確認の荷物は、検査中に危害を及ぼさないように隔離されます。
- 脅威検証Xygeniのセキュリティ研究チームは、隔離されたパッケージを分析し、レジストリと連携してステータスを確認することで、誤検知によるワークフローの中断を防ぎます。
- リアルタイムのアラートブロックや隔離が行われるたびに、メール、Slack、またはウェブ経由でアラートが送信されます。hooksチームが行動を起こすために必要な詳細情報を提供します。
- 公開脅威が確認されると、Xygeniは詳細をより広いコミュニティに公開し、自社の環境を超えて脅威が拡散するのを阻止するのに役立ちます。

マルウェアを回避する方法に関するよくある質問
オープンソースソフトウェアにおけるマルウェアを回避する最も効果的な方法は何ですか?
最も効果的なアプローチは、公開シグネチャが存在する前にマルウェアを検出するリアルタイム検出と、既知の脆弱性に対する定期的なCVEチェックおよび到達可能性分析を組み合わせることです。シグネチャベースのスキャンだけではゼロデイ脅威を見逃してしまうため、公開レジストリの早期警告監視と組み合わせることでそのギャップを埋めることができます。
マルウェア対策ソフトウェアとは何ですか?
マルウェア対策ソフトウェアは、悪意のあるコード、パッケージ、または pipeline 本番環境に到達する前に動作を監視します。最新のマルウェア対策ソフトウェアは、シグネチャマッチングを超えて、動作分析、依存関係の監視、 CI/CD 異常検知。
スロップスクワッティングとは何ですか?また、マルウェア対策とどのように関係していますか?
スロップスクワッティングとは、攻撃者がAIコーディングアシスタントが誤認識するパッケージ名を登録し、開発者がAIの提案を受け入れてインストールするのを待つ行為です。2025年のUSENIX Securityの調査によると、AIが推奨するパッケージの約5分の1が実際には存在せず、これはAIコーディングツールを使用するあらゆるチームにとって、現実的かつ測定可能なマルウェア対策リスクとなっています。
オープンソースパッケージは信頼できるのか?
ほとんどは安全ですが、全てではありません。攻撃者は、正規版に見せかけた悪意のあるバージョンを公開したり、命名規則の混乱を悪用したりすることが頻繁にあります。リスクを軽減するには、マルウェア対策ソフトウェアと継続的なレジストリ監視、パッケージ管理者の検証を組み合わせる必要があり、信頼だけに頼るべきではありません。
CVEチェックだけでマルウェアの侵入を防げるのか?
いいえ。CVEチェックは、既に公開されている脆弱性のみを対象としています。マルウェア、特にゼロデイ攻撃や署名前のパッケージについては、公開から開示までのギャップを埋めるために、CVEチェックに加えてリアルタイム検出が必要です。
ソフトウェアのリスクを優先順位付けし、対策を講じ、セキュリティを確保する
オープンソースにおけるマルウェアの回避、 CI/CDまた、AIを活用した開発には、定期的なスキャンだけでなく、リアルタイムでの検出が必要となる。 デモを予約する or 無料で始められます Xygeniの早期警戒システムと包括的なアプリケーションセキュリティプラットフォームがどのように連携して動作するかをご覧ください。
