ザイゲニ SCA

オープンソースのリスクを最小限に抑え、悪意のあるパッケージからアプリケーションを安全に保ちましょう

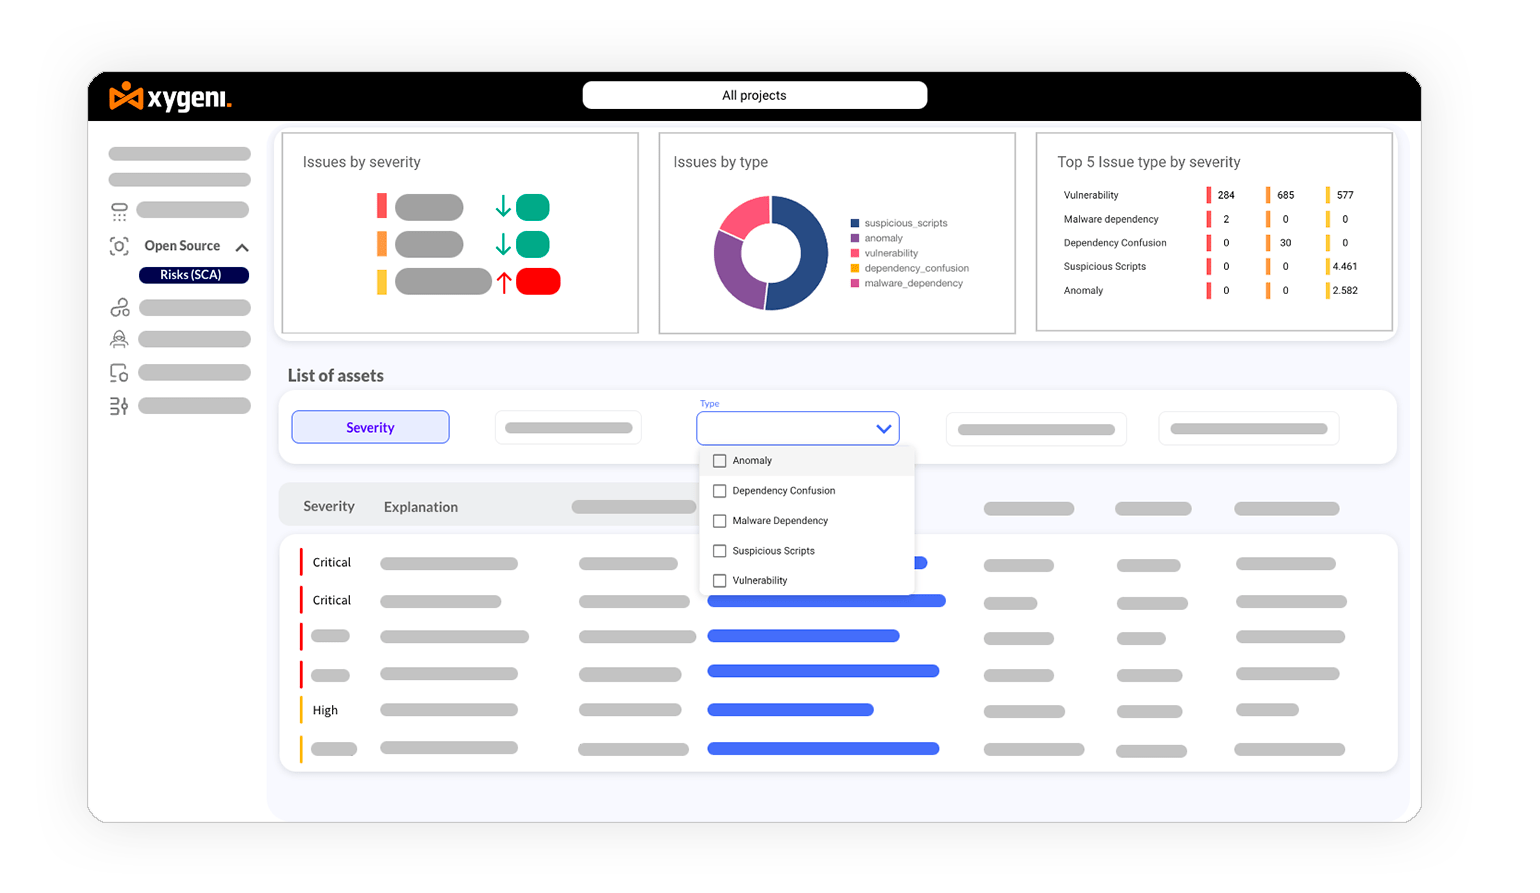
実際に重要な脆弱性を優先し、依存関係に悪意のあるコードが含まれているかどうかをリアルタイムで把握する

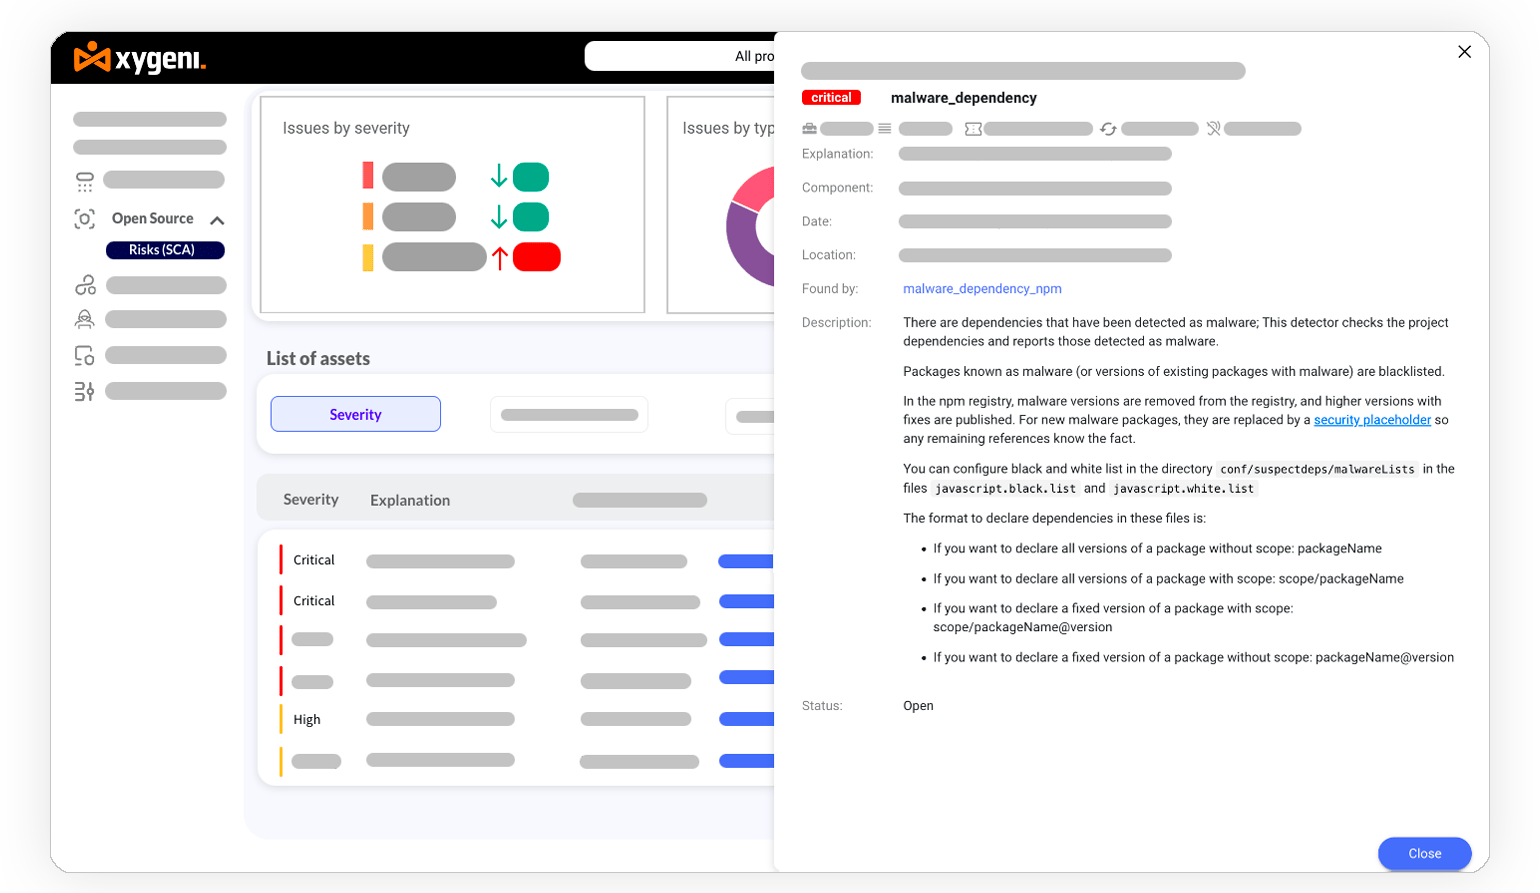
依存関係における脆弱性を発見する

ソフトウェアをデプロイする前に、アプリケーションの依存関係におけるセキュリティ、保守、およびライセンスの問題を特定し、修正してください。

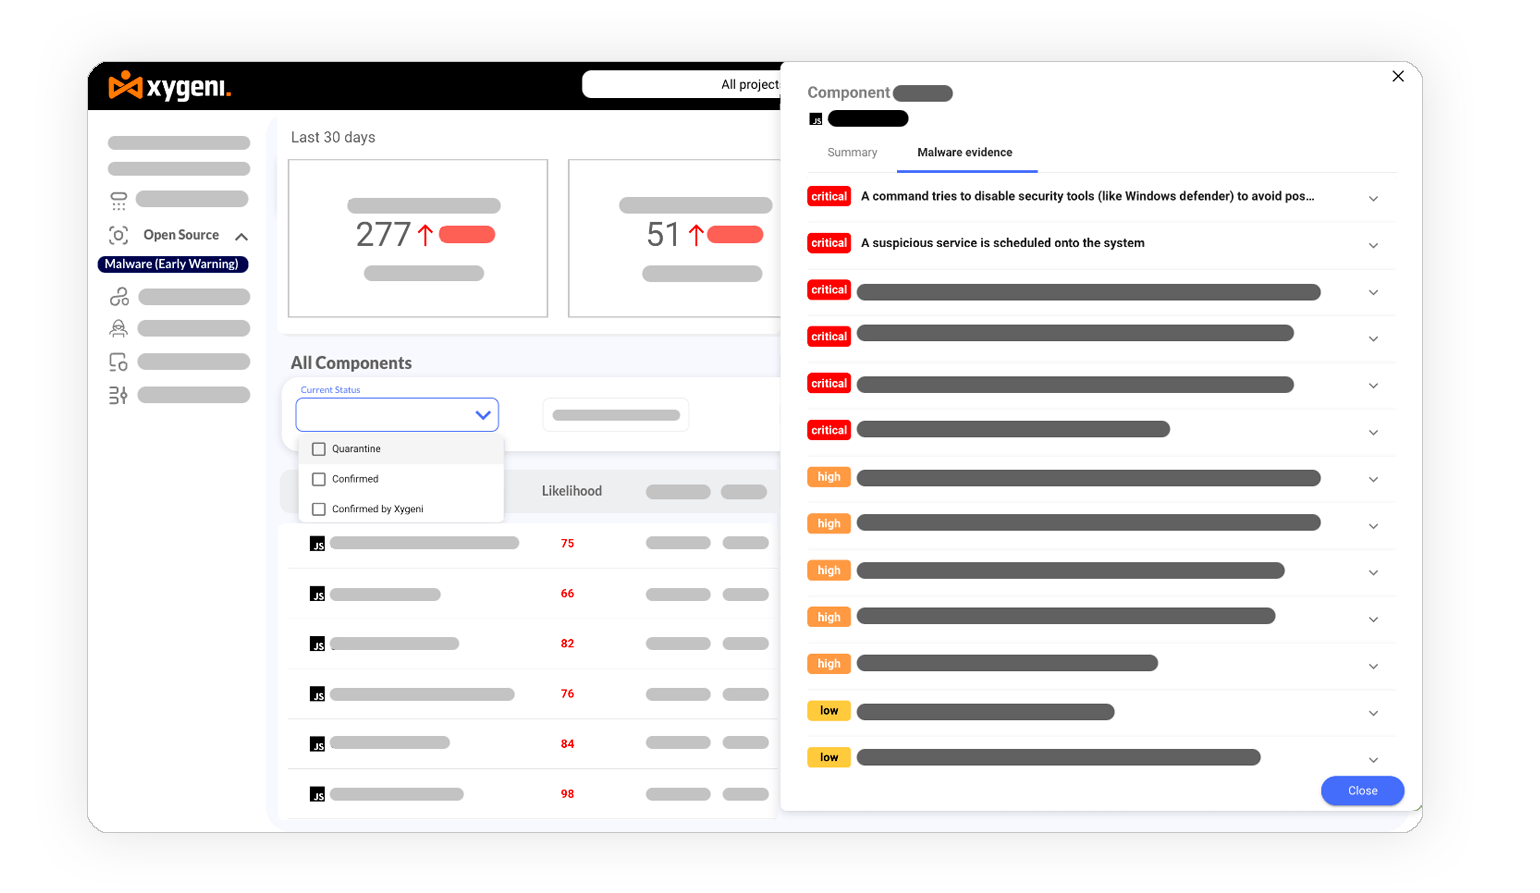
悪意のあるコードを特定する

新規および更新された依存関係の公開時に、攻撃者が悪用する可能性のある疑わしいコードセクションとパターンを検出します。

オープンソースの重大なリスクに焦点を当てる

ビジネスへの影響が最も大きい脆弱性を優先し、コンテキストに基づいたリスクスコアリングとコードからクラウドまでのトレーサビリティを活用してリスクを管理します。


オープンソースの脆弱性を自動修復する

インテリジェントな機能で脆弱性のないオープンソースの依存関係に自動的にアップグレードします pull requests.
ザイゲニ SCAの能力と機能

脆弱性を自動的に追跡する

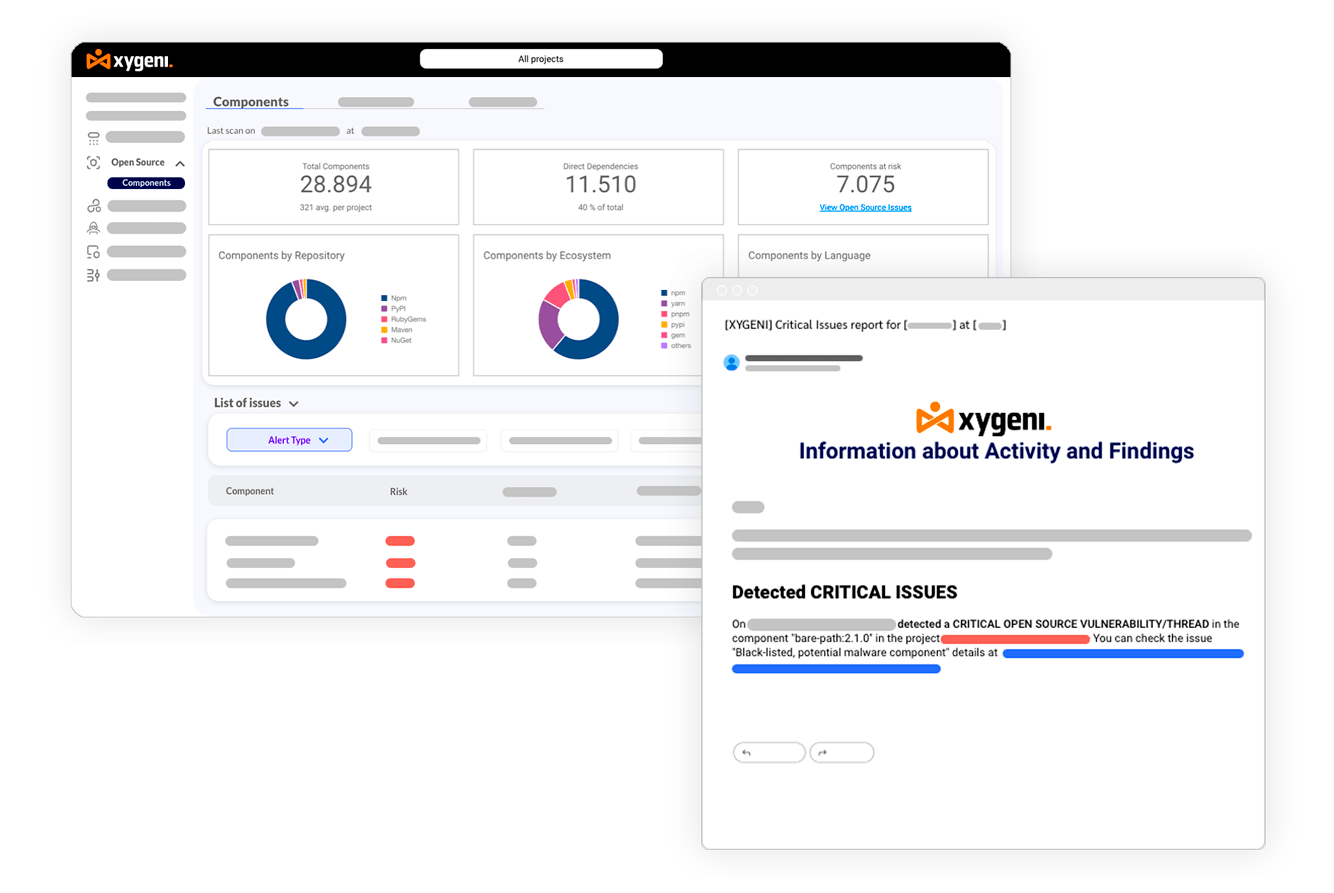
報告チャネルを通じて新たに発見された脆弱性に関する最新情報を受け取るか、それらをブロックすることで、本番環境に移行する前に保護と情報提供を確実に受けることができます。
OSOS情報アラート
OSSはCVEを超える - OSSセキュリティ - SCA ツール

研究開発を拡張 Open Source Security CVEを超えて

CVSSスコアだけでなく、追加のリスク要因も考慮に入れ、CVEに該当しないものの依然としてリスクのあるパッケージの統合を防止します。

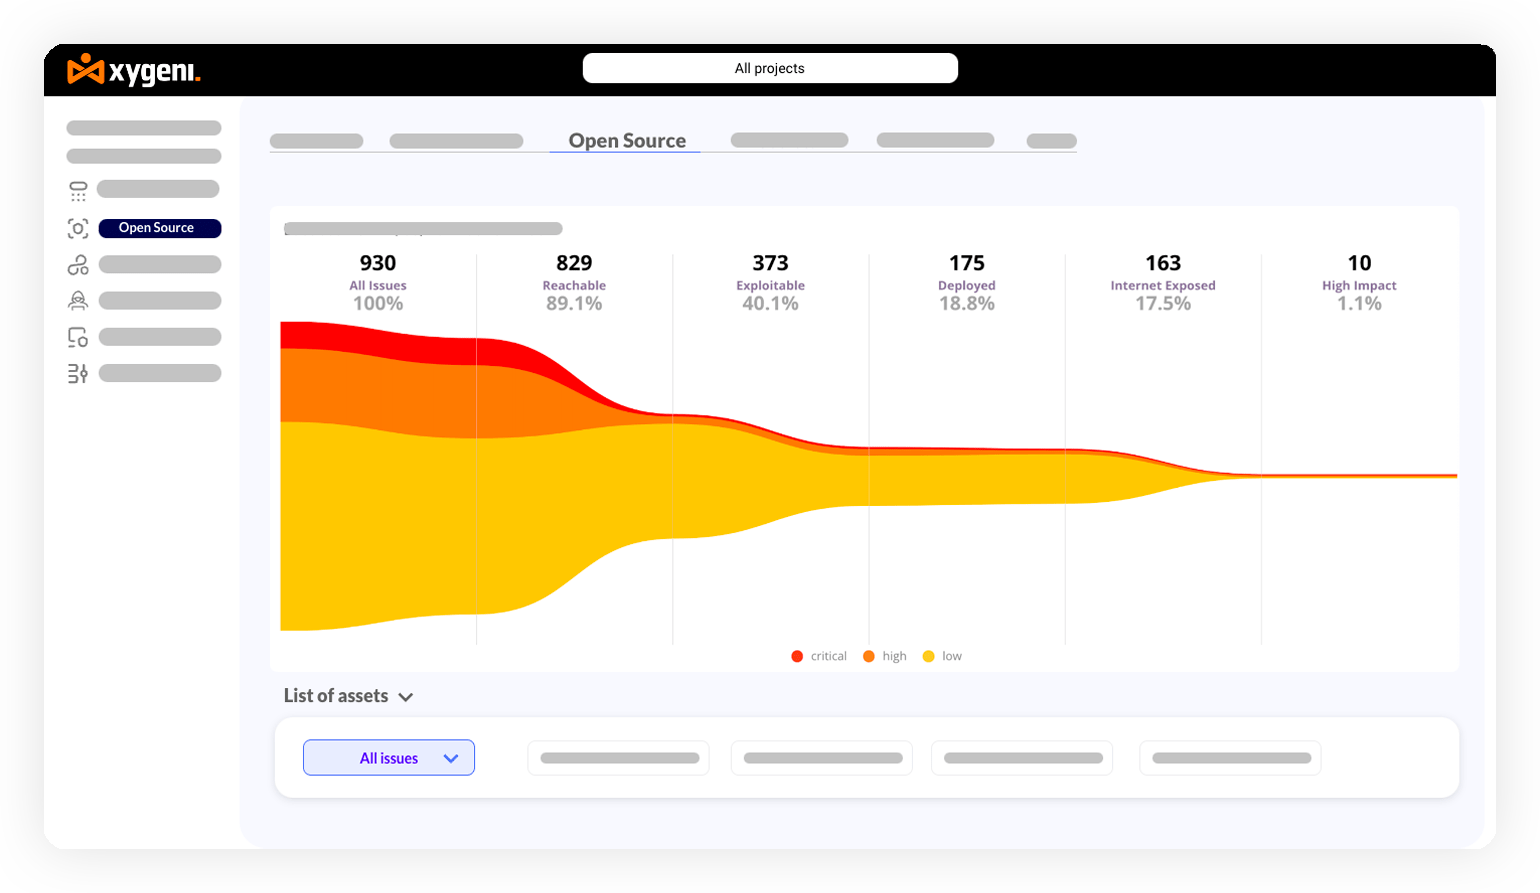
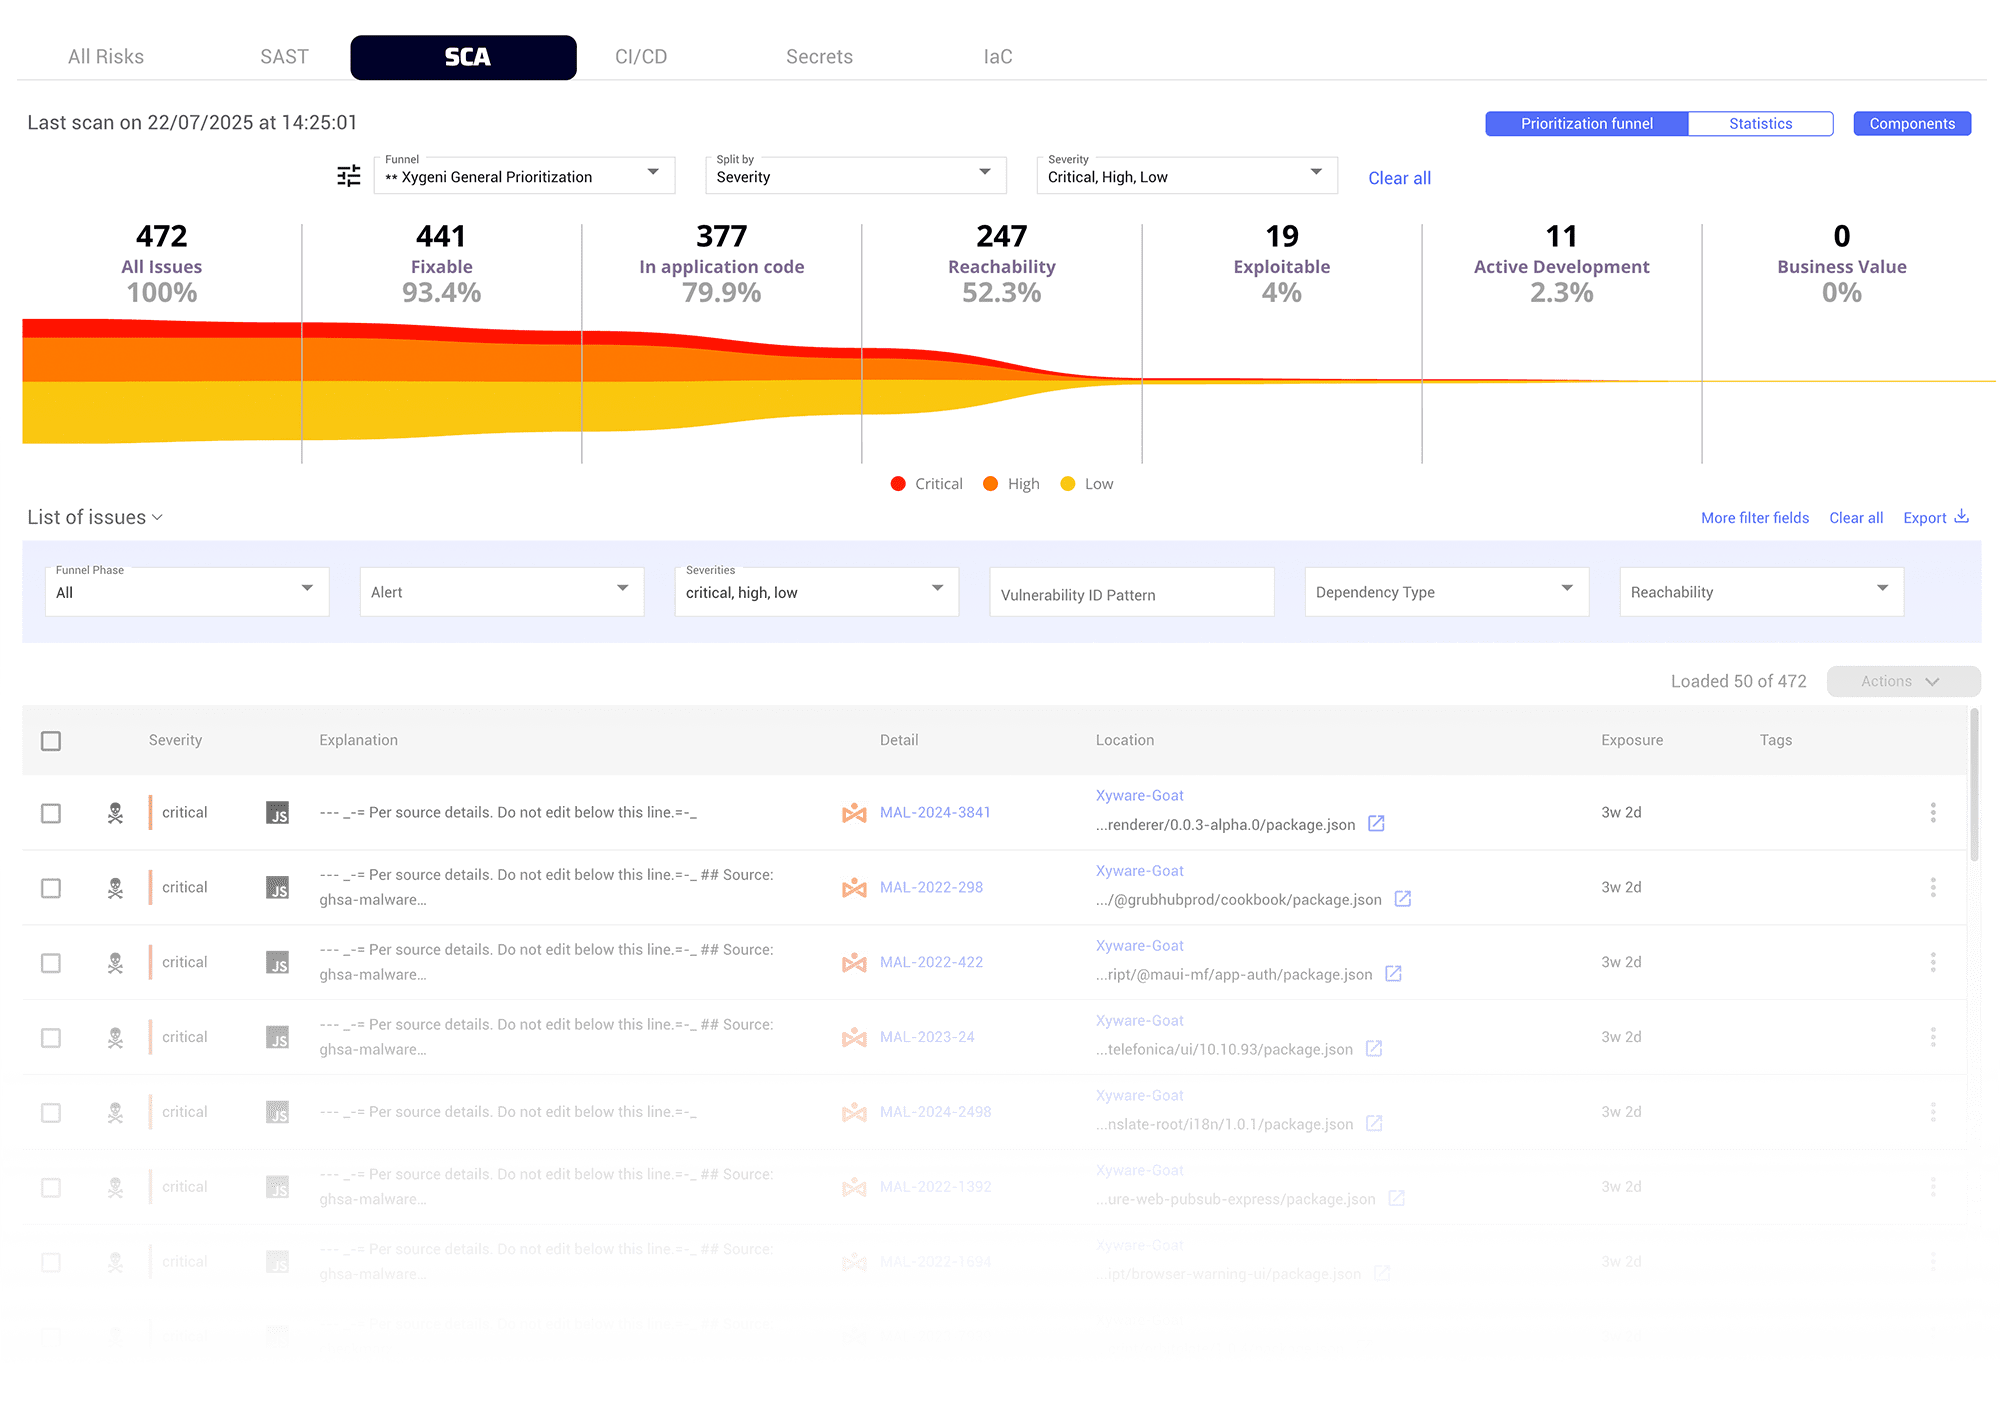
優先順位をつける SCA ノイズなし

オープンソースの脆弱性を、ビジネス上の重要性、到達可能性、インターネットへの露出度、悪用可能性、その他の状況基準に基づいて文脈化することで、アラートを簡素化し、セキュリティチームと開発チームの時間を節約します。
OSS_Funnel_Issues_Prioritize_SCAセキュリティソフトウェア構成分析ツール
オープンソースの脆弱性の自動修復

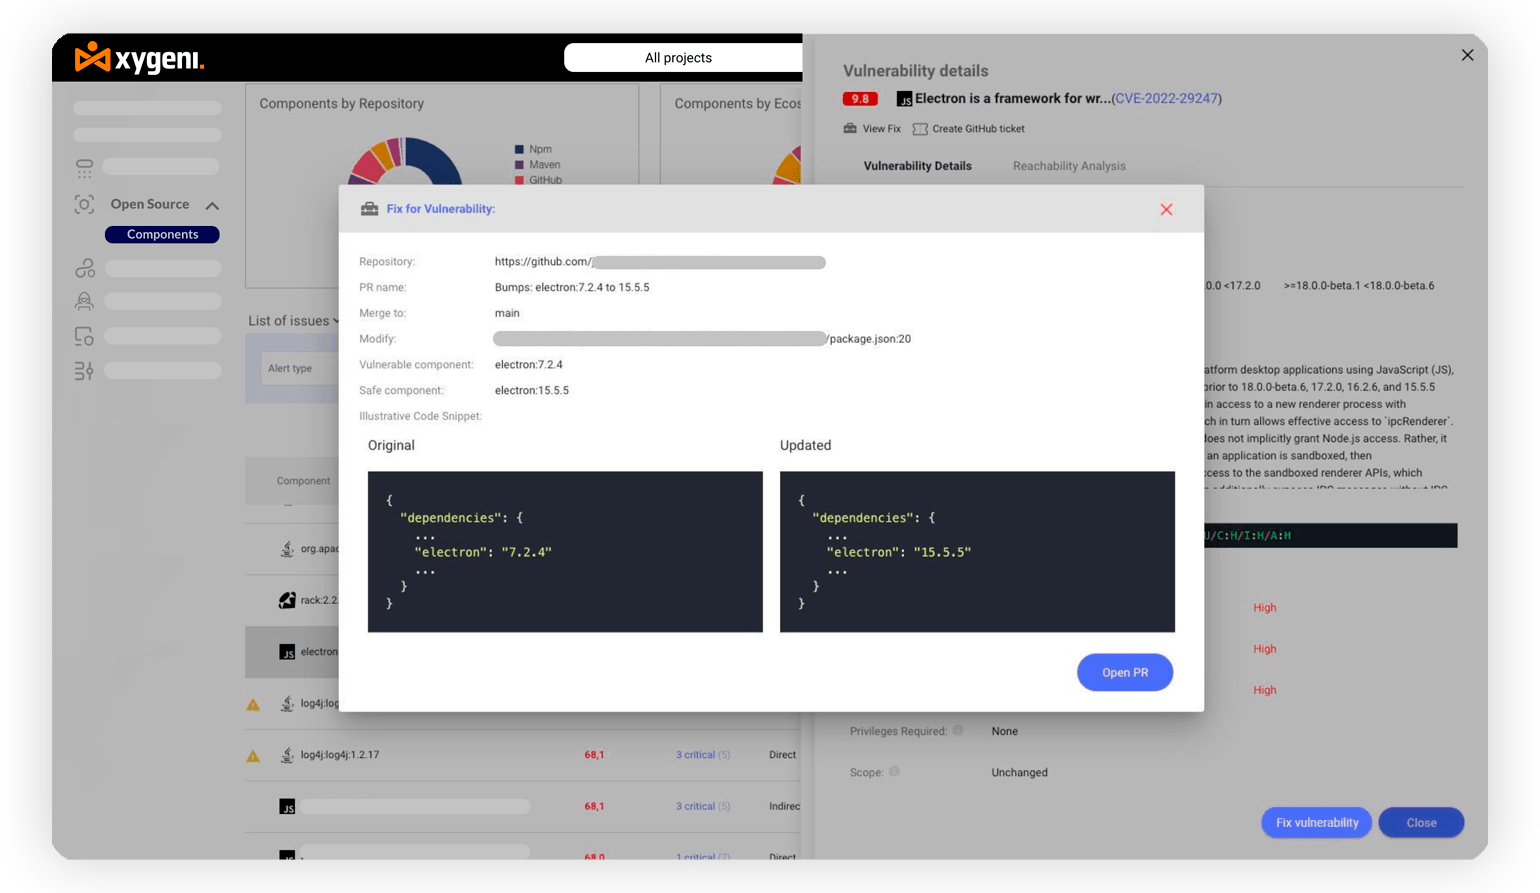
オープンソースの脆弱性に対する自動修復

脆弱性のないオープンソースの依存関係に自動的にアップグレードします。 pull requests または手動プロンプト。これにより、時間とリソースを大幅に節約でき、迅速かつ一貫した脆弱性管理が保証されます。

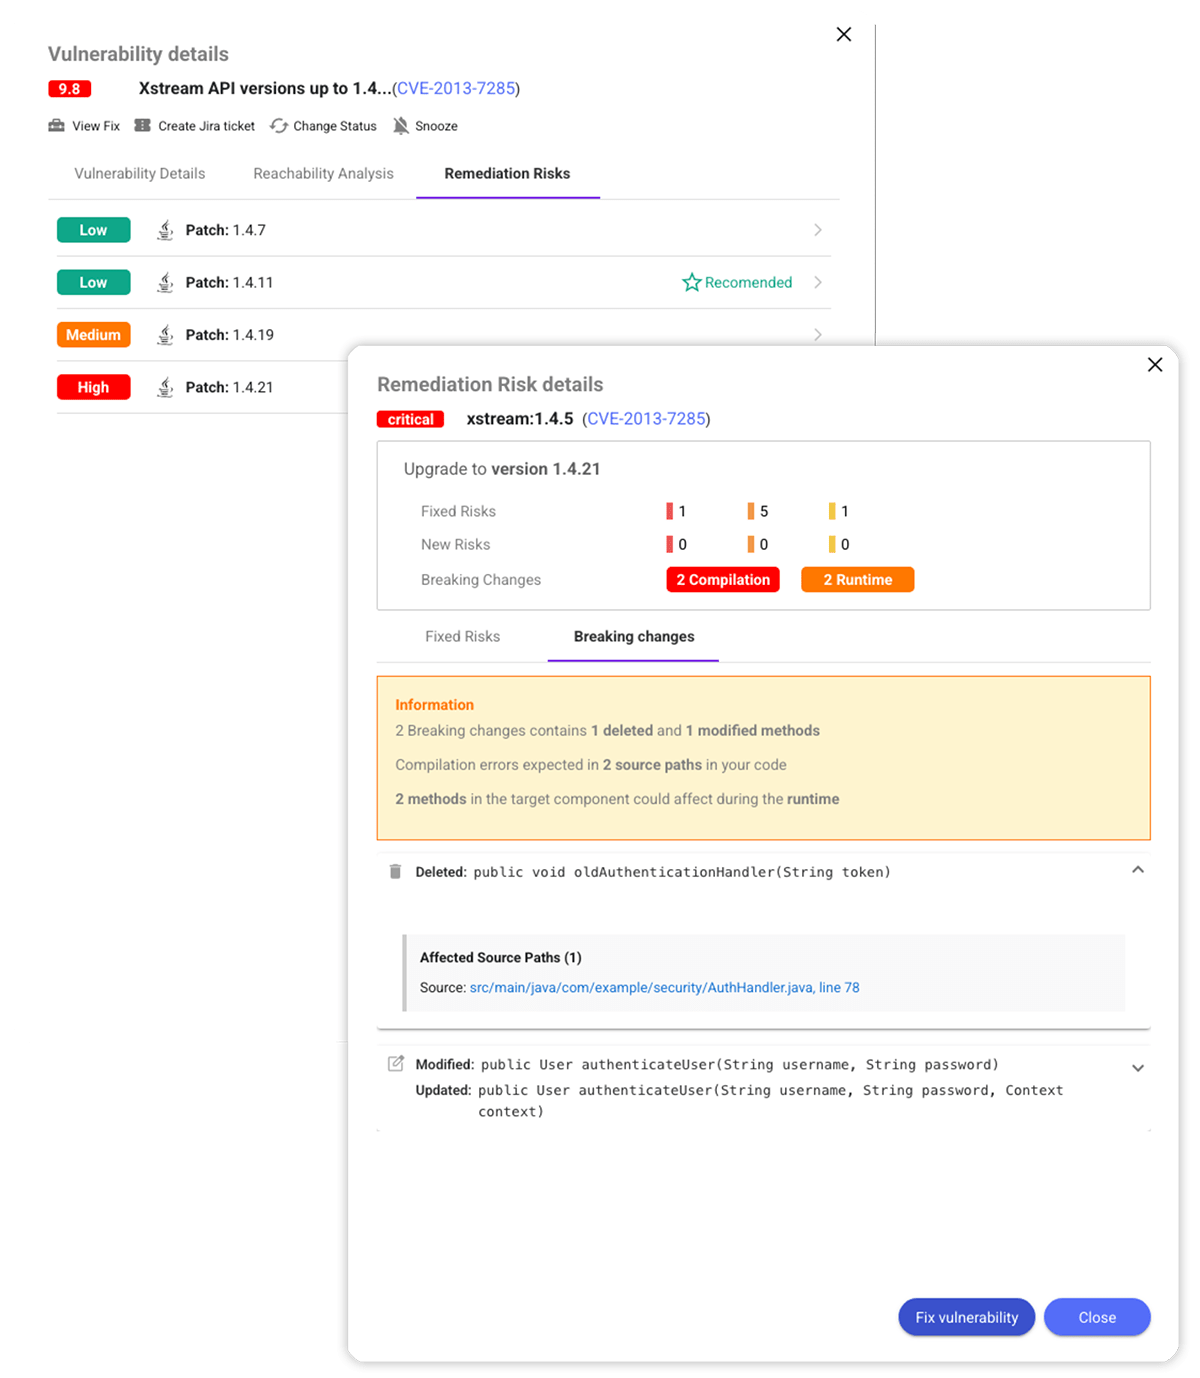
破壊的変更の検出

アップグレード前に、何が問題になる可能性があるかを確認しましょう。必要なコード変更、互換性のリスク、復旧作業について、完全な可視性を確保できます。
修復ワークフロー Open Source Security ツール

修復ワークフローを簡素化する

開発者が効率的な運用を実現できるよう、必要なすべてのコンテキストをワークフローや課題追跡ツール内で直接提供することで、オープンソースの脆弱性対策を支援します。

悪意のある依存関係をリアルタイムで検出する

毎日数千もの新規および更新されたオープンソースパッケージを分析し、ゼロデイマルウェアを即座に検出してブロックし、アプリケーションとインフラストラクチャを保護します。
悪意のあるコンポーネントを検出
オープンソースのマルウェア対策

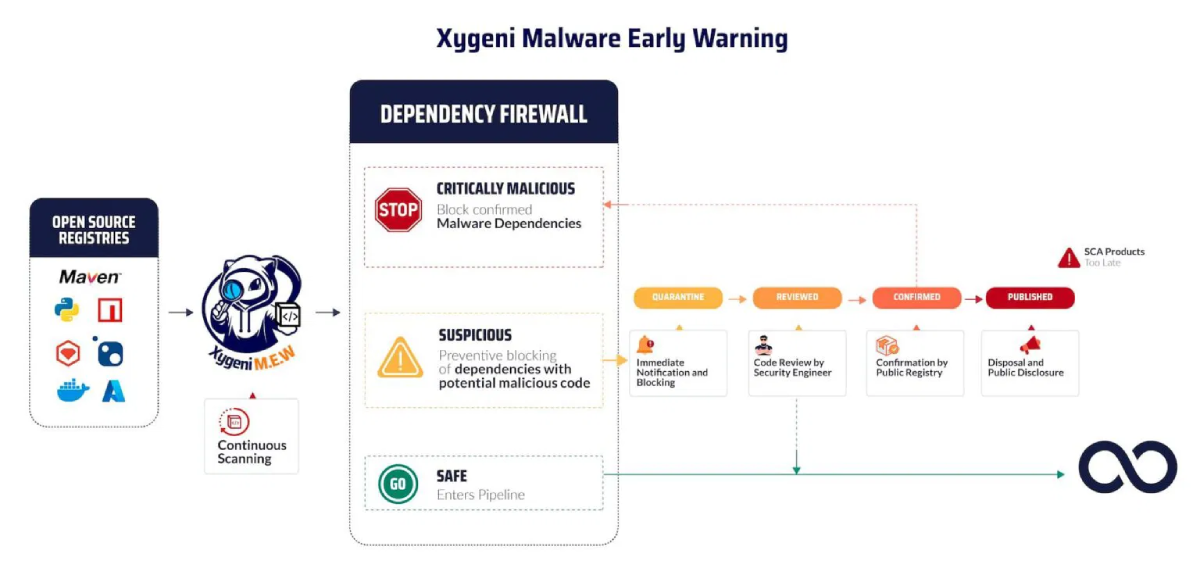
マルウェアを積極的にブロックする

不審な荷物に対して早期警告を発し、それらを隔離してサプライチェーンを保護し、実装を支援します guardrails アプリケーションへの侵入を防ぐため。

ライセンスリスクの管理

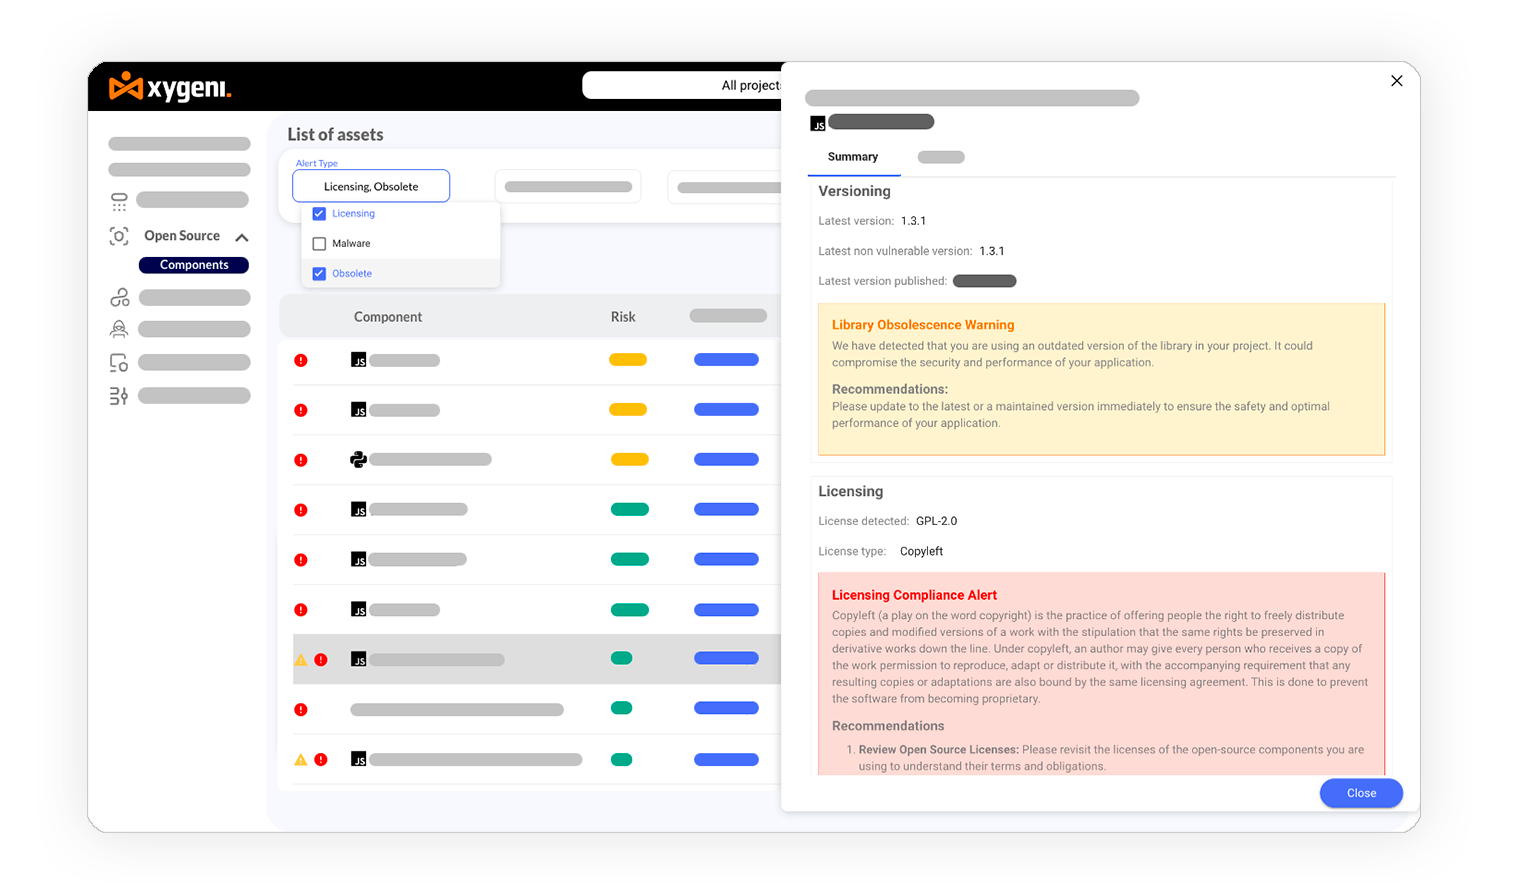
コード変更のたびに、規制遵守に影響を与える可能性のあるオープンソースライセンスの問題を即座に把握し、罰則を回避できます。
ライセンスリスクの管理
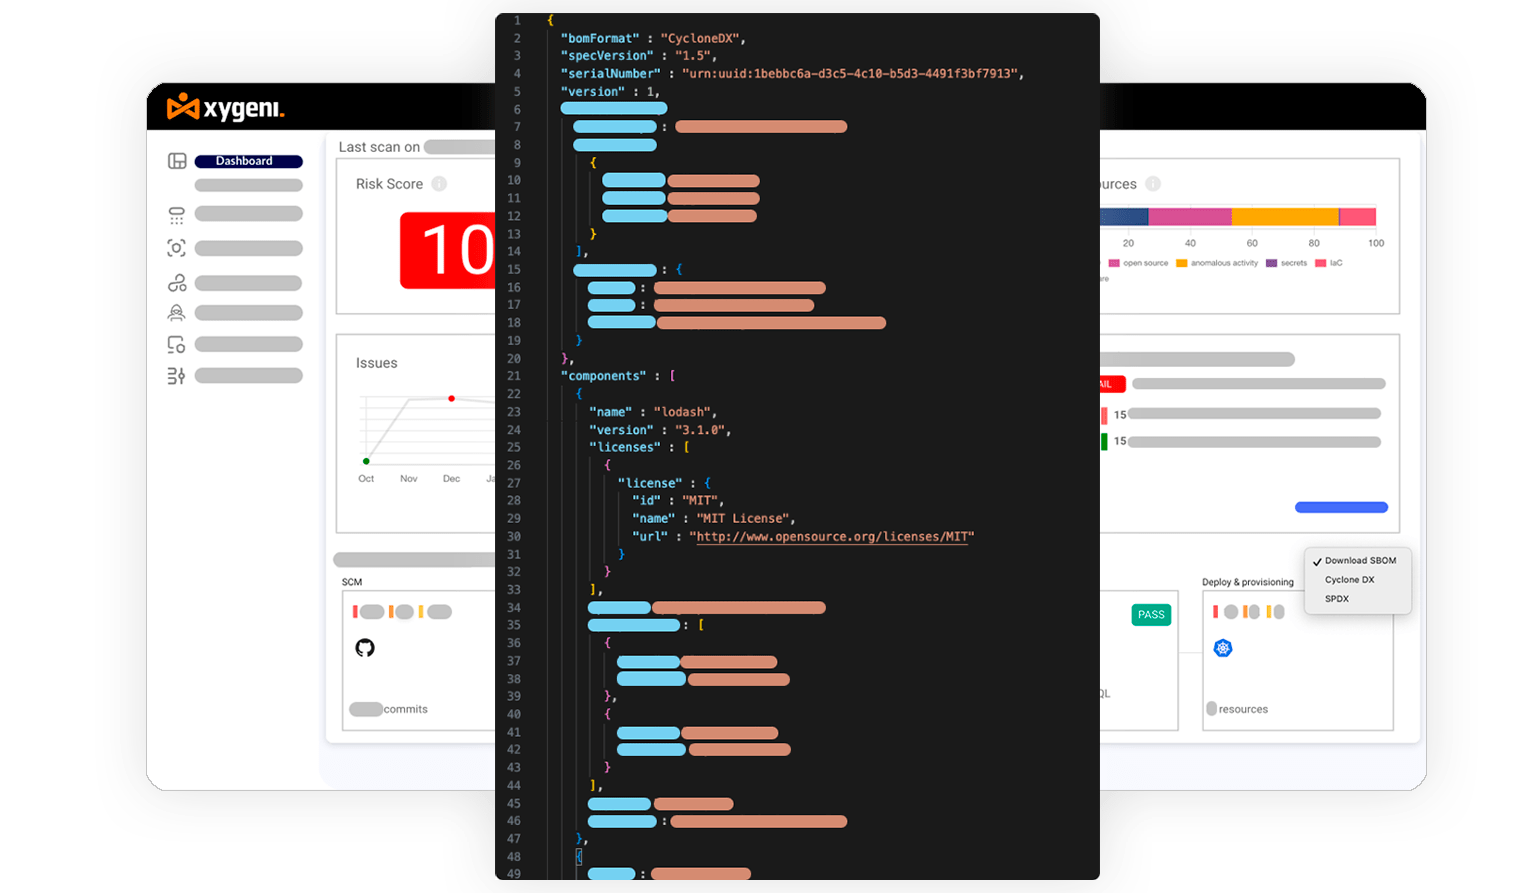
生成する SBOM

生成する SBOM DevOpsコンプライアンスのためのVDR

最新のソフトウェア部品表をエクスポートします(SBOMSPDX または CycloneDX 形式でワンクリックで作成し、アプリケーションに影響を与える脆弱性を簡単に共有および注釈付けできます。

今すぐ始める

XygeniオールインワンAppSecプラットフォームを使用