
AIエージェントが依存関係をインストールしたり、Dockerfileを変更したりする瞬間から、 SBOM また、出所に関する仮定はすでにテストされており、ほとんどのチームには実際に何が起こったのかを確認する方法がありません。このセッションでは、実際の変化をライブで見ることができます。開発者が最初にパッケージ名を見なくなったときにインストールの瞬間がどのように変化するか、 SBOMエージェントがデを作成した場合でも、sと出所は依然として有効ですcisイオン、そしてエージェントがコードレビューとシフトレフトを行う際に残るもの commitそして時には、自発的に融合します。真に安全なエージェントがどのようなものかを今すぐご覧ください。 pipeline 理論だけでなく、実践においても必要とされる。
2026年9月11日から、CRAは、既に市場に出回っている製品であっても、悪用されている脆弱性をENISAに報告するのに24時間を与えていますが、ほとんどのチームはまだそのためのワークフローを持っていません。このセッションでは、実際のプロセスをライブで見ることができます。 SBOM 影響を受ける製品バージョンを把握し、到達可能性と悪用可能性の分析で発見事項をトリアージして、真のリスクとノイズを区別し、発見事項が報告対象となるインシデントに達した瞬間に適切な担当者に通知が届くように設定しましょう。今すぐ動画をご覧になり、CRAの通知期限を法的期限から、チームがプレッシャーの中でも実際に実行できるワークフローに変える方法をご確認ください。
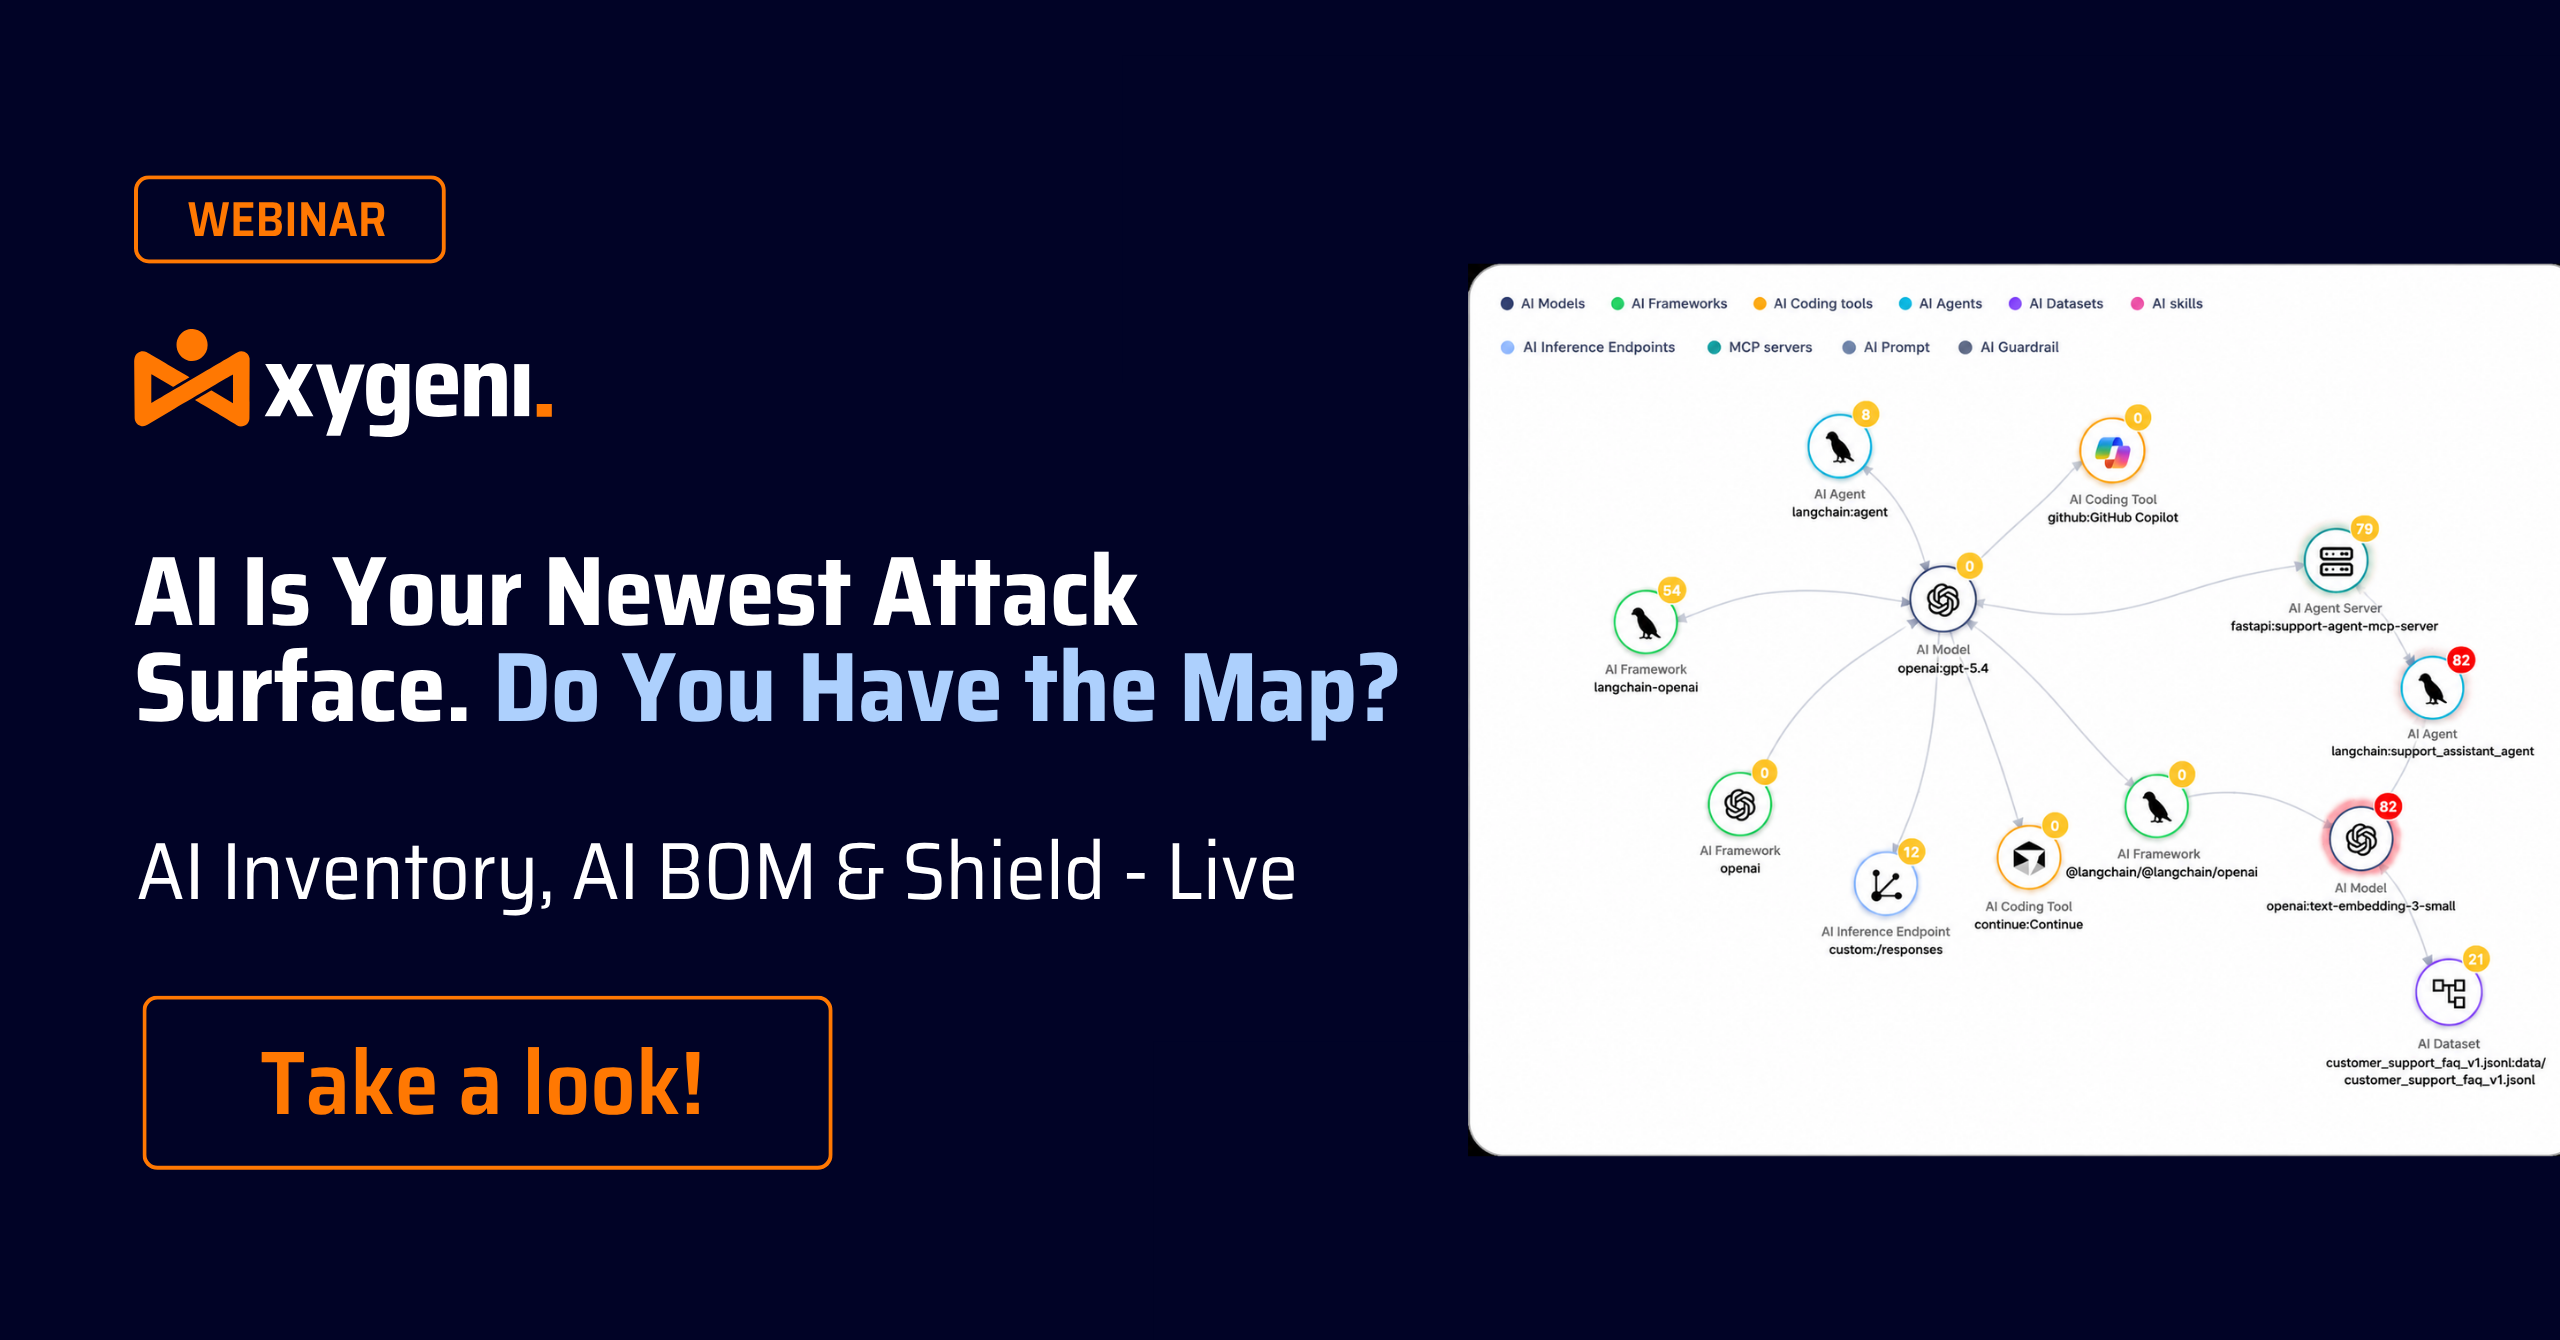
近日開催のウェビナーをご覧ください!AIコーディングアシスタントがパッケージ名を誤認識し、攻撃者はすでにそれらの偽名をマルウェアに登録しています。このセッションでは、AIインベントリとAI BOMを使用して、ソフトウェア内のすべてのモデル、エージェント、およびAIによって導入された依存関係をリアルタイムでマッピングする方法をご紹介します。Xygeniがどのように役立つかをご覧ください。 Shield 悪意のあるパッケージをシグネチャが存在する前にブロックすることで、シグネチャベースのスキャナーが残す脆弱性を解消します。AIによる提案が侵入経路となる前に、ソフトウェアを保護する方法を今すぐご覧ください。
今すぐ視聴:AIはすでにあなたの SDLCさあ、これからどうする?AIはソフトウェアサプライチェーンの扉を叩いているのではなく、すでに内部に入り込んでいます。コパイロット、エージェント、MCPサーバー、そしてAIが生成する依存関係は、コードの構築、レビュー、そして出荷の方法を根本的に変えつつあります。このSafeDevトークでは、OWASPのリーダーとAppSecのエキスパートが、それがセキュリティ体制に実際にどのような意味を持つのか、ガバナンスモデルがどこで破綻しているのか、そしてエンジニアリングチームのスピードを落とすことなく実際に機能する実用的な制御策は何かを詳しく解説します。AI支援開発をエンジニアのボトルネックにすることなく保護する実用的な制御策を実装する方法について、理論だけでなく具体的な実践的なヒントが得られるでしょう。今すぐ視聴!
AI生成コードを出荷前に保護するウェビナーを今すぐご覧ください。最先端のコーディングモデルでも、出力の最大6%で偽のパッケージ名が生成され、Shai-Huludのような実際の攻撃では、単一の汚染されたパッケージがGitHub、クラウド、および CI/CDAIエージェントは現在、ファイル、端末、 pipelineセキュリティチェックが実行される前に、直接的に検出を行います。Nimbus Compute が Xygeni と共同で開催するこのセッションでは、CI のみのセキュリティではもはや不十分な理由と、検出を IDE に移行することで、チームがリスクが本番環境に到達する前に検出できる仕組みについて探ります。
SafeDev トーク「オープンソース、AI、そして新たな攻撃対象領域:武器化されたコード、よりスマートな防御」を今すぐご覧ください。AI とオープンソースが現代のソフトウェアを再定義するにつれ、攻撃対象領域はかつてない速さで拡大しています。依存関係のリスクやサプライチェーンへの侵入から、AI を活用したエクスプロイト生成まで、攻撃者は進化しており、防御者も進化しなければなりません。Red Hat、TikTok、Xygeni のエキスパートと共に、AI と自動化がオープンソースのセキュリティをどのように変革しているかを探ります。今すぐ視聴して、現代のソフトウェアサプライチェーン全体で回復力、透明性、信頼性を構築する方法を学びましょう!
セキュリティチームはよく SCA (NAIST) と SAST 個別に運用すると、アラート疲労、断片的な情報、リスクの見落としにつながる可能性があります。どちらか一方を選択するのではなく、真の課題は、より強固なセキュリティ体制を構築するために、それらを連携させる方法です。SafeDev トークをご覧になり、その理由を探ってみてください。 SCA それだけでは不十分です。到達可能性分析が誤検出を減らす方法、その理由 SAST アプリケーションセキュリティに関する重要な情報不足を補うだけでなく、その他にも多くのメリットがあります。今すぐご覧ください!
今すぐウェビナー「後悔のないVibeコーディング」をご覧ください。AIはソフトウェアの構築方法を変革しており、コパイロットやAIエージェントが本番コードの大部分を生成しています。このセッションでは、リアルタイムの脆弱性検出、 guardrails Copilot および到達可能性に基づく優先順位付けについて。AI 支援による修復が、開発者が問題を効率的に修正し、制御を失うことなく安全な AI 駆動型ソフトウェアを構築するのにどのように役立つかをご覧ください。今すぐ視聴して、最初から安全な AI 駆動型ソフトウェアを構築する方法を学びましょう。
SafeDev Talk「監査に合格するには?ISO、NIST、CRAに準拠した真のAppSecの構築」を今すぐご覧ください。今日では、セキュアなコードだけでは不十分です。それを証明する必要があります。ISO 27001、NIST CSF、CRA、DORA、NIS-2などのフレームワークが注目を集める中、組織は実際に精査に耐えうる監査対応のAppSecプログラムを構築する必要があります。このエピソードでは、専門家がポリシーから実践への移行方法、コンプライアンスを組み込む方法を探ります。 CI/CDそして、エンジニアリング、セキュリティ、GRCの各チームが、実際に承認される内容について連携できるようにします。今すぐチェックしてみてください!
SafeDev Talkのエピソード「サイロのないセキュリティ」を今すぐ視聴して、オールインワンAppSecプラットフォームの真の価値を学びましょう。サイロは、効果的なリスク管理にとって依然として大きな障害となっています。このセッションでは、オールインワンプラットフォームを採用することで、AppSec戦略を効率化し、セキュリティチームと開発チーム間のコラボレーションを強化し、新たな脅威に先手を打つなど、さまざまなメリットが得られる方法を探ります。今すぐ視聴して、アプリケーションとソフトウェアサプライチェーンを保護するための戦略を手に入れましょう!
SafeDevのトーク「コードからランタイムへ」を今すぐご覧ください。多くのチームが静的解析に多大な投資を行っていますが、それでも脆弱性が本番環境に持ち込まれてしまうケースが後を絶ちません。問題はツールの不足ではなく、真のリスクを理解するためのコンテキストの不足です。この専門家主導のセッションでは、現代のアプリケーションセキュリティが単一の視点に頼ることができない理由と、コードレベルとランタイムのインサイトを組み合わせることで、ライフサイクル全体にわたって脆弱性をより効果的に検出、優先順位付け、修復する方法を探ります。現在のアプローチの限界と、より包括的でコンテキストを考慮したセキュリティ戦略を構築する方法について、ぜひご覧ください。
SafeDev Talk: AI を活用した DevSecOps – クラウド規模でのセキュリティのオーケストレーションを今すぐご覧ください。現代の開発においてセキュリティは後回しにできるものではなく、AI はソフトウェアの構築、保護、スケーリングの方法を変革しています。このエピソードでは、専門家がパッチ適用やスキャンを超えて、クラウド全体で真のインテリジェントなオーケストレーションを実現する方法を探ります。 SDLCAI を活用した脆弱性管理から組み込み guardrails in CI/CD そしてランタイムに関して、この講演では、スケーラブルなクラウドネイティブなアプリケーションセキュリティが実際にどのようなものかを詳しく解説します。今すぐご覧ください!

次回のSafeDevトーク「DevSecOps戦略を革新しよう!」をぜひご覧ください!プロアクティブなリスク管理が、DevSecOps戦略をどのように変革し、新たな脅威からソフトウェアサプライチェーンを強化できるかを探ります。このセッションは、ますます複雑化する脆弱性の状況において常に一歩先を行くことを目指すサイバーセキュリティリーダーや開発チーム向けに構成されています。今すぐエピソードをご覧ください!
2025年最初のSafeDevトークを視聴して、あなたの Open Source Security 戦略を練ろう!2024年の重要な教訓、最先端の防御メカニズム、そしてOSSセキュリティの未来について、トップエキスパートが解説します。進化し続ける脅威の状況に先んじ、ソフトウェアサプライチェーンを保護するための積極的な戦略を学ぶ絶好の機会です!
SafeDevトークをご覧になり、AppSec戦略を変革しましょう!その理由をご覧ください。 ASPM (Application Security Posture Managementアラート疲労を克服し、セキュリティに関する知見を統合し、真のリスクに優先順位を付けることが鍵となります。サイバーセキュリティ分野のトップエキスパートが、AppSecとDevSecOpsの未来について掘り下げ、常に一歩先を行くための実践的な戦略を共有します。セキュリティワークフローを効率化し、シームレスなDevSecOps戦略を構築する方法を学ぶこの機会をお見逃しなく。今すぐご覧ください!
「謎を解き明かす」にご参加ください SBOM セキュリティ」では、サイバーセキュリティの専門家であるジェニファー・コックス、サントシュ・カマネ、ヘスス・クアドラードが、 SBOM ソフトウェアの品質とセキュリティを向上させ、コンプライアンスを確保する上で、このウェビナーはソフトウェアサプライチェーンを効果的に保護する方法に関する知識を得る上で不可欠です。ソフトウェアセキュリティ体制をいかに簡単に強化できるかを学びましょう!

今すぐ今年の最後のSafeDevトークを視聴して、あなたのスキルをレベルアップしましょう。 Software Supply Chain Security業界トップのエキスパートたちが、2024年の重要な教訓を振り返り、最新のトレンドを明らかにし、2025年の課題に備えるための実践的な洞察を共有します。このウェビナーは、変化の激しいセキュリティ業界で革新を続け、常に一歩先を行きたいと願うセキュリティ専門家や開発チーム向けに設計されています。 software supply chain security 世界。今すぐ登録!
Thoughtworks、Codurance、Xygeniの専門家が、以下の点について見解を共有します。 Software Supply Chain Securityセキュリティ体制を強化し、ビジネスの評判と継続性を守りましょう。進化について学ぶ準備はできていますか? Software Supply Chain Security?

Application Security Posture Management (ASPM)は日々注目を集めています。しかし、その具体的な機能はすべての人にとって完全に明確ではないかもしれません。今すぐ席を確保しましょう!SafeDev トーク「あなたは必要としていますか?」に参加しましょう。 ASPM あなたの人生に?」サイバーセキュリティ専門家のジェームズ・ベルトティとウィリアム・パームとルイス・ガルシアと共に、その可能性を探ります。 ASPM 包括的なアプリケーションセキュリティソリューションとして、組織のセキュリティ強化をさらに推進します!

SafeDevTalk 10 月版をご覧になり、ソフトウェア構成分析をどのように変革するかをご覧ください (SCA)そして、新たな脅威からソフトウェアサプライチェーンを保護します。
このセッションは、今日の複雑なオープンソースの脆弱性の状況において、常に一歩先を行こうとするサイバーセキュリティのリーダーや開発チーム向けに設計されています。
今すぐSafeDevトーク「プレッシャーにさらされるソフトウェアサプライチェーン:2025年からマルウェアとAIについて学んだこと、そしてその先は?」をご覧ください。2025年は変化をもたらしました。 software supply chain security新たな攻撃メカニズム(AI支援型マルウェア、自己増殖、大規模な信頼悪用)により、既存の防御策の限界が露呈しました。専門家によるこのセッションに参加して、2025年に実際に何が変わったのか、そして開発チームとセキュリティチームが2026年に向けてどのような対応を取る必要があるのかを理解しましょう。今すぐエピソードをご覧ください!
XygeniのCTOであるルイス・ロドリゲス氏と、セールスサポートマネージャーのルイス・マヌエル・ガルシア氏によるセキュアに関するウェビナーにご参加ください。 CI/CDOWASPのベストプラクティスを採用してセキュリティを強化する方法について、当社の専門家から学びましょう。 CI/CD ソフトウェアサプライチェーンを保護します。 CI/CD OWASP を使用したソフトウェアサプライチェーン。彼らは在庫と分析について話すでしょう。 CI/CD リスク、検出、予防など、その他多くのことが含まれます!

SafeDevTalksの第4回では、サイバーセキュリティの第一人者であるデレク・フィッシャー、アビラシャ・シンハ、ルイス・ロドリゲスが登場します。今回のエピソードでは、ソフトウェア開発におけるサードパーティ製およびオープンソースコンポーネントへの依存という重要なテーマを掘り下げ、隠れた脆弱性や新たな脅威を明らかにします。隠れた脆弱性、拡大する脅威、実際の侵害事例などについて、ぜひご参加ください!
近日公開予定のSafeDev Talkエピソード「終わりなき脆弱性、よりスマートな防御!」をぜひご覧ください。脆弱性管理は進化を続けており、従来のツールではもはや十分ではありません。現代の脅威が、よりスマートなリスクモデル、リアルタイムの優先順位付け、そしてソフトウェアサプライチェーンを保護するための新しいアプローチを必要としている理由を探ります。AppSec戦略を強化し、今日のダイナミックなリスク環境を常にリードしていくための専門家の洞察が満載のこのセッションをお見逃しなく!
この第2回エピソードに参加 CI/CD Xygeni の CTO 兼共同創設者である Luis Rodríguez 氏と、セールス サポート マネージャーの Luis Manuel García 氏を招いたウェビナー。このセッションでは、「ブルー チーム」の視点から、 CI/CD セキュリティ、組織がセキュリティ体制を強化するために実行できる具体的な手順を深く掘り下げます...
急速に進化するデジタル環境において、ソフトウェアサプライチェーンのセキュリティはこれまで以上に重要になっています。新たな攻撃手法が出現する中、常に時代の先を行き、最新の保護戦略で身を守ることが不可欠です。このウェビナーでは、ルイス・ロドリゲスが皆様をご案内します。
次回のウェビナー「AIアプリケーションセキュリティ自動化」を今すぐご覧ください! アプリケーションセキュリティチームはアラートに圧倒されています。今こそ自動化の時です。この実践的なセッションでは、開発者に優しい自動修復を使用して、手動トリアージを排除し、アラートから修正までを数秒で進める方法を学びます。誤検知を減らし、真のリスクを優先し、セキュリティポリシーを適用する方法を学び、自動修復を統合する方法をご覧ください。 CI/CD pipelineスマートな guardrails (その他にもいろいろあります)。ぜひ今日ご覧ください!
SafeDevトーク「デフォルトでセキュア:自動修復がAppSecをどのように変革するか」を今すぐご覧ください。「デフォルトでセキュア」はもはやオプションではなく、新たな基準となっています。AI生成コード、組み込みAIコンポーネント、そして超高速な開発サイクルにより、従来のセキュリティゲートでは対応しきれなくなっています。その解決策は?開発者が日常的に使用する環境で機能する、プロアクティブな防御と実用的な自動修復です。今すぐご覧いただき、最新のAppSecへの次のステップを踏み出しましょう!

Neucoのポッドキャスト「The Cyber Security Matters」のエピソード「ソフトウェアセキュリティにおける新たな課題:サプライチェーン攻撃を受けずにDevOpsを継続する方法」を、XygeniのCTOであるルイス・ロドリゲス氏と共に聴いて、ソフトウェアサプライチェーンのセキュリティ確保における変化する課題を探ってみましょう。
SafeDevの講演「AIの解き放たれ:アプリケーションセキュリティにおける新たな脅威と防御策への対応」をご覧ください。AIがサイバーセキュリティを変革するにつれ、アプリケーションセキュリティへの影響は強力かつ複雑になっています。ポリモーフィックマルウェアからモデル改ざん、プロンプトインジェクションまで、攻撃者はAIを使ってより巧妙な攻撃を仕掛け、防御者はAIを使って攻撃をより迅速に検知・軽減しています。この講演をご覧になり、双方の立場を理解し、アプリケーションセキュリティプログラムをAI対応にする方法を学びましょう。
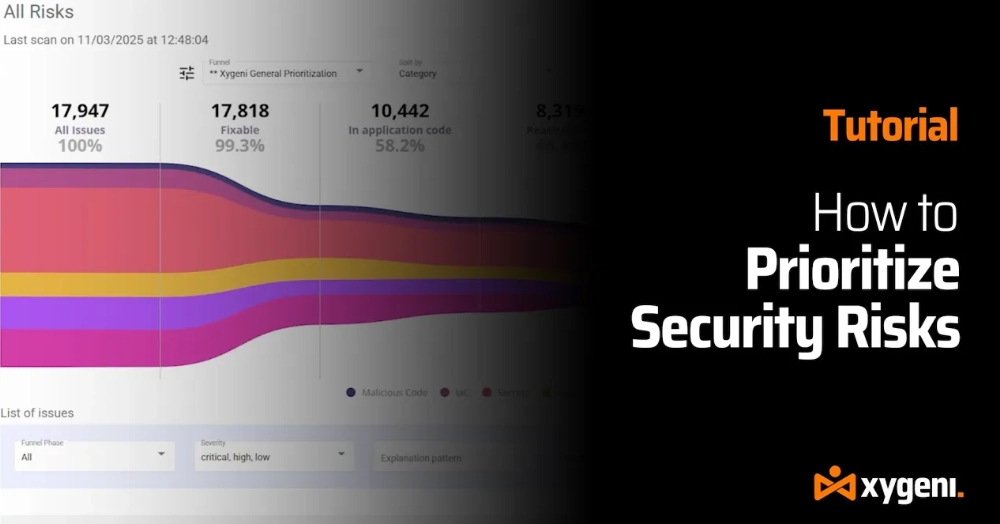
セキュリティ警告が絶え間なく届くのにうんざりしていませんか?本当に重要な問題を解決しましょう。脆弱性の発見が洪水のように押し寄せてくるのに、あなたは一人ではありません。このステップバイステップのチュートリアルでは、Xygeni Funnels が DevOps および AppSec チームがノイズを排除し、真の脅威に焦点を絞るのにどのように役立つかを紹介します。これにより、コードを保護できます。 pipelineより効果的に、そしてビジネス上重要なシステムを管理する。
AppSecチームはプレッシャーにさらされています。アラートの量は爆発的に増加し、開発スピードは加速し続け、手動によるトリアージではもはや対応しきれません。従来のセキュリティアプローチは限界に達しつつあります。この専門家主導の実践的なセッションでは、AIを活用したAppSec自動化が、アラート疲労を克服し、セキュリティ上の発見を信頼性の高い自動化された修正に変えるのにどのように役立つかをご紹介します。最新のAppSecで何を変える必要があるのか、そして開発チームとセキュリティチームがすべてのアプリケーションをどのように保護できるのかを学びましょう。 commit (NAIST) と pull request 配信速度を落とすことなく。オンデマンドのウェビナーをご覧になり、AIを活用した自動化が実際のアプリケーションセキュリティをどのように変革しているかをご確認ください。
Black Hat Europeのセッション「新しいAppSecの現実:AI主導の開発、マルウェア、そして現代のソフトウェアリスク」をご覧ください。AIがソフトウェア開発を加速させるにつれ、攻撃対象領域も変化しています。オープンソースのマルウェアやサプライチェーンの侵害から、AIが生成するコードの欠陥まで、このセッションでは、現代のAppSecリスクがどのように発生するのか、そしてAI主導の世界でセキュリティチームが優位性を保つために何をすべきなのかを探ります。

DORAに関するSafeDev Talkのオープニングシーズンエピソードを今すぐ視聴して、DORAをマスターし、絶えず変化する金融規制の世界で優位に立ちましょう。このウェビナーは金融機関向けに特別に作成されており、DORAが業務上のセキュリティとコンプライアンスに与える影響を理解するのに役立ちます。実践的な戦略と専門家の知見を得ることで、将来への備えを万全にすることができます。
Secure Cyber Connect Podcastのエピソードをご覧ください。CTOのルイス・ロドリゲスが登場します。15年以上の経験を持つルイスが、悪意のあるコードの検出、サードパーティコンポーネントの保護、そして将来を見据えたAppSec戦略について専門的な見解を語ります。SolarWindsの事件から最新のSSHバックドア事件まで、このエピソードでは現実世界の脅威と実践的な防御戦術を取り上げています。セキュリティを強化する方法を学びましょう。 SDLCサプライチェーンのリスクを軽減し、進化するサイバー脅威に先手を打つ。

オープンソースソフトウェア(OSS)に影響を与える最新のマルウェア脅威を探るウェビナー「オープンソースにおけるリアルタイムマルウェア検出」にご参加ください。OSSの普及が進むにつれ、脅威の量と複雑さも増し、開発者と組織の両方にとって新たな課題となっています。この有益なセッションでは、最新のトレンド、新たな脅威、そして悪意のある攻撃からOSSの依存関係を保護するための高度な戦略について解説します。ぜひご参加ください!
Black Hatで私たちのセッションを見逃しましたか?AIサイバーセキュリティ、アプリケーションセキュリティ自動化、AutoFixに関する20分間のセッションの独占リプレイをご覧ください。アラートノイズを削減し、セキュアなPRで脆弱性を自動的に修正し、AppSec自動化をアプリケーションに直接導入する方法をご覧ください。 pipeline (その他にも興味深い内容がたくさんあります)。セッションはオンデマンドで視聴できます!
データ漏洩や脆弱性の増加を踏まえた、セキュアなアプリケーションの緊急な必要性、サイロ化されたワークフロー、リモートチーム間のコミュニケーションギャップ、オープンソースソフトウェア(OSS)の統合に伴うリスクなど、セキュアでスケーラブルなソフトウェア構築における現在の課題、その他多くのトピックについて、ぜひご覧ください。雑音を排除し、最も重要な脅威に焦点を当てる方法を学びましょう。お見逃しなく!
あなたはサンフランシスコで開催されたRSAカンファレンス2024に参加できませんでした。cisco? 問題ありません! 当社の限定ウェビナーをご覧になり、サイバーセキュリティにおける最も重要なトレンドのいくつかを先取りしましょう。 CIS最先端のサイバー防御開発をリードする役割を担う人材を、あなたのデスクで育成します。このウェビナーでは、サイバーセキュリティの世界が提供する最新の知見と戦略を深く掘り下げていきます。