重要な5つの違い
フルプラットフォーム on-premise (シングルテナント)。DASTはインターネットに公開されることなく、お客様のインフラストラクチャ内で動作します。
レジストリ公開時の挙動マルウェア、 pipelines、コンテナ、ソースコード commits.
Snyk、Veracode、Checkmarxからの検出結果を取り込み、それらすべてにAIトリアージ、説明、修正を適用します。
独自のネイティブスキャンエンジン(OSSオーケストレーションではない)。1つのSLA、1つのロードマップに加え、SLSA、in-toto、CBOMが含まれます。
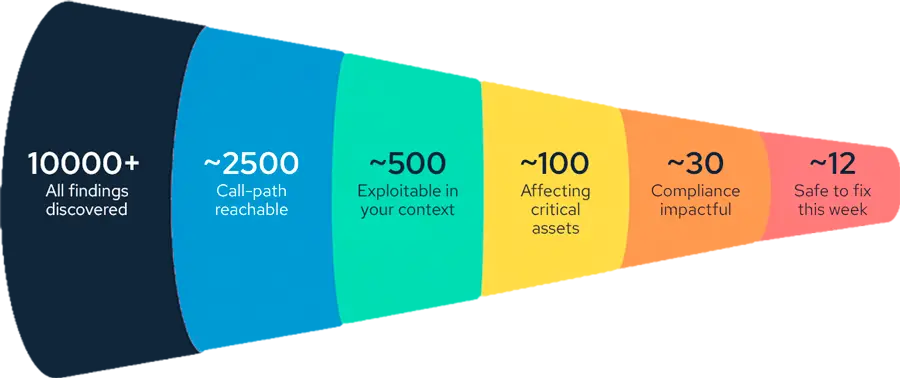
ビジネスを意識したファネルにより、何千もの発見の中から、実際に活用可能なごく少数の発見に絞り込む。

あなたのワークフローを最も大きく変えるものは何ですか?
Xygeniは、まず何を修正し、ノイズを低減すべきかを決定します。
漏斗の後 修復リスク手法レベル 適用される機能:Xygeni は呼び出しグラフを分析し、どの修正がどの呼び出し元に影響を与えるかを、適用する前に通知します。
横並び
| 機能 | | 合気道 |
|---|---|---|
| スキャンエンジン | ✅ 独自のネイティブエンジン | ⚠️ オープンソースソフトウェア(Opengrep、Trivy、ZAP) |
| 無料プランでの事前署名マルウェア検出 | ✅ MEWは無料の開発者プランに含まれています | ❌ 無料プランは既知の署名に依存します |
| 開発者エンドポイント保護 | ✅ パッケージ、IDE拡張機能とプラグイン、さらにネットワークトラフィックを、単一の組織ポリシーで管理します。 | ⚠️ パッケージのインストールのみ |
| フルプラットフォーム on-premise シングルテナント | ✅ フルプラットフォームオンプレミス | ⚠️ ローカルスキャナー+クラウド dashboard |
| DAST実行モデル | ✅ オンプレミス対応、無制限の並列処理 | ⚠️ クラウドのみ(IPホワイトリスト+インターネット公開) |
| 独自のAIモデルを持ち込む | ✅ 自己ホスト型を含むあらゆるLLM | ⚠️ 合気道独自のLLMのみ |
| 署名前の悪意のあるパッケージ検出(MEW) | ✅ 登録時の行動に関する発表 | ⚠️ 合気道インテル(フィードスタイル) |
| マルウェア検出 SDLC | ✅ Pipelines + コンテナ + commits | ⚠️ パッケージ重視 |
| CI/CD pipeline security (信頼性+出所) | ✅ Pipeline 完全性、異常、SLSA + 全体 | ⚠️ スキャンで pipeline安全ではない |
| AIによるトリアージ+リスク優先順位付け | ✅ 独自のトリアージ + 第三者の調査結果 + ファネル + メソッドレベル | ⚠️ 自社製スキャナーのみを使用し、第三者による調査結果は使用しません。 |
| シークレットの自動失効 + マージブロック | ✅ 自動取り消し+マージブロック | ⚠️ 検出と検証のみ |
| CBOM — 暗号化部品表 | ✅ リリースごとに生成されます | ❌ 無し |
競合他社の情報は、公開されている資料に基づいており、2026年9月に確認済みです。古い情報を見つけましたか? お問合わせ.
差動プローブ
| 成分 | | 合気道 |
|---|---|---|
| Dashboard / サーバー | ✅ 顧客環境* | ⚠️ 合気道の雲 |
| 調査結果の保管 | ✅ 顧客環境 | ⚠️ 合気道の雲 |
| DAST実行 | ✅ 顧客インフラ(インターネット接続なし) | ⚠️ 合気道クラウド(IPホワイトリスト+ドメイン認証) |
| AI / LLM推論 | ✅ 顧客の選択肢(セルフホスティングを含む) | ⚠️ 合気道インフラ |
| AutoFixはオフラインでも利用可能です | ✅ はい | ❌ いいえ(ローカルスキャナアカウントではAutoFix UIが失われます) |
差動プローブ
パッケージレジストリ公開時の2層AI分析。シグネチャが存在する前に悪意のある動作(タイポスクワッティング、難読化、データ漏洩パターン、依存関係の混乱など)を検出します。
検出範囲は pipelines、コンテナイメージ、およびソースコード commits. 逆シェルをキャッチします pipelineビルドスクリプト内の悪意のあるコマンドや改ざんされた成果物など、単に不良パッケージだけではない。
ネイティブSLSAと全ビルドに対する完全な認証に加え、リリースごとに暗号化部品表(CBOM)が提供されるため、移行が必要な暗号化の種類がわかります。
パッケージ、IDE拡張機能、プラグインは、ポリシーで設定した最低使用期間に達するまでブロックされたままになります。
悪意のあるIPアドレスやドメインへのトラフィックはエンドポイントでブロックされ、侵害されたマシンは隔離されます。
セキュリティチームは、許可されるコンポーネントと拒否されるコンポーネント、および承認されたレジストリを設定します。
Decisionsは、既知の悪質なフィードだけでなく、Xygeniの事前署名マルウェアインテリジェンスも利用します。
はい、特にフルプラットフォームが必要な場合は。 on-premiseパッケージを超えた独自の LLM またはマルウェア検出。Xygeni は独自のスキャン エンジンを使用し、 dashboard調査結果、DAST、およびAI推論を独自の環境で実行します。
はい。 で Enterprise プランでは、プラットフォーム全体が稼働します on-premiseエアギャップ型またはハイブリッド型で、DASTおよびAI機能を含む自己ホスト型モデル。
商用プロバイダー、自社ホスティングモデル、またはXygeni独自のLLMなど、あらゆるLLMに対応可能です。データはお客様の環境内に保持され、使用状況はお客様の契約に基づきます。
MEW は、レジストリ公開時に署名が存在する前に、すべての新しいパッケージの動作を分析します。検出には、 pipelines、コンテナイメージ、ソースコード commits.
はい。無料の開発者プランには、MEWの事前署名マルウェア検出機能が含まれています。