
AIエージェントが依存関係をインストールしたり、Dockerfileを変更したりする瞬間から、 SBOM また、出所に関する仮定はすでにテストされており、ほとんどのチームには実際に何が起こったのかを確認する方法がありません。このセッションでは、実際の変化をライブで見ることができます。開発者が最初にパッケージ名を見なくなったときにインストールの瞬間がどのように変化するか、 SBOMエージェントがデを作成した場合でも、sと出所は依然として有効ですcisイオン、そしてエージェントがコードレビューとシフトレフトを行う際に残るもの commitそして時には、自発的に融合します。今すぐ登録して、真に安全なエージェントがどのようなものかを体験してください。 pipeline 理論だけでなく、実践においても必要とされる。
2026年9月11日から、CRAは、既に市場に出回っている製品であっても、悪用されている脆弱性をENISAに報告するのに24時間を与えていますが、ほとんどのチームはまだそのためのワークフローを持っていません。このセッションでは、実際のプロセスをライブで見ることができます。 SBOM 影響を受ける製品バージョンを把握し、到達可能性と悪用可能性の分析に基づいて発見事項をトリアージして、真のリスクとノイズを区別し、発見事項が報告対象となるインシデントに達した瞬間に適切な担当者に通知が届くように設定できます。今すぐ登録して、カナダ歳入庁(CRA)の通知期限を、単なる法的期限から、チームがプレッシャーの中でも実際に実行できるワークフローに変える方法をご覧ください。
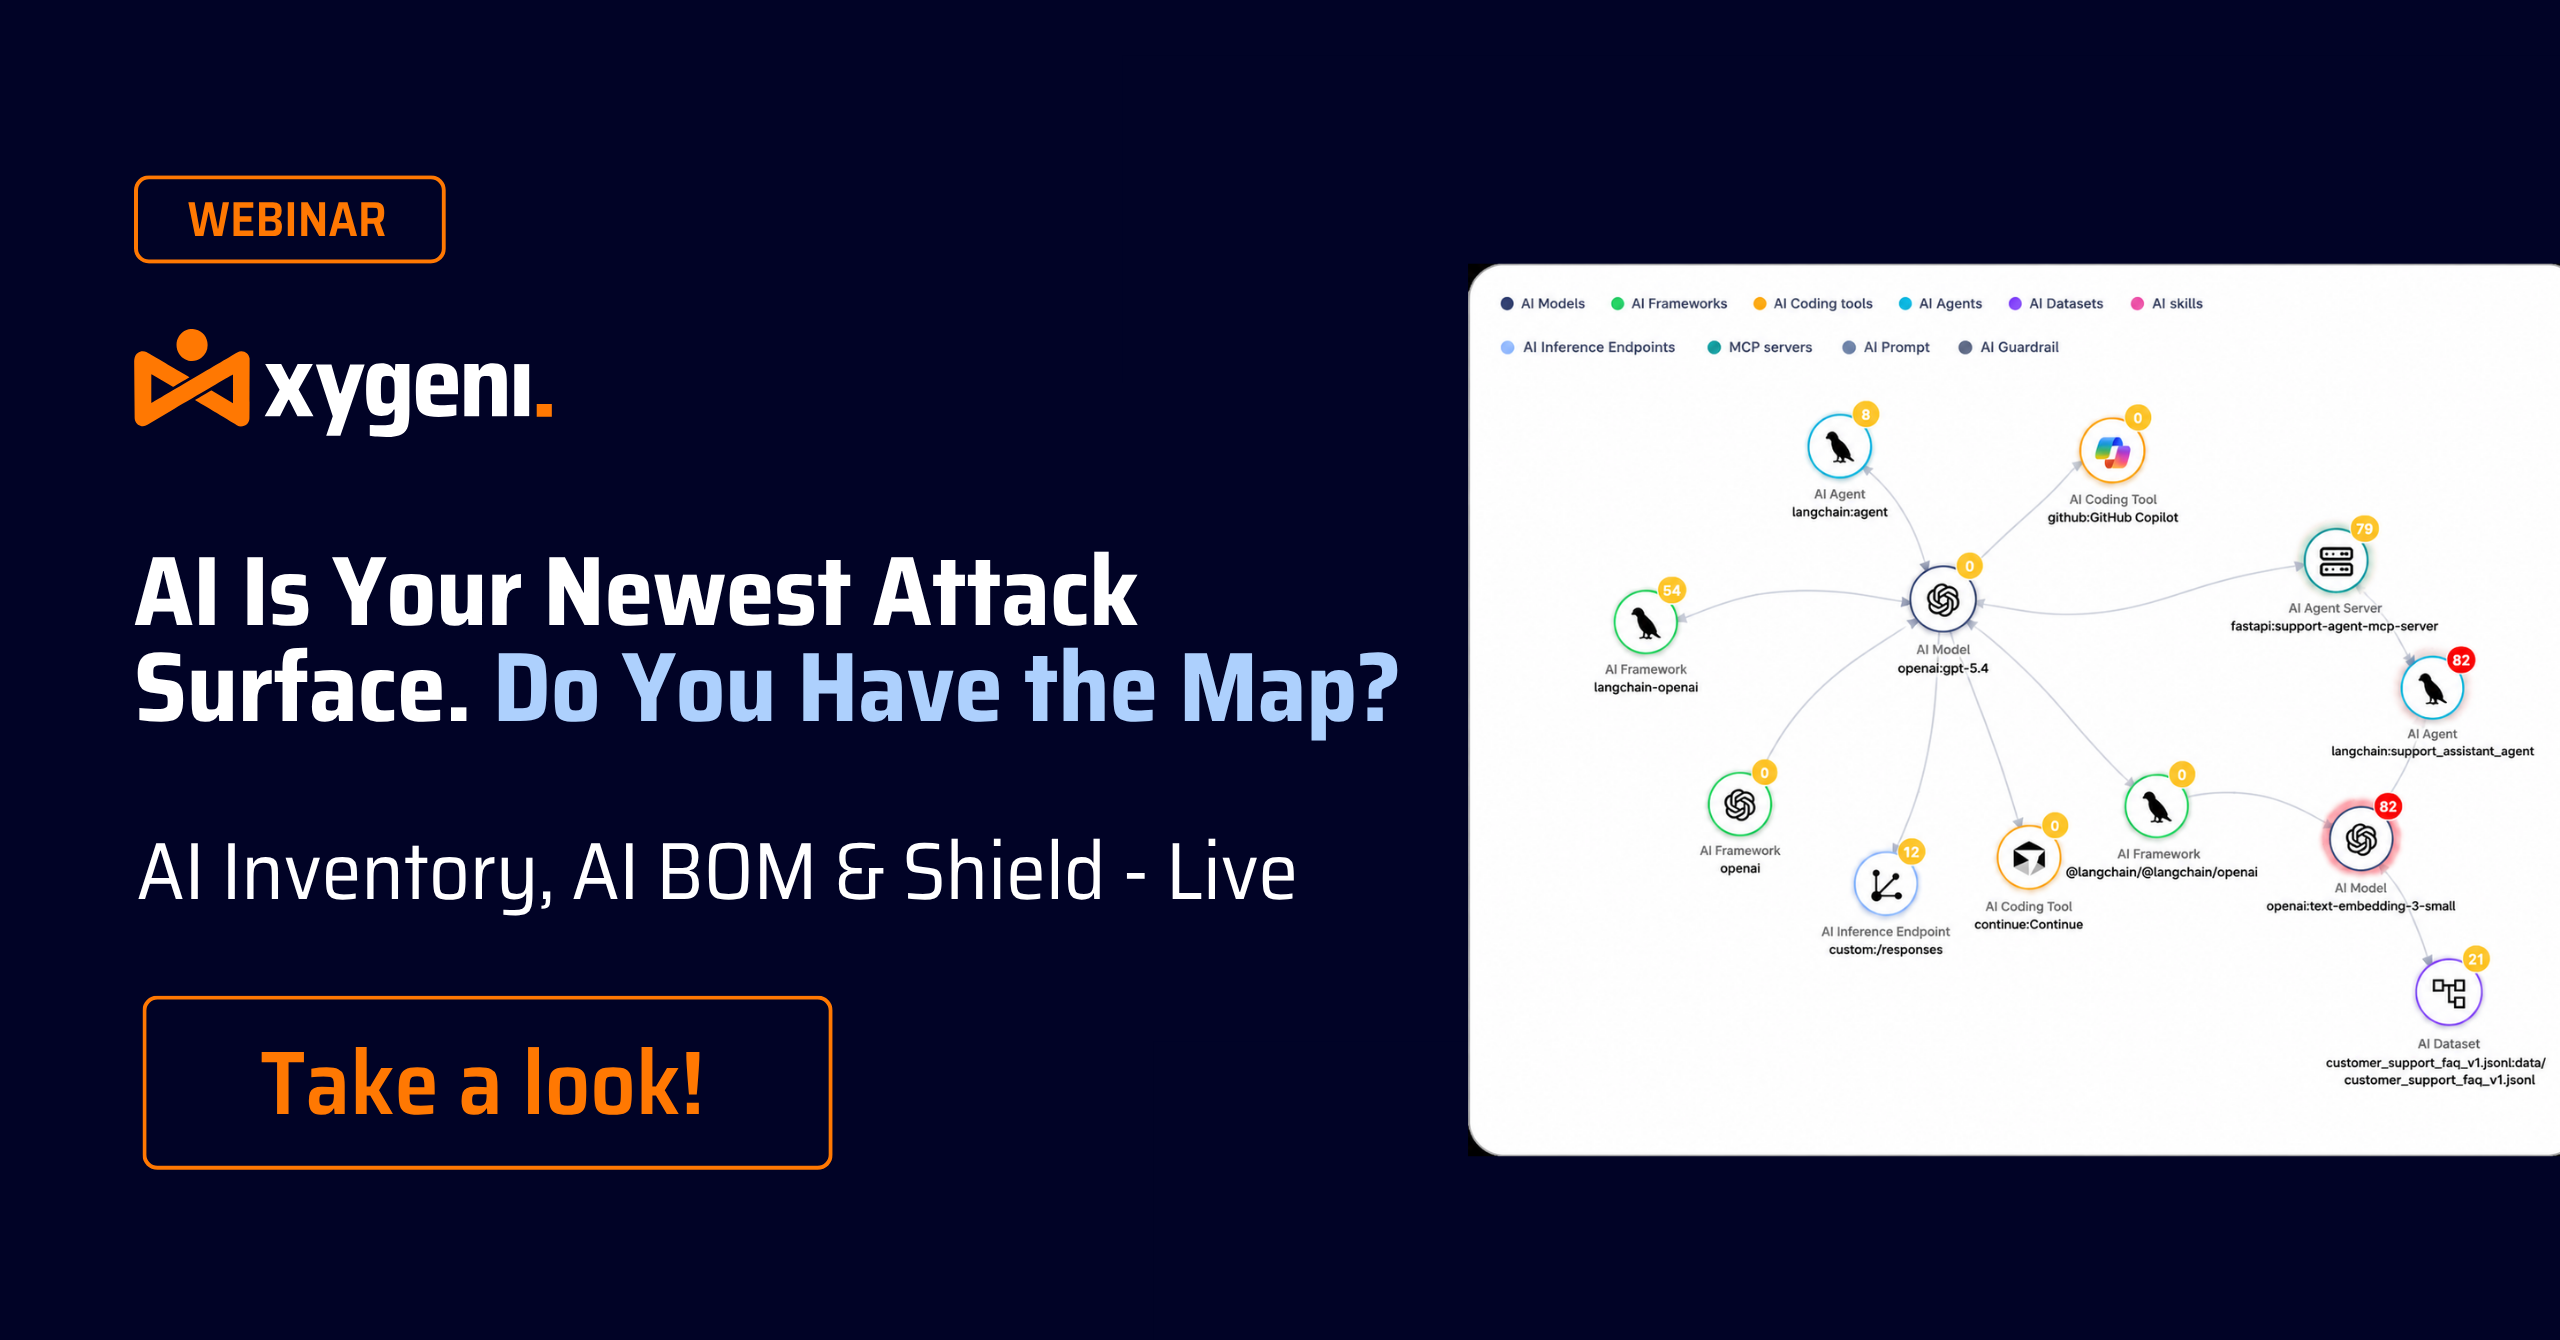
近日開催のウェビナーをご覧ください!AIコーディングアシスタントがパッケージ名を誤認識し、攻撃者はすでにそれらの偽名をマルウェアに登録しています。このセッションでは、AIインベントリとAI BOMを使用して、ソフトウェア内のすべてのモデル、エージェント、およびAIによって導入された依存関係をリアルタイムでマッピングする方法をご紹介します。Xygeniがどのように役立つかをご覧ください。 Shield 悪意のあるパッケージをシグネチャが存在する前にブロックすることで、シグネチャベースのスキャナーが残す脆弱性を解消します。AIによる提案が侵入経路となる前に、ソフトウェアを保護する方法を今すぐご覧ください。
SafeDev トーク「オープンソース、AI、そして新たな攻撃対象領域:武器化されたコード、よりスマートな防御」を今すぐご覧ください。AI とオープンソースが現代のソフトウェアを再定義するにつれ、攻撃対象領域はかつてない速さで拡大しています。依存関係のリスクやサプライチェーンへの侵入から、AI を活用したエクスプロイト生成まで、攻撃者は進化しており、防御者も進化しなければなりません。Red Hat、TikTok、Xygeni のエキスパートと共に、AI と自動化がオープンソースのセキュリティをどのように変革しているかを探ります。今すぐ視聴して、現代のソフトウェアサプライチェーン全体で回復力、透明性、信頼性を構築する方法を学びましょう!
次回のSafeDevトークにご参加ください:AIはすでにあなたの SDLCさあ、これからどうする?AIはソフトウェアサプライチェーンの扉を叩いているのではなく、すでに内部に入り込んでいます。コパイロット、エージェント、MCPサーバー、そしてAIが生成する依存関係は、コードの構築、レビュー、そして出荷の方法を根本的に変えつつあります。このSafeDevトークでは、OWASPのリーダーとAppSecのエキスパートが、それがセキュリティ体制に実際にどのような意味を持つのか、ガバナンスモデルがどこで破綻しているのか、そしてエンジニアリングチームのスピードを落とすことなく実際に機能する実用的な制御策は何かを詳しく解説します。AI支援開発をエンジニアのボトルネックにすることなく保護する実用的な制御策を実装する方法について、理論だけでなく具体的な実践的なヒントが得られるでしょう。今すぐご登録ください!
AIは現代のソフトウェアデリバリーにおけるコア実行レイヤーとなり、アプリケーションセキュリティとソフトウェアサプライチェーン攻撃の設計と規模拡大の方法を根本的に変えつつあります。2026年に向けて組織が準備を進める中で、攻撃者が自動化、信頼性、そしてAI駆動型ワークフローをどのように悪用するのかを理解することは極めて重要です。本レポートは、AppSec脅威モデルに関するエビデンスに基づいた分析を提供し、セキュリティチームとDevSecOpsチームが新たなリスクと、優位性を維持するために必要な防御策の転換を理解するのに役立ちます。ぜひ今すぐご覧ください!
今すぐSafeDevトーク「プレッシャーにさらされるソフトウェアサプライチェーン:2025年からマルウェアとAIについて学んだこと、そしてその先は?」をご覧ください。2025年は変化をもたらしました。 software supply chain security新たな攻撃メカニズム(AI支援型マルウェア、自己増殖、大規模な信頼悪用)により、既存の防御策の限界が露呈しました。専門家によるこのセッションに参加して、2025年に実際に何が変わったのか、そして開発チームとセキュリティチームが2026年に向けてどのような対応を取る必要があるのかを理解しましょう。今すぐエピソードをご覧ください!
今すぐウェビナー「後悔のないVibeコーディング」をご覧ください。AIはソフトウェアの構築方法を変革しており、コパイロットやAIエージェントが本番コードの大部分を生成しています。このセッションでは、リアルタイムの脆弱性検出、 guardrails Copilot および到達可能性に基づく優先順位付けについて。AI 支援による修復が、開発者が問題を効率的に修正し、制御を失うことなく安全な AI 駆動型ソフトウェアを構築するのにどのように役立つかをご覧ください。今すぐ視聴して、最初から安全な AI 駆動型ソフトウェアを構築する方法を学びましょう。
Vibe Codingはソフトウェア開発を加速させる一方で、リスクも加速させています。AI生成コードと自律エージェントが開発のあり方を変革するにつれ、従来のアプリケーションセキュリティ対策では、迅速な改ざん、不正なコード、自動化されたサプライチェーンへの脆弱性の暴露を検出するには不十分になっています。適切なガバナンスがなければ、セキュリティ上の問題が機械のスピードで本番環境に拡散してしまう可能性があります。Vibe Codingが組織にとって最大のAIリスクとなる前に、そのセキュリティ対策を講じる方法を学びましょう。
SafeDev Talk: AI を活用した DevSecOps – クラウド規模でのセキュリティのオーケストレーションを今すぐご覧ください。現代の開発においてセキュリティは後回しにできるものではなく、AI はソフトウェアの構築、保護、スケーリングの方法を変革しています。このエピソードでは、専門家がパッチ適用やスキャンを超えて、クラウド全体で真のインテリジェントなオーケストレーションを実現する方法を探ります。 SDLCAI を活用した脆弱性管理から組み込み guardrails in CI/CD そしてランタイムに関して、この講演では、スケーラブルなクラウドネイティブなアプリケーションセキュリティが実際にどのようなものかを詳しく解説します。今すぐご覧ください!
近日公開予定のSafeDev Talkエピソード「終わりなき脆弱性、よりスマートな防御!」をぜひご覧ください。脆弱性管理は進化を続けており、従来のツールではもはや十分ではありません。現代の脅威が、よりスマートなリスクモデル、リアルタイムの優先順位付け、そしてソフトウェアサプライチェーンを保護するための新しいアプローチを必要としている理由を探ります。AppSec戦略を強化し、今日のダイナミックなリスク環境を常にリードしていくための専門家の洞察が満載のこのセッションをお見逃しなく!
SafeDevのトーク「コードからランタイムへ」を今すぐご覧ください。多くのチームが静的解析に多大な投資を行っていますが、それでも脆弱性が本番環境に持ち込まれてしまうケースが後を絶ちません。問題はツールの不足ではなく、真のリスクを理解するためのコンテキストの不足です。この専門家主導のセッションでは、現代のアプリケーションセキュリティが単一の視点に頼ることができない理由と、コードレベルとランタイムのインサイトを組み合わせることで、ライフサイクル全体にわたって脆弱性をより効果的に検出、優先順位付け、修復する方法を探ります。現在のアプローチの限界と、より包括的でコンテキストを考慮したセキュリティ戦略を構築する方法について、ぜひご覧ください。

今すぐ今年の最後のSafeDevトークを視聴して、あなたのスキルをレベルアップしましょう。 Software Supply Chain Security業界トップのエキスパートたちが、2024年の重要な教訓を振り返り、最新のトレンドを明らかにし、2025年の課題に備えるための実践的な洞察を共有します。このウェビナーは、変化の激しいセキュリティ業界で革新を続け、常に一歩先を行きたいと願うセキュリティ専門家や開発チーム向けに設計されています。 software supply chain security 世界。今すぐ視聴!
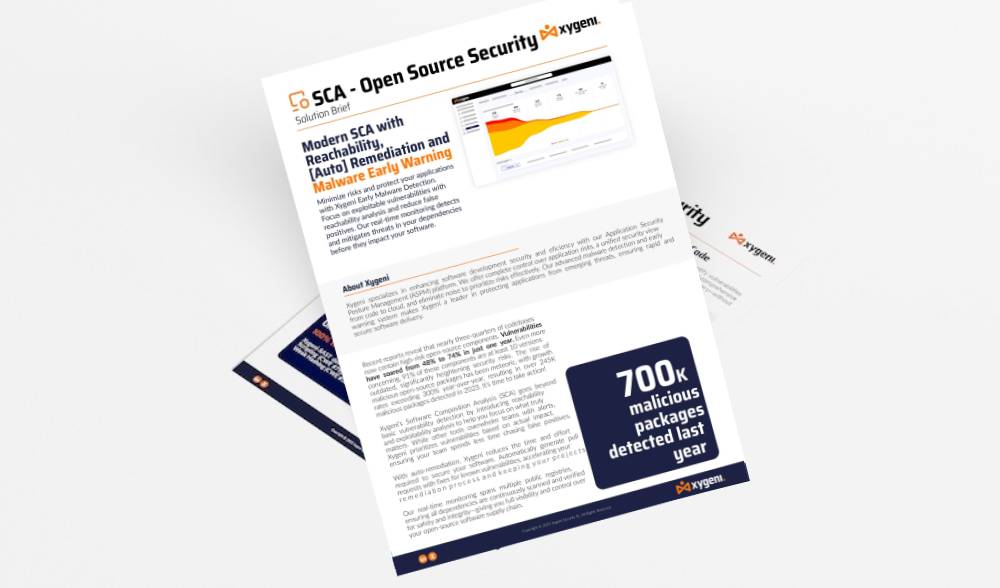
ザイジェニの SCA Open Source Security このソリューションは不可欠です。公開時に有害なパッケージをスキャンしてブロックし、マルウェアや脆弱性がシステムに侵入するリスクを大幅に軽減します。包括的な監視は複数の公開レジストリに及び、すべての依存関係が安全性と整合性について精査されることを保証します。Xygeniは、チームの能力も向上させます。
AppSecチームはプレッシャーにさらされています。アラートの量は爆発的に増加し、開発スピードは加速し続け、手動によるトリアージではもはや対応しきれません。従来のセキュリティアプローチは限界に達しつつあります。この専門家主導の実践的なセッションでは、AIを活用したAppSec自動化が、アラート疲労を克服し、セキュリティ上の発見を信頼性の高い自動化された修正に変えるのにどのように役立つかをご紹介します。最新のAppSecで何を変える必要があるのか、そして開発チームとセキュリティチームがすべてのアプリケーションをどのように保護できるのかを学びましょう。 commit (NAIST) と pull request 配信速度を落とすことなく。オンデマンドのウェビナーをご覧になり、AIを活用した自動化が実際のアプリケーションセキュリティをどのように変革しているかをご確認ください。
データ漏洩や脆弱性の増加を踏まえた、セキュアなアプリケーションの緊急な必要性、サイロ化されたワークフロー、リモートチーム間のコミュニケーションギャップ、オープンソースソフトウェア(OSS)の統合に伴うリスクなど、セキュアでスケーラブルなソフトウェア構築における現在の課題、その他多くのトピックについて、ぜひご覧ください。雑音を排除し、最も重要な脅威に焦点を当てる方法を学びましょう。お見逃しなく!
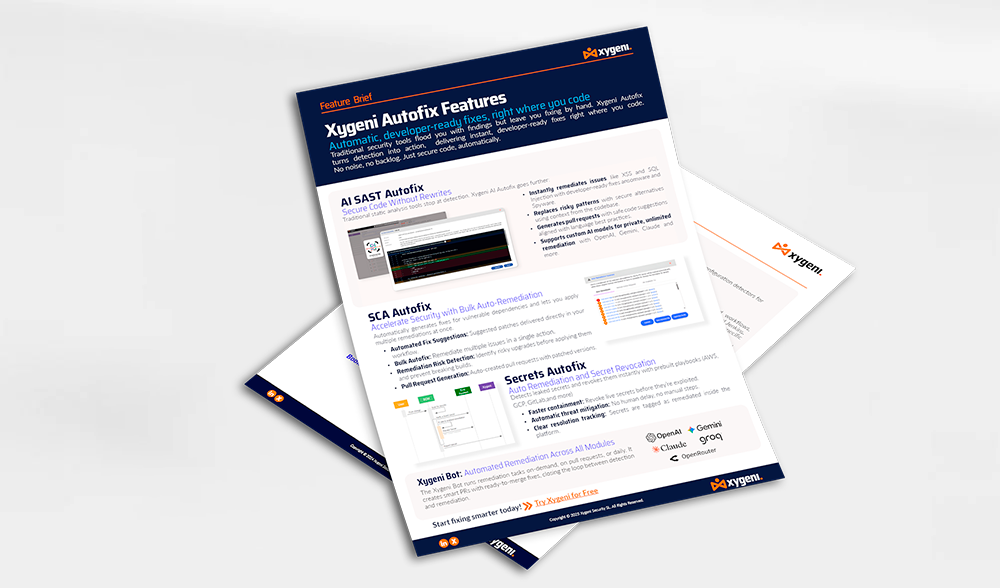
自動で開発者向けの修正を、コーディング現場で即座に提供。従来のセキュリティツールは検出結果を大量に表示するものの、修正作業は手作業で行わなければなりません。Xygeni Autofixは検出結果をアクションに直結させ、コーディング現場で即座に開発者向けの修正を提供します。ノイズもバックログも発生しません。ただ、自動的に安全なコードを作成するだけです。
SafeDev Talk「監査に合格するには?ISO、NIST、CRAに準拠した真のAppSecの構築」を今すぐご覧ください。今日では、セキュアなコードだけでは不十分です。それを証明する必要があります。ISO 27001、NIST CSF、CRA、DORA、NIS-2などのフレームワークが注目を集める中、組織は実際に精査に耐えうる監査対応のAppSecプログラムを構築する必要があります。このエピソードでは、専門家がポリシーから実践への移行方法、コンプライアンスを組み込む方法を探ります。 CI/CDそして、エンジニアリング、セキュリティ、GRCの各チームが、実際に承認される内容について連携できるようにします。今すぐチェックしてみてください!

次回のSafeDevトーク「DevSecOps戦略を革新しよう!」をぜひご覧ください!プロアクティブなリスク管理が、DevSecOps戦略をどのように変革し、新たな脅威からソフトウェアサプライチェーンを強化できるかを探ります。このセッションは、ますます複雑化する脆弱性の状況において常に一歩先を行くことを目指すサイバーセキュリティリーダーや開発チーム向けに構成されています。今すぐエピソードをご覧ください!
SafeDevの講演「AIの解き放たれ:アプリケーションセキュリティにおける新たな脅威と防御策への対応」をご覧ください。AIがサイバーセキュリティを変革するにつれ、アプリケーションセキュリティへの影響は強力かつ複雑になっています。ポリモーフィックマルウェアからモデル改ざん、プロンプトインジェクションまで、攻撃者はAIを使ってより巧妙な攻撃を仕掛け、防御者はAIを使って攻撃をより迅速に検知・軽減しています。この講演をご覧になり、双方の立場を理解し、アプリケーションセキュリティプログラムをAI対応にする方法を学びましょう。
2025年最初のSafeDevトークを視聴して、あなたの Open Source Security 戦略を練ろう!2024年の重要な教訓、最先端の防御メカニズム、そしてOSSセキュリティの未来について、トップエキスパートが解説します。進化し続ける脅威の状況に先んじ、ソフトウェアサプライチェーンを保護するための積極的な戦略を学ぶ絶好の機会です!
このレポートは、オープンソースの依存関係の脆弱性を悪用したサイバー攻撃によるソフトウェアサプライチェーンへの攻撃が増加していることを強調しています。 CI/CD pipelineDORAやNIS2などの規制によりコンプライアンス要件が強化されるにつれ、強固なセキュリティ対策の必要性が高まっています。組織のセキュリティを強化しましょう。 software supply chain security包括的なガイドで、2025年に進化するサイバー脅威に対する回復力を確保しましょう!
セキュリティチームはよく SCA (NAIST) と SAST 個別に運用すると、アラート疲労、断片的な情報、リスクの見落としにつながる可能性があります。どちらか一方を選択するのではなく、真の課題は、より強固なセキュリティ体制を構築するために、それらを連携させる方法です。SafeDev トークをご覧になり、その理由を探ってみてください。 SCA それだけでは不十分です。到達可能性分析が誤検出を減らす方法、その理由 SAST アプリケーションセキュリティに関する重要な情報不足を補うだけでなく、その他にも多くのメリットがあります。今すぐご覧ください!
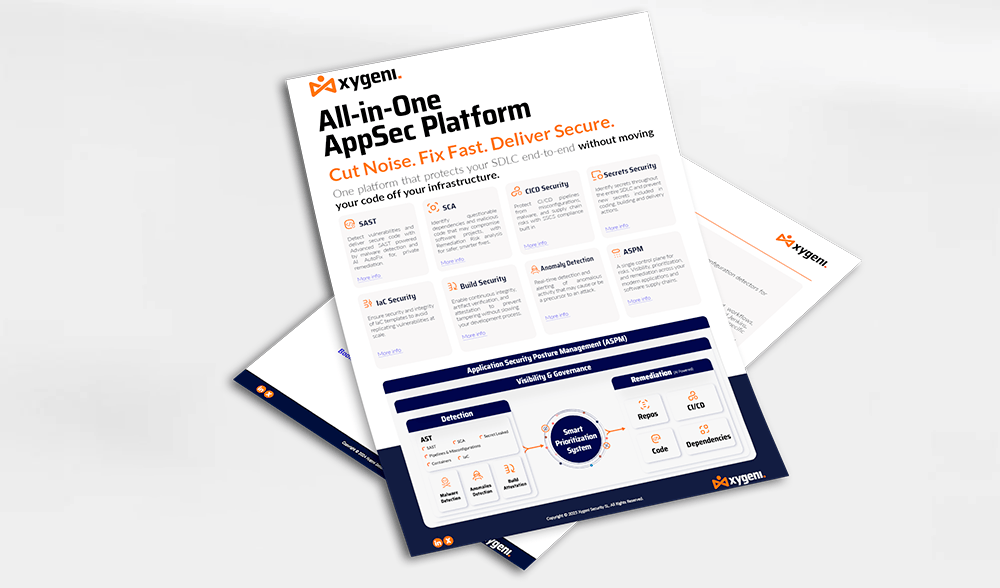
Xygeni独自の機能により、ソフトウェアサプライチェーンの完全な可視性が得られ、ソフトウェアサプライチェーンに関連するリスクを体系的に評価し、最も重要なコンポーネントを特定して優先順位付けし、グローバルかつ詳細なセキュリティ体制を効果的かつ効率的な労力で評価および改善することが可能になります。

Application Security Posture Management (ASPM)は日々注目を集めています。しかし、その具体的な機能はすべての人にとって完全に明確ではないかもしれません。今すぐ席を確保しましょう!SafeDev トーク「あなたは必要としていますか?」に参加しましょう。 ASPM あなたの人生に?」サイバーセキュリティ専門家のジェームズ・ベルトティとウィリアム・パームとルイス・ガルシアと共に、その可能性を探ります。 ASPM 包括的なアプリケーションセキュリティソリューションとして、組織のセキュリティ強化をさらに推進します!
XygeniのDevOps向けマルウェア検出ソリューションは、ソフトウェアサプライチェーン全体に注入された悪意のあるコードからリアルタイムで保護します。 SCM (NAIST) と CI/CD マルウェア、バックドア、疑わしいアーティファクトが本番環境に到達する前に検出する環境を構築します。開発プロセスの早い段階で統合することで、Xygeniはチームが脅威を発生源でブロックするのに役立ちます。このソリューションは迅速な対応をサポートします...
SafeDevトークをご覧になり、AppSec戦略を変革しましょう!その理由をご覧ください。 ASPM (Application Security Posture Managementアラート疲労を克服し、セキュリティに関する知見を統合し、真のリスクに優先順位を付けることが鍵となります。サイバーセキュリティ分野のトップエキスパートが、AppSecとDevSecOpsの未来について掘り下げ、常に一歩先を行くための実践的な戦略を共有します。セキュリティワークフローを効率化し、シームレスなDevSecOps戦略を構築する方法を学ぶこの機会をお見逃しなく。今すぐご覧ください!
SafeDev トーク「デフォルトでセキュア:自動修復がアプリケーションセキュリティをどのように変革するか」を今すぐご覧ください。「デフォルトでセキュア」はもはやオプションではなく、新たな基準となっています。AI 生成コード、組み込み AI コンポーネント、そして超高速な開発サイクルにより、従来のセキュリティゲートでは対応しきれなくなっています。その解決策は?開発者が日常的に使用する環境で機能する、プロアクティブな防御と実用的な自動修復です。今すぐご覧いただき、最新のアプリケーションセキュリティへの次のステップを踏み出しましょう!

SafeDevTalk 10 月版をご覧になり、ソフトウェア構成分析をどのように変革するかをご覧ください (SCA)そして、新たな脅威からソフトウェアサプライチェーンを保護します。
このセッションは、今日の複雑なオープンソースの脆弱性の状況において、常に一歩先を行こうとするサイバーセキュリティのリーダーや開発チーム向けに設計されています。

防御戦略を発見する CI/CD pipeline直接的および間接的な個人保護環境(PPE)、マルウェアの注入、アーティファクト汚染などの新たな脅威に対する対策。
この eBookXygeniのプリセールス責任者であるLuis Garciaが執筆したこのガイドは、セキュリティリスクの特定、防止、対応に関する専門家のアドバイスにより、攻撃者の一歩先を行くのに役立ちます。 CI/CD pipelines!

オープンソースソフトウェア(OSS)に影響を与える最新のマルウェア脅威について解説するウェビナー「オープンソースにおけるリアルタイムマルウェア検出」をご覧ください。OSSの普及が進むにつれ、脅威の量と複雑さも増し、開発者と組織の両方にとって新たな課題となっています。この有益なセッションでは、最新のトレンド、新たな脅威、そして悪意のある攻撃からOSSの依存関係を保護するための高度な戦略について解説します。今すぐご覧ください!

あなたはサンフランシスコで開催されたRSAカンファレンス2024に参加できませんでした。cisco? 問題ありません! 当社の限定ウェビナーをご覧になり、サイバーセキュリティにおける最も重要なトレンドのいくつかを先取りしましょう。 CIS最先端のサイバー防御開発をリードする役割を担う人材を、あなたのデスクで育成します。このウェビナーでは、サイバーセキュリティの世界が提供する最新の知見と戦略を深く掘り下げていきます。

ソフトウェアサプライチェーン攻撃はますます蔓延し、その被害も甚大になっています。ガートナーは、2025年までに全企業の45%が侵害を受けると予測しています。サイバーセキュリティ・ベンチャーズは、この脅威の深刻さをさらに強調し、2031年までにソフトウェアサプライチェーン攻撃による年間損害額が138億ドルに達すると予測しています。これらの憂慮すべき予測は、組織がサプライチェーンセキュリティ対策を優先的に実施する必要性を強く示しています。 SSCS方法を学びましょう!
急速に進化するソフトウェア開発の世界では、ソフトウェアサプライチェーンのセキュリティ確保が重要な課題となっている。 eBook ソフトウェアサプライチェーンに対する脅威を理解し、軽減するための包括的なガイドを提供します。特に継続的インテグレーション/継続的デプロイメント(CI/CD)に焦点を当てています。CI/CD)システム…
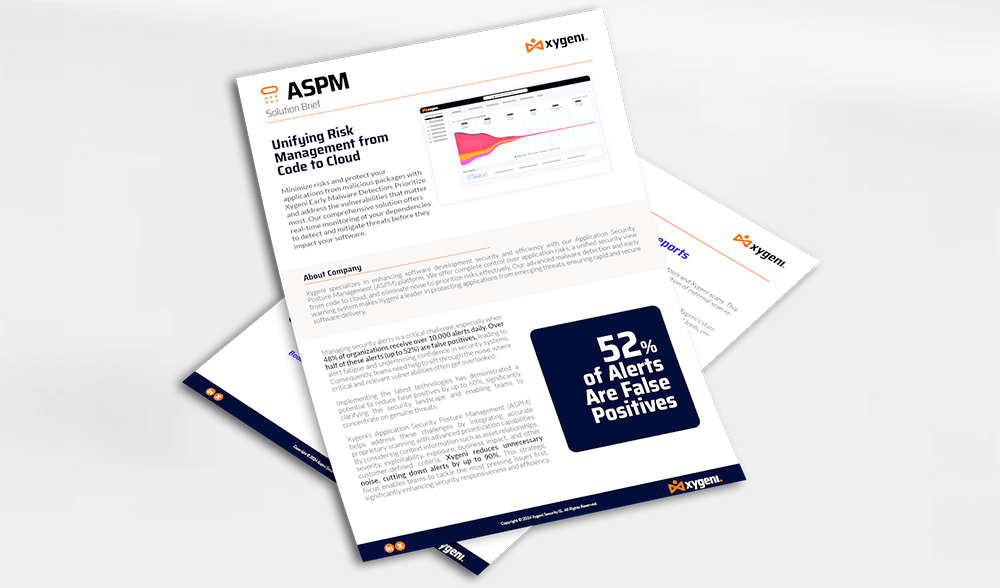
ザイジェニの Application Security Posture Management (ASPMXygeniは、独自の高精度スキャンと高度な優先順位付け機能を統合することで、これらの課題への対応を支援します。資産間の関係性、深刻度、悪用可能性、露出度、ビジネスへの影響、その他の顧客定義基準などのコンテキスト情報を考慮することで、Xygeniは不要なノイズを削減します。
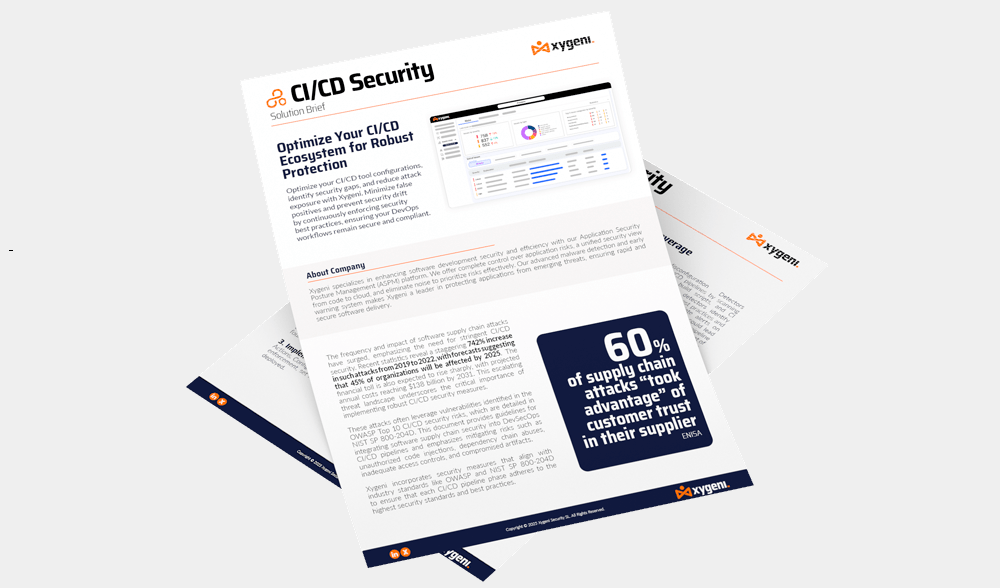
あなたの最適化 CI/CD Xygeni を活用することで、ツール構成の最適化、セキュリティギャップの特定、攻撃リスクの低減を実現できます。セキュリティのベストプラクティスを継続的に適用することで、誤検知を最小限に抑え、セキュリティの逸脱を防ぎ、DevOps ワークフローのセキュリティとコンプライアンスを確保します。

DORAに関するSafeDev Talkのオープニングシーズンエピソードを今すぐ視聴して、DORAをマスターし、絶えず変化する金融規制の世界で優位に立ちましょう。このウェビナーは金融機関向けに特別に作成されており、DORAが業務上のセキュリティとコンプライアンスに与える影響を理解するのに役立ちます。実践的な戦略と専門家の知見を得ることで、将来への備えを万全にすることができます。
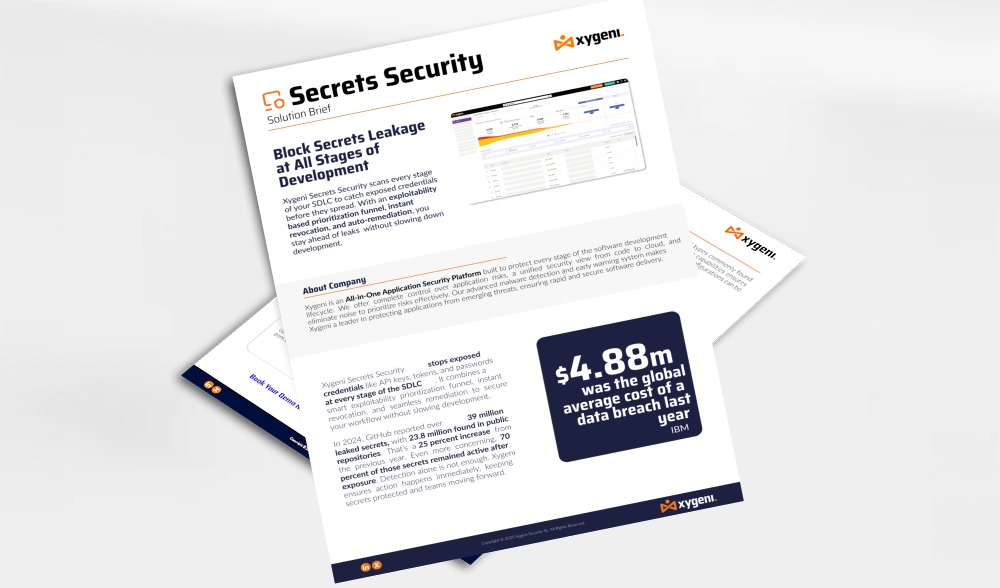
Xygeni Secrets Security Xygeniは、パスワード、APIキー、トークンなどの重要な機密情報の漏洩を防ぐように設計された、信頼できる保護ツールとして機能します。サイバー脅威は絶えず進化しているため、漏洩を検知するだけでなく、侵害につながる前に積極的に防止するソリューションが不可欠です。Xygeniは、開発機密情報が安全に保護されることを保証し、チームが安心して作業できるようにします。
SafeDev Talkのエピソード「サイロのないセキュリティ」を今すぐ視聴して、オールインワンAppSecプラットフォームの真の価値を学びましょう。サイロは、効果的なリスク管理にとって依然として大きな障害となっています。このセッションでは、オールインワンプラットフォームを採用することで、AppSec戦略を効率化し、セキュリティチームと開発チーム間のコラボレーションを強化し、新たな脅威に先手を打つなど、さまざまなメリットが得られる方法を探ります。今すぐ視聴して、アプリケーションとソフトウェアサプライチェーンを保護するための戦略を手に入れましょう!
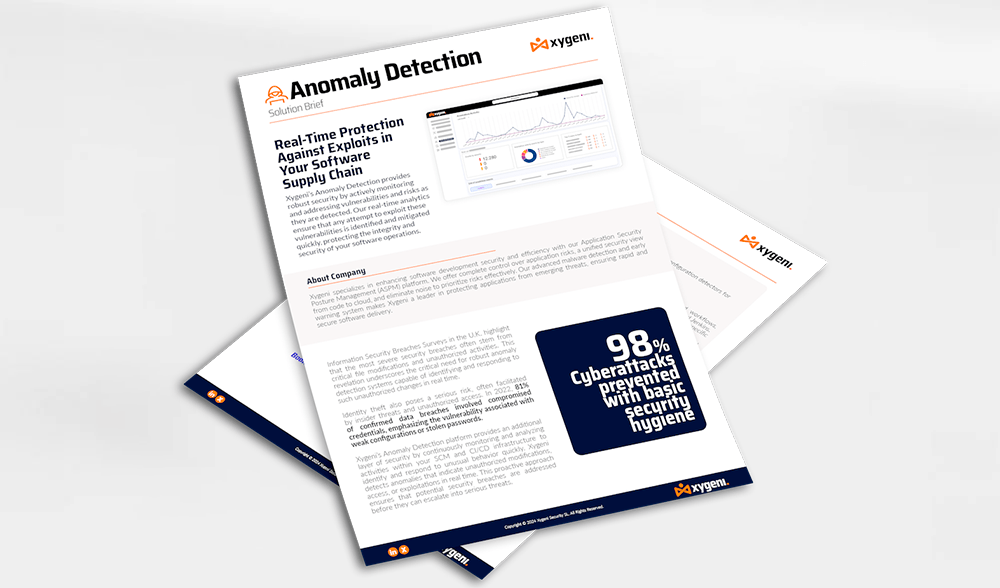
Xygeniの異常検知プラットフォームは、お客様のシステム内のアクティビティを継続的に監視および分析することで、セキュリティをさらに強化します。 SCM (NAIST) と CI/CD 異常な動作を迅速に特定し対応するためのインフラストラクチャ。Xygeniは、不正な変更、アクセス、または悪用を示す異常をリアルタイムで検出します。このプロアクティブなアプローチにより、...
オープンソースソフトウェア(OSS)は極めて重要な役割を担っているにもかかわらず、その統合にはセキュリティ上の課題が山積している。最近の報告では、OSSを標的としたマルウェア攻撃が急増しており、2022年には633%増加、2023年にはさらに245%増加したとされている。共通脆弱性識別子(CVE)を通じて既知の脆弱性を特定することに大きく依存する従来のセキュリティ対策は、不十分であることが明らかになっている。これらの対策には、脆弱性報告の遅延、対象範囲の限定、高度な脅威やゼロデイ攻撃の検出不能といった問題がしばしば伴う。
当社の包括的なホワイトペーパーでは、包括的なNIST SP 800-204Dの複雑な内容を詳しく解説しています。 SSCS 今日のソフトウェア開発環境における実践とその重要性。この洞察に満ちたガイドを通して、NISTガイドラインを活用して強化する方法について貴重な知識を得ることができます。 Software Supply Chain Security、...

SafeDevTalksの第4回では、サイバーセキュリティの第一人者であるデレク・フィッシャー、アビラシャ・シンハ、ルイス・ロドリゲスが登場します。今回のエピソードでは、ソフトウェア開発におけるサードパーティ製およびオープンソースコンポーネントへの依存という重要なテーマを掘り下げ、隠れた脆弱性や新たな脅威を明らかにします。隠れた脆弱性、拡大する脅威、実際の侵害事例などについて、ぜひご参加ください!
XygeniのCTOであるルイス・ロドリゲス氏と、セールスサポートマネージャーのルイス・マヌエル・ガルシア氏によるセキュアに関するウェビナーにご参加ください。 CI/CDOWASPのベストプラクティスを採用してセキュリティを強化する方法について、当社の専門家から学びましょう。 CI/CD ソフトウェアサプライチェーンを保護します。 CI/CD OWASP を使用したソフトウェアサプライチェーン。彼らは在庫と分析について話すでしょう。 CI/CD リスク、検出、予防など、その他多くのことが含まれます!
Secure Cyber Connect Podcastのエピソードをご覧ください。CTOのルイス・ロドリゲスが登場します。15年以上の経験を持つルイスが、悪意のあるコードの検出、サードパーティコンポーネントの保護、そして将来を見据えたAppSec戦略について専門的な見解を語ります。SolarWindsの事件から最新のSSHバックドア事件まで、このエピソードでは現実世界の脅威と実践的な防御戦術を取り上げています。セキュリティを強化する方法を学びましょう。 SDLCサプライチェーンのリスクを軽減し、進化するサイバー脅威に先手を打つ。
この第2回エピソードに参加 CI/CD Xygeni の CTO 兼共同創設者である Luis Rodríguez 氏と、セールス サポート マネージャーの Luis Manuel García 氏を招いたウェビナー。このセッションでは、「ブルー チーム」の視点から、 CI/CD セキュリティ、組織がセキュリティ体制を強化するために実行できる具体的な手順を深く掘り下げます...
ザイジェニの Build Security プラットフォームはあなたの CI/CD pipeline 自動化された認証、暗号署名、および来歴追跡によって成果物の完全性を検証することで、すべてのビルドが真正で、改ざん不可能であり、そのソースまで追跡可能であることを保証します。この積極的なアプローチにより、未検証または悪意のあるコードが本番環境に侵入するのを阻止します。
「謎を解き明かす」にご参加ください SBOM セキュリティ」では、サイバーセキュリティの専門家であるジェニファー・コックス、サントシュ・カマネ、ヘスス・クアドラードが、 SBOM ソフトウェアの品質とセキュリティを向上させ、コンプライアンスを確保する上で、このウェビナーはソフトウェアサプライチェーンを効果的に保護する方法に関する知識を得る上で不可欠です。ソフトウェアセキュリティ体制をいかに簡単に強化できるかを学びましょう!
Xygeniが競合他社を凌駕する完全な性能を発揮する方法をご覧ください SDLC 視認性、高度な CI/CD 保護機能とAI駆動の自動化。このガイドでは、Xygeniを主要なオールインワンAppSecプラットフォームたらしめる主要な差別化要因を詳しく説明し、より深いカバレッジ、より高い精度、より強力な保護機能を提供します。 software supply chain security 従来の道具よりも優れている。

Neucoのポッドキャスト「The Cyber Security Matters」のエピソード「ソフトウェアセキュリティにおける新たな課題:サプライチェーン攻撃を受けずにDevOpsを継続する方法」を、XygeniのCTOであるルイス・ロドリゲス氏と共に聴いて、ソフトウェアサプライチェーンのセキュリティ確保における変化する課題を探ってみましょう。
James Berthoty氏と共に、Xygeniの先駆的な高度ソフトウェア保護管理の中核へと深く踏み込む旅に出かけましょう。最新のビデオでは、James氏が上流のマルウェア検出の探求から、最先端の戦略の解明へと移行します。ペネトレーションテストにおける豊富な経験を持つ彼は、リポジトリの健全性を維持し、現実世界のサプライチェーンの脅威に対処するための独自の視点を提供します。彼の専門的な洞察をお見逃しなく。これは、複雑な状況を理解するためのガイドです。 ASPM かつてないほど。
統合プラットフォームを使用して、AppSec を簡素化し、アラート疲労を解消する方法をご覧ください。現代の開発チームは、断片化されたセキュリティツール、ノイズの多いアラート、サイロ化されたシステムに圧倒されています。 dashboardNS。 この ebook 本書は、先進的な組織がツールの乱立から統合アプリケーションセキュリティプラットフォームへと移行している理由、そしてこの移行がセキュリティの成果、開発者エクスペリエンス、ビジネスの俊敏性をどのように変革しているかを明らかにします。
Black Hatで私たちのセッションを見逃しましたか?AIサイバーセキュリティ、アプリケーションセキュリティ自動化、AutoFixに関する20分間のセッションの独占リプレイをご覧ください。アラートノイズを削減し、セキュアなPRで脆弱性を自動的に修正し、AppSec自動化をアプリケーションに直接導入する方法をご覧ください。 pipeline (その他にも興味深い内容がたくさんあります)。セッションはオンデマンドで視聴できます!
オープンソースコンポーネントにおけるリスクを検出、管理、軽減するための高度な戦略を用いて、ソフトウェアサプライチェーンを保護する方法をご覧ください。 eBook 効果的なソフトウェア構成分析の実装に関する専門的なガイダンスを提供します(SCAオープンソースの依存関係における脆弱性に対処し、コンプライアンスを確保し、新たな脅威から保護するために!
DORA(デジタル運用回復力法)は厳格な基準を定めている standard欧州連合全体の金融セクターの運用上の回復力を向上させるための取り組みです。2025年1月までにDORAへの準拠を目指す組織にとって、その要件を理解し、適切なソリューションを導入することは非常に重要です。Xygeniは、そのお手伝いをいたします。Xygeniは、DORAフレームワークへの包括的な準拠を確実にするためにカスタマイズされた最先端のソリューションを提供しています。当社のプラットフォームは、貴機関のリスク管理能力を強化します。
AopSec の象に関する洞察を得るには、この章をご覧ください。 Software Supply Chain Security また、製品開発におけるリスク管理のベストプラクティスについても解説します。最近のCrowdStrikeインシデントから得られた、テスト、アップデート管理、サードパーティ依存関係に関する教訓に加え、Xygeniがインシデント発生前に早期マルウェア検出、段階的配信、堅牢な復旧計画をどのように実装しているかなど、多くの情報が満載です。
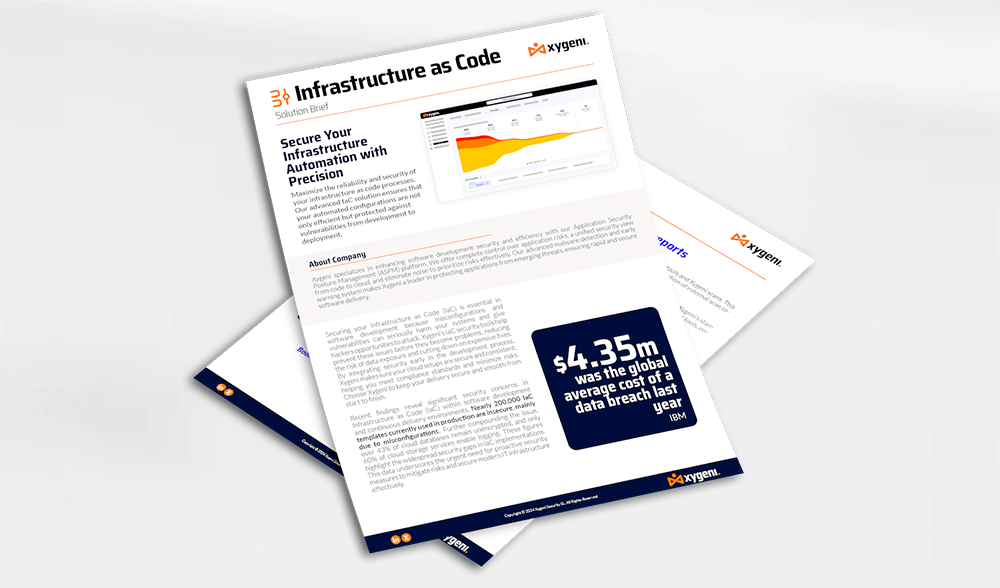
インフラストラクチャをコードとして保護する(IaC)はソフトウェア開発において不可欠です。なぜなら、設定ミスや脆弱性はシステムに深刻な損害を与え、ハッカーに攻撃の機会を与える可能性があるからです。Xygeniの IaC security これらのツールは、問題が発生する前に予防するのに役立ち、データ漏洩のリスクを軽減し、高額な修復費用を削減します。
次回のウェビナー「AIアプリケーションセキュリティ自動化」を今すぐご覧ください! アプリケーションセキュリティチームはアラートに圧倒されています。今こそ自動化の時です。この実践的なセッションでは、開発者に優しい自動修復を使用して、手動トリアージを排除し、アラートから修正までを数秒で進める方法を学びます。誤検知を減らし、真のリスクを優先し、セキュリティポリシーを適用する方法を学び、自動修復を統合する方法をご覧ください。 CI/CD pipelineスマートな guardrails (その他にもいろいろあります)。ぜひ今日ご覧ください!

このウェビナーでは、現代のソフトウェアサプライチェーンが、秘密裏の情報漏洩、汚染されたパッケージ、悪意のある攻撃によってますます標的にされている現状を探ります。 pull requestsこれは、従来のアプリケーションセキュリティのアプローチが、急速に進化する CI/CD 脅威。実際の攻撃経路を分析し、秘密検出、PR検証、OSS検証などの実行可能な防御策を講じます。このセッションでは、自動化とデフォルトで安全なプラクティスに重点を置いて、システムを強化します。 pipeline 大規模に展開。回復力があり、脅威を認識したサプライチェーンを構築しましょう。今すぐご覧ください!
Thoughtworks、Codurance、Xygeniの専門家が、以下の点について見解を共有します。 Software Supply Chain Securityセキュリティ体制を強化し、ビジネスの評判と継続性を守りましょう。進化について学ぶ準備はできていますか? Software Supply Chain Security?
Black Hat Europeのセッション「新しいAppSecの現実:AI主導の開発、マルウェア、そして現代のソフトウェアリスク」をご覧ください。AIがソフトウェア開発を加速させるにつれ、攻撃対象領域も変化しています。オープンソースのマルウェアやサプライチェーンの侵害から、AIが生成するコードの欠陥まで、このセッションでは、現代のAppSecリスクがどのように発生するのか、そしてAI主導の世界でセキュリティチームが優位性を保つために何をすべきなのかを探ります。
進化する状況に関する重要な洞察を解き明かす Software Supply Chain Security2024年の課題、脅威、予測されるトレンドを掘り下げ、複雑なサイバーセキュリティの世界を理解するためのガイドをご覧ください。数字で見る注目すべき事実:数値的な状況を発見しましょう。 software supply chain security ―事態の深刻さを物語る事実。悪質な行為者の進化…
急速に進化するデジタル環境において、ソフトウェアサプライチェーンのセキュリティはこれまで以上に重要になっています。新たな攻撃手法が出現する中、常に時代の先を行き、最新の保護戦略で身を守ることが不可欠です。このウェビナーでは、ルイス・ロドリゲスが皆様をご案内します。

ホストのロバート・ブルーメン氏と、Xygeni.ioのCTOであるルイス・ロドリゲス氏と共に、最近阻止されたSSH(Secure Shell)デーモンへのバックドア挿入の試みについて議論しましょう。OpenSSHは、主要なLinuxディストリビューションでネットワーク認証に使用されているプロトコルの一般的な実装です。この対談では、実行時の関数テーブルを変更することによって行われた攻撃のメカニズム、ビルド中に攻撃がどのように挿入されたかなど、多くの点について掘り下げていきます。
EUサイバーレジリエンス法(CRA)は規制から現実へと移行しつつありますが、多くのチームはCRAの要件を実際のセキュリティ対策にどのように落とし込むべきかまだ理解していません。このセッションでは、CRAが実際に何を要求しているのか、どの製品や組織が影響を受けるのか、そしてOWASP SAMMが監査対応可能なセキュリティ対策を構築するための実践的なフレームワークとしてどのように役立つのかを詳しく解説します。SDLCタイムラインや罰則から、オープンソースへの影響、実装手順まで、CRA(コミュニティ再投資法)への対応に向けた具体的なロードマップをご覧いただけます。今すぐ動画をご覧になり、CRAの義務を実用的なアプリケーションセキュリティ戦略に落とし込む方法を理解しましょう。
現代の攻撃はもはやアプリから始まるのではなく、 pipeline依存関係やAIを活用したワークフローなど、さまざまな要素が関係します。AppSecがコードスキャンだけに焦点を当てている場合、今日のサプライチェーン攻撃が実際にどこで発生しているかを見逃していることになります。このセッションでは、AIがソフトウェアサプライチェーンのリスクをどのように変革しているか、従来の制御がなぜ失敗するのか、そして実際のDevSecOpsがどのようなものかを解説します。今すぐご覧ください!
組織に最適なオープンソースセキュリティツールを選択するための必須ガイドをご覧ください。この包括的なガイドでは、最新のトレンド、ベストプラクティス、重要な考慮事項について解説し、情報に基づいた意思決定を支援します。cisオープンソースコンポーネントに関連するリスクを効果的に管理・軽減するための知識をチームに提供しましょう。この貴重なリソースをお見逃しなく、ソフトウェアセキュリティ戦略を強化してください!

SoftwarePlaza主催の対談にご参加ください。Xygeniの共同創業者兼最高セキュリティ研究責任者であるルイス・ロドリゲス氏が、AIエージェントが脆弱性修復と最新のアプリケーションセキュリティをどのように変革しているかを探ります。この対談では、AIを活用したサプライチェーン攻撃、アラート疲労、自動修復の課題、そして従来のアプリケーションセキュリティ手法が今日の脅威環境に追いつけなくなった理由について議論します。Xygeniが決定論的なツールとAI駆動型自動化を組み合わせることで、脆弱性が侵害に発展する前にどのように修復しているかをご覧ください。
ザイジェニの Code Security プラットフォームは、高度な静的解析によって脆弱性や悪意のあるパターンを検出することで、コードの最初の行からアプリケーションを保護します。 CI/CD pipelines、Xygeni-SAST インジェクションの脆弱性、バックドア、設定ミスなどの脅威を開発の初期段階で特定します。このアプローチにより、脆弱性が確実に修復されます。

SECURE | CYBER CONNECTのホスト、ジェイとウォーレンが、バーミンガムで開催されたNational Cyber Security Show 2026でライブ収録された、Xygeniの国際セキュリティアドバイザー、ドロレス・ルザファ氏との対談をお届けします。この対談では、セキュリティ文化や燃え尽き症候群から、デジタルインクルージョン、レジリエンス、そして現代のサイバー防御において人間同士のつながりがなぜ依然として重要なのかまで、サイバーセキュリティにおける人間的な側面を探ります。ぜひご参加ください!