悪意のある依存関係は、開発者が「install」と入力した瞬間にインストールスクリプトを実行します。これは、誰もそれが悪意のあるものだと気づくずっと前のことです。コードスキャナーはリポジトリを監視していました。エンドポイントツールはパッケージではなくプロセスを検出していました。 Shield 開発者エンドポイント上に存在し、実行前にそれをブロックします。
軽量エージェント1つ · ワークステーション、サーバー、CIランナー · ポリシーは一元管理
攻撃の起点となる開発者エンドポイントを保護することで、悪意のある依存関係やスクリプトが実行されることを未然に防ぎます。
Shield パッケージのインストールをリアルタイムで傍受し、Xygeniのマルウェア情報と照合します。悪意のあるパッケージはインストール時にブロックされ、翌朝のレポートで警告が表示されることはありません。ネットワークについても同様で、既知の悪意のあるインフラストラクチャへの接続は、マシンからデータが送信される前に遮断されます。
ルールを一度定義して Shield 組織内のすべてのマシンに、パッケージの最小有効期限、許可リストと拒否リスト、承認済みレジストリ、送信トラフィックの宛先などの設定を適用します。
重要なものがエンドポイントに到達すると、 Shield そのマシンのネットワーク接続を自動または必要に応じて切断できるため、インシデントが組織全体に広がるのではなく、1台のノートパソコンで食い止めることができます。
開発者エンドポイント向けのランタイムファイアウォール。
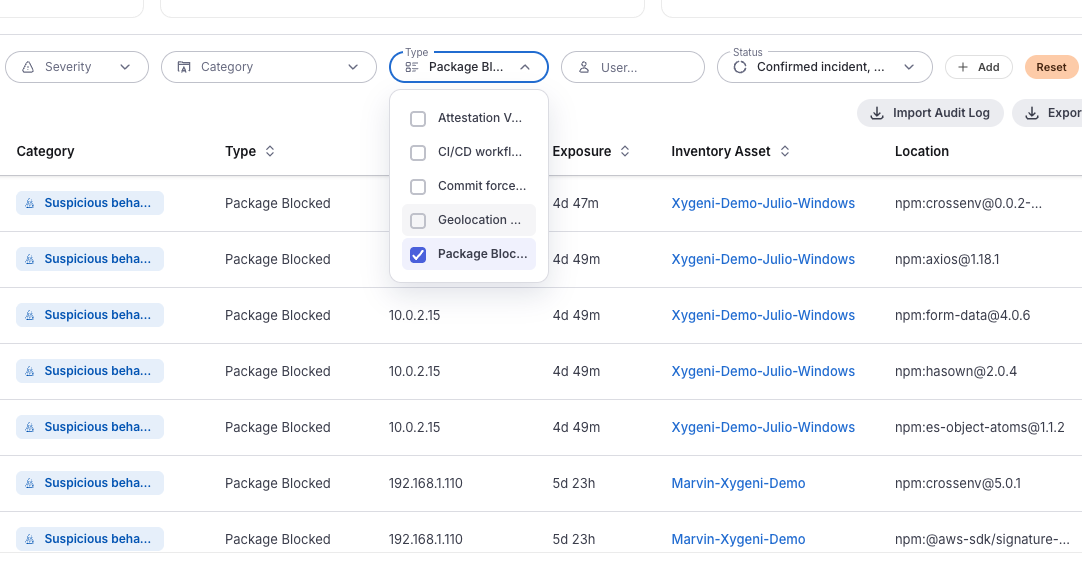
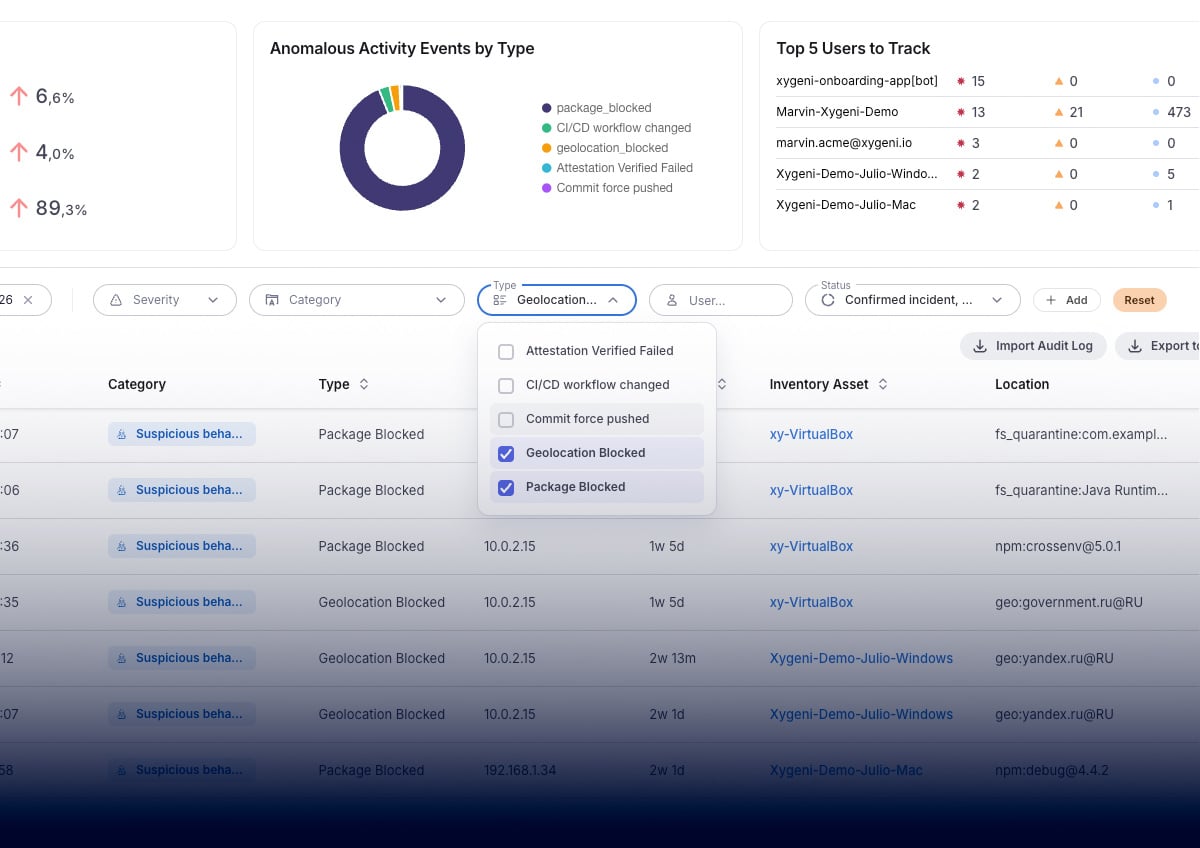
すべてのパッケージインストールはリアルタイムで傍受され、検証されます。Xygeniのマルウェア早期警告機能は、CVE、アドバイザリ、または公開された署名を待つことなく、評判ベースのツールが依然として信頼している悪意のあるパッケージを検出します。ブロックはインストールスクリプトが実行される前に行われます。
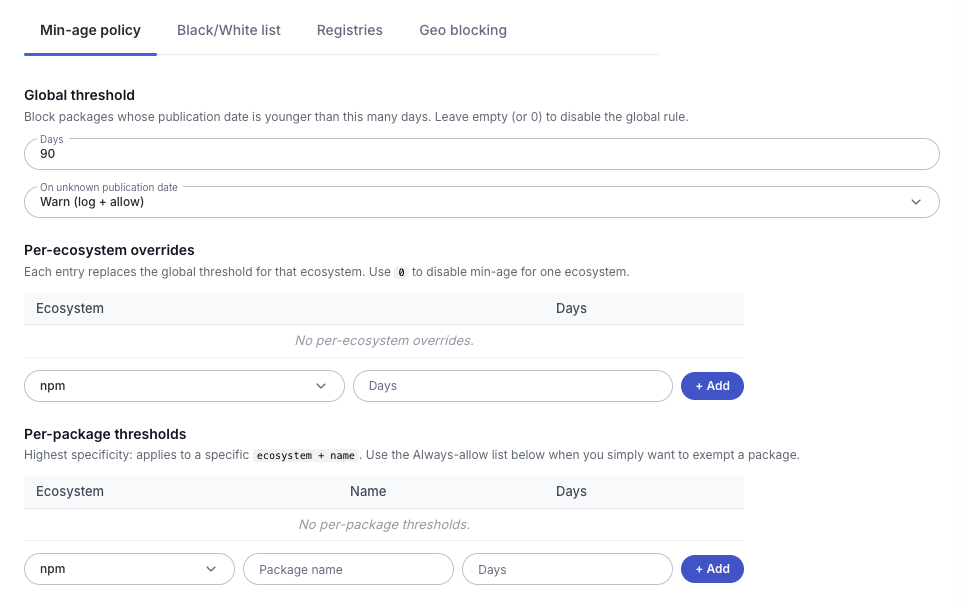
最も急速に拡大するサプライチェーン攻撃は、常に全く新しい形態で現れる。 Shield しきい値よりも最近公開されたパッケージをブロックしたり、グローバルルールを設定してエコシステムごとに上書きしたり、公開日が特定できない場合にどうするか(警告して許可するか、ブロックするか)を決定したりできます。
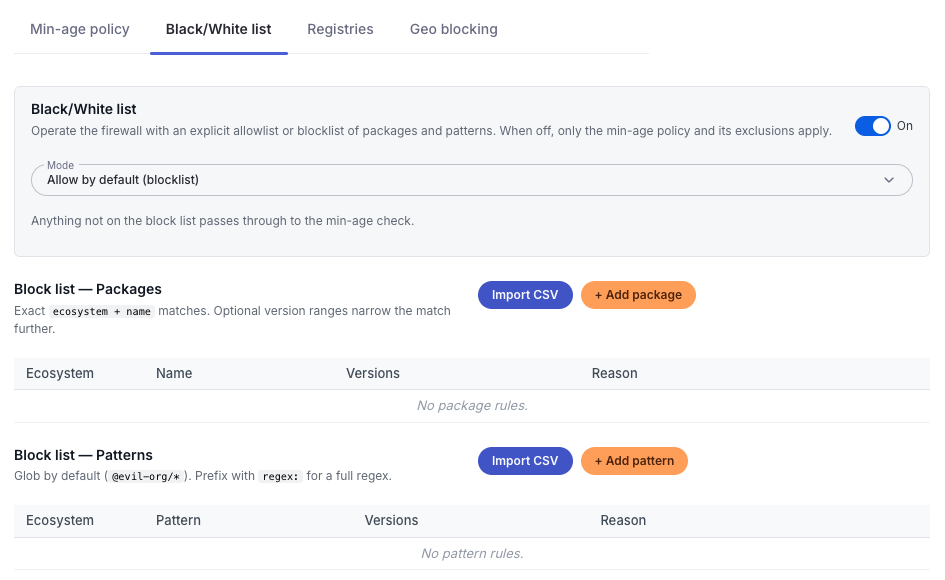
開発者が何を取得できるか、またどこから取得できるかを決定します。明確な許可リストと拒否リストを維持し、インストール先を組織が承認したレジストリに限定します。
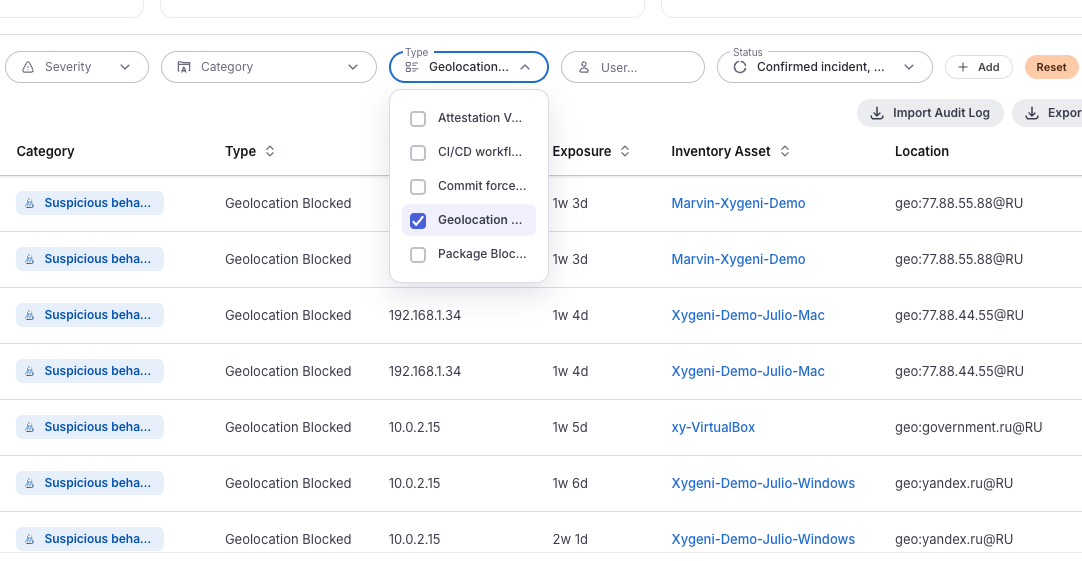
接続についても同じモデルが適用される。 Shield エンドポイントからの送信トラフィックを最新のネットワーク情報と照合し、脅威指標から抽出された既知の悪意のあるIPアドレスやドメインへの接続を遮断することで、マシンに侵入したマルウェアが本来接続しようとするインフラストラクチャに到達できないようにします。さらに、地理的な制約に基づいて高リスクの宛先へのトラフィックを制限することも可能です。ブロックされた接続はすべて、接続を試みた宛先とともに記録されます。
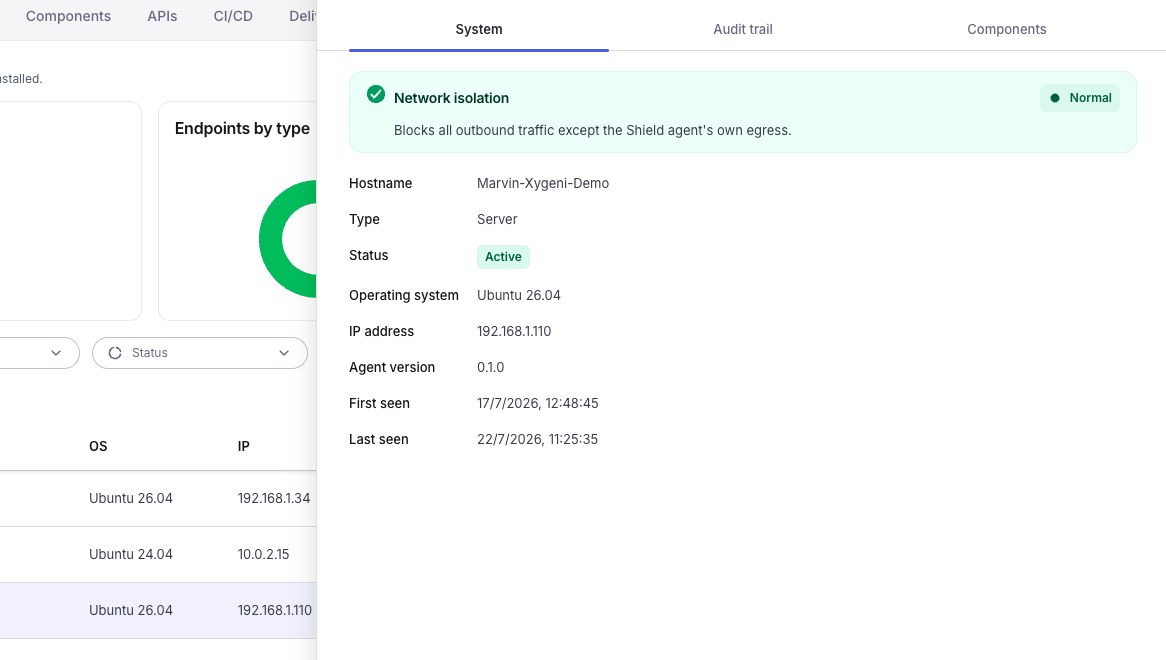
侵害されたマシンを隔離し、エージェント自身のチャネルを除くすべての送信トラフィックを遮断することで、エンドポイントを制御下に置きながら封じ込めることができます。パラノイドモードをオンにすると、いずれかのエンドポイントで重大なアラートが発生した瞬間に、隔離が自動的に要求されます。
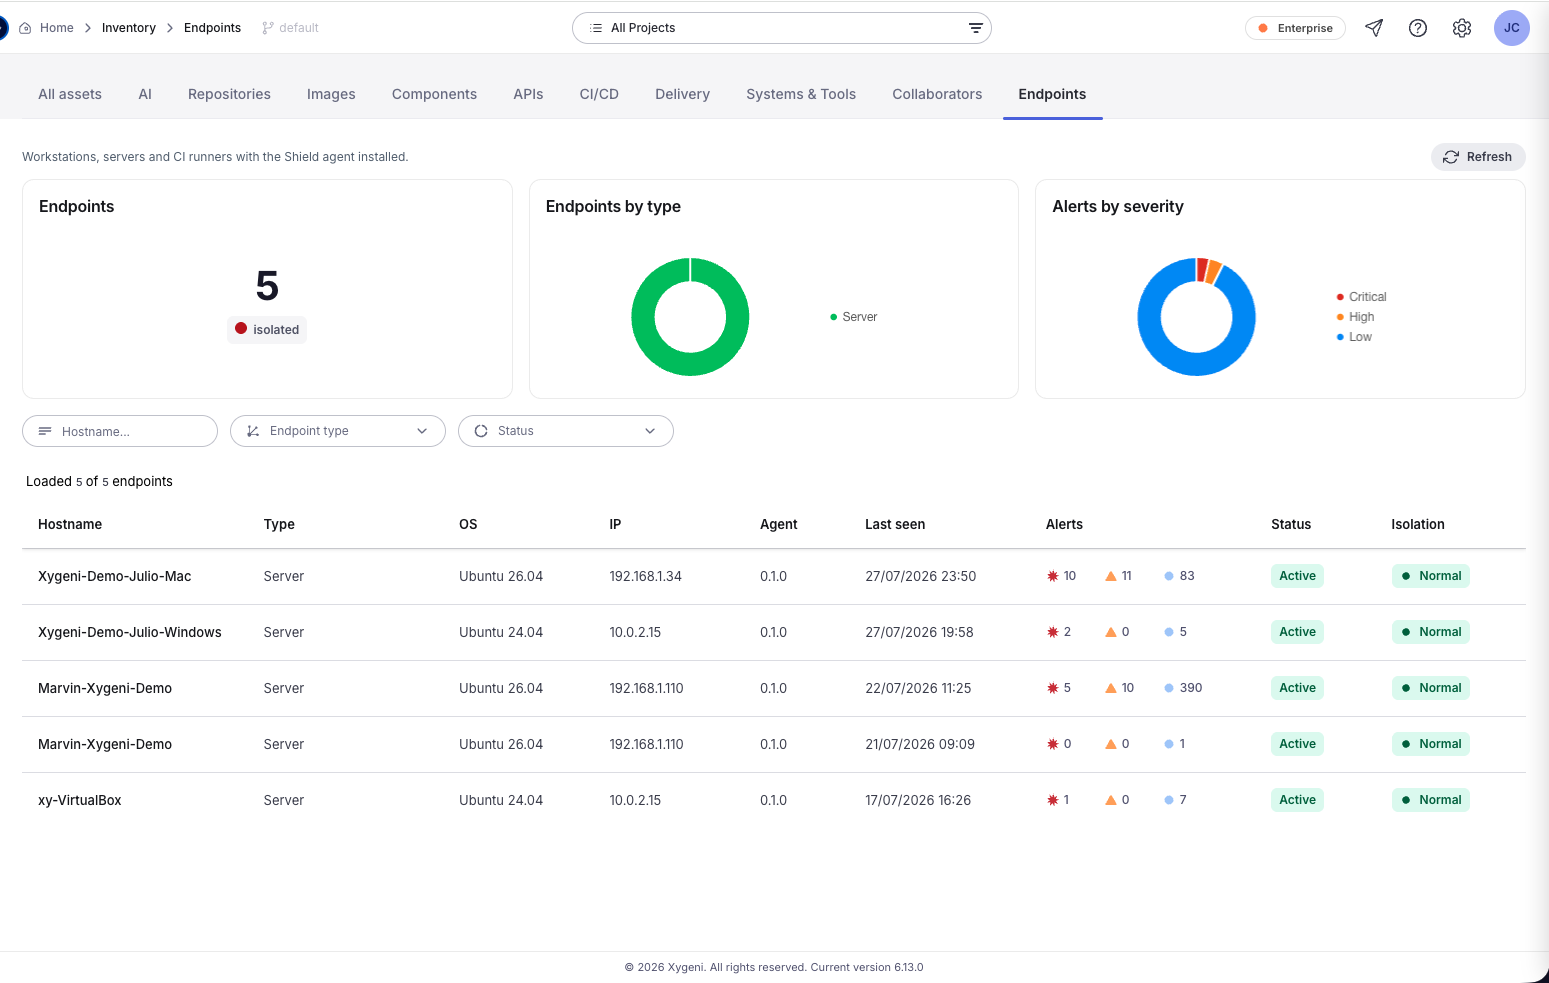
実行中のすべてのワークステーション、サーバー、CI ランナーを表示します Shield エージェントとそのオペレーティングシステム、エージェントバージョン、現在のステータス、最初に検出された日時と最後に検出された日時、およびライセンスシートを表示します。ホスト名、エンドポイントタイプ、またはステータスでフィルタリングできます。
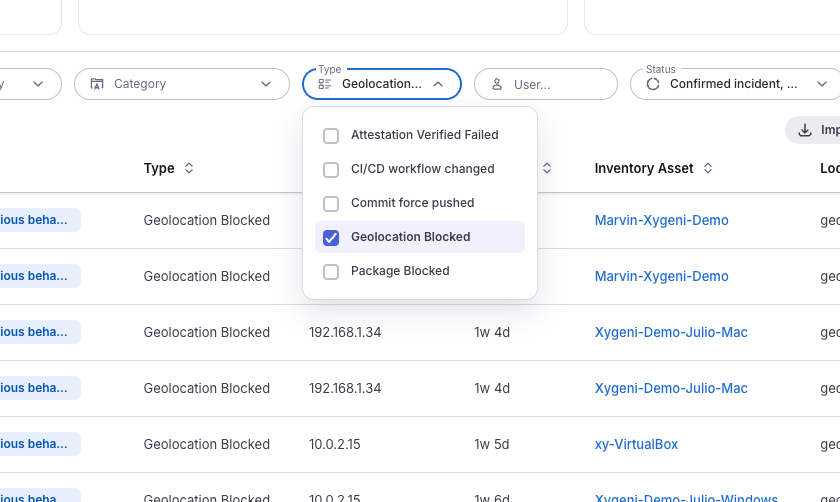
プラットフォーム上では、ブロックされたすべての箇所がイベントとして記録され、重要度、タイムスタンプ、発生したエンドポイント、ブロックされた期間、そしてブロックされた内容(パッケージとバージョン、または宛先)が詳細に記録されます。重要度、カテゴリ、タイプ、ユーザー、または日付範囲でフィルタリングしてエクスポートできます。
保護された各エンドポイントには独自の監査証跡とコンポーネントリストが記録されているため、誰かに尋ねられた際に、特定のマシンで何が起こったかを再現できます。
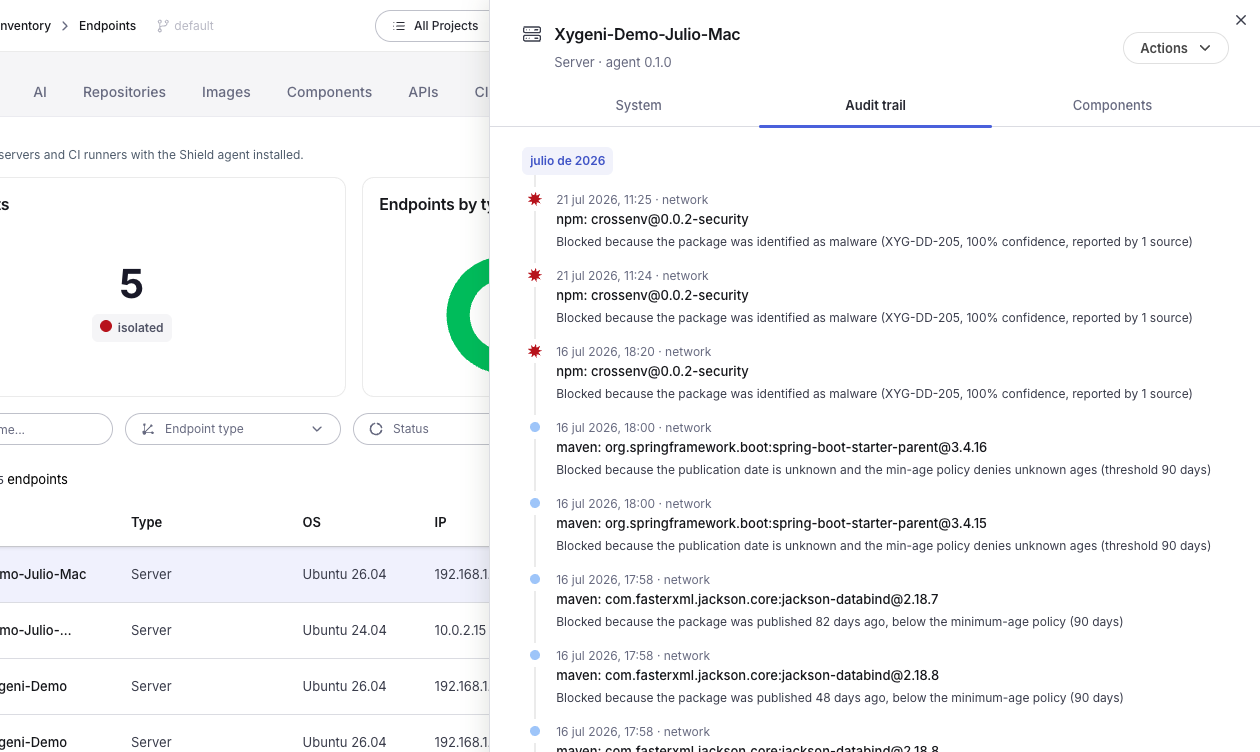
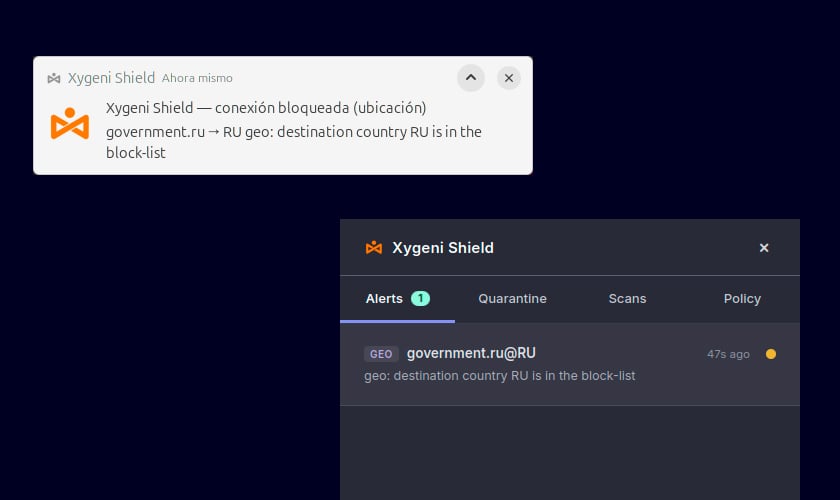
ワークステーション、サーバー、CIランナーをカバーする軽量エージェントが1つあり、フローティングシートにより、ハードウェアではなくユーザーにカバー範囲が追随します。
APIに関するリスクは、本番環境に導入される前にコード内で発見し、修正する。
コードと依存関係のスキャンはリポジトリを分析します。エンドポイントツールはプロセスと接続を監視しますが、パッケージやレジストリを解釈するためのアプリケーションセキュリティのコンテキストはありません。この2つの間には、開発者のマシン上で悪意のある依存関係が実際に実行される瞬間があります。 Shield 動作します。
評判やシグネチャに基づくアプローチでは、悪意のあるパッケージの存在は、すでに他の誰かがそのパッケージに感染した後に初めて判明します。 Shield 行動とリスク分析をブロックすることで、新たな攻撃が発生した当日にも役立ち、最新のネットワークインテリジェンスによって裏付けられるため、攻撃が成功しても外部ネットワークに接続することはできません。
ブロック、分離、地理イベントは、コード、依存関係、 pipeline そして秘密の発見、監査証跡は1つだけ。別のエージェントが別の dashboard 別 login.
エンドポイント検出は、オペレーティングシステムレベルでプロセス、ファイル、接続を監視します。パッケージレジストリとは何か、依存関係が悪意のあるものかどうか、バージョンが昨日公開されたかどうかなどは認識しません。 Shield アプリケーションセキュリティのコンテキストを開発者エンドポイントにもたらし、アプリケーションセキュリティが重視する事項に関するポリシーを適用します。
Shield これは、インストールが行われた際にその状況をチェックする軽量エージェントです。開発者は、何らかの処理がブロックされた場合にのみその存在に気づき、ブロックの理由も併せて通知されます。
悪意のあるパッケージや許可されていないパッケージのインストール、最低使用期間のしきい値よりも新しいパッケージ、承認していないレジストリからのインストール、拒否リストに登録されているパッケージ、既知の悪意のあるIPアドレスやドメインへのアウトバウンド接続、および制限している地域へのトラフィック。
決めるのはあなたです。最低年齢制限ポリシーでは、発行日が不明な場合に、警告を表示して許可するか、ブロックするかを選択できます。
はい。グローバルな最低年齢制限は、エコシステムごとに上書きすることができ、必要に応じて特定のエコシステムに対して無効にすることも可能です。
それは、そのマシンからのすべての送信トラフィックをブロックします。 Shield エージェント専用のチャネルを使用するため、エンドポイントは隔離された状態でありながら管理しやすい。必要に応じてトリガーすることも、パラノイドモードを有効にして、重大なアラートが発生した際に自動的に隔離を要求することも可能だ。
開発者ワークステーション、サーバー、およびCIランナー上で利用可能です。ライセンスはフローティングシート方式を採用しています。
はい。すべてのブロックは詳細な情報を含むイベントであり、各エンドポイントは独自の監査証跡を保持します。イベントはフィルタリングおよびエクスポートが可能です。
