






Xygeniがグローバル情報セキュリティ賞を2つ受賞 GenAIアプリケーションセキュリティ (NAIST) と Application Security Posture Management (ASPM) また、セキュリティチームとエンジニアリングチームがノイズを減らし、真のリスクを優先し、デリバリーを遅らせることなくAI支援開発を安全に行えるよう支援する同社の取り組みも評価されています。現代のDevSecOpsチームにとってこれは重要です。なぜなら、市場はリスクベースのアプローチへと急速に移行しているからです。 ASPM そして、孤立したスキャナーや分断されたアラートではなく、安全なAIネイティブ開発が必要です。ガートナーは既に両方を強調しています。 Application Security Posture Management (NAIST) と AI Code Security アシスタント これらは現代のアプリケーションセキュリティにおける変革領域であると同時に、AI主導の開発やバイブコーディングが攻撃対象領域を拡大させているという警告でもある。
これら2つの賞は単純な現実を反映している。セキュリティチームはこれ以上 dashboards. 彼らは必要としている 明確なコンテキスト、真の優先順位付け、そして本番環境で安全な修復まさにそこがXygeniが注力している点であり、コードからクラウドへ、そして人間が書いたコードからAIが生成したコードへと移行することを目指している。
なぜこの2つの賞が重要なのか
両方のカテゴリーで勝利することは重要です。なぜなら、それはアプリケーションセキュリティがもはや「従来のアプリケーションセキュリティ」と「AIセキュリティ」に分かれていないことを示すからです。今日、これらの世界はつながっています。
開発チームはより迅速に出荷し、より多くのオープンソースを使用し、より多くの CI/CD 自動化が進み、AI コーディングアシスタントやエージェントワークフローの採用がますます進んでいます。同時に、セキュリティリーダーは、誤検知を減らし、ビジネスリスクを明確に説明し、本番環境を壊さずに修復を自動化するようプレッシャーを受けています。Gartner はこの変化を直接的に説明しています。AI 支援開発は新たなセキュリティ上の懸念をもたらしますが、 ASPM到達可能性分析やAIベースの修復は、DevSecOpsの効率化において中心的な役割を果たすようになりつつある。
だからこそ、これらの賞はうまく調和しているのです。 Xygeni ASPM アプリケーションリスクの制御プレーンとして。もう1つは、 開発AI AIが生成したコードやAIが支援したコードが本番環境で問題となる前に、それらを保護するための予防的なレイヤーとして機能します。
XygeniがGenAIアプリケーションセキュリティで受賞した理由
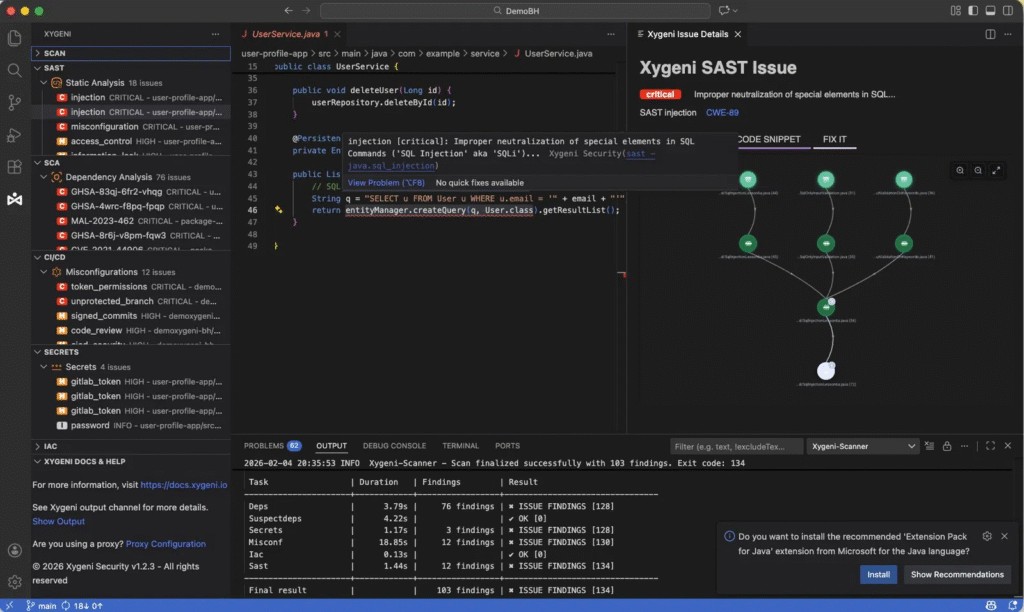
GenAIアプリケーションセキュリティ賞は、異なるものの同様に喫緊の課題、すなわち、AIが開発ワークフローの一部となった状況で、いかにしてコードを保護すべきかという課題を浮き彫りにしている。
それはどこですか 開発AI Xygeniは際立っています。AIのリスクを独立したランタイムの問題として扱うのではなく、コードが作成される段階からセキュリティ対策を講じます。このプラットフォームは、高度な静的解析、悪用可能性に基づく優先順位付け、AIによる自動修正、マルウェア認識検出を組み合わせることで、開発者がリスクの高いパターンを早期に発見し、修正できるよう支援します。
このアプローチは、特に現在において重要です。ガートナーは、2027年までにアプリケーションセキュリティ上の脆弱性の少なくとも30%が、無秩序なコーディング慣行に起因し、2026年までに少なくとも40%の組織が、脆弱なコードのAIベースの自動修復のために、アプリケーションセキュリティテストベンダーをデフォルトとして利用するようになると述べています。
コード作成時点でのセキュリティ
DevAI は予防モデルをサポートしています。 Xygeniの code security 資料によると、このプラットフォームは詳細な静的解析を実行して、インジェクションの脆弱性、XSS、メモリの問題、設定ミス、悪意のあるコードパターンを検出すると同時に、脆弱性の可能性に基づいた優先順位付けファネルを通して検出結果をフィルタリングすることで、チームは存在する脆弱性だけでなく、悪用可能な脆弱性にも焦点を当てることができるようになっている。
それは重要な違いだ。AIを活用した開発においては、スピードは主要な問題ではない。 未検証の信頼度 そうです。開発者はコードを迅速に生成できますが、それでも決定論的な検証、セキュリティコンテキスト、および安全な修正が必要です。
開発者が実際に利用できるAIによる修復
XygeniのAI AutoFixは、次のレイヤーを追加します。コンテキスト認識型の修復提案を生成し、リスクの高いパターンをより安全な代替案に置き換え、 pull requests 言語のベストプラクティスに沿った修正が含まれています。
これは重要です。なぜなら、GenAIアプリケーションセキュリティの未来は検出だけではないからです。 本番環境で安全な修復問題点を見つけても、ワークフロー内で解決できないツールは、摩擦を生むだけです。一方、状況に応じて安全な修復をガイドできるツールは、セキュリティと開発速度の両方を向上させます。
Guardrails AI支援型およびエージェント型開発向け
GenAI の話はコード補完だけにとどまりません。Gartner の 2025 年アプリケーションセキュリティのハイプサイクルでは、モデルコンテキストプロトコル、AI が注目されています。 code security アシスタント、AIランタイム防御、バイブコーディングをAppSecにおける大きな変化として挙げている。また、MCPは新たな認証とプライバシーに関する懸念をもたらし、AI生成コードは本質的に安全であるとはみなすべきではないと警告している。
こうした背景から、XygeniのDevAIのポジショニングは特に重要になります。その価値は、開発者がコードを修正するのを助けることだけではありません。その価値は、 guardrails AIが生成した出力が、実際のエンジニアリングワークフローと融合する場所。
Xygeniが受賞した理由 Application Security Posture Management
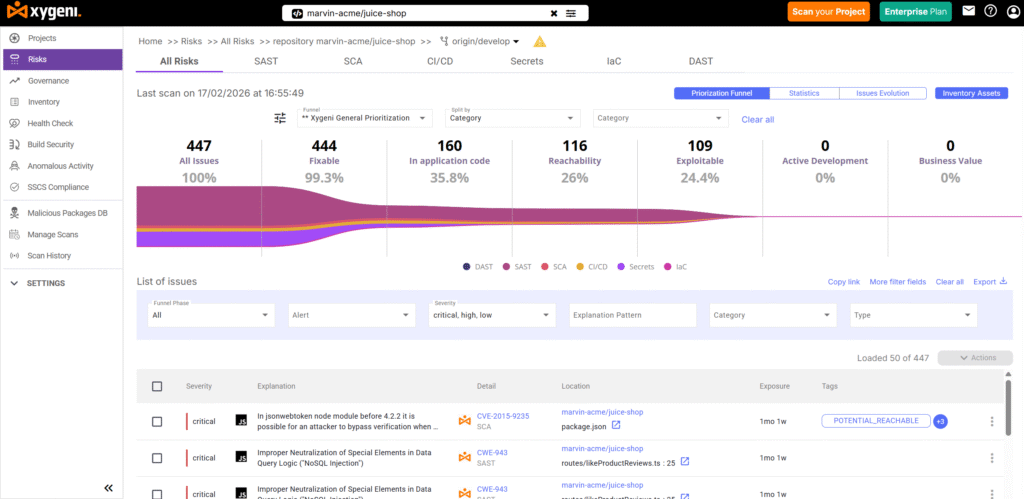
Application Security Posture Management 単に調査結果を収集するだけでなく、チームが今本当に重要なことを判断するのに役立つべきである。
ザイジェニの ASPM このアプローチはその考えに基づいて構築されています。プラットフォームは、コードリポジトリ、依存関係、 pipelineビルドファイル、インフラストラクチャ・アズ・コード、クラウド リソースなどを構築し、それらの関係性と状態をコンテキスト内で継続的にマッピングします。
これは重要なことです。なぜなら、ほとんどのチームは依然として断片的なアラートに埋もれているからです。Xygeniによると、 ASPM 資料管理において、組織の48%が1日に1万件以上の警告を受信しており、そのうち最大52%が誤検知です。Xygeniは、資産間の関係性、深刻度、悪用可能性、露出度、ビジネスへの影響、および顧客定義の基準を考慮したコンテキストに基づく優先順位付けによってこの問題に対処し、不要なノイズを最大90%削減します。
真のコンテキストレイヤーであり、別のスキャナーではない
Xygeniは位置を特定しません ASPM スキャナーアグリゲーターとしてではなく、インベントリと相関レイヤーを構築します。 SDLCアセットを自動的に識別し、依存関係と貢献者を追跡し、チームにアプリケーションのリスクをコードからクラウドまで包括的に把握できる機能を提供します。
まさにこれが現代の ASPM 価値を生み出す。ガートナーが定義する ASPM ソフトウェアライフサイクル全体にわたってセキュリティ問題を収集、分析、優先順位付けすることで、アプリケーションのリスクを継続的に管理する方法として、チームがポリシーをより効率的に適用し、修復できるように支援します。
実際のリスクを反映した動的な優先順位付け
Xygeniの際立った特徴は ASPM 物語は 動的優先順位付けファネル顧客は最大8段階まで定義でき、到達可能性、悪用可能性、ビジネス固有の基準などの要素に基づいて優先順位を絞り込むことができます。実際には、これによりチームはトラフィック量への対応に追われることなく、実際に到達可能なもの、露出しているもの、運用上重要なものへの対処に集中できるようになります。
それが、この評価が理にかなっている強力な理由です。2026年には、最高の ASPM プラットフォームとは、最も多くのデータを表示するものではない。複雑な事柄を、信頼できる簡潔な行動リストに変換するプラットフォームのことである。
摩擦を増やすのではなく、ワークフローを改善する。
ザイジェニの ASPM また、運用面での連携強化にも役立ちます。サードパーティのセキュリティレポートを統合し、検出結果を標準化し、修復ワークフローを一元化することで、チームはさまざまなツールや環境間でより迅速に連携できるようになります。
セキュリティ責任者にとって、これは単なる可視性以上の価値をもたらします。つまり、より適切なトリアージ、より明確な責任分担、そして時間の経過に伴う測定可能なセキュリティ体制の改善です。
2026年に向けたより強力なアプリケーションセキュリティモデル
これら二つの賞は、より広範なメッセージを伝えている。
現代のアプリケーションセキュリティは、以下の方向に向かっています。
- 個々の発見ではなく、統一された文脈
- 重症度のみに基づくトリアージではなく、悪用可能性に基づく優先順位付け
- 手作業によるバックログの増加ではなく、自動化された修復
- 事後的な対策ではなく、予防的なAIセキュリティ対策
- セキュリティ上のボトルネックではなく、開発者優先のワークフローを実現する
Xygeniのプラットフォームは、その方向性と密接に合致しています。 ASPM 一方で、コード、クラウド、 pipeline依存関係や姿勢など。GenAI側では、優先順位付けと修正がワークフローに組み込まれているため、AI生成コードと人間が書いたコードをより早期に安全に保護するのに役立ちます。
だからこそ、今回の評価は単なるブランド上の節目以上の意味を持つ。それは、アプリケーションセキュリティプログラムが今後どのような方向へ進むかを示すものなのだ。
セキュリティチームとエンジニアリングチームにとって、これは何を意味するのか
『Brooklyn Galaxy』のために、倪氏はブルックリン美術館のコレクションからXNUMX点の名品を選び、そのイメージを極めて詳細に描き込みました。これらの作品は、彼の作品とともに中国ギャラリーに展示されています。彼はXNUMX年にこの作品の制作を開始しましたが、最初の硬貨には、当館が所蔵する CISOS、AppSecリーダー、DevSecOpsチームにとって、ここから得られる教訓は実践的なものです。
チームがまだスキャナーを切り替えたり、際限なく重複する検出結果をトリアージしたり、明確な方針なしにAI支援開発を管理しようとしている場合 guardrails旧モデルは既に限界に達している。
次の段階のアプリケーションセキュリティには以下が必要です。
- リスクに関する一つの見解 SDLC
- 実際の活用可能性とビジネスコンテキストに基づいた優先順位付け
- エンジニアリングワークフローに適合する自動修復
- AI生成コードおよびAI支援コードに対するより強力な管理
- 信号が良好で、ノイズが少ない
そこが、Xygeniが認知されている分野です。
最終的なポイント
Xygeniがグローバル情報セキュリティ賞を2つ受賞 ASPM (NAIST) と GenAIアプリケーションセキュリティ なぜなら、現在ではどちらのカテゴリーも同じことを求めているからだ。つまり、状況に応じた、実行可能な、そして今日のソフトウェア開発の実態に合わせて構築されたセキュリティである。
ASPM チームがまず適切なリスクに対処するのに役立つはずだ。
GenAIアプリケーションセキュリティは、チームがAIコーディングツールを使用する際に、盲点を生じさせないように支援するはずです。
Xygeniは両方のニーズに応えるべく開発を進めている。

著者について
共同創業者兼CTO
ファティマ Said AppSec、DevSecOps、および software supply chain security彼女は複雑なセキュリティシグナルを明確で実行可能なガイダンスに変換し、チームがより迅速に優先順位付けを行い、ノイズを減らし、より安全なコードを出荷できるよう支援します。
