






TL; DR
OWASP Top 10は、Webアプリケーションのセキュリティリスクに関する最も広く利用されている参考資料です。 オープンウェブアプリケーションセキュリティプロジェクトによって公開され、実際の攻撃データに基づいて更新されたこのレポートは、現代のアプリケーションで最も大きな被害をもたらす10の脆弱性カテゴリを特定しています。これには、テスト対象アプリケーションの94%で見つかったアクセス制御の不備から、クラウドネイティブアーキテクチャの攻撃対象領域の拡大を反映して追加されたサーバーサイドリクエストフォージェリまでが含まれます。
各カテゴリーは、具体的かつ記録された違反行為に対応しています。 アクセス制御の不備:URL操作により、First American Financialで8億5000万件の記録が漏洩。インジェクション:SQLインジェクションにより、Equifaxの顧客1億4700万人が侵害される。脆弱なコンポーネント:パッチ未適用のApache Strutsフレームワークによって、Equifaxの侵害がさらに悪化。ソフトウェアの整合性障害:XZ Utilsのサプライチェーンバックドアは、世界中のLinuxディストリビューションで既に運用されている状態になるまで検出されなかった。
このリストには最も重大なリスクが網羅されていますが、すべてではありません。 最新のアプリケーションセキュリティプログラムは、OWASP Top 10のカバー範囲をレイヤー化します。 software supply chain securityAI生成コードのリスク、 CI/CD pipeline データの完全性や機密情報の漏洩といった攻撃対象は、2021年版では既に存在していなかった。現在、攻撃者が悪用する脆弱性は、3年前のどのリストにも含まれていなかった範囲にまで広がっている。
このガイドの内容は次のとおりです。 10のカテゴリそれぞれが何を意味するのか、それぞれの実際の侵害事例、修復のベストプラクティス、そして ザイゲニ そのツールをマッピングする — SAST, SCA, CI/CD セキュリティ, 異常検出, IaC Security ―それぞれが対象とする具体的なカテゴリーについて。

オープン Web アプリケーション セキュリティ プロジェクト (OWASP)
オープンウェブアプリケーションセキュリティプロジェクト OWASP(Open Web Application Security Project)は、コミュニティ主導のオープンなツールとフレームワークを通じてソフトウェアセキュリティの向上に取り組む非営利団体であり、ウェブアプリケーションのセキュリティリスク上位10項目を定期的に更新して公開しています。このリストは、実際の攻撃データ、業界分析、専門家の知見に基づいて作成されており、開発者、アプリケーションセキュリティチーム、DevSecOpsエンジニア、セキュリティリーダーが、アプリケーション、API、ソフトウェアサプライチェーンに最も大きな損害を与える脆弱性を優先順位付けするための最も広く利用されている参考資料となっています。
最新版では、アクセス制御の不備、インジェクション攻撃、セキュリティ設定の誤り、脆弱で古いコンポーネント、ソフトウェアおよびデータの整合性の障害、サーバーサイドリクエストフォージェリといったカテゴリを網羅しています。それぞれのリスクと適切な対策を理解することは、安全なアプリケーションの構築、ソフトウェアセキュリティリスクの低減、そして現代の脅威から組織を守るために不可欠です。

OWASPトップ10とは何ですか?また、それらに対する対策は何ですか?
OWASP Top 10は、Open Web Application Security Project(OWASP)が発行する、世界的に認知されているセキュリティ意識向上文書です。実際の攻撃データ、コミュニティによる調査、業界分析に基づき、最新のWebアプリケーションに影響を与える最も重大なセキュリティリスクを特定しています。このリストは、開発者、アプリケーションセキュリティチーム、DevSecOpsエンジニア、セキュリティリーダーが、アプリケーション、API、ソフトウェアサプライチェーンに最も大きなリスクをもたらす脆弱性を優先順位付けするのに役立ちます。
OWASP Top 10には、アクセス制御の不備、インジェクション攻撃、セキュリティ設定の誤り、脆弱で古いコンポーネント、ソフトウェアとデータの整合性の障害、サーバーサイドリクエストフォージェリ(SSRF)などのセキュリティカテゴリが含まれています。これらのリスクを理解し、適切な対策を講じることは、安全なアプリケーションの構築、ソフトウェアのセキュリティリスクの低減、そして現代のサイバー脅威から組織を守るために不可欠です。
OWASPトップ10カテゴリ
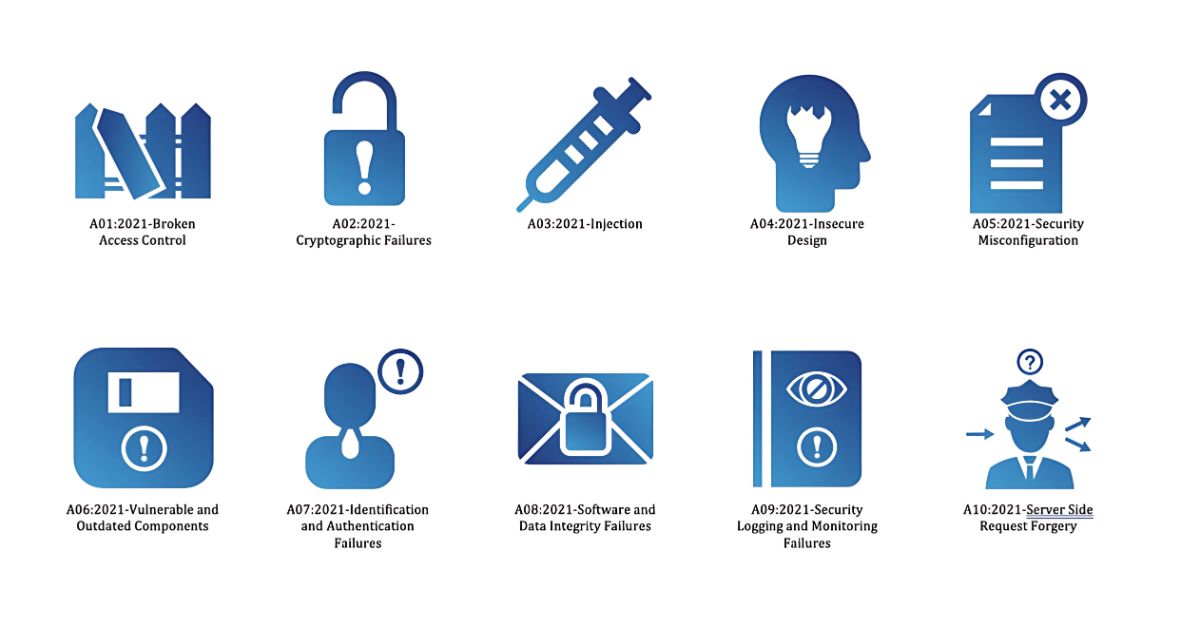
OWASPトップ10の脆弱性の概要
| OWASPカテゴリ | 主なリスク | 典型的な影響 |
|---|---|---|
| 壊れたアクセス制御 | 不正アクセス | データの露出 |
| 暗号化の失敗 | 弱い暗号化 | 機密データの盗難 |
| 注射 | 悪意のある入力の実行 | データベース侵害 |
| 安全でない設計 | 建築上の弱点 | システム全体の脆弱性 |
| セキュリティの構成ミス | 不適切な設定 | 不正アクセス |
| 脆弱なコンポーネント | 時代遅れの依存関係 | サプライチェーンの危機 |
| 認証失敗 | 脆弱なID管理 | アカウント乗っ取り |
| ソフトウェアの完全性障害 | ビルド/依存関係の改ざん | マルウェア挿入 |
| ログ記録と監視の失敗 | 遅れた検出 | 攻撃者の滞在時間の延長 |
| SSRF | 内部リクエストの悪用 | 内部サービス侵害 |

1. アクセス制御の不具合 (A01:2021)
アクセス制御の不具合とは何ですか?
アクセス制御の不備とは、ユーザーがデータや操作に不正アクセスした場合に発生する脆弱性です。例えば、攻撃者がURLを操作して管理者権限を取得するケースなどが挙げられます。OWASPは、テスト対象アプリケーションの94%でこの問題を発見しており、OWASP Top 10セキュリティ脆弱性の中でも最も一般的なものの1つとなっています。
アクセス制御の不具合に対する対策
このリスクを軽減するためには、最小権限アクセスを徹底し、機密性の高い操作には多要素認証(MFA)を導入し、ユーザー権限を定期的に監査してください。
Xygeniの秘密のセキュリティ APIキーやトークンなどの機密情報を保護し、アクセス制御違反のリスクを軽減します。継続的な監視により、システムの完全性が確保されます。
現実世界の事例
In 2019, ファースト・アメリカン・ファイナンシャル・コーポレーション 露出した 8億5000万件の機密記録 アクセス制御の不備が原因でした。攻撃者はURLを改変するだけで機密文書にアクセスできてしまう可能性がありました。アクセスポイントを適切に保護しなかったため、同社は機密データを脆弱な状態に放置してしまいました。この事例は、ユーザーの役割を検証し、権限のある人物のみが機密情報にアクセスできるようにすることの重要性を改めて示しています。
なぜそれが今日重要なのか? 現代のアプリケーションはAPI、クラウドサービス、分散型ユーザーロールを公開しているため、不正アクセスは機密性の高いビジネスデータに影響を与える最も一般的で深刻なセキュリティリスクの一つとなっている。

2. 暗号化の失敗 (A02:2021)
暗号化の失敗とは何ですか?
暗号化の失敗とは、システムが機密データを適切に暗号化できず、攻撃者がデータを傍受して悪用することを許してしまう状況を指します。機密データを保護するには、強力な暗号化が不可欠です。
暗号化の失敗に対する対策
保存データはAES-256で暗号化し、転送中のデータにはTLS 1.2以上を強制的に適用してください。暗号化キーは定期的に更新し、適切なアクセス制御で保護してください。
XygeniのInfrastructure as Code(IaC) 安全 展開時に暗号化設定をチェックし、暗号化ポリシーの脆弱性を防止します。
実際の例
2017年には、 正確データ集約企業である 3億4000万件の個人記録を公開 暗号化が不十分だったため、攻撃者は氏名、住所、電話番号などの個人情報にアクセスしました。これは、データが平文で保存されていたためです。この情報漏洩は、機密データの暗号化を怠った場合のリスクを示しています。適切な暗号化を適用することで、 standard組織は、保存データにはAES-256、転送データにはTLSなどの暗号化方式を用いることで、不正アクセスからデータを保護できます。
なぜそれが今日重要なのか? 組織は、機密性の高い顧客データ、財務データ、認証データをクラウド環境間で保存および転送するケースが増えており、プライバシーとコンプライアンスを保護するためには強力な暗号化が不可欠となっている。

3. 注射剤(A03:2021)
インジェクション攻撃とは何ですか?
SQLインジェクションなどのインジェクション脆弱性を悪用すると、攻撃者は悪意のあるコードをシステムに挿入し、データを操作したり盗み出したりすることが可能になります。インジェクション攻撃は、現代のWebアプリケーションに影響を与える最も一般的で影響力の大きいアプリケーションセキュリティリスクの一つです。
の救済 インジェクションアタック
パラメータ化されたクエリを使用し、ユーザー入力を検証してください。リスクを最小限に抑えるため、可能な限り動的クエリは避けてください。
Xygeniの異常検知 モニター CI/CD pipeline異常な行動を検知し、潜在的な注射の試みをリアルタイムで検出します。
実際の例
In 2017, エクイファックス 苦しんだ 大規模なデータ侵害 個人情報を漏洩した 147万人の顧客。 この違反は、 SQLインジェクションの脆弱性これにより、攻撃者は企業のウェブサイトを操作したり、データベースに保存されている機密データにアクセスしたりすることが可能になります。組織は、システム上でユーザー入力を適切にサニタイズする必要があります。定期的なパッチ適用とSQLクエリのセキュリティ対策を行っていれば、この脆弱性は防げたはずです。
なぜそれが今日重要なのか? インジェクション脆弱性は、検証されていない入力がインタープリタ、データベース、またはバックエンドシステムに到達するWebアプリケーション、API、およびAI支援開発ワークフローに影響を与え続けています。

4. 安全性の低い設計(A04:2021)
安全性の低いデザインとは?
設計上の不備とは、開発者が初期設計段階でセキュリティを組み込まなかった場合に発生し、後から修正するのが困難な脆弱性を生み出します。これらの弱点は、アプリケーションが本番環境に移行してしまうと、修復が難しくなります。
の救済 安全でない設計
開発ライフサイクルの早い段階で、セキュリティ設計原則と脅威モデリングを組み込む。設計上の潜在的な脆弱性を定期的に評価し、重大な問題となる前に修正する。
ザイジェニの Application Security Posture Management (ASPM) 攻撃者が悪用する前に潜在的な設計上の欠陥を特定し、開発者が製品に最初からセキュリティを組み込むことを保証する。
実際の例
より最近の現実世界の例としては 安全でない設計 は 2021年のMicrosoft Exchange ProxyShellの脆弱性攻撃者は、Microsoft Exchangeの認証およびアクセス制御メカニズムにおける設計上の欠陥を悪用し、脆弱なサーバー上でリモートからコードを実行しました。これらの脆弱性は実装上のエラーではなく、パッチの適用が不適切であった後でも悪用が可能となる根本的な設計上の弱点でした。今回の侵害は、脆弱性がシステムに組み込まれないように、設計段階でセキュリティを組み込むことの重要性を改めて示しています。
なぜそれが今日重要なのか? 設計段階で導入されたセキュリティ上の脆弱性は、後から修正するのが困難で費用もかさむ。特にクラウドネイティブで急速に進化する開発環境ではなおさらだ。
なぜそれが今日重要なのか? 安全性の低い設計cisイオンは本番環境で修正するにはコストがかかり、特にクラウドネイティブアーキテクチャやAI支援開発ワークフローでは危険です。これらの環境では、アーキテクチャの選択が迅速に行われ、初期のイテレーションではセキュリティ要件が簡単に無視されてしまうためです。

5. セキュリティ設定の誤り (A05:2021)
セキュリティ設定ミスとは何ですか?
セキュリティ設定ミスは、デフォルト設定を使用しているシステムや不要なポートを開放したままにしているシステムなど、設定が不適切なシステムを攻撃者が悪用する場合に発生します。設定ミスは、クラウドおよびアプリケーションのセキュリティインシデントの主要な原因の一つであり続けています。
の救済 セキュリティの構成ミス
構成チェックを自動化するには コードとしてのインフラストラクチャ (IaC) 定期的にセキュリティ監査を実施してください。すべてのシステムを最新のパッチで常に更新してください。
ザイジェニの IaC Security 展開前に設定ミスをスキャンし、すべての環境でセキュリティポリシーを一貫して適用します。
実際の例
2018年には、 米航空宇宙局(NASA) 侵害が発生した理由は 設定ミス in Atlassian JIRA 機密性の高いプロジェクトデータと従業員データが漏洩した。攻撃者は、設定がオープンだったために情報にアクセスできた。自動化されたセキュリティチェックと適切な設定ポリシーの適用により、この侵害は防げたはずだ。定期的な監査を実施していれば、攻撃者が脆弱性を悪用する前に発見できたであろう。
なぜそれが今日重要なのか? クラウドサービスの設定ミス、 CI/CD pipelineコンテナや公開された管理インターフェースは、現代のセキュリティ侵害の主な原因の一つであり続けている。

6. 脆弱なコンポーネントおよび旧式のコンポーネント(A06:2021)
脆弱なコンポーネントと旧式のコンポーネントとは何ですか?
既知のセキュリティ上の欠陥を持つサードパーティ製ライブラリやフレームワークを使用すると、脆弱で古いコンポーネントが混入する可能性があります。攻撃者はこれらの脆弱性を悪用してアプリケーションを侵害する可能性があります。現代のアプリケーションの最大60%がサードパーティ製コンポーネントで構築されているため、これは特に危険な脅威です。
の救済 脆弱で古いコンポーネント
サードパーティライブラリと依存関係を定期的に更新し、ソフトウェア構成分析(SCA脆弱性を検出して修正するためのツール。
ザイジェニの Open Source Security 依存関係をスキャンして、古いコンポーネントや悪意のあるコンポーネントの使用を防ぎ、安全なアプリケーションを維持するのに役立ちます。
実際の例
In 2017, Apache Struts パッチ未適用の脆弱性があり、 Equifax違反, 数百万人のユーザーに影響を与えている。 脆弱性は アパッチストラッツ2広く利用されているフレームワークであるにもかかわらず、Equifaxはパッチを適時に適用しなかった。そのため、同社のシステムは脆弱性を悪用される危険にさらされた。タイムリーなアップデートと定期的な脆弱性スキャンを実施していれば、この侵害は防げたはずだ。
なぜそれが今日重要なのか? 現代のアプリケーションはオープンソースパッケージやサードパーティライブラリに大きく依存しているため、ソフトウェアサプライチェーン攻撃や脆弱な依存関係は、アプリケーションセキュリティにおける懸念事項としてますます重要になっている。

7. 認証失敗 (A07:2021)
本人確認および認証の失敗とは何ですか?
これらの脆弱性は、認証メカニズムが脆弱であったり、不適切に実装されている場合に発生し、攻撃者がセキュリティ制御を回避することを可能にする。
の救済 識別と認証の失敗
不正アクセスを防止するために、強力なパスワードポリシーを導入し、多要素認証(MFA)を強制し、認証ログを監査してください。
XygeniのSecrets Securityは、認証プロセス中の情報漏洩リスクを軽減し、認証情報の安全性を確保します。
実際の例
In 2020 リングセキュリティカメラ 侵害は脆弱なパスワードが原因でした。攻撃者は簡単なパスワードを使用してライブビデオフィードにアクセスしました。 数千人のユーザーのカメラこの侵害は、より強力な認証方法の必要性を浮き彫りにしています。したがって、 多要素認証(MFA) および施行 強力なパスワードポリシー 不正アクセスは容易に防げたはずだ。
なぜそれが今日重要なのか? 脆弱な認証メカニズムにより、SaaS、クラウド、および enterprise 分野の様々なアプリケーションで使用されています。

8. ソフトウェアおよびデータ整合性の障害(A08:2021)
ソフトウェアおよびデータ整合性障害とは何ですか?
これらの脆弱性は、コードやインフラストラクチャが改ざんから保護されていない場合に発生します。攻撃者はビルドを侵害することができます。 pipeline依存関係や展開プロセスに悪意のあるコードを注入し、信頼できるアップデートに侵入する。この種の脆弱性は、サプライチェーン攻撃の増加に伴い、大きな懸念事項となっている。サプライチェーン攻撃では、信頼できるサードパーティ製コンポーネントでさえもネットワークへの侵入の標的となる。
の救済 ソフトウェアとデータの整合性の障害
これを軽減するには、コード署名を実装し、安全なビルドプロセスを使用し、すべてのサードパーティコンポーネントの整合性を検証してください。
ザイジェニの CI/CD セキュリティ あなたの pipelineシステムは安全に保護され、異常がないか監視されています。Xygeniの異常検知機能は、改ざんの可能性を示す不審な活動を特定できます。
実際の例
In 2024大規模なサプライチェーン攻撃が標的となった。 XZユーティリティLinuxシステムで広く使われている圧縮ライブラリであるXZ Utilsは、数千もの組織から信頼されている、ファイル圧縮に不可欠なツールです。しかし、攻撃者はコードにバックドアを仕込むことで、プロジェクトのビルドプロセスを侵害することに成功しました。
攻撃者はしばらくの間気づかれずに活動していたため、侵害されたライブラリに依存するシステムはリモートコード実行やさらなる悪用に対して脆弱な状態にあった。その結果、攻撃者は影響を受けたシステムを制御下に置き、データ漏洩や機密情報の侵害につながった。
この事件は、 サプライチェーン攻撃. 広く信頼されているライブラリであっても、悪用されれば多くのシステムを侵害する可能性があります。安全なビルドプロセスを確保し、コード署名技術を使用し、サードパーティ製コンポーネントを継続的に監視することで、組織はこうした脆弱性がシステムに侵入するのを防ぐことができます。
なぜそれが今日重要なのか? ソフトウェアサプライチェーン攻撃は、 pipelineパッケージレジストリ、依存関係、および CI/CD システムは、現代のソフトウェア開発にとって大きなリスクとなっている。

9. セキュリティログと監視の失敗(A09:2021)
セキュリティログ記録および監視の失敗とは?
これらの不具合は、アプリケーションがセキュリティイベントを適切にログに記録しない場合や、監視メカニズムが欠如している場合に発生します。詳細なログがないと、攻撃の検出と対応が困難になります。こうした脆弱性は、侵害の検出を遅らせることが多く、攻撃者が長期間にわたってシステムを悪用することを許してしまうことになります。
の救済 セキュリティログと監視の失敗
重要な操作すべてについて包括的なログ記録を有効にし、ログを安全に保存し、不審なアクティビティがないか監視してください。さらに、自動化ツールを使用して潜在的な脅威を警告してください。
Xygeniの異常検知 リアルタイムで異常な活動を特定するのに役立ちます。さらに、 CI/CD セキュリティ対策により、ログ記録および監視の設定が環境全体で一貫して適用されることが保証されます。
実際の例
In 2023, ユーバー データ侵害を経験した 数千人のドライバーの個人情報が漏洩した情報漏洩は、第三者の法律事務所が、 ジェノバ・バーンズセキュリティインシデントが発生し、データが漏洩した。アラートが発動されたにもかかわらず、Uberの監視システムは攻撃を迅速に検知し、対応することができなかった。
攻撃者は、氏名、電話番号、運転記録などの機密情報にアクセスした。この遅延は主に、包括的なログ記録の欠如と不十分な監視システムによるものだった。
Uberがシステムへのアクセスを適切に監視し、より優れたログ記録方法を導入していれば、今回の情報漏洩をはるかに早期に検知できたはずです。その結果、同社は評判の低下や経済的損失を最小限に抑えることができたでしょう。今回の情報漏洩は、脅威を早期に検知・軽減するために、効果的なログ記録および監視システムを維持することの重要性を改めて浮き彫りにしています。
なぜそれが今日重要なのか? 適切な可視性と監視体制がなければ、組織は攻撃を早期に検知することが困難になり、攻撃者は長期間にわたって検知されずに活動を続けることになってしまう。

10. サーバーサイドリクエストフォージェリ(SSRF)(A10:2021)
サーバーサイドリクエストフォージェリとは何ですか?
SSRF(サーバーサイドリクエストフォージェリ)は、攻撃者がサーバーをだまして意図しない場所にリクエストを送信させることで発生します。多くの場合、アクセスが制限されているはずの内部サービスにアクセスしてしまいます。この脆弱性により、攻撃者は機密データにアクセスしたり、内部システム上でコマンドを実行したりすることが可能になります。
SSRFの治療法
SSRF攻撃を防ぐには、すべてのユーザー入力を検証し、サーバーからの送信リクエストを制限してください。さらに、アクセス可能なURLを制御するために、許可リストを使用してください。
ザイジェニの CI/CD セキュリティは監視に役立ちます pipeline潜在的なSSRF脆弱性を検出します。さらに、Xygeniの異常検知機能は、予期しない、または疑わしいリクエストパターンを検出できます。
実際の例
In 2022重大な脆弱性 Microsoft Exchange (CVE-2022-41040) SSRF(サーバーサイドリクエストフォージェリ)の手法を用いた攻撃者によって悪用されました。攻撃者はExchangeサーバーに悪意のあるリクエストを送信し、内部のセキュリティ対策を回避することができました。
侵入後、攻撃者は内部システムにアクセスし、機密データを侵害した。 SSRFを悪用することで彼らは制限された内部リソースに不正アクセスし、重大なセキュリティ侵害を引き起こした。
SSRFの脆弱性は、攻撃者が一般に公開されるべきではない内部システムにアクセスできてしまうため、特に危険です。マイクロソフトがより厳格な入力検証と送信リクエストの制限を実装していれば、攻撃者によるこの脆弱性の悪用を阻止できたはずです。今回の侵害は、機密性の高い内部リソースへのサーバーリクエストを制御し、信頼できる検証済みのソースのみがそれらとやり取りできるようにすることの重要性を示しています。
なぜそれが今日重要なのか? クラウドネイティブアーキテクチャと内部APIの普及により、SSRF脆弱性の影響が増大しており、攻撃者はこれを利用して機密性の高い内部サービスやメタデータシステムにアクセスしている。
OWASPトップ10が今も重要な理由
その OWASPトップ10の脆弱性 組織がアプリケーションを最も一般的かつ危険な脅威から保護するためには、これらの対策が不可欠です。これらのリスクは理論上のものではなく、データ漏洩、金銭的損失、評判の低下につながる現実世界のリスクです。これらの脆弱性に積極的に対処することで、組織は攻撃の成功リスクを大幅に軽減し、進化する脅威に対するシステムの耐性を確保できます。
さらに、OWASP Top 10の脆弱性リストに記載されている推奨対策を実施することで、組織はセキュリティに対して戦略的なアプローチを取ることができます。例えば、アクセス制御の強化、暗号化手法のセキュリティ確保、サプライチェーンリスクの軽減などは、これらの脆弱性に対処する上で重要な役割を果たします。その結果、組織は攻撃対象領域を縮小し、攻撃者がシステムの弱点を悪用することをより困難にすることができます。
サイバー脅威が進化するにつれ、組織は潜在的な脆弱性を先読みすることが不可欠となります。早期に対策を講じることで、組織はアプリケーションの長期的な保護を確保し、ユーザーからの信頼を維持することができます。
従来の OWASP Top 10 の脆弱性を超えて、組織は悪意のあるオープンソース パッケージ、依存関係の混乱攻撃、タイポスクワッティング キャンペーン、安全でない AI 生成コード、 CI/CD pipeline 情報漏洩、機密情報の流出、ソフトウェアサプライチェーンにおけるマルウェア。
現代のアプリケーションセキュリティプログラムは、OWASP のガイダンスと software supply chain securityAIセキュリティ、および進化する攻撃対象領域に対処するためのランタイムリスク分析。
XygeniがOWASPおよびOWASP SAMMイニシアチブをどのようにサポートしているか
対処 OWASPトップ10の脆弱性 ウェブアプリケーションのセキュリティを確保する上で非常に重要です。 しかしながらアプリケーションのセキュリティ対策はそれだけではありません。 OWASP ソフトウェア保証成熟度モデル (SAMM) ソフトウェア開発ライフサイクル全体にわたってセキュリティ成熟度を評価および改善するためのフレームワークを提供します(SDLC). 統合することにより Xygeniの包括的なセキュリティツールにより、組織は OWASPトップ10セキュリティ脆弱性 OWASP SAMMで概説されているように、セキュリティの成熟度全体を高めることも重要です。
Xygeniによるアプリケーションセキュリティの強化
Xygeniは組織が以下の課題に取り組むことを可能にします。 OWASPトップ10の脆弱性リスト OWASP SAMMの導入を加速させながら、組織のソフトウェアセキュリティ成熟度を継続的に向上させることを支援します。セキュリティ制御の自動化、リスクベースの優先順位付けの実現、インシデント管理の強化により、Xygeniは組織が安全で回復力のあるソフトウェアを構築し、セキュリティ侵害のリスクを効果的に低減できるよう支援します。
リアルタイム監視、自動脆弱性検出、ポリシーの適用を通じて、 SDLCXygeniは、OWASP SAMMのベストプラクティスに準拠することで、セキュリティとコンプライアンスへの取り組みを簡素化します。これにより、組織は明確なロードマップに基づき、継続的な改善を通じてセキュリティ成熟度を段階的に高めていくことができます。
今すぐ行動を起こして、申請を保護しましょう
その OWASPトップ10の脆弱性 現代のアプリケーションが直面する最も差し迫ったセキュリティリスクを強調します。 OWASPガイドライン そして、ここで概説されているベストプラクティスを実施すれば、 これらの脅威から組織を保護しましょう。 そして、高度な攻撃にも耐えうるアプリケーションを構築する。
アプリケーションのセキュリティを強化し、 Software Supply Chain Security.
現代のアプリケーションには、従来の脆弱性スキャン以上のものが求められる。 ザイゲニ 組織がソースコード、オープンソースの依存関係、 CI/CD pipelineクラウドインフラストラクチャ、AI支援開発ワークフロー。
Xygeni が AppSec および DevSecOps チームによる最新の環境におけるリスク軽減にどのように役立つかをご覧ください。 SDLC!

