





アプリケーションセキュリティの確保は、これまで以上に重要になっています。2024年8月現在、世界中のインターネットユーザーが52,000件の新たな共通ITセキュリティ脆弱性および暴露を発見しました(CVEこれは、記録的な数字を記録した2023年からの急激な増加を反映している。 29,000件のCVEが報告されました 1年間で比較する。この文脈では、 SAST DAST との比較は、これらの増大する脅威にどのように対処するかを理解する上で不可欠です。 SAST DASTと脆弱性対策、そしてそれらが脆弱性からどのように保護するかは、アプリケーションのセキュリティを確保しようとする組織にとって非常に重要です。この記事では、DASTと脆弱性対策について探究します。 SAST独自のメリット、そしてその理由 SAST 最新のアプリケーションセキュリティにとって最適な選択肢です。
何ですか SAST DASTとは?基本を理解する
何ですか SAST、そしてそれがなぜ重要なのか?
静的アプリケーションセキュリティテスト (SAST)は、ソースコード、バイトコード、またはバイナリをスキャンして脆弱性を特定するホワイトボックステスト手法です。実行中のアプリケーションをテストするDASTとは異なり、 SAST デプロイ前にコードを分析し、問題を早期に発見します。 SAST DASTは組織が情報に基づいた意思決定を行うのに役立ちますcisアプリケーションを効果的に保護する方法について。
SAST SQLインジェクション、バッファオーバーフロー、クロスサイトスクリプティングなどの重大な脆弱性を特定するのに特に効果的です(XSS)統合することで SAST に CI/CD pipelineこれにより、開発者はリアルタイムのフィードバックを受け取ることができ、脆弱性が本番環境に持ち込まれる可能性を低減できます。
の値 SAST 開発段階に統合されると増幅される。 組織の37%は既に実施しているこの早期統合により、セキュリティと開発ワークフローが連携し、リアルタイムのフィードバックが可能になり、是正措置の迅速化と安全なコーディング慣行の促進につながります。
主な特徴 SAST:
- 事前検知: アプリケーションのデプロイ前に脆弱性を発見します。
- 統合に優しい: 埋め込み先 CI/CD pipeline開発者にリアルタイムのフィードバックを提供する。
- 費用対効果の高い コーディング段階で脆弱性を修正する方が、デプロイ後に対処するよりもはるかにコストがかからない。
DASTとは何か、そしてどのように機能するのか?
対照的に SAST, 動的アプリケーションセキュリティテスト (DAST) は、アプリケーションが実行状態にあるときに評価します。このブラックボックステスト方法は、外部からの攻撃をシミュレートして、認証の欠陥や設定ミスのある API などの脆弱性を明らかにします。 SAST DAST では、DAST のランタイム フォーカスが補完します SAST初期段階のセキュリティは、 SAST 多くの場合、より大きなコストと時間の節約につながります。
DASTの主な特徴:
- ランタイムテスト: 現実世界の攻撃シナリオをシミュレートします。
- ブラックボックスアプローチ: ソースコードにアクセスすることなく動作します。
- 実行時リスクに焦点を当てる: 環境固有の設定ミスに起因する問題を検出します。
DASTは実行時脆弱性の特定に役立つものの、特に初期段階のセキュリティにおいては顕著な限界がある。
SAST DASTとの比較:主な違いを解説
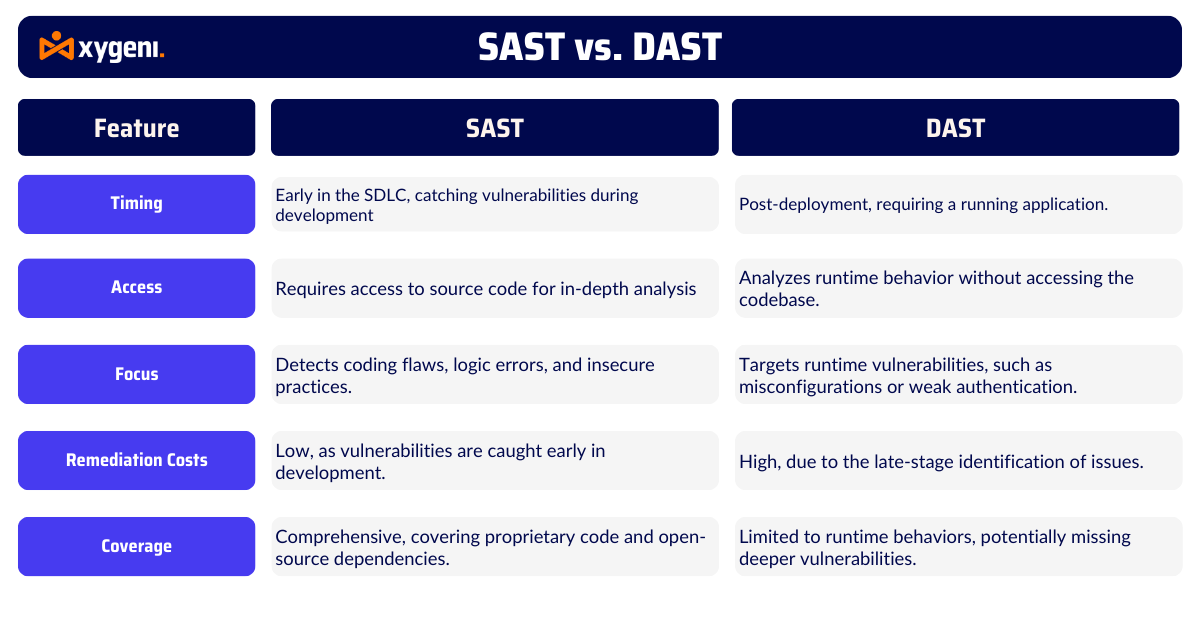
何が何であるかを理解するには SAST DASTとDASTを比較する際には、タイミング、アクセス権限、対処する脆弱性の違いを理解することが重要です。これらの違いを把握することで、組織はアプリケーションセキュリティのニーズに最適なツールを選択できます。
タイミング
の大きな違いのXNUMXつ ダスト vs SAST ソフトウェア開発プロセスで使用される場合です。 SAST DASTは、コーディングと構築の段階という早い段階で機能します。このアプローチは「シフトレフト」と呼ばれることが多く、開発者がアプリケーションをデプロイする前に脆弱性を発見するのに役立ちます。早期発見は、修正の迅速化とコスト削減につながります。一方、DASTは、通常、アプリケーションがステージング環境または本番環境で稼働した後など、より遅い段階で使用されます。DASTは、アプリケーションが実際の攻撃にどのように反応するかをテストできますが、この段階で問題を発見して修正するには、多くの場合、より多くの時間とコストがかかります。
アクセス
もう一つの重要な違いは ダスト vs SAST これらのツールがアプリケーションにアクセスする方法はこうです。 SAST ソースコード、バイトコード、またはバイナリへのアクセスが必要です。この「ホワイトボックス」アプローチにより、アプリケーションの内部構造を深く掘り下げることができます。一方、DASTは「ブラックボックス」テストツールです。コードへのアクセスは必要なく、代わりに外部からアプリケーションをテストし、攻撃者がどのようにアプリケーションとやり取りするかをシミュレートします。これはランタイムテストには役立ちますが、DASTはより深いコードレベルの問題を見逃す可能性があります。 SAST 捕獲するように設計されています。
分析方法
道 SAST DASTの分析アプリケーションとの比較も、両者の違いを際立たせています。 SAST アプリケーションの内部ロジックと構造を調べて、実行時にすぐに問題を引き起こさない場合でもコーディングの問題を検出します。一方、DASTは、アプリケーションが稼働しているときの動作に焦点を当て、設定ミスや認証の破損などの実行時の脆弱性を特定します。どちらのアプローチも価値がありますが、 SAST 問題が大きくなる前に欠陥を見つけるのが得意だ。
修復費用
開発中にセキュリティ問題を修正する方が、展開後に修正するよりもはるかに安価であるため、多くの組織は SAST脆弱性に早期に対処することで、チームは後工程でのコストのかかる遅延や手戻りを回避できます。DASTは実行時テストには効果的ですが、アプリケーションが稼働した後に問題が発見されることが多く、修正作業がより複雑でコストのかかるものになります。
カバレッジ
SAST 幅広い範囲をカバーし、独自のコードだけでなく オープンソースの依存関係 アプリケーションスタック全体にわたる脆弱性を発見します。これに対し、DASTはランタイム動作のみに焦点を当てています。つまり、セキュリティギャップにつながる可能性のある、より深いコードレベルの問題を見逃す可能性があります。脆弱性に包括的に対処したい組織にとって、 SAST が不可欠である。
SCA 対 SASTアプリケーションセキュリティにおける主な違い
独自の強みを探る SCA (NAIST) と SAST そして、それらがどのように連携してアプリケーションのセキュリティを確保するのかを学びましょう。
Why SAST アプリケーションセキュリティにとってより良い選択肢です
違いを概説したところで SAST DASTとの比較では、 SAST ほとんどの組織にとって、これはより良い選択肢です。その積極的なアプローチにより、脆弱性の早期発見と解決が可能になり、時間とコストを大幅に削減できます。
さらに、オープンソースの脆弱性の増加に伴い、 SAST オープンソースのコンポーネントは広く使われているものの、その多くは時代遅れであったり、メンテナンスが不十分であったりする。 SAST これらの依存関係を独自コードと併せてスキャンすることで、アプリケーションの安全な基盤を確保します。
DAST対 SAST現代の脅威への適応
アプリケーションセキュリティ市場の急速な拡大は、DAST vs などのプロアクティブなツールを採用することの緊急性を反映している。 SASTオープンソースの脆弱性が増加するにつれて、 SAST 脅威に早期に対処し、組織が NIS2 などの規制フレームワークに準拠できるよう支援します。 DORA.
Xygeniの SAST ソリューションがアプリケーションのセキュリティを強化します
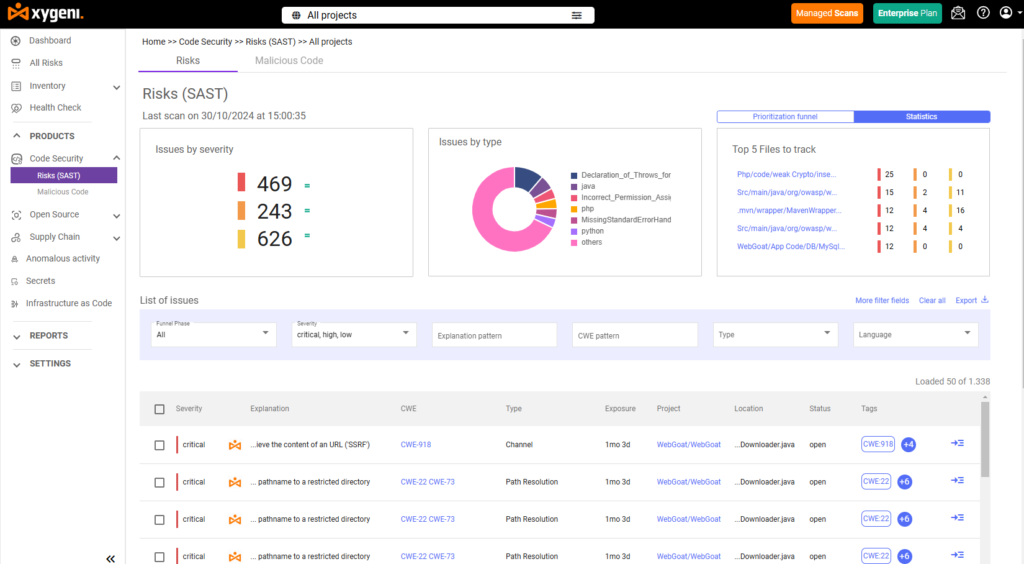
現代のアプリケーションの複雑化に対応するため、 ザイジェニの SAST 溶液 堅牢で柔軟なアプローチを提供します。シームレスに統合するように設計されています。 CI/CD pipelineXygeniは開発者にリアルタイムのフィードバックを提供することで、脆弱性を早期に特定し解決することを保証します。
Xygeniの主な特徴 SAST 解決策:
- 包括的なスキャン: 独自コードおよびオープンソースコードにおけるコーディングエラー、論理的な欠陥、脆弱性を検出します。
- リアルタイムのフィードバック: セキュリティを開発ワークフローに直接組み込むことで、修復作業を迅速化します。
- オープンソース保護: サードパーティライブラリに起因するリスクに対処するため、依存関係をスキャンします。
- 強化されたコード品質: 安全なコーディング手法を促進し、保守性を向上させます。
選択する SAST 積極的なセキュリティ対策のために
の議論では SAST 対 DAST、 SAST アプリケーションセキュリティにおいて、より優れた、より積極的な選択肢として際立っています。 SAST 開発段階で脆弱性を早期に発見して修正することで、アプリケーションのセキュリティを維持するコストと手間を削減できます。Xygeni の SAST このソリューションにより、組織はソフトウェアを保護し、増大するセキュリティ脅威に先手を打つことができます。
デモを予約する Xygeniがコードからデプロイメントまで、アプリケーションのセキュリティをどのように強化できるか、ぜひ今日ご確認ください。