
2026年に静的コード解析ツールが不可欠となる理由
静的コード分析はもはや選択肢ではなく、ソフトウェアを迅速に構築するあらゆるチームにとって、基礎となる実践方法である。 本番環境で発見された同じバグは最大10,000万ドルの損失につながる可能性があります。 機能開発に費やすべき時間が奪われたり、ユーザーエクスペリエンスが低下したり、セキュリティインシデントとして発覚した場合の評判へのダメージは考慮に入れていません。静的コード分析は、ソースコードを出荷前にスキャンすることで、このギャップを埋めます。
2026年にはさらに大きなリスクが伴う。Xygeni独自の調査によると、 アプリケーションの60%には、自社開発コードに脆弱性が含まれている。 AI支援開発によって記述されるコード量が加速するにつれ、本番環境に移行する前に問題を検出できる期間はこれまで以上に短くなっています。DevSecOps、AI支援コーディング、複雑な CI/CD pipelineそのため、適切な静的解析ツールを持つことはもはや選択肢ではなく必須事項となっています。
しかし、すべての静的コード分析ツールが同じ価値を提供するわけではありません。中には誤検出を大量に発生させるものもあれば、重大な脆弱性を全く見逃してしまうものもあります。また、ほとんどのツールは脆弱性の検出にとどまり、オープンソースの依存関係やAI生成コードを通じて日常的に発生する悪意のあるコードの脅威を無視しています。
この記事では、2026年のトップ4の静的コード分析ツールを、検出精度、誤検出率、マルウェアのカバー率など、実際に重要な基準で評価して比較します。 CI/CD 統合、そして価格設定。
クイック比較:2026年版 主要静的コード解析ツール
| ツール | 真陽性率 | 誤検知率 | マルウェア検出 | AI自動修復 | 価格 | 以下のためにベスト |
|---|---|---|---|---|---|---|
| ザイゲニ SAST | 100%(OWASPベンチマーク) | 16.7% | はい、ネイティブです | はい、コンテキストに応じたPR修正 | 寄稿者1人あたり月額35ドルから(フルプラットフォーム利用) | DevSecOpsチームは、正確性、マルウェア検出、およびプラットフォーム全体のカバレッジを必要としています。 |
| スニックコード | 97.18% | 34.55% | いいえ | 部分的修正案 | 月額125ドルから(最低5人の貢献者、 SAST のみ) | Snykエコシステムには既に開発者中心のチームが参加しています。 |
| セムグレップ | 87.06% | 42.09% | いいえ | いいえ | 寄稿者1人あたり月額100ドルから | 高速でカスタマイズ可能なルールベースのスキャンを必要とするチーム |
| ソナーキューブ | 50.36% | 変数 | いいえ | いいえ | 月額65ドルから(SAST (信用枠ごとの支払い) | コードの品質と技術的負債に焦点を当てたチーム |
優れた静的コード分析ツールが際立つ理由とは?
すべての静的コード解析ツールが同じレベルの保護を提供するわけではありません。2026年に最も効果的なプラットフォームは、以下の機能を共有しています。
誤検出率が低く、高精度な検出を実現
優れたツールは、ノイズを生成するのではなく、実際に悪用可能な脆弱性を優先的に検出します。高い真陽性率と低い偽陽性率を組み合わせることで、開発者は重要でないアラートを追いかけるのではなく、真の問題の修正に時間を費やすことができます。
AIを活用した修復
検出しても修復しないとボトルネックが発生します。コンテキストを考慮した修正提案を直接提供するツールを探してください。 pull requests手動でのパッチ適用を必要とせずに、危険なパターンを安全な代替パターンに置き換える。
マルウェアおよびサプライチェーンの検出
従来の静的コード解析ツールは、コードの脆弱性をスキャンするだけで、悪意のあるコードは検出しません。優れたプラットフォームはさらに一歩進んで、自社開発コードとオープンソースの依存関係の両方において、バックドア、トロイの木馬、ランサムウェア、難読化された実行、システムレジストリの改ざんなどを特定します。
CI/CD IDE統合
静的コード分析は、リリース直前だけでなく、継続的に実行する必要があります。GitHub Actions、GitLab CI、Jenkins、Azure DevOps、Bitbucketとのネイティブ統合機能に加え、コード記述時に検出結果を表示するIDEプラグインを探しましょう。
活用可能性に基づく優先順位付け
発見件数をそのまま数えるだけでは、洞察ではなくノイズしか生まれません。最適なツールは、到達可能性、活用可能性、ビジネスへの影響に基づいて結果をフィルタリングします。これにより、チームはCVSSスコアが最も高いものだけでなく、実際に重要なものから優先的に修正できるようになります。
OWASPベンチマーク検証
静的コード分析ツールの選択は、ベンダーの主張ではなく、測定可能な結果に基づいて行うべきです。OWASPベンチマークプロジェクトは、 standard実世界のテストケースにおける既知の脆弱性パターンに対する検出精度を評価するための、標準化された独立したフレームワーク。必ずベンチマークデータを要求してから commitツールに合わせる。

概要: ザイゲニ SAST これは単なる静的コード分析ツールではありません。これは、事前のcis開発速度を低下させることなく、脅威の検出、自動修復、および包括的な保護を実現します。
ほとんどの静的コード解析ツールは脆弱性の検出にとどまりますが、Xygeniはさらに一歩進んで、高度な静的解析とインテリジェントなマルウェア検出、AIによる修正提案、そして到達可能性に基づく優先順位付けを組み合わせます。その結果、他のツールが見逃す脆弱性を検出し、不要なノイズを除去し、開発者が既存のワークフロー内で本当に重要な問題を修正できるよう支援するツールが誕生しました。
ザイゲニ SAST また、オールインワンのXygeniプラットフォームの一部でもあるため、 SAST 調査結果は自動的に相関付けられます SCA秘密の検出、 CI/CD セキュリティ、DAST、そして ASPMチームにリスク全体を統一的に把握させる SDLC.
主な特長:
- 100%の真陽性率(OWASPベンチマーク): SQLインジェクションとクロスサイトスクリプティングの検出漏れはゼロ。脆弱な暗号化と脆弱なハッシュ化の誤検出もゼロ。
- 偽陽性率が低い(16.7%): アラート疲れを軽減し、開発者がノイズではなく、悪用可能な問題に集中できるようにします。
- AI自動修復: 安全でコンテキスト認識型のコード修正を生成し、直接配信します。 pull requests危険なパターンを、言語のベストプラクティスに沿った安全な代替パターンに置き換えます。手動でのパッチ適用は不要です。
- マルウェアの検出: 自社開発コードとオープンソースの依存関係の両方において、バックドア、トロイの木馬、ワーム、ランサムウェア、スパイウェア、難読化されたコードの実行、システムレジストリの改ざんを検出します。これは、ほとんどの静的コード解析ツールには全く備わっていない機能です。
- 悪用可能性の優先順位付けファネル: 到達可能性、悪用可能性、およびビジネスへの影響に基づいて調査結果をフィルタリングすることで、チームは単に現状の危険性だけでなく、実際に危険な事柄に対処できるようになります。
- IDE の統合: コードを記述しながらスキャンします。問題の詳細、深刻度、メタデータ、および修正ガイダンスをIDE内で直接表示します。 commit 作成されます。
- CI/CD 統合: GitHub Actions、GitLab CI、Jenkins、Azure DevOps、Bitbucketをネイティブでサポートし、脆弱なビルドをブロックする品質ゲートを備えています。
- 完全な脆弱性対策: 自社開発コードとAI生成コードの両方において、インジェクション脆弱性、XSS脆弱性、設定ミス、情報漏洩、バッファオーバーフロー、不十分な認証、および安全でないアクセス制御が存在する。
💲 価格
ザイゲニ SAST これは、コントリビューター1人あたり月額35ドルから始まるオールインワンのXygeniプラットフォームに含まれています。 SAST, SCA, CI/CD セキュリティ、秘密検出、 IaC Security、DAST、および ASPM隠れた制限も、リポジトリごとの料金も、機能制限もありません。
ボトムライン: ザイゲニ SAST は、単一プラットフォームで確実な検出精度、AIによる修復、マルウェア対策を必要とするチームにとって、このリストの中で最も有力な選択肢です。OWASPベンチマークにおける100%の真陽性率、低い偽陽性率、そしてネイティブなサプライチェーン保護機能は、このリストにある他のどのツールよりも際立っています。
2. スニック Sast ツール
概要: Snykコードは、高速で使いやすいことで知られています。 静的コード解析ツール 開発者向けに構築されています。IDE と CI/CD pipelineこれにより、ワークフローを中断することなく問題を早期に特定できます。セットアップは簡単で、最新の開発環境にもスムーズに統合できます。
しかし、開発者向けに設計されているにもかかわらず、このツールは誤検出率が比較的高い。また、マルウェア検出機能が組み込まれていないため、セキュリティチームが手動で結果を検証する責任がより重くなる。
主な特長:
- 真陽性率:97.18% ほとんどの脆弱性を正確に検出します コードの静的解析.
- CI/CD およびIDEとの統合: 一般的な開発者ツールと直接連携し、継続的なスキャンを実現します。
考慮すべき制限事項
- 偽陽性率:34.55% 騒音レベルが高く、警備チームの対応を困難にし、復旧作業を遅らせる可能性がある。
- マルウェアは検出されませんでした。 サードパーティの依存関係に含まれる悪意のあるコードを特定できないため、追加のツールが必要です。
- SAST 二次的なものである: Snykは、 SCA; Snykコードは専用の深さと一致しません SAST ツール。
- 断片的な価格設定: SAST, SCAコンテナスキャン、 IaC 別売りです。完全なカバーにはカスタムが必要です。 enterprise 見積もり。
💲 価格:
最低5人の貢献者の場合、月額125ドルから。 SAST のみ。 SCA, CI/CD セキュリティ、秘密検出、 IaC Securityコンテナスキャン機能は含まれておらず、別途購入する必要があります。テストは100回分のみ含まれており、追加のテストには高額なアドオンが必要です。 Enterprise 10名以上の貢献者にはプランが必要です。
ボトムライン: Snyk Codeは、Snykエコシステムを既に利用している開発者中心のチームにとって、複雑な設定なしに迅速かつ的確な検出結果を得るための確かな選択肢です。より高い精度、マルウェア検出、または統合されたアプリケーションセキュリティプラットフォームを必要とするチームには、このリストにある他のオプションの方が適しています。
3. Semgrep Sast ツール
概要: Semgrep は、柔軟性とスピードを重視したオープンソースの静的コード分析ツールです。セキュリティチームと開発チームは、コードのコンパイルを必要とせずに、特定のコードベースとポリシーに合わせたカスタムルールを作成できます。これにより、迅速なフィードバックに最適です。 CI/CD pipelineカスタムポリシーの適用が重要な場合、セキュリティプログラムやシフトレフトセキュリティプログラムが重要になります。
Semgrepの強みはカスタマイズ性とスピードです。弱点は精度です。OWASPベンチマークでの真陽性率87.06%、偽陽性率42.09%という結果は、このリストの上位ツールと比べてノイズが多く、実際の問題を見逃すケースが多いことを示しています。また、マルウェア検出機能も全く備えていません。
主な特長:
- カスタムルールのサポート: チームは、DSLの専門知識がなくても、分かりやすいルール構文で、アプリケーション固有のセキュリティルールを作成し、適用することができます。
- コンパイル不要の高速スキャン: 継続的な静的解析の一環として、迅速なフィードバックを提供します。 pipelines.
- 幅広い言語サポート: 幅広いプログラミング言語とフレームワークを網羅しています。
- CI/CD 統合: GitHub Actions、GitLab CI、その他と統合します pipeline ツール。
- オープンソースコア: 基本的なスキャンは無料で利用できます。有料プランでは、プロ向けのルールやチーム機能が追加されます。
考慮すべき制限事項
- 真陽性率:87.06% 主要な静的コード解析ツールに比べて、重大な問題の検出精度は劣る。
- 偽陽性率:42.09% このリストの中で最も誤検出率が高い。カスタムルールを導入することでこれを軽減できる可能性はあるが、継続的な多大な努力が必要となる。
- マルウェアは検出されませんでした。 サードパーティ製コンポーネントに悪意のあるコードを特定できません。
- AI自動修正なし: 修復作業は手動で行われ、発見された問題に対しては、自動的な修正ガイダンスなしで開発者による調査が必要です。
- 貢献者ごとの料金体系: すべての貢献者は、すべての製品に対してライセンスを取得する必要があり、複数のライセンスレベルを組み合わせる柔軟性はありません。
💲 価格:
コード、サプライチェーン、シークレットを合わせた料金は、コントリビューター1人あたり月額100ドルからとなります。柔軟性はなく、Semgrep Codeを購入するには、サプライチェーンとシークレットにも同数のライセンスが必要です。料金はチーム規模に応じて比例的に増加します。
ボトムライン: Semgrepは、独自の検出ルールを構築したい、あるいはチューニングに投資できるセキュリティエンジニアリングチームに最適です。高い初期精度、AIを活用した修復機能、マルウェア対策を必要とするチームにとっては、より包括的なプラットフォームの補完として活用するのが良いでしょう。
4.ソナーキューブ SAST ツール
概要: SonarQubeは、クリーンコーディングの強制を強力にサポートする、最も広く採用されているコード品質プラットフォームの1つです。 standard技術的負債を削減し、人気のあるものと統合する CI/CD このツールは、セキュリティ上のホットスポット検出や基本的な脆弱性スキャン機能を提供しますが、その最大の強みはコード品質であり、セキュリティレベルの静的解析ではありません。
OWASPベンチマークでは、SonarQubeの真陽性率は50.36%で、実際の脆弱性の約半分を見逃していることを意味します。 standardテストケースを整理します。マルウェア検出、AI AutoFix、脆弱性に基づく優先順位付けは提供しません。セキュリティ要件が厳しいチームにとっては、専用のコード品質ツールを補完するツールとして最適です。 SAST スタンドアロンのセキュリティソリューションではなく、ツールとして活用する。
他社とのちがい
- コード品質分析: 施行する standard30以上の言語にわたって、読みやすさ、構造、長期的な保守性を確保します。
- CI/CD 統合: Jenkins、GitLab、Azure DevOps、GitHub Actionsなどと連携します。
- セキュリティ上のホットスポット: 潜在的に危険なコード領域を強調表示しますが、悪用可能性を確認するには手動によるレビューが必要です。
- クラウド版とセルフマネージド版の両方: チーム向けの柔軟な展開 on-premise 要件。
- 大規模な生態系: 広く普及しており、強力なコミュニティサポートと豊富なプラグインが利用できる。
考慮すべき制限事項
- 真陽性率:50.36% OWASPベンチマークにおける実際の脆弱性の半分以下しか検出できず、このリストの中で最も低い検出率となっている。
- セキュリティ深度が限定的: 詳細な脆弱性分析やサプライチェーンセキュリティよりも、コードの健全性を確保するのに適している。
- マルウェアは検出されませんでした。 自社開発コードまたは第三者開発コードにおける悪意のある動作を特定しません。
- AI自動修正なし: 全ての指摘事項について、手動による是正措置が必要です。
- 信用枠ごとの料金体系: コード量が10万行から始まり、100万行ごとに6ドルずつ加算されます。コードベースが大規模になると、コストは大幅に増加します。
💲 価格:
チームプランは月額65ドルから。 SAST のみ。利用限度額1.9万ドルのLoC(信用枠)に基づく従量課金制。包括的なセキュリティ対策は提供していません。
ボトムライン: SonarQubeは、コード品質、保守性、技術的負債管理を重視するチームにとって最適な選択肢です。スタンドアロンのセキュリティツールとしては、OWASPベンチマークの精度が低いため、専用のセキュリティツールと組み合わせて使用する必要があります。 SAST 真のセキュリティ要件を持つチーム向けのプラットフォーム。
Xygeniを選ぶ理由 SAST 2026年に最適な静的コード分析ツールはどれですか?
このリストにある各ツールには明確なユースケースがあります。Snykは、Snykエコシステムを既に利用しているチームで、開発者向けの迅速な検出結果を必要とする場合に最適です。Semgrepは、カスタムルールと高速スキャンを必要とするセキュリティエンジニア向けです。SonarQubeは、コード品質ガバナンスと技術的負債管理に優れています。
しかし、検出精度、マルウェア対策、AIによる修復、プラットフォーム全体のカバー範囲を、 ザイゲニ ありません。
ザイゲニ SAST OWASPベンチマークで100%の真陽性率を達成し、偽陽性率が16.7%と最も低いのは、このリストの中でこのツールだけです。ファーストパーティコンポーネントとサードパーティコンポーネントの両方で悪意のあるコードを検出する唯一のツールです。また、 SAST 調査結果は、 SCA, 秘密の検出, CI/CD セキュリティ、 ダスト, ASPMこれにより、セキュリティチームは個別のスキャン結果だけでなく、リスクの全体像を把握できるようになります。
安全な開発を真剣に考えているチームにとって AI時代 (AI生成コード、侵害された依存関係、加速する脅威量が新たな常態となっている)Xygeni SAST このリストの中で、最も網羅的で正確、かつ費用対効果の高い選択肢です。
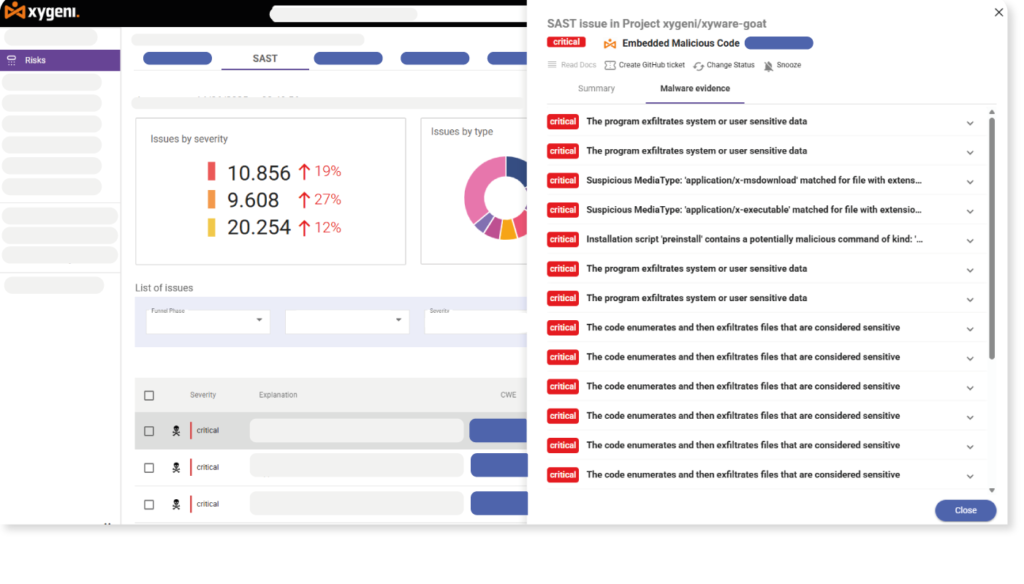

比類なき検出精度 - 100%の真陽性率 - OWASPベンチマークで実証済み
よくある質問
静的コード分析とは何ですか?
静的コード解析とも呼ばれる SAST (静的アプリケーションセキュリティテスト)とは、アプリケーションが展開される前に、プログラムを実行せずにソースコード、バイトコード、またはバイナリをスキャンして、セキュリティ上の脆弱性、コーディングエラー、およびポリシー違反を特定するプロセスです。
違いは何ですか SAST そしてDASTは?
SAST デプロイ前にソースコードを分析し、コーディング段階で脆弱性を検出します。DASTは、実行中のアプリケーションを外部からテストし、実際のサービスに対する攻撃をシミュレートして、実行時の脆弱性を発見します。成熟したDevSecOpsプログラムのほとんどは両方を使用しており、Xygeniのようなプラットフォームには両方が標準で含まれています。
静的コード解析ツールはマルウェアを検出できますか?
ほとんどの人はできない。伝統的な SAST ツールはコーディングの脆弱性をスキャンしますが、意図的に悪意のあるコードは検出しません。Xygeni SAST さらに、自社開発コードとオープンソースの依存関係の両方において、バックドア、トロイの木馬、ランサムウェア、難読化された実行、システムレジストリの改ざんを特定することで、サプライチェーン攻撃が増加する中で重要な機能となっている。
OWASPベンチマークとは何ですか?また、なぜ重要なのでしょうか?
OWASPベンチマークプロジェクトは独立した組織であり、 standardどれだけ正確に測定できるかを測るフレームワーク SAST このツールは、実際のテストケースにおける既知の脆弱性パターンを検出します。静的コード解析ツールを比較する上で最も信頼できる独立した情報源であり、ベンダーの宣伝文句よりもはるかに信頼性が高いと言えます。
静的コード解析と併用すべきでしょうか? SCA?
Yes. SAST 自身のコードに存在する脆弱性を検出します。 SCA オープンソースの依存関係におけるリスクを特定します。これら2つを組み合わせることで、両方の攻撃対象領域をカバーできます。Xygeniのようなプラットフォームには、両方がネイティブに含まれており(単一のリスクビューで検出結果が相関付けられます)、個別のツールを管理する必要がなくなります。 dashboards.
