






TL; DR
「AIセキュリティ企業」という言葉は、少なくとも3つの異なる意味を持つ。 ベンダーによっては、AIが生成するコード自体を保護するものもあれば、モデルやエージェント自体を保護するものもあり、既存のツールにAI機能を単に付加するだけのものもあります。価格を比較する前に、実際にどのタイプの製品を評価しているのかを把握しておきましょう。
発見手法は、実際のカバレッジとデモを区別する。 ライブトラフィックやデプロイされたエージェントを必要とするベンダーは、既に実行されているものについてしか教えてくれません。静的なコードレベルの検出では、 pull request を代わりにお使いください。
枠組みの整合性は確認すべきであり、鵜呑みにしてはならない。 OWASPのLLMトップ10、NISTのAI RMF、およびMITRE ATLAS 安定性があり、引用可能であること。ベンダーには、スライド上のロゴだけでなく、実際の地図データを見せるように依頼してください。
この分野は急速に統合が進んでいる。 2024年以降、AIを専門とする企業が複数、より大規模なプラットフォームに統合されています。これは必ずしも不適格というわけではありませんが、購入しようとしているロードマップが2年後も有効かどうかを直接確認しておく価値はあります。
AIセキュリティ企業を選ぶ際に注目すべき点
検索バーに「AIセキュリティ企業」と入力すると、AI搭載、包括的、統合型、次世代、エージェント型といった同じ5つのキーワードを掲げるベンダーが何十社も表示されます。しかし、これらのキーワードだけでは、製品が実際に何をするのか、あるいはチームのニーズを満たすものなのかは分かりません。このガイドは、そうした情報を整理するためのチェックリストです。「AIセキュリティ」が実際にカバーする範囲、真の機能と見せかけだけの機能を区別するための質問、そしてほぼすべての評価で見られる危険信号について解説します。
「AIセキュリティ企業」とは、少なくとも3つの異なる意味を持つ。
誰かを比較する前に、自分が実際に解決しようとしている問題を明確にしましょう。このラベルは3つの異なるカテゴリーを網羅しており、1つのカテゴリーで優れたベンダーは、他の2つのカテゴリーでは不向きな場合が多いのです。
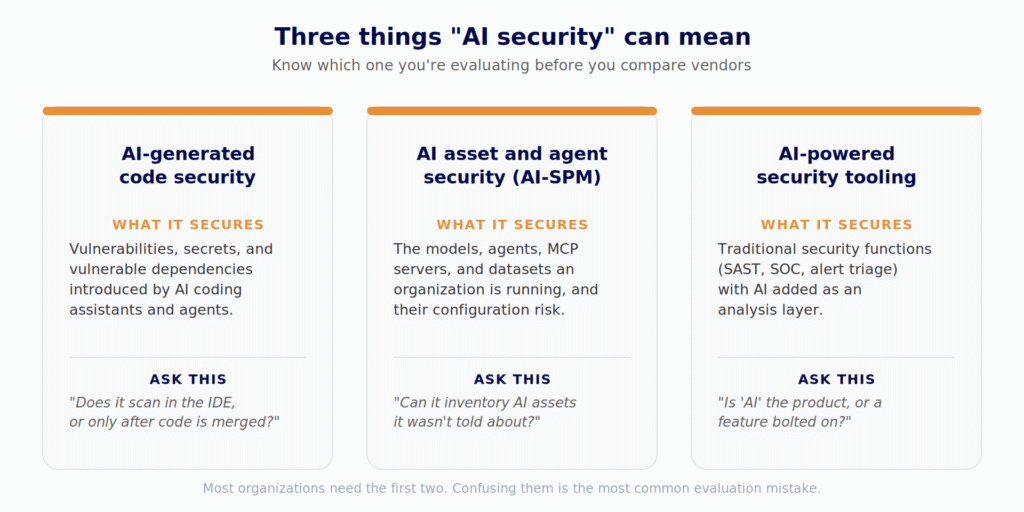
本番環境でモデルを保護するために構築されたツールは、 pull requestまた、コードスキャナーでは、先週誰かのIDEに承認されていないMCPサーバーが出現したことを教えてくれません。
本当に重要な購入基準
必要なカテゴリーがわかったら、ホームページでの説明内容に関わらず、候補リストに挙げたすべてのベンダーに以下の質問をしてみる価値があります。
避けるべき危険信号
このカテゴリーでは、特定のベンダーを名指しすることなく、直接的に挙げる価値のあるパターンがいくつか頻繁に現れる。
- 「AI搭載」とだけ表示され、詳細は不明。 ベンダーが、AIがルールベースのスキャナーと実際に何が違うのかを1文で説明できないのであれば、それは単なるマーケティング用語であって、機能ではない。
- 背景が何もないフレームワークバッジ。 OWASPやNISTを引用するのは簡単です。具体的な事例を一つ、つまりそのフレームワークの特定のカテゴリに関連付けられた実際の発見事例を一つだけ提示するように求めましょう。完全なマッピングではなく、たった一つで構いません。ベンダーがその場で一つも事例を提示できないのであれば、そのバッジは飾り物に過ぎません。
- スキャンが行われる場所が不明確である。 直接尋ねてみましょう。「分析中に、当社のコードがインフラストラクチャから外部に送信されることはありますか?」自社のアーキテクチャに自信のあるベンダーは、たった一文で答えます。一方、実際の質問に答えずに転送中の暗号化の話に話題を移すベンダーは、すでに答えを明かしているようなものです。
- 無料プランというのは、実際には14日間のトライアル期間のことです。 カウントダウンタイマーではなく、真に無料の開発者向けプランを提供することは、ベンダーが製品そのものに自信を持っているという証です。
- すべての機能は「近日公開予定」です。 ロードマップのスライドは製品ではありません。今日出荷される製品について、書面で確認してください。
実際のところ
Xygeni AI Security は、調査や展開されたエージェントからではなく、コードと構成に残された情報から、組織全体で実行されている AI (モデル、エージェント、MCP サーバー、AI コーディング ツール) を検出します。AI-BOM を生成し、 standard CycloneDX ML-BOM フォーマットと調査結果をマッピング OWASP LLM トップ 10 NIST AI RMF. Xygeni DevAI 開発者がコード(人間が記述したもの、またはAIが生成したもの)を記述する際にIDE内で動作し、そのAIトリアージ、AI説明、AI修復機能は、Xygeni独自のスキャナによる検出結果と、組織が既に導入しているアプリケーションセキュリティツールに既に存在する検出結果の両方に等しく適用されるため、導入にあたって既存のツールを置き換える必要はありません。ソースコードは顧客の環境から持ち出されることはなく、必要に応じて独自のLLM契約を持ち込むことも可能です。
上記のチェックリストと照らし合わせて検討する場合、開発者ティアは無料で開始でき、既存のシステムとどのように連携するかをより広く検討する必要があります。 ASPM プログラム で提供されています 価格設定ページ.

よくある質問:AIセキュリティ企業の選び方
AIセキュリティとAI-SPMの違いは何ですか?
AIセキュリティは広範なカテゴリーです。AIセキュリティ態勢管理(AI-SPM)はより具体的な用語であり、ガートナー社が新興アナリストカテゴリーとして認識しているもので、クラウドインフラストラクチャに対するCSPMと同様に、組織のAI資産(モデル、エージェント、データセット、およびそれらの構成リスク)の態勢を検出し、継続的に評価するツールを指します。
AI生成コードとAIインフラストラクチャでは、それぞれ別のベンダーが必要ですか?
必ずしもそうとは限りませんが、ホームページに「AI」という単語が2回登場するからといって、単一のベンダーが両方をカバーしていると決めつけるのではなく、実際に両方をカバーしていることを確認する必要があります。IDEレベルのコードスキャンとAIアセット検出について、それぞれに具体的に質問してください。これらは異なるエンジニアリング上の課題です。
OWASP LLM Top 10のようなフレームワークは、ベンダーが「認定」を受けることができるものなのでしょうか?
いいえ。これはコミュニティが生み出した意識です。 standardこれは合格すれば得られる認証ではありません。ベンダーは自社の検出結果をこれにマッピングできますし、それは検証可能ですが、「OWASP認証済み」というのは実際の主張ではなく、それ自体が小さな危険信号として扱うべきです。
AI-BOMは特定の規制を満たしていますか?
それ自体では要件を満たすことはできず、現在、「AI-BOM」を必須の成果物として規定する規制もありません。EU AI法における技術文書要件などの枠組みにおける文書化の要件を満たすのに役立ちますが、コンプライアンスへの取り組みを示す証拠であって、コンプライアンスのチェック項目ではありません。
ベンダーが最近買収されたことがなぜ重要なのでしょうか?
買収は必ずしも不適格となるわけではありません。買収によってリソースや持続的な成長力が得られる場合もあります。しかし、買収後にはロードマップ、価格設定、サポート体制などが変更されることが多いため、継続性を前提とするのではなく、直接確認する方が賢明です。
