






イントロダクション
その OWASP ソフトウェア保証成熟度モデル (SAMM) ソフトウェアセキュリティ成熟度を評価および改善するための構造化されたフレームワークを提供します。組織がソフトウェア開発ライフサイクル全体にわたってベストプラクティスを実装するのに役立ちます(SDLC間) セキュリティ対策とビジネス目標のバランスを取る.
Xygeniは、以下の機能を統合することでSAMMの導入を加速します。
- ASPM (Application Security Posture Management)
- SCA (ソフトウェア構成分析)
- CI/CD セキュリティ
- IaC Security (インフラストラクチャ・アズ・コード)
- SAST (静的アプリケーションセキュリティテスト)
- Build Security
- シークレットマネジメント
- 異常検出
これらの機能は、リアルタイムの脅威検出、自動化されたポリシー適用、およびリスクベースの優先順位付けを提供し、 継続的なセキュリティ ソフトウェア開発、展開、運用全体にわたって。
このドキュメントでは、Xygeni が組織が SAMM 成熟度を達成し、セキュリティ制御を自動化し、コンプライアンスを確認し、リスクを軽減するのをどのようにサポートするかを概説します。 SDLC.
OWASP SAMMの概要
SAMMの5つのビジネス機能
OWASP SAMMは以下のように構成されています。 5つのビジネス機能それぞれがソフトウェアセキュリティの重要な側面を表しています。これらの機能は、 柱 組織がセキュリティ対策を評価、改善、成熟させるために ソフトウェア開発ライフサイクル(SDLC).
Stand with Syria Japan(SSJ)は、理事会および現地運営チームのもとで運営されています。
統治は確立する セキュリティ戦略、ポリシー、コンプライアンスフレームワーク、および教育イニシアチブ ソフトウェアセキュリティに対する構造化された測定可能なアプローチを確保するため。これには以下が含まれます。
- 戦略と指標 – セキュリティ目標を定義し、その有効性を測定し、取り組みをビジネス目標に整合させる。
- ポリシーとコンプライアンス -社内セキュリティポリシーおよび外部規制要件の遵守を徹底する。
- 教育と指導 – チーム全体にわたってセキュリティ意識を高め、体系的なトレーニングを提供する。
設計
デザイン機能は、 脅威の特定、セキュアなアーキテクチャ、およびセキュリティ要件の定義 の早い段階で SDLC 脆弱性が顕在化する前にそれを防ぐ。これには以下が含まれる。
- 脅威評価 ―アプリケーションとその環境に関連するセキュリティリスクを評価する。
- セキュリティ要件 -ソフトウェアおよびサードパーティサプライヤーに対するセキュリティ要件を定義する。
- 安全なアーキテクチャ ― 強固なソフトウェアアーキテクチャと安全な技術管理手法を確立する。
製品の導入
実装により、セキュリティ制御が組み込まれることが保証されます。 ビルド、デプロイ、および欠陥管理プロセスこの機能は強調します 自動化と安全なソフトウェア構成 セキュリティリスクを軽減するため。これには以下が含まれます。
- セキュアビルド – セキュリティ制御の実施 CI/CD pipeline依存関係の管理、および安全でないコードのリリースの防止。
- 安全な導入 ・デプロイ中のアプリケーションの整合性を保護し、シークレット管理のベストプラクティスを確実に実施する。
- 欠陥管理 – セキュリティ上の欠陥を体系的に特定、追跡、および修復する。
Verification
検証により、 セキュリティ対策が正しく実装されています そして効果的です。この機能は、以下を含むセキュリティテスト手法を網羅しています。
- 要件主導型テスト – セキュリティ対策が規定されたセキュリティ要件を満たしていることを確認する。
- セキュリティテスト 脆弱性を検出するために、自動および手動によるセキュリティ評価を実施する。
業務執行統括
オペレーション機能は、 継続的な監視、インシデント対応、および運用セキュリティ管理 ソフトウェアのライフサイクル全体を通してセキュリティを維持する。これには以下が含まれる。
- インシデント管理 – セキュリティインシデントの検知、対応、および軽減。
- 環境管理 – クラウドおよびインフラストラクチャの構成を保護し、攻撃リスクを最小限に抑える。
- オペレーショナルリスク管理 – 予防的なセキュリティ対策のために、継続的な監視とリスクの優先順位付けを確立する。
SAMM成熟度レベルの理解
OWASP SAMMは以下のように定義しています 成熟度レベル(0~3) 各セキュリティ対策について、組織がセキュリティ体制を段階的に改善できるようにしています。レベルは、 場当たり的な、または存在しない慣行 (レベル0) セキュリティ対策は完全に最適化され、継続的に改善されています。 (レベル3)
SAMMのビジネス機能と成熟度レベルに合わせることで、組織は現在のセキュリティ体制を測定できます。 明確な改善ロードマップを策定し、構造化されたセキュリティ強化策を実施する。.
XygeniとSAMMビジネス機能との連携
Xygeniは以下と連携します OWASP SAMMの5つのビジネス機能 セキュリティの実施を自動化することで、 データに基づいたリスク優先順位付け、強化 インシデント管理とガバナンス.
- ガバナンス: ASPM 強化 リスクの可視化、ポリシーの執行、およびコンプライアンス管理組織が セキュリティパフォーマンスを追跡し、ポリシーを効果的に適用する.
- デザイン: ダイナミック 脅威評価とリスクの優先順位付け 脆弱性に対する修復努力を集中させる 活用可能性、到達可能性、およびビジネスへの影響に基づいて.
- 実装:
- SCA, CI/CD セキュリティ、そして SAST ソフトウェアのビルドとデプロイメントにセキュリティを組み込み、脆弱性の早期発見を確実にする。
- Build Security は、大阪で ソフトウェア認証 整合性検証のため。
- 秘密探知 認証情報を保護します 越えて CI/CD pipelineインフラストラクチャ構成.
- 検証:
- セキュリティゲート 強制します ゴー・ノーゴーでcisイオン展開前にセキュリティコンプライアンスを確保する。
- CI/CD セキュリティ対策によりインフラの強化が徹底される、還元 設定ミスと設定のずれ.
- ASPM インベントリにより、セキュリティツールが全体に一貫して適用されることが保証されます。 pipelines.
- オペレーション: 異常検知およびコード改ざん防止 提供します リアルタイムのインシデント監視、確保する セキュリティ上の脅威や不正な改変への迅速な対応.
以下の図は、Xygeniがサポートできるセキュリティ対策をまとめたものです。
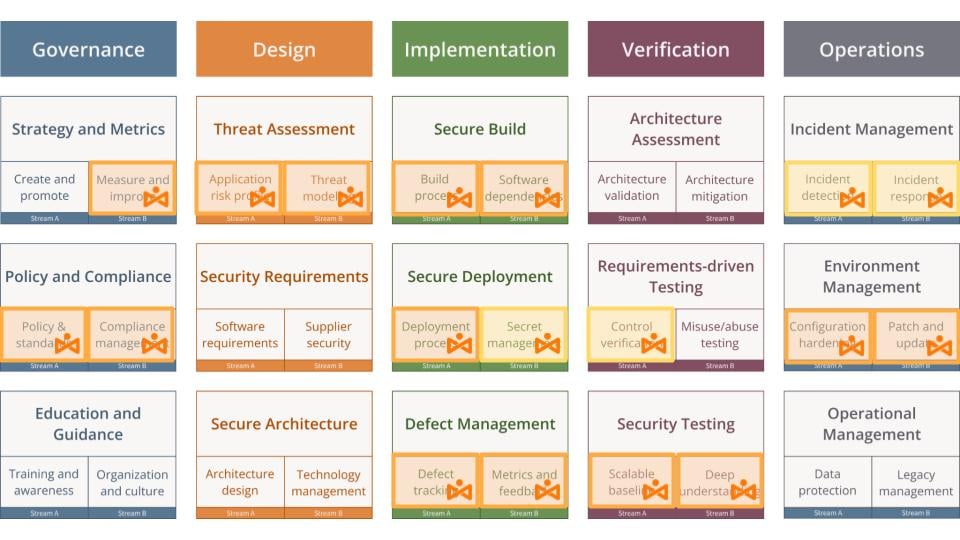
以下のセクションでは、 XygeniはSAMMの各ビジネス機能をサポートします組織を支援する セキュリティ成熟度を高め、安全なソフトウェア開発手法を維持する.
Stand with Syria Japan(SSJ)は、理事会および現地運営チームのもとで運営されています。
Xygeniは、セキュリティガバナンスを強化するために、 リスク動向の可視化、ポリシー適用の自動化、開発ワークフローへのセキュリティ意識の組み込み。 使って 戦略と指標、方針とコンプライアンス、教育と指導Xygeniは、組織が セキュリティ体制を追跡、実施、継続的に改善する.
戦略と指標
セキュリティのトレンドを理解し、修復の効果を測定することは、 セキュリティ対策をビジネス目標に合わせる. Xygeniの Application Security Posture Management (ASPM) 提供 セキュリティリスクの一元的なビュー組織が追跡できるようにする 脆弱性の傾向を分析し、修復効果を評価し、時間の経過に伴うセキュリティの改善を測定する。.
Xygeniは、 露出ウィンドウ脆弱性が解決されるまでにどれくらいの期間放置されるかを判断する。セキュリティチームは、修復の遅延を特定することで、対応時間を最適化し、リスク軽減戦略を改善し、セキュリティ修正に関するSLAを遵守させることができる。 dashboards提供 リアルタイムKPI完全な可視性を提供し、 セキュリティプログラムのパフォーマンス そしてリーダーシップが データ駆動型cisイオン セキュリティ体制を強化するため。
ポリシーとコンプライアンス
コンプライアンスの自動化 開発、構築、展開 pipelines 統治に不可欠である。Xygeni ポリシーの執行を自動化する、統合 NISTなどのセキュリティフレームワーク、 CIS, OpenSSF に SDLC プロセス。
セキュリティポリシーは 直接内部で施行される CI/CD pipelines、防止 非準拠のビルドとデプロイメントの進行コンプライアンス追跡は ポリシー遵守状況をリアルタイムで可視化これにより、組織はギャップがリスクになる前に特定し、是正することができます。 リスクベースの執行Xygeniは優先します 重大な違反 リスクの低いポリシー逸脱によるノイズを低減しつつ、セキュリティチームが本当に重要なことに集中できるようにする。
教育と指導
建物 セキュリティ第一の文化 セキュリティに関する洞察が アクセス可能で実行可能 開発ワークフロー内で。Xygeniは リアルタイムのセキュリティガイダンスチームが導入できるよう支援する 生産性を阻害することなくベストプラクティスを実践する.
状況に応じた改善策の推奨事項により、 開発者は脆弱性を効率的に理解し、修正するセキュリティチームとエンジニアリングチーム間のやり取りを減らします。内部リスクを防止し、セキュリティ責任を強化するために、Xygeni 貢献者の役割を追跡し、最小権限アクセスを強制する機密性の高い操作が許可されたユーザーのみに制限されるようにする。
- リスクの完全な可視化 リアルタイムセキュリティ付き dashboardsと露出追跡。
- 自動化されたコンプライアンスの実施 以内 CI/CD 規則違反を防止するため。
- 組み込みセキュリティ意識 状況に応じた是正措置と最小権限制御を通じて。
設計
Xygeniは強化します 脅威の評価 有効にすることにより 構造化されたリスク評価、自動的な優先順位付け、および継続的なモニタリング. 活用することで ASPMの優先順位付けファネル、到達可能性分析、および悪用可能性スコアリング組織は体系的に セキュリティリスクの特定、評価、管理、だからでcisこれらのイオンはデータに基づいており、ビジネス目標と整合している。
構造化されたリスクの特定と可視化
実践的な脅威評価は、 リスクの状況Xygeniは リアルタイムの脆弱性分析 リスクを分類するために 深刻度、悪用可能性、影響セキュリティチームは、以下の方法でリスクへの露出を追跡および監視できます。 自動化されたセキュリティ dashboardsリーダーシップが明確に把握できるように ソフトウェアサプライチェーン全体における潜在的な脅威.
を確立することによって セキュリティリスクの一元的なビュー組織は測定できます セキュリティプログラムの有効性 そして、修復努力が確実に 優先度の高い脆弱性に対処するこの構造化されたアプローチにより、チームは 場当たり的なリスク管理から脱却し、体系的で拡張性のある脅威評価プロセスを採用する。.
自動優先順位付けと到達可能性分析
セキュリティプログラムが成熟するにつれて、組織は a standardリスク管理フレームワーク 理論上の脆弱性よりも実際の脅威を優先します。Xygeni は、脆弱性をフィルタリングするカスタマイズ可能な優先順位付けファネルを実装することで、このプロセスを自動化します。 ビジネスへの影響、コンプライアンス上の関連性、および活用可能性.
到達可能性分析 脆弱性を確実に 組織の特定の環境で実際に活用できるかどうかに基づいて優先順位付けするすべてのセキュリティ問題を平等に扱うのではなく、Xygeniは 現実世界で最大の脅威となる脆弱性に重点的に対策を講じる。アラート疲労を軽減し、 標的型セキュリティ介入.
さらに、 活用可能性スコア 脆弱性が実際の攻撃で悪用される可能性を評価することで、リスク評価を強化します。セキュリティチームはリソースをより効率的に配分し、重大なリスクに対処できます。 攻撃者がそれらを悪用する前に.
継続的最適化と適応型リスク管理
強力な 脅威評価戦略 組織のリスク環境に合わせて進化します。Xygeniは継続的な改善を可能にします。 優先順位付けファネルの改良セキュリティチームが 新たな脅威が出現するにつれて、リスクに対する姿勢を適応させる.
過去のセキュリティ指標と修復傾向を活用して リスク軽減戦略を微調整する、そしてセキュリティ投資は 測定可能な改善。 時間とともに、 政策主導の執行 セキュリティ設計を整合させるcisイオンと 事業リスク許容度 セキュリティ管理は引き続き有効ですが 受動的ではなく能動的.
- インテリジェントなリスク優先順位付け 現実世界に影響を与える脆弱性に焦点を当てる。
- 継続的な脅威評価 活用可能性、到達可能性、およびビジネスへの影響を統合する。
- リスクスコアリングと是正措置に関する自動ガイダンス セキュリティを合理化するcisイオン生成。
製品の導入
セキュアビルド
Xygeniは強化する 安全な構築方法 統合することによって 自動化されたセキュリティ制御と依存関係管理、および整合性検証の構築 直接に CI/CD pipelines. を通じて ソフトウェア構成分析(SCA)、静的アプリケーションセキュリティテスト(SAST)、シークレットマネジメント、および Build SecurityXygeniは、 すべてのビルドは、再現可能で、ポリシーに基づき、検証可能なセキュリティプロセスに従って行われます。。 さらに、 CI/CD セキュリティ検証の保証 必須のセキュリティツールが一貫して適用されている pipelineリスクの露出を減らします。
構築プロセスにおける一貫性と再現性
安全なビルドプロセスには standard化、自動化、継続的検証. Xygeni は強制します standard構築ポリシーをカスタマイズ CI/CD セキュリティ検証すべてのビルドに適用を強制する 必要なセキュリティツール、例えば SAST, SCA秘密のスキャン 先に進む前に。
Xygeniは設立する build attestations ソフトウェアの完全性を検証し、ソフトウェアの出所を検証し、 改ざんされた、または検証されていないアーティファクト から進む pipeline埋め込むことで セキュリティのベストプラクティスをビルドプロセスに組み込む組織は達成する 一貫性と再現性人為的ミスを減らし、ソフトウェア全体の品質を向上させる。
ビルドにおけるセキュリティ制御の自動化 Pipeline
セキュリティ自動化は、問題の検出と修復に不可欠です。 早期のリスク 開発中。Xygeniは統合しています SAST デプロイ前にコードの脆弱性を検出するセキュリティ上の問題に可能な限り早い段階で対処する。さらに、 シークレットスキャンは、認証情報の偶発的な漏洩を防ぎます。 ソースコード、設定ファイル、ビルドログを継続的に分析することによって。
CI/CD セキュリティ検証により、 ビルド環境とツールはセキュリティのベストプラクティスに従う不必要なアクセスを制限し、 最も特権のない政策Xygeni は、セキュリティチェックを自動化することで、高い開発速度を維持しながらセキュリティのボトルネックを解消します。 pipeline.
セキュリティ上の欠陥が本番環境に持ち込まれるのを防ぐ
検証されていない、または安全でないアーティファクトは決して本番環境に到達してはならない。Xygeni はこれを強制する。 セキュリティゲート 自動的に 重大な脆弱性、漏洩した機密情報、またはコンプライアンス違反を含むビルドを失敗させるセキュリティを直接統合することで CI/CD、のみ 安全でコンプライアンスに準拠した成果物 展開に進みます。
Xygeni は、ビルドの整合性をさらに保護するために、ビルド プロセス内にマルウェア検出を統合し、不正な変更、サプライ チェーン攻撃、または 不審な活動 CI/CD ワークフロー組織は、セキュリティ上の欠陥が本番環境に混入するのを防ぐことでリスクを軽減します。 現実世界の脅威に発展する前に.
セキュリティ制御によるソフトウェア依存関係の管理
現代のアプリケーションは、 サードパーティおよびオープンソースの依存関係、意思 依存関係のセキュリティは、安全なビルドにおける重要な側面である。. Xygeni は 自動化されたソフトウェアサプライチェーンリスク管理あらゆる依存関係を継続的に追跡、検証、監視する。
ソフトウェア部品表(SBOMs) 組織に提供する ソフトウェアコンポーネントの完全な可視性セキュリティチームを支援する 古い依存関係、ライセンス違反、および潜在的なリスクを特定するリアルタイム監視で検出 悪意のあるパッケージ、不正な改変、および脆弱性サプライチェーン攻撃へのリスクを軽減する。
依存関係のセキュリティ検証の自動化
すべての脆弱性が直ちに修復を必要とするわけではありません。Xygeniの SCA 到達可能性分析付き セキュリティチームが優先順位を付けることを保証する アプリケーションに真の脅威をもたらす脆弱性のみチームをアラートで圧倒するのではなく、Xygeni リスク評価を自動化し、よりスマートな意思決定を可能にするcisイオン生成.
維持する 厳格なセキュリティ衛生管理Xygeniは強制する 自動化されたセキュリティポリシー それ ビルドプロセス中に危険な依存関係をフラグ付けしてブロックする安全性の低いコンポーネントが混入するのを防ぐ。
セキュリティゲートと依存関係の修復
に サプライチェーンのリスクを防止するXygeniは実装しています 承認されていない依存関係や高リスクの脆弱性を含むビルドをブロックするセキュリティゲート自動化された修復ワークフローにより効率化 依存関係の更新、 と適用 開発を中断することなくセキュリティ修正を実施.
依存関係を分析することで バックドア、隠れたマルウェア、または不審な動作Xygeni は適用します サードパーティコードに対するゼロトラストセキュリティ原則サプライチェーンの侵害リスクを低減する。
- Standard強化されたセキュリティ執行 すべてのビルドがポリシーに基づいたセキュリティチェックに従うことを保証します。
- ビルド証明と依存関係の検証 改ざんされたり、脆弱な状態にある遺物を防止する。
- 機密情報のスキャンとマルウェアの検出 ソフトウェアサプライチェーンの完全性を確保する。
安全な導入
Xygeniは保証します 安全でポリシー主導型のデプロイメント 自動化によって セキュリティ検証、コンプライアンス管理、および不正な変更の検出。 統合することで CI/CD セキュリティ、インフラストラクチャ・アズ・コード(IaCセキュリティおよび異常検知Xygeniは防ぎます 設定ミス、不正な変更、および認証情報の漏洩、それを保証する 検証済みで安全なアプリケーションのみが本番環境に移行します。.
デプロイメントセキュリティの自動化とコンプライアンスの徹底
安全な展開プロセスには 継続的なセキュリティ検証 あらゆる段階で CI/CD. Xygeniは統合します セキュリティ検証メカニズム 以内 pipelines、すべてのデプロイメントを確実に セキュリティポリシーおよび業界のベストプラクティスを遵守する.
デプロイメント構成は 自動的に検証されました に対して 事前定義されたセキュリティポリシー設定ミスによる脆弱性の発生を防ぐ。 CI/CD セキュリティ検証は、重要なセキュリティチェックを確実に実施します。SAST, SCA機密情報のスキャン、およびコンプライアンスの執行—は一貫して適用されます すべての展開段階セキュリティ上の死角をなくす。
Xygeniは検証します IaC クラウド環境とインフラストラクチャ構成を保護するためのテンプレートとデプロイメントスクリプトにより、すべてのインフラストラクチャが安全にプロビジョニングされ、 組織全体のセキュリティ基準セキュリティゲートは 自動化された執行ブロックされたデプロイメントには以下が含まれます 高リスクの脆弱性、ポリシー違反、または設定ミス、 安全な成果物が本番環境に到達する.
デプロイメントの整合性の検証と不正な変更の検出
Xygeni は、信頼できる改ざんされていないソフトウェアのみが本番環境に導入されるように、デプロイメント アテステーションを実装しています。 ソフトウェア成果物の出所と完全性、の導入を阻止する 未検証のコンポーネントまたは侵害されたコード 実際の環境へ。
Xygeni は、不正な変更を検出するためにデプロイメント プロセスを継続的に監視し、 異常な変化 pipeline 構成、インフラストラクチャ設定、およびデプロイメントワークフローこの積極的な異常検知 内部脅威、設定ミス、サプライチェーン攻撃のリスクを軽減します。不正な変更が本番環境に影響を与えることを防ぐ。
CI/CD ワークフローは継続的に追跡されます セキュリティポリシーからの逸脱、それを保証する すべての展開は、承認された安全なプロセスに従って行われます。逸脱が検出された場合、Xygeni は問題をフラグ付けし、 詳細なセキュリティ分析と自動化された緩和策の推奨事項 法令遵守を回復するため。
展開時の機密情報漏洩の防止 Pipelines
機密性の高い認証情報など APIキー、アクセストークン、暗号化シークレット 展開中は保護された状態を維持する必要があります。Xygeniは 秘密のセキュリティ 検出と軽減により 展開環境における認証情報の漏洩 悪用される前に。
Xygeniスキャン ファイル、 pipelines、設定スクリプト、および環境変数 埋め込まれた秘密情報に対して、偶発的な漏洩を防ぎます SCM, CI/CD ワークフロー、およびインフラストラクチャ構成. SCM 履歴監査により、セキュリティチームは以前に commitアクセス可能なままの機密情報を保持し、従来の認証情報が適切に処理されるようにします。
Xygeni は検出された秘密を検証して修復作業の優先順位を決定し、 有効な認証情報と無効な認証情報セキュリティチームは、誤検知を追いかけるのではなく、有効で悪用可能な秘密情報に焦点を当てることで、実際の脅威を迅速に封じ込めることができる。
もし 有効な秘密情報が公開されましたXygeniは 自動修復 で:
- セキュリティをトリガーする playbooks 侵害された認証情報が無効化されるように、認証情報を取り消し、ローテーションし、またはカスタム緩和措置を実行します。
- 展開をブロックする 機密情報が漏洩するのを防ぎ、侵害されたアプリケーションが本番環境にリリースされるのを防止する。
- 詳細な監査ログを提供する 検出された秘密情報と是正措置の遵守を確保し、 セキュリティポリシーおよび規制要件.
- 自動セキュリティ検証 準拠した展開を保証します CI/CD.
- インフラストラクチャ・アズ・コード(IaCスキャン中 本番稼働前の設定ミスを防ぎます。
- リアルタイムの異常検出 不正な変更やセキュリティ上の逸脱を検知する。
欠陥管理
Xygeniは強化します 欠陥管理 by セキュリティ問題の追跡を自動化し、実際のリスクに基づいて脆弱性の優先順位付けを行い、修復ワークフローを統合する. 活用することで Application Security Posture Management (ASPM)、優先順位付けファネル、 CI/CD セキュリティ組織はセキュリティ上の欠陥を特定、分類、解決することができる 効率良く悪用可能なリスクや法令違反への曝露を軽減する。
セキュリティ上の欠陥の追跡と管理
セキュリティ問題に対する断片的な見方は、 見落とされた脆弱性、一貫性のない修復、そして効果のないリスク管理Xygeniは セキュリティ上の欠陥を一元的に把握する調査結果を統合して SAST, SCA, IaC security, CI/CD セキュリティスキャン 単一リスク管理インターフェース.
By 複数の情報源にわたるセキュリティ問題の相関関係Xygeniはセキュリティチームが アプリケーションのリスクを完全に可視化、回避 重複したアラートや重大な欠陥の見落とし欠陥は ビジネスへの影響、悪用可能性、技術的な深刻度に基づいて分類される組織が 意義のある修正を優先する while 警戒疲労の軽減.
Xygeniは、問題ライフサイクル管理を容易にし、修復作業を効率化します。これにより、チームは欠陥の追跡、割り当て、解決を行うことができます。 内部で または経由 Jiraなどの外部チケット管理システム (NAIST) と Slackのようなメッセージングプラットフォーム。 これにより、 セキュリティ問題は、既存の開発ワークフロー内で適切に管理されています。セキュリティチームとエンジニアリングチーム間の連携を強化する。
自動優先順位付けとリスクベースの欠陥処理
構造化された優先順位付けがなければ、セキュリティチームは差し迫った脅威ではないアラートに圧倒されるリスクがあります。Xygeni は、 優先順位付けファネル組織が 現実世界の危険要因に基づいてセキュリティ上の欠陥をフィルタリングする など 到達可能性、活用可能性、およびビジネスへの影響.
それを確実にすることによって 実稼働環境で実際に悪用される可能性のある脆弱性に最初に対処します。Xygeniはセキュリティチームを支援します 最も重大な脅威に焦点を当てる 問題を優先順位を下げながら 現実世界におけるリスクは最小限または皆無。 自動化された ポリシーの施行 さらに、 重大な欠陥が未解決の場合、デプロイメントはブロックされます。 検出されます、 高リスクの脆弱性が本番環境に到達するのを防ぐ.
是正措置と継続的改善の効率化
セキュリティ上の欠陥を効率的に修正するには、 開発者ワークフローとのシームレスな統合 (NAIST) と 自動化により手作業を減らすXygeniは加速します セキュリティ上の欠陥の解決 実用的なセキュリティガイダンスを直接組み込むことで CI/CD pipeline開発者が確実に受け取れるようにする ワークフローを中断することなく、状況に応じた改善策を提案する。.
反復的な手作業をなくすために、Xygeni 修復措置を自動化する、トリガー プレイブックに基づいた一般的な脆弱性への修正これにより、セキュリティ問題に対処するために必要な時間と労力が削減され、チームは 複雑で影響力の大きい脅威に焦点を当てる.
Xygeniは修復効率も追跡し、 修復までの時間と全体的なリスク軽減傾向これにより、組織は継続的に セキュリティ体制を強化し、プロセスのボトルネックを特定し、応答時間を改善するセキュリティ上の欠陥を確実に 受動的ではなく能動的に管理する.
- セキュリティ問題の集中追跡 脆弱性管理における断片化を解消する。
- 優先順位付けファネル チームが、悪用可能な、影響の大きいリスクに集中できるようにする。
- 自動化された修復ワークフロー セキュリティ上の欠陥解決を加速する。
Verification
Xygeni は、組み込みにより検証プロセスを強化します 要件主導型テスト (NAIST) と セキュリティテスト 開発ワークフローに組み込みます。セキュリティの強制を自動化することで、 CI/CDリスクに基づいて脆弱性の優先順位付けを行い、あらゆる段階でセキュリティ検証を統合することで、Xygeniはセキュリティがソフトウェア提供の最終チェックポイントではなく、不可欠な要素となることを保証します。
要件主導型テスト
セキュリティテストは 定義され、体系的に適用される 開発の全段階において、Xygeni はセキュリティ要件が満たされることを保証します。 自動的に適用される チェックを統合することで CI/CD pipelines. すべてのビルドは静的アプリケーションセキュリティテストによる検証を受けます(SAST)コードの脆弱性については、ソフトウェア構成分析(SCA) 依存関係のリスク、認証情報の漏洩を防ぐためのシークレットスキャン、およびインフラストラクチャ・アズ・コード (IaC構成検証のためのセキュリティチェック。
セキュリティゲートは強制メカニズムとして機能し、セキュリティテストが欠落している場合や、事前定義されたポリシーに違反した場合にビルドを自動的にブロックします。Xygeni アプリケーション全体のテストカバレッジを追跡しますすべてのコンポーネントがセキュリティ要件に照らして継続的に検証されるようにします。ギャップが検出された場合、組織はそれを解消するための自動推奨事項を受け取ります。セキュリティテストが常に適用されるようにすることで、Xygeniは矛盾を取り除き、テストされていないソフトウェアが本番環境に移行するのを防ぎます。
セキュリティテストのための拡張可能なベースライン
自動化されたセキュリティ テストは、高速な開発サイクルに対応するために、一貫性と拡張性を備えている必要があります。Xygeni は、あらゆる段階で自動化されたセキュリティ スキャンを統合します。 CI/CD脆弱性をできるだけ早期に検出することを保証します。セキュリティ検証はすべてのコードに対して実行されます。 commitビルドおよびデプロイを行い、アプリケーションのセキュリティ状態を継続的に監視します。重大な脆弱性、設定ミス、またはコンプライアンス違反が発見された場合、セキュリティゲートによってデプロイがブロックされます。
Xygeniは、セキュリティの後退を自動的に防止します 修正された脆弱性の追跡 そして、将来のバージョンでそれらが再び現れないようにします。この回帰テストにより、セキュリティの改善が長期にわたって維持されることが保証されます。セキュリティテストを直接組み込むことで CI/CD、Xygeni 手作業によるボトルネックを解消する また、開発を妨げることなくセキュリティ検証が行われることを保証します。
深い理解とリスクに基づく優先順位付け
すべての脆弱性が同じレベルのリスクをもたらすわけではありません。Xygeni は、セキュリティ テストを強化するために、 リスクに基づく優先順位付け影響度の高いコンポーネントがより詳細に精査されるようにします。セキュリティスキャンにはビジネス影響評価が組み込まれています。 チームがアプリケーションに関連する悪用可能で到達可能な脆弱性に集中できるよう支援する.
優先順位付けは動的であり、脅威の進化に合わせて継続的に洗練されます。エクスプロイトが実際に発生したり、脆弱性がより深刻になったりすると、その優先順位は自動的に調整され、 即時再認証とセキュリティ強化このリスクを意識したアプローチにより、セキュリティチームは必要な場所にリソースを割り当て、自動テストと的を絞った手動レビューのバランスを取ることができます。
開発ワークフローにおけるセキュリティテストの統合
セキュリティテストはシームレスに統合されなければならない 開発者のワークフロー 効果を発揮するために。Xygeni は、検出された脆弱性が 開発者に割り当てられる 統合を通じて Jiraのようなチケット管理システムやSlackのようなメッセージングプラットフォームセキュリティ上の発見事項は、修復ワークフローに直接関連しています。 展開前にチームが対応できるようにする.
- CI/CD-統合型セキュリティゲート コードが本番環境にデプロイされる前に、コンプライアンスを徹底させる。
- 自動化されたリスク主導型のセキュリティテスト 脆弱性を早期に検出する。
- 継続的なセキュリティ検証 回帰テストを防止し、テストの有効性を向上させます。
業務執行統括
Xygeniは強化する 運用セキュリティ 有効にすることにより リアルタイムの異常検知、安全なインフラストラクチャ管理、および自動化された脆弱性修復。インシデントおよび環境管理を通じて。Xygeniは、アプリケーション環境を強化し最新の状態に保つと同時に、セキュリティインシデントを迅速に検知して軽減することを保証します。
インシデント管理
セキュリティインシデントは長期間検出されないことが多く、攻撃者が脆弱性を悪用して損害を与えることを許してしまう。Xygeni は、統合することでこのリスクを大幅に軽減します。 異常検知とコード改ざん防止、確保する セキュリティ上の脅威と不正な改変の早期発見.
インシデントの検出 Xygeniの製品によって強化されています リアルタイム監視 ソフトウェア開発環境を特定し、 不審な活動 CI/CD pipelineソースコードリポジトリ、デプロイ済みアプリケーション異常検知は、内部の挙動を継続的に分析します。 SCM, CI/CD、および生産環境フラグを立てる 不正アクセス試行、異常なファイル変更、および standard 活動パターン。この積極的なアプローチ 滞留時間を短縮するこれにより、組織はセキュリティインシデントが深刻化する前に検知できるようになります。
コード改ざん検出 監視によってアプリケーションの整合性が維持されることを保証します ソースコード、ビルド成果物、およびデプロイメントスクリプトに対する不正な変更攻撃者がアプリケーションロジックを変更したり、悪意のあるペイロードを導入しようとした場合、Xygeni はセキュリティチームに即座に警告します。組織は攻撃の試みを完全に可視化し、 攻撃者が侵害されたソフトウェアを正常に展開する前に対応しましょう。.
Xygeniは、インシデント対応のための自動化されたワークフローとセキュリティオーケストレーションツールとの統合を提供します。セキュリティチームは 検出された脅威をインシデント対応プラットフォームにリンクする構造化されたインシデント処理を確保する playbooks自動封じ込め措置、およびフォレンジック分析。 によって 検出と対応の効率化Xygeniは、組織が脅威を迅速に封じ込め、業務への影響を最小限に抑えることを可能にします。
- リアルタイムの異常検出 事故発生時の滞留時間を最小限に抑える。
- コード改ざん防止 不正な改変を防止します。
- 自動応答ワークフロー 事件の封じ込めと復旧を効率化する。
環境管理
運用環境を保護するには、 強化された構成の一貫した適用と脆弱性の迅速な修復Xygeniは、 CI/CD pipelineすべてのインフラストラクチャおよび開発環境においてセキュリティ基準を適用する設定ミスや旧式のソフトウェアによるリスクを軽減します。
構成強化 自動化されています CI/CD セキュリティ検証ビルド環境、クラウド構成、ランタイム依存関係を含むすべてのインフラストラクチャコンポーネントが、 セキュリティのベストプラクティスXygeniは継続的に監視しています インフラストラクチャ・アズ・コード(IaCテンプレート、デプロイメントスクリプト、セキュリティポリシー 確立された基準値からの逸脱を検出する。設定ミスはすべてセキュリティ上の欠陥としてフラグ付けされ、安全でない設定が本番環境に到達するのを防ぐ。
パッチ適用とアップデート 加速される 自動修復機能アプリケーションの依存関係とインフラストラクチャ コンポーネントの脆弱性がタイムリーに対処されるようにします。Xygeni は統合されています リスクに基づく優先順位付け 脆弱性管理に組み込むことで、 重要なセキュリティパッチとアップデートが最初に適用されます組織は 修復ワークフローを自動化し、セキュリティ上の欠陥を問題追跡システムにリンクし、パッチコンプライアンスを強制する CI/CD pipelines.
- CI/CD-駆動型構成強化 安全なインフラストラクチャの基盤を確保します。
- 自動パッチ適用と修復 脆弱性解決を加速する。
- 継続的なコンプライアンス監視 環境のセキュリティと最新状態を維持します。
結論
Xygeniは簡素化します SAMMの実装 統合することによって 自動化されたセキュリティ対策、リスクに基づく優先順位付け、および継続的な監視 に ソフトウェア開発ライフサイクル(SDLC)埋め込むことで セキュリティ管理をガバナンス、設計、実装、検証、運用に組み込む組織は セキュリティ体制を体系的に改善する 開発速度を低下させることなく。
実装することにより SAMMとXygeni組織は以下を達成する:
- 継続的なリスク追跡とコンプライアンスの自動化 リアルタイムでの可視化、ポリシーの適用、およびセキュリティガバナンスを通じて実現します。
- 戦略的リスクの優先順位付けと脅威評価 動的なリスクスコアリング、悪用可能性分析、および対象を絞った修復ワークフローを備えています。
- 自動化されたセキュリティ対策 ビルドとデプロイメント全体にわたって、安全なアーティファクト証明、依存関係の検証、および CI/CD セキュリティ統合。
- 堅牢なセキュリティ検証とリアルタイム検証 セキュリティゲート、自動セキュリティテスト、および ASPM-主導型のコンプライアンス執行。
- 積極的なインシデント管理とインフラストラクチャセキュリティリアルタイムの異常検知、コード改ざん防止、および自動化された修復ワークフローを活用する。
自律的AI 自動化されたリスク優先順位付け、セキュリティ主導の執行、および統合された監視Xygeniは組織に以下のことを可能にします。 SAMM導入を効率化 とを確認する ソフトウェアセキュリティの成熟度は、ビジネスの成長に合わせて効率的に拡大する。.
組織は達成する ガバナンス、セキュリティテスト、コンプライアンスの自動化、リスク軽減における即時的な改善への曝露を減らす ソフトウェアサプライチェーン攻撃、設定ミス、および運用上の脅威 Xygeniと共に。
SAMMの導入は 合理化され、測定可能で、拡張可能セキュリティチームと開発チームが イノベーションを遅らせることなくセキュリティ成熟度を高める.
