






Keamanan aplikasi saiki ora tau luwih penting, lan ora tau nutupi luwih akeh wilayah. Ancaman siber saya tambah cerdas lan kerep, lan saiki saya akeh sing nargetake lapisan piranti AppSec tradisional sing ora digawe kanggo ndeleng: kode sing digawe AI, asisten coding AI, lan dependensi sing dilebokake. Organisasi kudu nglindhungi aplikasi kanggo njaga data sensitif tetep aman, njaga kepercayaan pelanggan, lan njamin bisnis mlaku kanthi lancar. Kanthi piranti keamanan aplikasi sing tepat, tim bisa ngenali, ndandani, lan ngatur risiko ing saben tahap pangembangan lan penyebaran, apa risiko kasebut ditulis dening manungsa utawa disaranake dening AI. Kajaba iku, piranti uji keamanan aplikasi nggampangake kanggo ndeteksi kerentanan luwih awal, nyegah pelanggaran, lan njaga keamanan tetep ana ing saindenging siklus urip pangembangan piranti lunak.
Apa sing diarani Keamanan Aplikasi?
Keamanan aplikasi (AppSec) yaiku praktik nglindhungi aplikasi saka desain nganti penyebaran, njamin supaya tetep aman saka kerentanan keamanan sing bisa dimanfaatake dening para penyerang. Iki nyakup kabeh proses pangembangan, wiwit saka nulis baris kode pisanan nganti mbukak aplikasi ing produksi.
Ing intine, keamanan aplikasi fokus kanggo nyegah risiko kayata pelanggaran data, akses tanpa wewenang, lan gangguan layanan. Iki kalebu keamanan aplikasi web, keamanan seluler, lan keamanan asli méga.
modern piranti keamanan aplikasi nggabungake sawetara fitur tombol, Kayata analisis kode kanggo ndeteksi pola sing ora aman, pemindaian dependensi kanggo nemokake cacat ing pustaka pihak katelu, lan pemantauan runtime kanggo mblokir prilaku sing mencurigakan. Piranti kasebut ngidini tim pangembangan lan keamanan bisa kerja bareng, nyuda risiko nalika njaga pangiriman piranti lunak tetep cepet lan dipercaya.
Ancaman Keamanan Aplikasi Umum
Aplikasi ngadhepi macem-macem kerentanan keamanan sing bisa dieksploitasi dening penyerang. Sawetara risiko sing paling umum ora mung katon ing kode nanging uga ing konfigurasi lan dependensi eksternal. Miturut OWASP Top 10, iki kalebu ancaman paling kritis ing keamanan aplikasi web:
- SQL Injection → Penyerang nyuntikake query angkoro menyang kolom input kanggo ngakses utawa ngowahi basis data.
- Skrip Cross-Site (XSS) → Pangolahan input panganggo sing ora aman ngidini penyerang mbukak skrip ing browser panganggo.
- Authentication Broken → Manajemen sesi sing ringkih utawa penanganan sandhi sing ora apik ngidini akses sing ora sah.
- Bocoran Rahasia → Kunci API, token, utawa kredensial sing kapapar ing kode utawa repositori bisa menehi akses langsung menyang sistem.
- Salah konfigurasi → Setelan méga utawa server sing salah njalari aplikasi bisa dieksploitasi.
- Ketergantungan sing ora aman → Pustaka sumber terbuka sing rentan ngrusak aplikasi liwat rantai pasokan.
- Risiko sing Dihasilake AI lan Disaranake AI → Asisten coding AI bisa ngalusinasi jeneng paket sing banjur didaftarake penyerang nganggo malware (slopsquatting), utawa ngenalake pola rentan ing kode sing digawe AI sing lulus tinjauan cepet.
Ancaman-ancaman iki mengaruhi kabeh tahapan proses pangembangan, saka nulis kode nganti nggunakake aplikasi asli maya. Mulane, nglindhungi saka iku mbutuhake praktik coding sing aman lan panggunaan khusus piranti keamanan aplikasi.
Apa sing diarani Piranti Keamanan Aplikasi?
Piranti keamanan aplikasi minangka solusi sing nglindhungi aplikasi ing kabeh siklus urip pangembangan piranti lunak. Tujuane yaiku kanggo ngenali kerentanan, ngetrapake konfigurasi sing aman, lan ngawasi aktivitas sing mencurigakan. Ora kaya piranti lunak keamanan tujuan umum, alat kasebut dirancang khusus kanggo nglindhungi kode aplikasi, konfigurasi, lan dependensi pihak katelu.
Dheweke kerja bareng karo kerangka keamanan kaya ta OWASP lan NIST, mesthekake yen aplikasi digawe lan disebarake miturut praktik paling apik ing industri. Kanthi integrasi langsung menyang alur kerja pangembang lan CI/CD pipelines, piranti keamanan aplikasi mbantu tim ndeteksi risiko luwih awal lan njaga perlindungan terus-terusan saka pangembangan nganti produksi.
Fitur Utama Piranti Keamanan Aplikasi
modern piranti keamanan aplikasi nuduhake sakumpulan fitur tombol sing ndadekake efektif kanggo nglindhungi aplikasi ing kabeh siklus urip pangembangan. Fitur-fitur iki njamin tim bisa ngatasi kerentanan keamanan cepet tanpa ngalangi pangiriman:
- Analisis Kode → Mindhai kode sumber lan binar kanggo ndeteksi pola kode sing ora aman ing awal proses pangembangan.
- Deteksi Kerentanan → Ngenali cacat ing kode khusus, dependensi sumber terbuka, lan konfigurasi sadurunge penyerang bisa ngeksploitasi.
- Manajemen Rahasia → Nyegah paparan kredensial, kunci API, lan token sing ora disengaja ing repositori utawa pipelines.
- Pemantauan Waktu Proses → Ngamati aplikasi nalika mlaku kanggo mblokir tumindak sing mencurigakan kayata upaya akses sing ora sah.
- CI/CD integrasi → Nyematke pamriksan keamanan langsung menyang proses pangembangan, njamin kerentanan bisa kejiret sadurunge tekan produksi.
- Dhukungan Kepatuhan → Selaras karo framework kaya ta OWASP Top 10, NIST SSDF, lan CIS tolok ukur, mbantu tim nyukupi syarat peraturan lan industri.
- Triage sing Didorong AI → Nerapake analisis berbasis AI kanggo temuan keamanan, ngasilake putusan, urgensi, lan kerumitan remediasi kanggo saben masalah, supaya tim fokus ing risiko sing bisa dieksploitasi tinimbang mriksa saben tandha kanthi manual.
Bareng, iki fitur tombol nggawe piranti keamanan aplikasi penting kanggo keamanan aplikasi web, keamanan seluler, lan lingkungan asli méga. Iki ngidini tim pangembangan lan keamanan bisa kolaborasi kanthi efektif, ngimbangi pangiriman cepet karo perlindungan sing kuwat.
Praktik Terbaik Keamanan Aplikasi
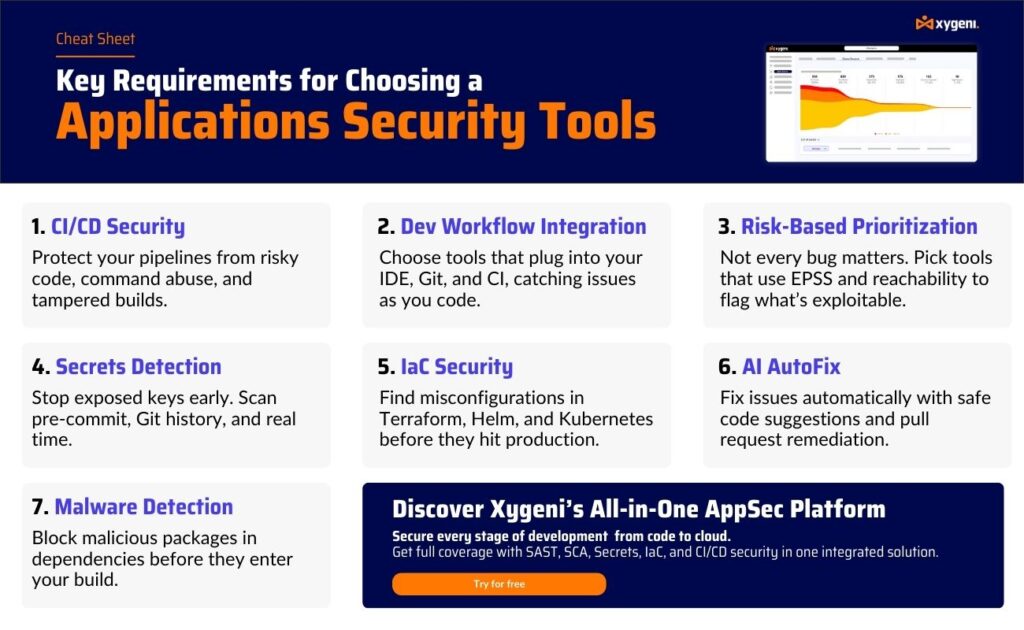
Ngerteni risiko lan piranti iku penting, nanging keamanan sing kuwat uga gumantung saka tindakake kanthi konsisten praktik paling apik ing kabeh proses pangembanganPraktik-praktik iki nyuda paparan marang kerentanan keamanan lan nguatake loro-lorone keamanan aplikasi web lan lingkungan asli méga.
- Ngalih Ngiwa Keamanan → Terapna uji coba lan analisis kode ing awal siklus pangembangan kanggo ndeteksi masalah sadurunge dadi larang.
- Coding Aman Standards → Latih para pangembang supaya ngetutake pola sing aman lan ngindhari jebakan umum kayata injeksi SQL utawa penanganan input sing ora bener.
- Pindai Ketergantungan Rutin → Terus-terusan ngawasi perpustakaan sumber terbuka nganggo analisis komposisi piranti lunak (SCA) kanggo nyegah serangan rantai pasokan.
- Perlindungan Rahasia → Gunakake piranti deteksi rahasia lan brankas terpusat kanggo nyegah kredensial sing diungkap ing repositori utawa CI/CD pipelines.
- CI/CD Guardrails → Otomatisake pamriksan mlebu pipelines kanggo mblokir build sing beboyo, ngetrapake konfigurasi sing ditandatangani, lan mungkasi penyebaran kanthi kerentanan kritis.
- Pemantauan terus-terusan → Gabungke proteksi runtime karo deteksi anomali kanggo nyekel aktivitas sing mencurigakan nalika aplikasi lagi diprodhuksi.
- Keselarasan Kepatuhan → Tindakake kerangka kerja kaya OWASP Top 10, NIST SSDF, lan CIS tolok ukur kanggo nyukupi syarat industri lan peraturan.
- Visibilitas Aset AI → Inventarisasi model, agen, lan sambungan MCP AI sing mlaku ing sakubenge piranti sampeyan SDLC, lan ngetrapake tinjauan sing padha kanggo kode sing digawe AI lan dependensi sing dikenalake AI kaya dene kode sing ditulis manungsa.
Kanthi nggabungake iki praktik paling apik karo campuran sing pas piranti keamanan aplikasi, organisasi bisa nyegah pelanggaran, nglindhungi data sensitif, lan njaga pangembangan kanthi cepet tanpa ngorbanake keamanan.
Jinis-jinis Piranti Keamanan Aplikasi Utama
Proteksi Diri Aplikasi Runtime (RASP)
Piranti RASP wis dipasang ing aplikasi lan ngawasi sajrone panggunaan langsung. Piranti kasebut nganalisa input, output, lan prilaku runtime kanggo ndeteksi aktivitas sing mbebayani.
- Cara kerjaneRASP nyegat panjalukan lan mriksa jalur eksekusi. Yen ndeleng akses data sing ora sah utawa prilaku sing ora normal, RASP bakal langsung mblokir tumindak kasebut.
- WukuNyedhiyakake pertahanan wektu nyata nglawan kerentanan zero-day, ancaman saka njero, lan serangan injeksi. Iki uga mbantu nyukupi kerangka kerja kepatuhan kayata Dora.
- watesanRASP nglindhungi aplikasi sing lagi mlaku nanging ora nyegah kode sing ora aman ditulis.
Deteksi lan Manajemen Rahasia
Piranti deteksi rahasia kanggo mindhai gudang panyimpenan, pipelines, lan mbangun artefak kanggo kredensial sing kapapar kayata kunci API, sandhi basis data, utawa token.
- Cara kerjaneDheweke nandhani rahasia sing di-hardcode utawa bocor sing ora disengaja ing riwayat Git lan menehi tandha marang para pangembang supaya mbusak utawa muter.
- WukuNgurangi risiko pencurian kredensial, nyegah akses tanpa wewenang, lan ndhukung kepatuhan karo CIS pathokan.
- watesanFokus mung ing paparan data sensitif lan ora bisa ngatasi cacat kode utawa katergantungan sing luwih jembar.
Manajemen Postur Keamanan Cloud (CSPM)
Piranti CSPM fokus ing ngamanake aplikasi asli maya kanthi ndeteksi salah konfigurasi lan ngetrapake kabijakan.
- Cara kerjaneDheweke mindhai infrastruktur lan sumber daya maya, mriksa ijin, setelan panyimpenan, lan aturan jaringan.
- WukuMbantu tim ngindhari risiko umum kayata bucket S3 sing mbukak utawa peran IAM sing permisif banget, nalika selaras karo OWASP Top 10 risiko awan.
- watesanDheweke ngamanake konfigurasi infrastruktur nanging ora bisa nganalisis kode aplikasi.
Manajemen Postur Keamanan AI (AI-SPM)
AI-SPM Piranti-piranti kasebut fokus khusus ing lapisan AI saka aplikasi modern: model, agen, lan sambungan MCP sing ora diinventarisasi dening piranti AppSec tradisional.
- Cara kerjane: Terus-terusan nemokake aset AI ing saindenging jagad SDLC lan nggandhengake karo risiko sing ditimbulake, saka kode sing digawe AI nganti katergantungan sing disaranake AI.
- Wuku: Nutup titik buta sing dieksploitasi dening serangan rantai pasokan khusus AI, kayata slopsquatting, lan menehi tim inventaris sing isih urip (AI-BOM) saka apa sing sejatine dilakokake AI.
- watesan: AI-SPM ngamanake lapisan AI kanthi khusus lan paling apik digunakake bebarengan karo lapisan tradisional SAST, DAST, lan SCA tinimbang ngganti.
Apa sing diarani Piranti Pangujian Keamanan Aplikasi?
Piranti uji keamanan aplikasi (ASTT) ngevaluasi aplikasi kanggo kerentanan sajrone pangembangan lan pengujian. Ora kaya alat perlindungan sing terus-terusan, alat iki fokus kanggo nangkep masalah sadurunge penyebaran, nyuda kemungkinan risiko ing lingkungan produksi.
Jinis-jinis Utama Piranti Pangujian Keamanan Aplikasi
Pengujian Keamanan Aplikasi Statis (SAST)
SAST Piranti lunak nganalisis kode sumber, bytecode, utawa binar tanpa nglakokake.
- Cara kerjaneMindhai kode kanggo nggoleki pola sing ora aman, kayata injeksi SQL utawa kredensial sing di-hardcode, nalika pangembang isih ngode.
- WukuNdeteksi kerentanan luwih awal, nyuda biaya perbaikan, lan ndhukung OWASP praktik pengkodean sing aman.
- watesanBisa ngasilake positif palsu lan ora bisa ndeteksi kerentanan runtime.
Kanggo rincian luwih lengkap, deleng perbandingan kita SAST vs SCA.
Pengujian Keamanan Aplikasi Dinamis (DAST)
DAST Piranti-piranti kasebut nyimulasikake serangan ing jagad nyata ing aplikasi sing lagi mlaku, tanpa butuh akses menyang kode sumber.
- Cara kerjane: Sesambungan karo aplikasi sacara eksternal, nyelidiki titik pungkasan lan nganalisis respon.
- WukuNdeteksi cacat runtime kayata salah konfigurasi, masalah otentikasi, utawa risiko injeksi. Disaranake dening NIST minangka bagéan saka proses keamanan sing kuwat.
- watesanOra mepetakake temuan langsung menyang baris kode, sing bisa ngalangi remediasi.
Kanggo rincian luwih lengkap, deleng perbandingan kita SAST lawan DAST.
Analisis Komposisi Piranti Lunak (SCA)
SCA Piranti-piranti kasebut ngatasi risiko ing komponen sumber terbuka, sing ndayani umume aplikasi saiki.
- Cara kerjane: Mindhai dependensi lan manifes (contone,
package.json,requirements.txt) kanggo ndeteksi kerentanan lan masalah lisensi sing dingerteni. - WukuNglindhungi saka ancaman rantai pasokan, njamin kepatuhan lisensi, lan ndhukung kerangka kerja kayata NIST SSDF.
- watesan: Fokus mung ing pustaka pihak katelu lan ora nganalisis kode aplikasi khusus.
Pengujian Keamanan Aplikasi Interaktif (IAST)
Piranti IAST nggabungake kekuwatan saka SAST lan DAST sajrone runtime ing lingkungan uji coba.
- Cara kerjaneNglakokake instrumen aplikasi, nglacak aliran data, lan validasi kerentanan ing konteks kasebut.
- WukuNawakake asil sing luwih akurat, luwih sithik positif palsu, lan umpan balik sing luwih cepet kanggo para pangembang.
- watesanMbutuhake lingkungan uji coba lan bisa ngenalake overhead runtime sajrone uji coba.
Perbandingan Piranti Keamanan Aplikasi lan Piranti Pengujian
| alat | maksud | Wuku Key | watesan |
|---|---|---|---|
| RASP | Ngawasi aplikasi kanthi wektu nyata sajrone eksekusi. | Mblokir serangan zero-day lan tumindak sing mencurigakan, nambah pertahanan runtime. | Mung nglindhungi nalika runtime, ora nyegah cacat coding luwih awal. |
| Deteksi Rahasia | Nemokake data sensitif kaya kunci API lan sandhi ing basis kode. | Nyegah kebocoran kredensial, njamin kepatuhan karo CIS pathokan. | Fokus ing rahasia waé, ora ndandani kerentanan kode sing luwih jembar. |
| CSPM | Mindhai lan ngatur konfigurasi méga. | Ndeteksi salah konfigurasi, ngetrapake OWASP Top 10 standards. | Diwatesi mung kanggo sumber daya méga, ora nutupi logika aplikasi. |
| SAST | Nganalisis kode sumber utawa binar tanpa nglakokake. | Ndeteksi masalah luwih awal ing pangembangan, ndhukung praktik pengkodean sing aman. | Bisa ngasilake positif palsu, ora ana visibilitas babagan masalah runtime. |
| DAST | Nyimulasikake serangan marang aplikasi sing lagi mlaku. | Nemokake kerentanan runtime, bisa digunakake tanpa kode sumber. | Ora dipetakan langsung menyang baris kode, kurang migunani kanggo ndandani ing sumber. |
| SCA | Mindhai dependensi sumber terbuka kanggo nggoleki kerentanan lan risiko. | Nglindhungi rantai pasokan, njamin manajemen lisensi lan kepatuhan. | Diwatesi kanggo komponen pihak katelu, dudu kode aplikasi khusus. |
| IAST | Nggabungake pengujian statis lan dinamis ing lingkungan pengujian. | Ngevalidasi kerentanan ing konteks, nyuda positif palsu. | Mbutuhake persiyapan uji coba runtime, bisa mengaruhi kinerja sajrone uji coba. |
| AI-SPM | Nemokake lan ngamanake model, agen, lan sambungan MCP AI. | Nutup titik buta khusus AI (slopsquatting, ketergantungan halusinasi), ngasilake AI-BOM. | Fokus ing lapisan AI; paling apik yen digabungake karo SAST/DAST/SCA. |
Nggabungake Kabeh: Milih Piranti Keamanan Aplikasi sing Tepat
Saben piranti keamanan aplikasi lan piranti uji keamanan aplikasi sing kadhaptar ing ndhuwur nduweni peran tartamtu. Contone, SAST mbantu para pangembang nemokake cacat coding luwih awal, dene DAST nyimulasikake serangan marang aplikasi sing lagi mlaku. SCA fokus ing risiko sumber terbuka, lan RASP nyedhiyakake perlindungan langsung ing produksi. Deteksi rahasia nglindhungi kredensial, lan CSPM ngamanake lingkungan maya.
Nanging, iki piranti uji keamanan aplikasi lan piranti proteksi runtime uga duwe watesan. Sawetara ngasilake positif palsu sing akeh banget, liyane mung fokus ing runtime, lan akeh sing beroperasi ing silo tanpa integrasi menyang modern proses pangembanganFragmentasi iki ndadekake tim angel njaga visibilitas, menehi prioritas masalah, lan ngimbangi siklus rilis sing cepet.
Mulane, mbangun postur keamanan sing kuwat mbutuhake nggabungake pirang-pirang solusi dadi strategi sing kohesif. Organisasi sing nggabungake piranti uji keamanan aplikasi kanthi proteksi runtime, manajemen rahasia, lan keamanan cloud entuk pertahanan sing luwih lengkap nglawan kerentanan keamanan ing sadawane siklus urip pangembangan piranti lunak.
Ing wektu sing padha, ngatur piranti sing maneka warna nambah kerumitan lan biaya. Iki sebabe akeh tim sing maju menyang platform kabeh-ing-siji sing nyawijikake kemampuan kasebut, nyedhiyakake pelaporan sing konsisten, lan cocog langsung karo CI/CD pipelines.
Apa sebabe milih Xygeni kanggo kabutuhan keamanan aplikasi sampeyan?
Xygeni ngluwihi solusi titik kanthi nawakake Platform Keamanan Aplikasi kabeh-ing-siji sing nyawijikake saben alat sing dibutuhake tim kanggo ngamanake aplikasi saka pangembangan nganti produksi. Tinimbang ngatur solusi sing terfragmentasi, Xygeni nggabungake kabeh mau ing sak panggonan:
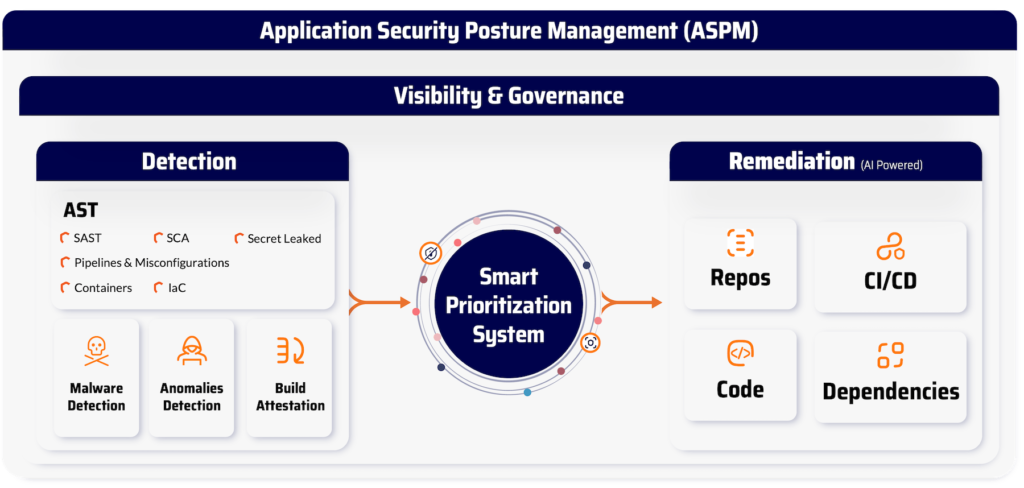
- Pindai Statis lan Dinamis → Pribumi SAST, DAST, lan IAST pemindaian sing wis dibangun ing alur kerja pangembangan.
- Proteksi Rantai Pasokan Piranti Lunak → Terus-terusan SCA kanggo dependensi sumber terbuka, kanthi wawasan eksploitasi lan analisis jangkauan.
- Keamanan Rahasia → Deteksi lan manajemen kredensial tingkat lanjut ing antarane repositori lan pipelines.
- Proteksi Runtime → RASP lan deteksi anomali kanggo nyegah prilaku sing mencurigakan kanthi wektu nyata.
- Keamanan Awan → CSPM kanggo ngenali salah konfigurasi lan ngamanake lingkungan asli méga.
- Keamanan AI → Inventaris AI lan Triage AI memetakan saben model AI, agen, lan sambungan MCP ing saindenging SDLC, lan ngetrapake penilaian putusan, urgensi, lan kerumitan sing didorong AI kanggo temuan, supaya kode sing digawe AI entuk pengawasan sing padha karo liyane ing pipeline.
Sing ndadekake Xygeni unggul ora mung saka jangkoan, nanging uga cara kerjane:
- Pindai Asli → Dibangun langsung ing alur kerja pangembang lan CI/CD pipelines, ora perlu integrasi tambal sulam.
- Corong Prioritas → Fokus tim marang risiko sing pancen penting kanthi nyaring kerentanan adhedhasar jangkauan lan eksploitasi.
- Guardrails → Nglakokake kabijakan keamanan kanthi otomatis, ngrusak bangunan sing beboyo sadurunge tekan produksi.
- Nyawiji Dashboard → Nyedhiyakake siji sumber bebener kanggo kerentanan, salah konfigurasi, lan ancaman ing siklus urip pangembangan piranti lunak.
Kanthi Xygeni, tim pangembangan lan keamanan entuk kekuwatan kanggo ngenali, menehi prioritas, lan ndandani kerentanan keamanan kanthi cepet nalika njaga produktivitas tetep dhuwur. Iki dudu mung kumpulan alat, nanging platform sing dirancang kanggo nglindhungi aplikasi modern saka wiwitan nganti pungkasan.
Pitakonan Paling Sering (FAQ)
Apa sing diarani piranti uji keamanan aplikasi?
Piranti pangujian keamanan aplikasi (ASTT) yaiku solusi piranti lunak sing nganalisis aplikasi kanggo ndeteksi kerentanan keamanan sadurunge disebarake. Piranti kasebut kalebu SAST, DAST, SCA, lan IAST, saben-saben fokus ing tahapan pangembangan sing beda-beda. Tujuane yaiku mbantu para pangembang lan tim keamanan nemokake lan ndandani kelemahane ing awal siklus urip.
Piranti apa sing disaranake kanggo uji keamanan aplikasi?
Piranti sing pas gumantung saka lingkungan lan kabutuhan sampeyan. SAST dianjurake kanggo nyekel kode sing ora aman sajrone pangembangan, dene DAST cocog kanggo uji coba runtime. Akeh organisasi nggabungake loro-lorone karo SCA kanggo keamanan rantai pasokan supaya entuk jangkoan sing lengkap.
Apa penilaian aplikasi web minangka alat keamanan?
Penilaian aplikasi web dudu alat kasebut dhewe nanging proses sing nggunakake alat uji keamanan aplikasi kanggo ngevaluasi risiko. Biasane kalebu mbukak SAST, DAST, lan tinjauan manual kanggo nemokake kerentanan ing aplikasi web. Tujuane yaiku kanggo nguatake keamanan aplikasi web kanthi nemokake cacat sadurunge para penyerang nemokake.
Apa alat uji keamanan aplikasi dinamis paling apik kanggo cloud?
Piranti DAST paling apik kanggo lingkungan cloud-native yaiku sing terintegrasi kanthi lancar menyang CI/CD pipelines lan skala nganggo penyebaran kontainer. Solusi DAST modern bisa mindhai API, layanan mikro, lan aplikasi tanpa server kanthi wektu nyata. Kuncine yaiku milih alat sing menehi wawasan sing bisa ditindakake tanpa ngalangi proses pangembangan awan.
Piranti apa sing disaranake kanggo enterprise uji keamanan aplikasi?
Enterprisebiasane nggunakake campuran alat uji keamanan aplikasi (SAST, DAST, SCA, lan IAST) kanggo nutupi macem-macem tahapan siklus urip. Pendekatan sing disaranake yaiku milih solusi sing terintegrasi menyang CI/CD pipelines, nyedhiyakake asil sing akurat kanthi positif palsu sing sithik, lan skala ing pirang-pirang aplikasi.
Apa keamanan aplikasi nutupi kode sing digawe AI lan piranti pengkodean AI?
Saya suwe, ya. Piranti AI-SPM nemokake lan ngamanake model, agen, lan sambungan MCP AI sing saiki mlaku ing saindenging SDLC, dene AI Triage ngetrapake analisis berbasis AI kanggo temuan supaya kode sing digawe AI lan kode aplikasi tradisional dievaluasi kanthi ketelitian sing padha.

