
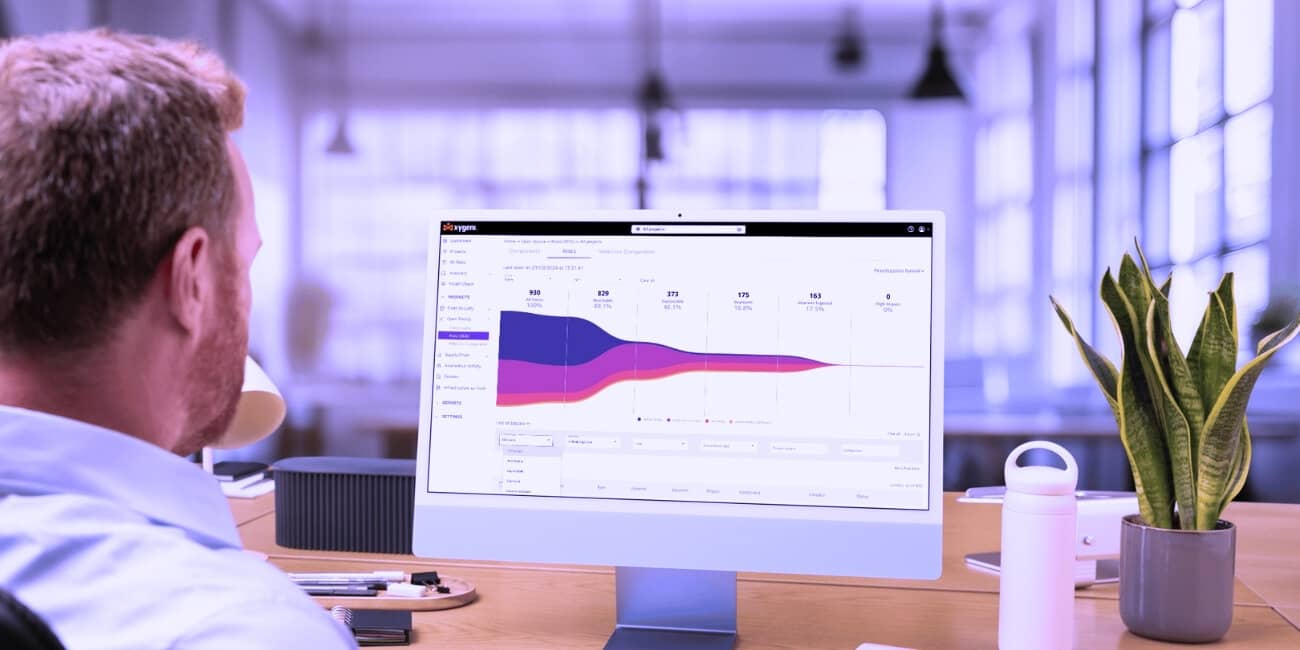






დაუცველობის სკანირება მყარი უსაფრთხოების სტრატეგიის აუცილებელი ნაწილია. რადგან ღია კოდის პროგრამული უზრუნველყოფა (OSS) კოდის ბაზების უმრავლესობას (ხშირად 90%-მდე) შეადგენს, დაუცველობის ადრეული იდენტიფიცირება და მათზე რეაგირება გადამწყვეტი მნიშვნელობისაა თქვენი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის დასაცავად. Xygeni აუმჯობესებს ტრადიციულ დაუცველობის სკანირებას რეალურ დროში მავნე პროგრამების აღმოჩენისა და ინტელექტუალური პრიორიტეტიზაციის ძაბრების ჩართვით, რაც უზრუნველყოფს, რომ თქვენი გუნდი არა მხოლოდ აღმოაჩენს, არამედ პრიორიტეტულს ხდის და გამოასწორებს ყველაზე კრიტიკულ უსაფრთხოების რისკებს.
ამ ნაშრომის თავდაპირველი გამოქვეყნების შემდეგ, Xygeni-ის პრიორიტეტებისადმი მიდგომა სრულ მასშტაბამდე გაიზარდა. ASPM ფენა: ხელოვნური ინტელექტით მართული ძაბრი, რომელიც Xygeni-ს საკუთარი სკანერებიდან მიღებულ დასკვნებზე იყენებს იგივე ხელმისაწვდომობას, ექსპლუატაციას, EPSS-ს და ბიზნეს კონტექსტის შეფასებას. მდე თქვენს დასტაში უკვე არსებული მესამე მხარის ინსტრუმენტებიდან, ყველა მათგანის კორელაციითა და დუბლიკაციის გაუქმებით ერთ პრიორიტეტულ ხედში, თითოეული ინსტრუმენტისთვის ცალკეული სიების ნაცვლად.
რა არის დაუცველობის სკანირება?
დაუცველობის სკანირება არის პროცესი, რომელიც ადგენს თქვენი პროგრამული უზრუნველყოფის, სისტემებისა და ქსელების სისუსტეებს.ის იკვლევს თქვენს კოდურ ბაზებს, კონფიგურაციებსა და ღია კოდის დამოკიდებულებებს, რათა გამოავლინოს უსაფრთხოების საფრთხეები, სანამ თავდამსხმელები მათ გამოყენებას შეძლებენ. რადგან OSS კვლავ დომინირებს კოდურ ბაზებში, დაუცველობის სკანირება კრიტიკულად მნიშვნელოვანია უსაფრთხო გარემოს შესანარჩუნებლად და დარღვევებისგან დასაცავად, სანამ ისინი მოხდება.
რატომ გიცავთ Xygeni-ის დაუცველობის სკანირება საუკეთესოდ
ქსიგენი დაუცველობის სკანირება მხოლოდ აღმოჩენაზე მეტს გვთავაზობს. ჩვენი ინსტრუმენტები უზრუნველყოფს საფრთხეების რეალურ დროში ბლოკირებას, რისკების ჭკვიანურ პრიორიტეტიზაციას და შეუფერხებელ მართვას. CI/CD pipeline ინტეგრაცია, რაც უზრუნველყოფს, რომ უსაფრთხოება შეუფერხებლად მოერგოს თქვენს სამუშაო პროცესებსა და განვითარების პროცესებს. აი, როგორ აუმჯობესებს Xygeni-ის უახლესი ფუნქციები თქვენი დაუცველობის მართვას:
რეალურ დროში მავნე პროგრამების აღმოჩენა: საფრთხეების დაბლოკვა მათ თქვენამდე მოსვლამდე
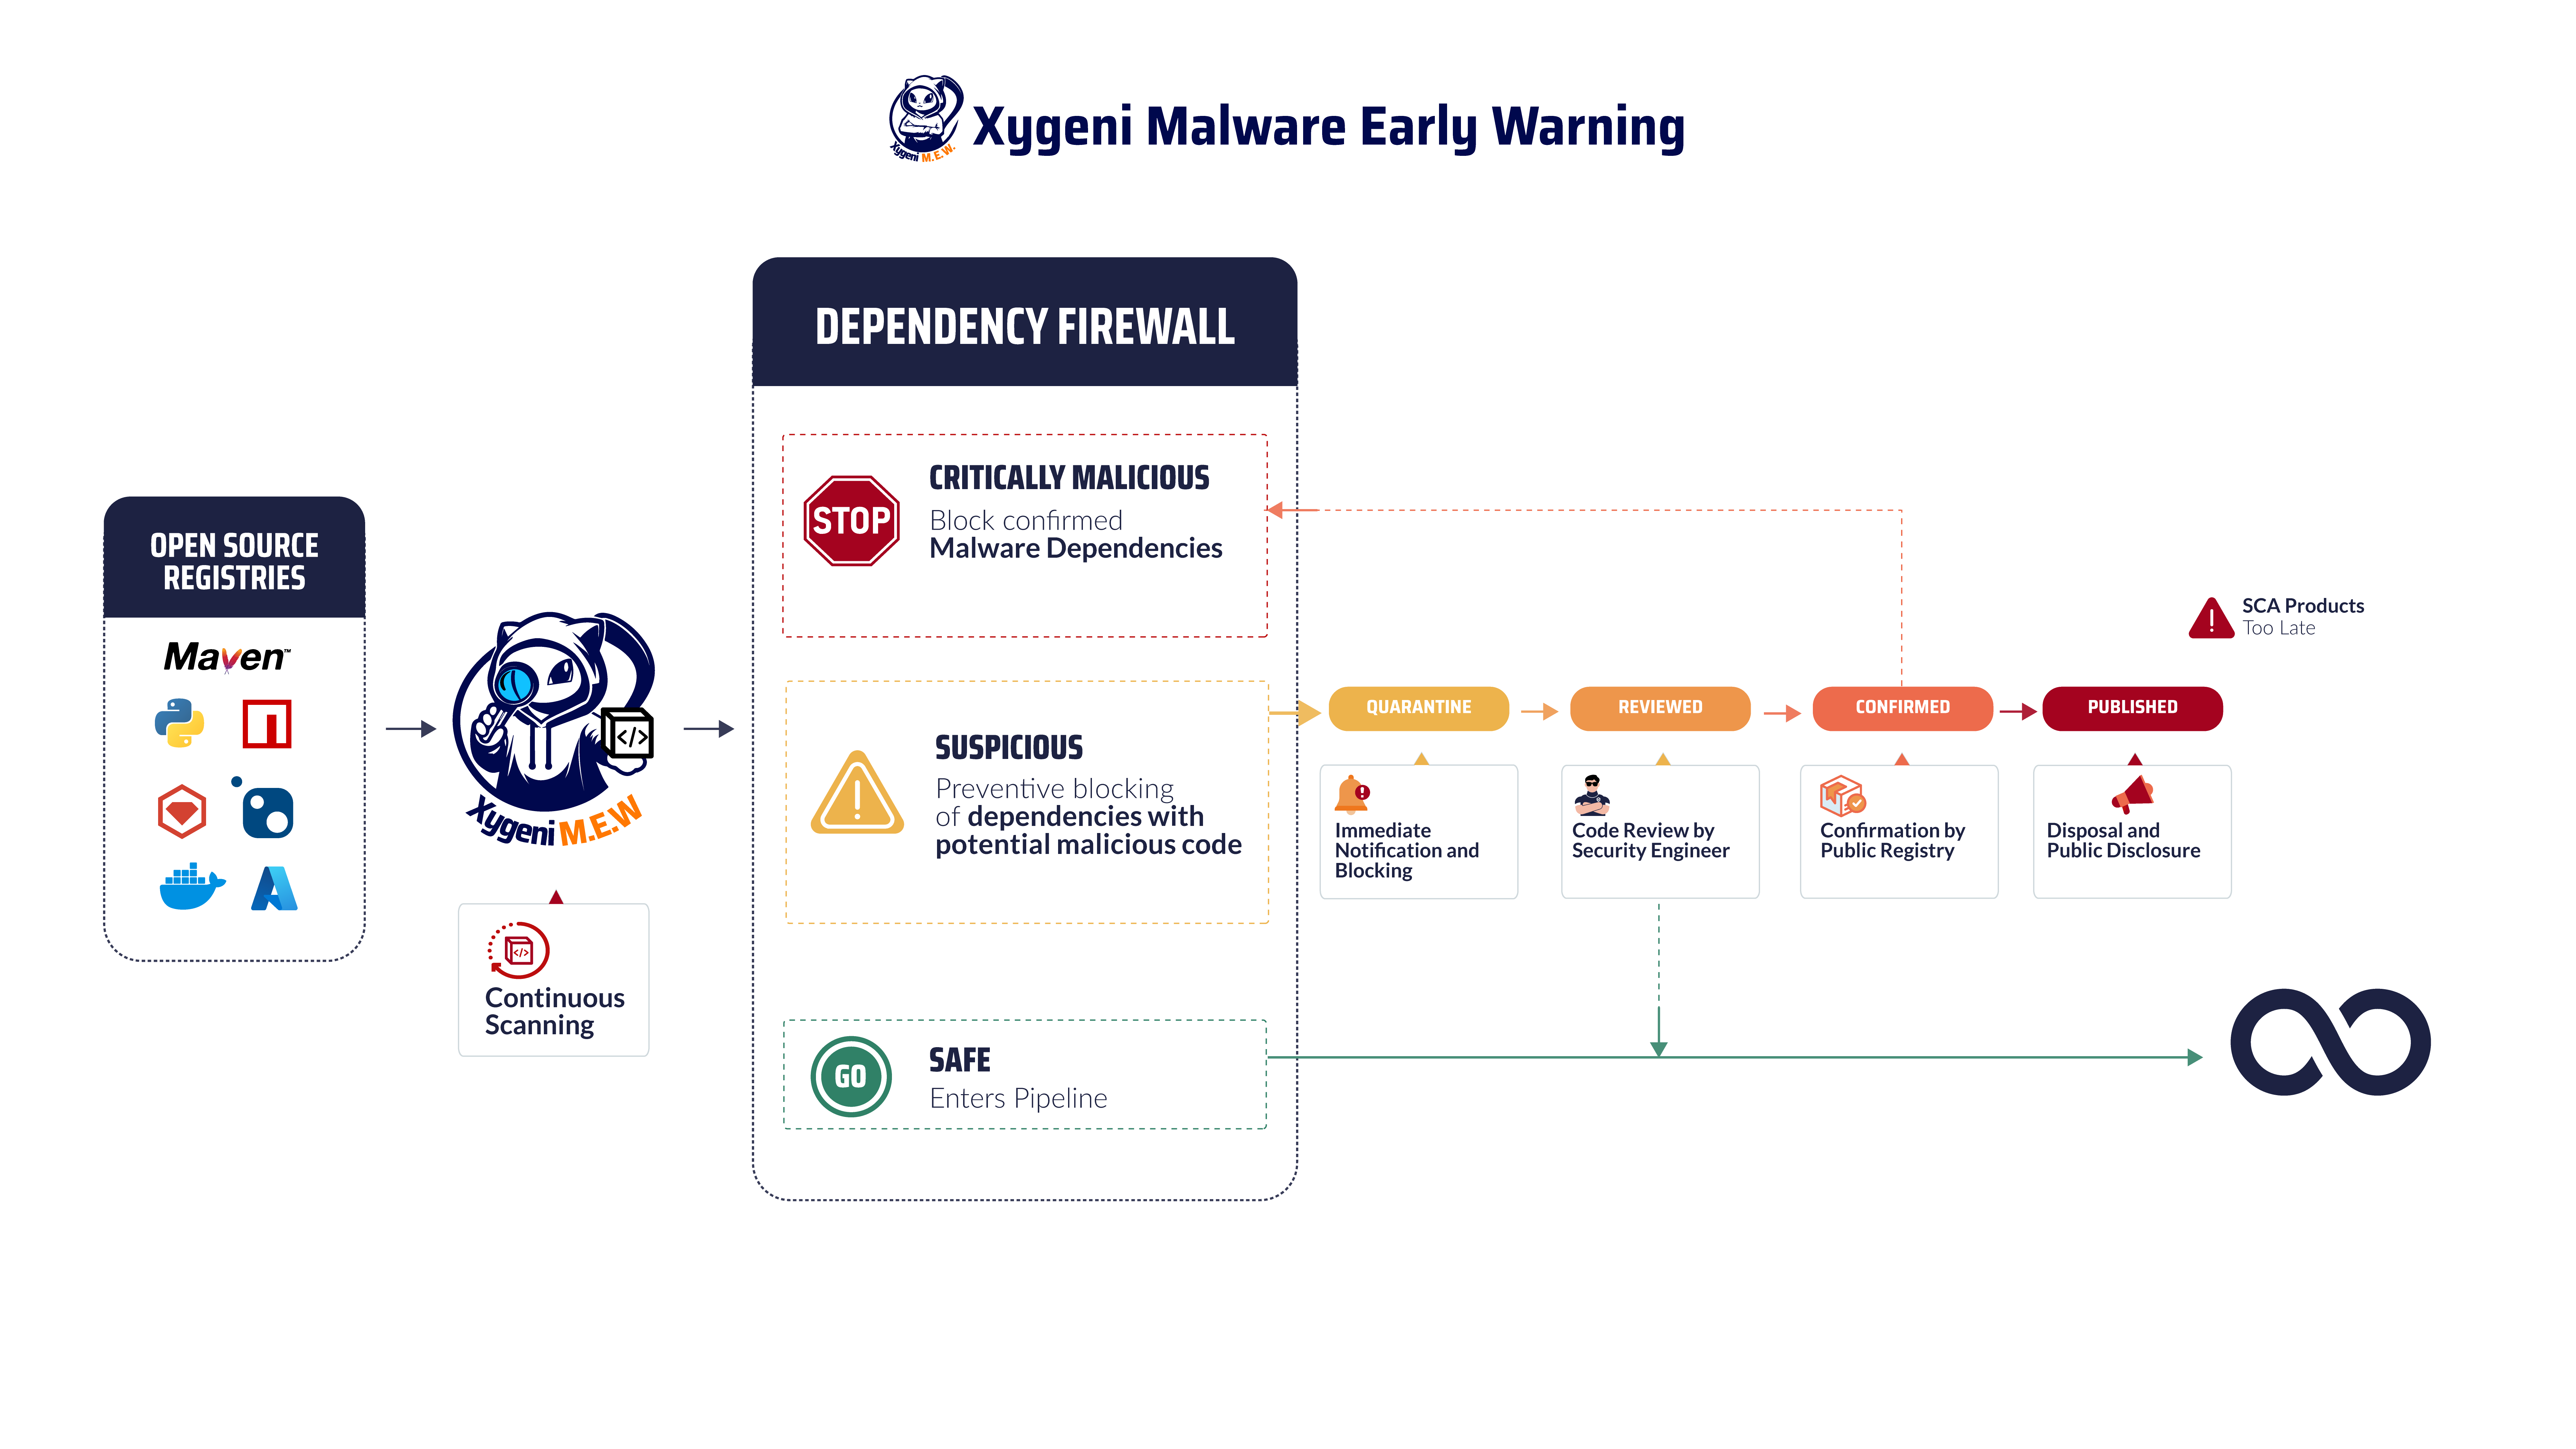
მინიმუმამდე დაიყვანეთ რისკები და დაიცავით თქვენი აპლიკაციები მავნე პაკეტებისგან Xygeni-ს მავნე პროგრამების ადრეული გამოვლენაჩვენი ყოვლისმომცველი გადაწყვეტა გთავაზობთ თქვენი დამოკიდებულებების რეალურ დროში მონიტორინგს, რაც უზრუნველყოფს საფრთხეების აღმოჩენას და შემცირებას თქვენს პროგრამულ უზრუნველყოფაზე გავლენის მოხდენამდე. საჯარო საცავების მუდმივი სკანირებით, როგორიცაა NPM, Mavenდა PyPIXygeni ბლოკავს მავნე პაკეტებს გამოქვეყნებისთანავე, რაც ხელს უშლის მათ თქვენს სისტემებში შეღწევაში.
ღია კოდის კომპონენტების მართვა დღევანდელი პროგრამული უზრუნველყოფის შემუშავების ლანდშაფტში გადამწყვეტი მნიშვნელობისაა დაუცველობისა და მავნე კოდის მზარდი რისკების გამო. Xygeni-ს Open Source Security გამოსავალი მკვეთრად ამცირებს მავნე პროგრამების რისკს გამოქვეყნების მომენტში მავნე პაკეტების სკანირებით და დაბლოკვით. ჩვენი უწყვეტი მონიტორინგი მოიცავს მრავალ საჯარო რეესტრს, რაც უზრუნველყოფს, რომ ყველა დამოკიდებულება საფუძვლიანად შემოწმდეს უსაფრთხოებისა და მთლიანობის თვალსაზრისით.
Xygeni-ს ძლიერი შესაძლებლობები ეხმარება თქვენს გუნდს უსაფრთხო და საიმედო პროგრამული პროექტების შენარჩუნებაში კრიტიკული პრობლემების პრიორიტეტულობის მინიჭებითა და გამოსწორების პროცესების გამარტივებით, რაც საშუალებას გაძლევთ ფოკუსირება მოახდინოთ ყველაზე მნიშვნელოვანზე.
CVE ქულების მინიჭება და EPSS ინტეგრაცია: ყველაზე ექსპლუატაციური დაუცველობების პრიორიტეტულობა
Xygeni აძლიერებს CVE შეფასება რისკის უფრო ყოვლისმომცველი შეფასებისთვის გამოიყენეთ ექსპლოიტის პროგნოზირების შეფასების სისტემა (EPSS). მიუხედავად იმისა, რომ CVE ქულები აფასებს დაუცველობის სიმძიმეს, EPSS პროგნოზირებს მისი ექსპლუატაციის ალბათობას. ეს საშუალებას აძლევს თქვენს გუნდს პრიორიტეტები მიანიჭოს როგორც სიმძიმის, ასევე რეალურ სამყაროში ექსპლუატაციის ალბათობის მიხედვით.
მაგალითად, CVE-2021-44228 (Log4j), რომელსაც მაღალი CVE ქულა აქვს, ასევე მაღალი ალბათობით ექსპლუატაციას ახდენს EPSS მონაცემებზე დაყრდნობით. ეს კომბინაცია დაგეხმარებათ პრიორიტეტულად განსაზღვროთ ყველაზე დიდი რისკის შემცველი დაუცველობები, რაც უზრუნველყოფს, რომ თქვენი გუნდი პირველ რიგში ყველაზე საშიშ საფრთხეებზე გაამახვილებს ყურადღებას.
პრიორიტეტების განსაზღვრის ძაბრები: ფოკუსირება ყველაზე მნიშვნელოვანი საკითხების გამოსწორებაზე
Xygeni-ის პრიორიტეტიზაციის ძაბრები ამარტივებს უსაფრთხოების მრავალი პრობლემის გადაჭრის პროცესს. ეს ძაბრები საშუალებას გაძლევთ გაფილტროთ და ფოკუსირება მოახდინოთ ყველაზე კრიტიკულ დაუცველობებზე მორგებული პრიორიტეტიზაციის კრიტერიუმების გამოყენებით. ათასობით პრობლემის გადახედვის ნაცვლად, Xygeni ეხმარება თქვენს გუნდს ყურადღება გაამახვილოს იმ დაუცველობებზე, რომლებიც ყველაზე დიდ საფრთხეს წარმოადგენენ, როგორიცაა ხელმისაწვდომი დაუცველობები ან აქტიურად განლაგებული დაუცველობები.
ასევე შეგიძლიათ გამოიყენოთ მზა ძაბრები, როგორიცაა ზოგადი პრიორიტეტიზაცია, CI/CD პრიორიტეტების მინიჭება და IaC პრიორიტეტიზაცია. ეს ძაბრები ამარტივებსcisიონების წარმოქმნა, რაც ზოგავს ძვირფას დროსა და რესურსებს.
კონფიგურირებადი, მრავალსაფეხურიანი პრიორიტეტიზაციის ძაბრები
Xygeni-ის პრიორიტეტიზაციის ძაბრები მხარს უჭერს რვამდე კონფიგურირებად ეტაპს, აერთიანებს წინასწარ შექმნილ კრიტერიუმებს, როგორიცაა ხელმისაწვდომობა და ექსპლუატაცია ორგანიზაციის სპეციფიკურ თვისებებთან, ამიტომ უსაფრთხოების გუნდი არ არის მიბმული ფიქსირებულ ფორმულაზე. დასკვნები ძაბრის გავლით მიედინება მკაფიო მოქმედების დონეებად: დაუყოვნებლივი, რაც შეიძლება მალე, დაგეგმილი, დაგროვილი სამუშაოები, და არა ერთ ბრტყელ „კრიტიკულ/მაღალ/საშუალო/დაბალ“ სიაში, რაც უფრო ახლოს არის იმასთან, თუ როგორ გეგმავს გუნდი რეალურად სპრინტის გამოსწორების სამუშაოებს.
CI/CD Pipeline ინტეგრაცია: უსაფრთხოება ჩაშენებულია ყველა ეტაპზე
უსაფრთხოება არასდროს არ უნდა იყოს მეორეხარისხოვანი. Xygeni პირდაპირ ინტეგრირდება პოპულარულ CI/CD პლატფორმები მოსწონს Jenkins, GitHub Actions და CircleCI, რაც უზრუნველყოფს დაუცველობის სკანირების ავტომატურად გააქტიურებას ყოველი შექმნისა და განლაგების ფაზის განმავლობაში. ეს ინტეგრაცია უზრუნველყოფს დაუცველობის ადრეულ გამოვლენას და გამოსწორებას, რაც ხელს უშლის დაუცველობის წარმოებაში მოხვედრას.
Pull Request სკანირება: პრობლემების აღმოჩენა მათ გაერთიანებამდე
ქსიგენი Pull Request სკანირება რეალურ დროში სკანირებას უკეთებს დაუცველობებს, როდესაც ახალია pull requests იქმნება. ის აღმოაჩენს ისეთ პრობლემებს, როგორიცაა SQL Injection or ჯვარედინი სკრიპტირება (XSS) წარმოებაში გაერთიანებამდე. ამ ხარვეზების ადრეული აღმოჩენით, თქვენი გუნდი წყვეტს უსაფრთხოების რისკებს გამოშვების ციკლების შეფერხების ან ტექნიკური ვალების დაგროვების გარეშე.
ხელმისაწვდომობის ანალიზი: ხმაურის აღმოფხვრა და რეალური საფრთხეების პრიორიტეტულობა
Xygeni-ს ხელმისაწვდომობის ანალიზი სცილდება standard გამოვლენა დაუცველობის იდენტიფიცირებით გამოძახებული გაშვების დროს. თქვენი გუნდის უამრავი პრობლემით გადატვირთვის ნაცვლად, Xygeni ყურადღებას ამახვილებს დაუცველობებზე, რომლებიც აქტიურად ექსპლუატირებადი თქვენს გარემოში.
შესრულების დროს არსებული, მაგრამ მიუწვდომელი მონაცემების გაფილტვრით, Xygeni წყვეტს ხმაურს. ეს უზრუნველყოფს, რომ თქვენი გუნდი კონცენტრირებული იყოს ყველაზე აქტუალური უსაფრთხოების საფრთხეებიეს მიდგომა ამცირებს ცრუ პოზიტიური და ამცირებს გაფრთხილებული დაღლილობა.
თქვენი გუნდი რეალურ რისკებზეა ორიენტირებული და არა დაბალი პრიორიტეტის მქონე საკითხებზე. Xygeni უზრუნველყოფს, რომ თქვენი დრო და რესურსები ამ საკითხებს მოემსახურება. კრიტიკული დაუცველობა, რაც ხელს უშლის ფარული საფრთხეების გაქრობას.
ავტომატური გამოსწორება: დაუცველობების გამოსწორება ძალისხმევის გარეშე
უსაფრთხოებამ განვითარება უნდა შეუწყოს ხელი და არა შეაფერხოს. Xygeni-ის ავტომატური გამოსწორების ფუნქციები თქვენს გუნდს საშუალებას აძლევს, გამოასწოროს დაუცველობები პირდაპირ თქვენი... CI/CD pipelineროგორც კი Xygeni აღმოაჩენს დაუცველობას, მას შეუძლია ავტომატურად გამოიყენოს პატჩი, რაც თქვენი განვითარების პროცესს ხელით ჩარევის გარეშე გააგრძელებს. ეს ავტომატიზაცია ამცირებს შეფერხებებს და ზრდის პროდუქტიულობას.
ღია კოდის ლიცენზიების მართვა: კონფიდენციალურობის უზრუნველყოფა
დაუცველობების სკანირების გარდა, Xygeni ეხმარება ღია კოდის ლიცენზიების მართვაში იმის უზრუნველყოფით, რომ თქვენი კოდი თავსებადი იყოს OWASP-ის საუკეთესო პრაქტიკა და სხვა ინდუსტრია standardს. ეს ფუნქცია ამცირებს იურიდიულ რისკებს ღია კოდის ლიცენზიების დარღვევების იდენტიფიცირებითა და მათზე რეაგირებით, რაც უზრუნველყოფს თქვენი პროგრამული უზრუნველყოფის შესაბამისობასა და უსაფრთხოებას.
რატომ უნდა აირჩიოთ Xygeni?
- რეალურ დროში მავნე პროგრამების აღმოჩენა: მყისიერად აღმოაჩინეთ და დაბლოკეთ მავნე პროგრამა, სანამ ის თქვენს პროგრამულ უზრუნველყოფაში შეაღწიოს.
- CVE ქულების და EPSS ინტეგრაციადაუცველობების პრიორიტეტულობა მიანიჭეთ როგორც სიმძიმის, ასევე ექსპლუატაციის ალბათობის მიხედვით, იმის უზრუნველსაყოფად, რომ პირველ რიგში კრიტიკული საკითხები მოგვარდეს.
- მორგებადი პრიორიტეტიზაციის ძაბრები: გაფილტრეთ დაბალი პრიორიტეტის მქონე საკითხები და ყურადღება გაამახვილეთ ყველაზე მნიშვნელოვანზე.
- ავტომატური გამოსწორება: უსაფრთხოების პატჩების ავტომატურად გამოყენება თქვენს CI/CD pipeline, შეფერხებების მინიმიზაცია.
- CI/CD ინტეგრაციის: შეუფერხებლად ინტეგრირება დაუცველობის სკანირება თქვენი განვითარების პროცესის ყველა ეტაპზე.
- დარჩით მორჩილი: ინდუსტრიის მოთხოვნებთან შესაბამისობის უზრუნველყოფა standardდა შეამციროს ღია კოდის ლიცენზიის დარღვევის რისკი.
დაიცავით თქვენი პროგრამული უზრუნველყოფა Xygeni-ის დაუცველობის სკანირებისა და რეალურ დროში მავნე პროგრამების აღმოჩენის ინსტრუმენტებით
ნუ დაელოდებით დარღვევის მოხდენას. Xygeni-ის დაუცველობის სკანირებისა და რეალურ დროში მავნე პროგრამების აღმოჩენის ხელსაწყოების დახმარებით, თქვენ შეგიძლიათ პროაქტიულად აღმოაჩინოთ და დაბლოკოთ საფრთხეები მათ შეტევამდე. ფოკუსირდით ყველაზე კრიტიკული რისკების გამოსწორებაზე და გაამარტივეთ თქვენი დაუცველობის მართვის პროცესი მორგებადი პრიორიტეტიზაციის ძაბრებისა და ავტომატური გამოსწორების საშუალებით. იყავით ახალ საფრთხეებზე წინ და უზრუნველყავით თქვენი პროგრამული უზრუნველყოფის უსაფრთხოება და შესაბამისობა.
პრიორიტეტიზაციის ეს ფენა ასევე ხელს უწყობს Xygeni-ის პლატფორმის მუშაობას თქვენს მიერ უკვე გამოყენებულ ინსტრუმენტებთან ერთად. თუ თქვენ სხვა სკანერიდან გადასვლის შუა პერიოდში ხართ, ან უბრალოდ არ ხართ მზად მის შესაცვლელად, Xygeni აღიქვამს ამ მონაცემებს, იყენებს მათზე იგივე ხელოვნური ინტელექტით მართულ დახარისხებას და გამოსწორებას და საშუალებას გაძლევთ, ძველი ინსტრუმენტი თქვენს ვადებში ამოიღოთ, შუალედურ ინტერვალში დაფარვის გარეშე.
მზად ხართ თქვენი პროგრამული უზრუნველყოფის დასაცავად? მოითხოვეთ დემო დღესვე გაიგეთ, როგორ შეუძლია Xygeni Vulnerability Scan-ს შეცვალოს თქვენი დაუცველობის მართვის სტრატეგია.
კითხვა-პასუხი
რა განსხვავებაა დაუცველობის სკანირებასა და დაუცველობის პრიორიტეტიზაციას შორის?
დაუცველობის სკანირება ავლენს სისუსტეებს კოდში, კონფიგურაციებსა და ღია კოდის დამოკიდებულებებში. პრიორიტეტების განსაზღვრა ცალკე ნაბიჯია იმის გადასაწყვეტად, თუ რომელი აღმოჩენა გამოსწორდეს პირველ რიგში, ისეთი სიგნალების გამოყენებით, როგორიცაა EPSS-ის ექსპლუატაციის მონაცემები და ხელმისაწვდომობის ანალიზი, იმის ნაცვლად, რომ ყველა აღმოჩენა თანაბრად სასწრაფოდ ჩაითვალოს.
Xygeni-ის დაუცველობის სკანირება ასევე აფიქსირებს მავნე პროგრამებს, თუ მხოლოდ ცნობილ CVE-ებს?
ორივე. Xygeni აერთიანებს ტრადიციულ CVE-ზე დაფუძნებულ დაუცველობის სკანირებას რეალურ დროში მავნე პროგრამების აღმოჩენასთან საჯარო რეესტრებში, როგორიცაა NPM, Maven და PyPI, ამიტომ ახლად გამოქვეყნებული მავნე პაკეტები დაბლოკილია გამოქვეყნებისთანავე, და არა მხოლოდ ცნობილი, გამჟღავნებული დაუცველობები.
რა არის EPSS და რატომ არის ის მნიშვნელოვანი CVE ქულებთან ერთად?
EPSS (ექსპლუატაციის პროგნოზირების შეფასების სისტემა) პროგნოზირებს, თუ რამდენად სავარაუდოა, რომ დაუცველობა რეალურად იქნას ექსპლუატირებული, ხოლო CVE ქულა ზომავს თეორიულ სიმძიმეს. ორივეს გაერთიანება, როგორც ამას Xygeni აკეთებს, საშუალებას აძლევს გუნდს პრიორიტეტი მიანიჭოს ისეთ დაუცველობებს, რომლებიც როგორც სერიოზულია, ასევე რეალურად სავარაუდოა, რომ თავდასხმის ობიექტი გახდებიან.
შეიძლება თუ არა დაუცველობის სკანირება ავტომატურად დაიწყოს? CI/CD, ან ცალკე ნაბიჯია საჭირო?
Xygeni პირდაპირ ინტეგრირდება CI/CD ისეთ პლატფორმებზე, როგორიცაა Jenkins, GitHub Actions და CircleCI, ამიტომ სკანირება ავტომატურად იწყება ყველა აწყობისა და განლაგებისას, მათ შორის pull request სკანირება, რომელიც კოდის შერწყმამდე აფიქსირებს ისეთ პრობლემებს, როგორიცაა SQL ინექცია ან XSS.

