






ხელოვნური ინტელექტი სწრაფად იზრდება და მასთან ერთად იზრდება მისი რისკებიც. მათი კარგად სამართავად გუნდებს სჭირდებათ მკაფიო და სანდო მეთოდი. NIST ხელოვნური ინტელექტის რისკების მართვის ჩარჩო ამ მეთოდს იძლევა. ის ორგანიზაციებს ეხმარება ხელოვნური ინტელექტის რისკების დაგეგმვაში, გაზომვასა და შემცირებაში განვითარების ყველა ეტაპზე. დეველოპერებისა და უსაფრთხოების გუნდებისთვის, გამოყენება ხელოვნური ინტელექტის რისკების მართვა შეცდომების პოვნაზე მეტს ნიშნავს. ის მოიცავს მონაცემებს, მოდელებს, კონექტორებს და კონსტრუქციას. pipelineს. ამიტომ, გაერთიანება NIST AI რისკების მართვის ჩარჩო DevSecOps პრაქტიკით ყოველდღიურ სამუშაოში წესრიგი და სიჩქარე შემოდის.
რა არის NIST-ის ხელოვნური ინტელექტის რისკების მართვის ჩარჩო?
ის NIST ხელოვნური ინტელექტის რისკების მართვის ჩარჩო (AI RMF) არის პრაქტიკული სახელმძღვანელო, რომელიც შემუშავებულია ეროვნული ინსტიტუტი Standards და ტექნიკაის გუნდებს ეხმარება ხელოვნური ინტელექტის რისკების იდენტიფიცირებაში, გაზომვასა და კონტროლში პროგრამული უზრუნველყოფის სრული სასიცოცხლო ციკლის განმავლობაში.
ის განსაზღვრავს ოთხ ძირითად ფუნქციას: რუკაზე დახატვა, გაზომვა, მართვა და მართვა. თითოეული მათგანი განმარტავს, თუ რა უნდა გაკეთდეს, როდის უნდა გაკეთდეს ეს და როგორ შევინარჩუნოთ ხელოვნური ინტელექტის სისტემების უსაფრთხოება და საიმედოობა. მოკლედ, ჩარჩო გარდაიქმნება AI რისკის მართვაში მკაფიო, განმეორებად პროცესად, რომელიც შეესაბამება რეალურ განვითარების სამუშაოებს.
NIST AI RMF-ის ოთხი ფუნქცია
| ფუნქცია | მიზანი | პრაქტიკაში |
|---|---|---|
| რუკა | გაარკვიეთ, სად გამოიყენება ხელოვნური ინტელექტი და რა შეიძლება იყოს არასწორი. | შექმენით მოდელების, კონექტორებისა და მონაცემთა ნაკრებების ინვენტარი. |
| გაზომვა | შეამოწმეთ მონაცემთა ხარისხი, მოდელის ქცევა და უსაფრთხოების კონტროლი. | სკანირების გაშვება, დამოკიდებულებების გადახედვა და წვდომის წესების ტესტირება. |
| მართვა | იმოქმედეთ იმის მიხედვით, რასაც პოულობთ. | მიმართვა Guardrails, პრობლემების გამოსწორება და ქმედებების დოკუმენტირება. |
| მთავრობა | შეინარჩუნეთ ზედამხედველობა და პასუხისმგებლობა. | ვერსიების თვალყურის დევნება, ჟურნალების განხილვა და დაინტერესებული მხარეებისთვის ანგარიშის წარდგენა. |
NIST-ის ხელოვნური ინტელექტის რისკების მართვის ჩარჩოს ოთხი ფუნქცია
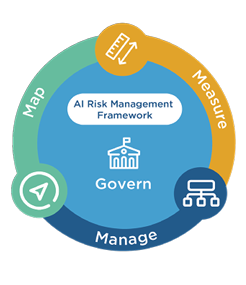
ჩარჩოს გამოყენებამდე, სასარგებლოა იმის გაგება, თუ რას წარმოადგენს სინამდვილეში თითოეული ფუნქცია.
ეს არ არის საკონტროლო სიის ნაბიჯები, არამედ უწყვეტი აქტივობებია, რომლებიც მეორდება ხელოვნური ინტელექტის სასიცოცხლო ციკლის განმავლობაში, დიზაინიდან მონიტორინგამდე. თითოეული მათგანი მხარს უჭერს მეორეს და ქმნის გაუმჯობესებისა და ანგარიშვალდებულების ციკლს.
- მმართველობა: ხელოვნური ინტელექტის გარშემო პასუხისმგებლობის კულტურის შექმნა. განსაზღვრეთ, ვის ეკუთვნის თითოეული რისკი, გადახედეთ პოლიტიკას და დარწმუნდით, რომ ზედამხედველობა ადრეულ ეტაპზე ხდება და არა გამოქვეყნების შემდეგ.
- რუკა: დაადგინეთ, სად ჩნდება ხელოვნური ინტელექტი თქვენს სისტემაში, რომელ მონაცემებს იყენებს და ვისზე ახდენს გავლენას. ამ კონტექსტის გაგება უმნიშვნელოვანესია მოგვიანებით „ბრმა წერტილების“ თავიდან ასაცილებლად.
- ღონისძიება: ხელოვნური ინტელექტის კომპონენტების ტესტირება რეალურ პირობებში. გადახედეთ გადახრას, დრიფტს, კონფიდენციალურობას და მდგრადობას. გაზომეთ თქვენი მოდელის ქცევა და შეადარეთ ის უსაფრთხოების ტესტებს.
- Მართვა: შედეგების საფუძველზე მიიღეთ მკაფიო ზომები. გაასწორეთ სახიფათო დამოკიდებულებები, მოძველეთ სარისკო მოდელები და დოკუმენტირეთ ყველა ცვლილება განმეორების თავიდან ასაცილებლად.
როდესაც ეს ოთხი ფუნქცია შიგნით მუშაობს CI/CD pipelineს, გუნდები მართავენ ხელოვნური ინტელექტის რისკი პროაქტიულად რეაქტიულის ნაცვლად.
რატომ არის მნიშვნელოვანი ხელოვნური ინტელექტის რისკების მართვა
ხელოვნური ინტელექტი ისეთ რისკებს წარმოშობს, რომელთა აღმოჩენა ტრადიციულ უსაფრთხოების ინსტრუმენტებს ყოველთვის არ შეუძლიათ, მაგალითად, მონაცემთა გაჟონვა, სწრაფი ინექცია, ან მოდელის მოწამვლასტრუქტურის გარეშე, ეს პრობლემები შეიძლება სწრაფად გავრცელდეს თქვენს სისტემაში.
მიყვება NIST ხელოვნური ინტელექტის რისკების მართვის ჩარჩო, გუნდებს შეუძლიათ:
- განსაზღვრეთ, სად გამოიყენება ხელოვნური ინტელექტი pipelines
- გამოშვებამდე კოდისა და მონაცემების სისუსტეების აღმოჩენა
- პრიორიტეტად დაასახელეთ ის, რაც პირველ რიგში უნდა გამოსწორდეს
- შეინახეთ გამჭვირვალე ჩანაწერები აუდიტისა და მომხმარებლის ნდობისთვის
გარდა ამისა, NIST თანამშრომლობს სხვა გლობალურ ორგანიზაციებთან. standardისეთი სტანდარტები, როგორიცაა ISO/IEC 42001 და OECD AI პრინციპები, რაც ორგანიზაციებს შორის თანმიმდევრულობის შენარჩუნებას აადვილებს.
დამატებითი ინფორმაციისთვის, გაეცანით:
- ENISA: ხელოვნური ინტელექტის უსაფრთხოება
- OWASP: ხელოვნური ინტელექტის უსაფრთხოებისა და კონფიდენციალურობის სახელმძღვანელო
- OWASP: LLM აპლიკაციების საუკეთესო 10
- ხელოვნური ინტელექტი კიბერუსაფრთხოებაში: რეალური რისკების გააზრება
როგორ უნდა მოხდეს NIST AI RMF-ის ოპერატიულად გამოყენება
ის NIST AI RMF 1.0 აშენდა როგორც ნებაყოფლობითი, მოქნილი სახელმძღვანელო ქვეშ 2020 წლის ეროვნული ხელოვნური ინტელექტის ინიციატივის შესახებ კანონი. ის შექმნილია ნებისმიერი ორგანიზაციისთვის, დიდი თუ პატარა, რათა მოერგოს მის სიმწიფეს.
მიზანი მარტივია: ხელოვნური ინტელექტის შექმნა სანდო, გამჭვირვალე და უსაფრთხო რისკის თავიდანვე მართვით.
ადაპტაციის მხარდასაჭერად, NIST გთავაზობთ რამდენიმე რესურსს:
- ხელოვნური ინტელექტის RMF სახელმძღვანელო: განმარტავს, თუ როგორ გამოიყენოთ თითოეული ფუნქცია დიზაინში, ტესტირებასა და განლაგებაში.
- ხელოვნური ინტელექტის RMF-ის გზამკვლევი: ჩამოთვლილია საზოგადოების ქმედებები და მიმდინარე განახლებები.
- გადასასვლელები: დააკავშირეთ NIST AI RMF სხვა მოწყობილობასთან standardროგორიცაა ISO/IEC 42001 ან ევროკავშირის ხელოვნური ინტელექტის შესახებ აქტი.
- სანდო და პასუხისმგებლიანი ხელოვნური ინტელექტის რესურს ცენტრი: მასპინძლობს პროფილებს, შემთხვევების კვლევებს და საუკეთესო პრაქტიკის გაზიარებას.
პრაქტიკაში, DevSecOps გუნდები შეუძლია ამ იდეების ინტეგრირება ავტომატიზაციის გზით. მაგალითად, Xygeni-ს გამოყენებით ASPM პლატფორმა რათა უწყვეტად სკანირდნენ, გაზომონ და აკონტროლონ ხელოვნურ ინტელექტთან დაკავშირებული რისკები იმავე სამუშაო პროცესში, სადაც ისინი უკვე ქმნიან და აქვეყნებენ კოდს.
NIST AI RMF-ის DevSecOps-თან დაკავშირება
სწრაფად ცვალებად გარემოში, AI რისკის მართვა უნდა მოერგოს CI/CD pipelines მათი შენელების გარეშე. როდესაც უსაფრთხოების შემოწმებები ჩაშენებულია მიწოდების სამუშაო პროცესებში, გუნდებს შეუძლიათ რისკების რუკაზე დატანა, გაზომვა, მართვა და მართვა. როგორც ყოველდღიური კოდირების ნაწილი, და არა როგორც ცალკე აუდიტი.
ზუსტად იქ არის ქსიგენი ეხმარება. ეს Application Security Posture Management (ASPM) პლატფორმა ამ კონტროლის მექანიზმებს უშუალოდ განვითარების პროცესში აერთიანებს. შედეგად, უსაფრთხოება ხდება როგორც ავტომატიზირებული, ასევე უწყვეტი.
- რუკა: აღმოაჩინეთ ყველა კოდი, დამოკიდებულება და ხელოვნური ინტელექტის კონექტორი პროექტებში. ეს ადრეული ხილვადობა ხელს უწყობს ხარვეზების თავიდან აცილებას განლაგებამდე.
- ღონისძიება: რეალურ დროში გააანალიზეთ ექსპლუატაციის შესაძლებლობა, ხელმისაწვდომობა და დამოკიდებულების მდგომარეობა. გარდა ამისა, მოგვაწოდეთ კონტექსტი, რათა გუნდებმა იცოდნენ, რომელი საკითხებია ნამდვილად მნიშვნელოვანი.
- Მართვა: მიმართვა Guardrails რომლებიც ბლოკავს სახიფათო შერწყმებს და ავტომატურად აღასრულებს შიდა პოლიტიკას. ეს უზრუნველყოფს თანმიმდევრულ დაცვას ხელით მიმოხილვების დამატების გარეშე.
- მმართველობა: აღრიცხეთ ყველა ქმედება, აჩვენეთ, ვინ რა შეცვალა და შეინახეთ აუდიტისთვის მზად ჩანაწერი შესაბამისობისა და თანამშრომლობისთვის.
ერთად, ეს შესაძლებლობები უზრუნველყოფს NIST ხელოვნური ინტელექტის რისკების მართვის ჩარჩო DevSecOps-ის სამუშაო პროცესებში სიცოცხლისთვის.
ისინი პოლიტიკას პრაქტიკასთან აკავშირებენ და თეორიას ისეთ შედეგებად აქცევენ, რომელთა დანახვაც დეველოპერებს რეალურად შეუძლიათ.
NIST AI RMF და Xygeni ASPM პრაქტიკაში
მაგალითად, ქვემოთ მოცემულ ცხრილში ნაჩვენებია, თუ როგორ უკავშირდება თითოეული NIST ფუნქცია Xygeni-ს შიგნით არსებულ რეალურ შესაძლებლობას. ASPM პლატფორმა. შედეგად, გუნდებს შეუძლიათ აბსტრაქტული პრინციპებიდან პრაქტიკულ განხორციელებაზე გადასვლა.
| NIST AI RMF ფუნქცია | მიზანი | როგორ Xygeni ASPM იყენებს მას |
|---|---|---|
| რუკა | დაადგინეთ, სად გამოიყენება ხელოვნური ინტელექტი და რა რისკები შეიძლება მოჰყვეს მას. | Xygeni ავტომატურად აღმოაჩენს ყველა საცავს, დამოკიდებულებას და ხელოვნური ინტელექტის კომპონენტს მთელს მსოფლიოში. SDLC. |
| გაზომვა | შეაფასეთ დაუცველობა, მონაცემთა მთლიანობა და კონტროლის მექანიზმები. | Xygeni ამოწმებს ექსპლუატაციას, ხელმისაწვდომობას და დამოკიდებულების მდგომარეობას თითოეულ სკანირებაში. |
| მართვა | რისკის შემცირება და კონტროლი. | Guardrails პოლიტიკის პირდაპირ აღსრულება CI/CD, არაუსაფრთხო კოდის დაბლოკვა და შეცდომების გამოსწორების ავტომატიზაცია. |
| მთავრობა | შეინარჩუნეთ ხილვადობა და პასუხისმგებლობა. | Dashboards და აუდიტის კვალი აჩვენებს ცვლილებების სრულ ისტორიას შესაბამისობისა და თანამშრომლობის თვალსაზრისით. |
სწორედ აქ ხვდება NIST ჩარჩო ყოველდღიურ DevSecOps პრაქტიკას.
ქვემოთ მოცემულ ცხრილში ნაჩვენებია, თუ როგორ შეესაბამება თითოეული NIST ფუნქცია Xygeni-ს ASPM პლატფორმა რეალურ პროექტებში.
ჩარჩოს ეტაპობრივი გამოყენება
როგორც კი საფუძვლები ჩამოყალიბდება, გუნდებს შეუძლიათ გამოიყენონ NIST ხელოვნური ინტელექტის რისკების მართვის ჩარჩო რამდენიმე მკაფიო, განმეორებადი ნაბიჯის მეშვეობით, რომლებიც ჯდება DevSecOps-ის ნორმალურ სამუშაო პროცესებში:
- განსაზღვრეთ ხელოვნური ინტელექტის გამოყენების შემთხვევები: განსაზღვრეთ, სად მუშაობს ხელოვნური ინტელექტი, რა მონაცემებს ამუშავებს და ვის შეუძლია მასზე წვდომა. ადრეული ხილვადობა ხელს უწყობს მოგვიანებით ზედმეტი ზემოქმედების თავიდან აცილებას.
- შეაფასეთ მონაცემები და დამოკიდებულებები: წარმოებაში მოსვლამდე შეამოწმეთ თქვენი სტეკი სუსტი ავტორიზაციის მონაცემების, მოძველებული ბიბლიოთეკების ან გაჟონილი საიდუმლოებების აღმოსაჩენად.
- უცნობია Guardrails: დაამატეთ მკაფიო წესები CI/CD pipelineრომლებიც ავტომატურად გადასცემენ ან ბლოკავენ ცვლილებებს, რაც უზრუნველყოფს პოლიტიკის აღსრულების თანმიმდევრულობას ყველა საცავში.
- ავტომატური შესწორებები: გამოყენება Xygeni Bot მდე ხელოვნური ინტელექტის ავტომატური შეკეთება გამომუშავება pull requests რეკომენდებული ცვლილებებით, რაც ამცირებს ხელით დახარჯულ ძალისხმევას და განხილვის დროს.
- მონიტორინგი და დოკუმენტირება: შეინახეთ ჩანაწერები თითოეული შესწორების, პოლიტიკის განახლების და დეველოპერის შესახებ.cisეს მარტივი ნაბიჯი ხელს უწყობს ანგარიშვალდებულებას და პროგრესის თვალყურის დევნებას აადვილებს.
ერთად, ეს ქმედებები ხელს უწყობს AI რისკის მართვა საიმედო და თვალსაჩინოა განვითარების მთელი სასიცოცხლო ციკლის განმავლობაში. ისინი ასევე ეხმარებიან გუნდებს პრობლემების აღმოჩენასა და მოგვარებაში, სანამ ისინი ძვირადღირებულ უსაფრთხოების პრობლემებად გადაიქცევიან.
აღმოჩენიდან გამოსწორებამდე: როგორ უმკლავდება Xygeni ხელოვნური ინტელექტის რისკებს
როდესაც რისკი ჩნდება, Xygeni ეხმარება გუნდებს სწრაფად იმოქმედონ სამუშაო პროცესის დატოვების გარეშე.
სკანირებამ შესაძლოა კონექტორში სწრაფი ინექცია აღმოაჩინოს. პრიორიტეტების განსაზღვრის ძაბრი შემდეგ აფასებს პრობლემას სიმძიმისა და ექსპლუატაციის ალბათობის მიხედვით, რაც დეველოპერებს ეხმარება ყველაზე მნიშვნელოვანზე ფოკუსირებაში.
Xygeni Bot ქმნის pull request შემოთავაზებული გამოსწორებით. Guardrails შეამოწმეთ ცვლილება როგორც ლოკალურად, ასევე სერვერზე, რათა დარწმუნდეთ, რომ ის უსაფრთხოა. და ბოლოს, ხელოვნური ინტელექტის ავტომატური შეკეთება აუმჯობესებს პატჩს თქვენი პირადი მოდელის გამოყენებით, რაც სიზუსტის დამატებით ფენას მატებს.
საქმის მაგალითი: ფინტექების გუნდმა PR-ის დროს არაუსაფრთხო MCP კონექტორი აღმოაჩინა. Guardrails შერწყმა დაბლოკა და Xygeni Bot რამდენიმე წუთში გახსნა შესწორება. გამოყენება გამოსწორების რისკი, მათ აირჩიეს უსაფრთხო დამოკიდებულების ვერსია და განახლება იმავე დღეს განათავსეს.
ეს პროცესი ქმნის AI რისკის მართვა უწყვეტი და სწრაფი, რაც ამცირებს განვითარებასა და უსაფრთხოებას შორის ხახუნს.
პრაქტიკული Guardrails ხელოვნური ინტელექტის უსაფრთხოებისთვის
Guardrails შენარჩუნება pipelineპროგნოზირებადია სარისკო ქმედებების გავრცელებამდე შეჩერებით. ისინი მსუბუქი, გამჭვირვალე და მარტივი მოსავლელია.
მაგალითად:
- MCP წყაროების შეზღუდვა სანდო სამუშაო სივრცეებით.
- შეზღუდეთ API გასაღებების დიაპაზონები და შეამცირეთ ვადის გასვლის დრო.
- ბოროტად გამოყენების თავიდან ასაცილებლად, შეამოწმეთ მოთხოვნები და შეზღუდეთ შეყვანის ზომა.
ეს წესები ქმნის AI რისკის მართვაში ყოველდღიური კოდირების ნაწილია და არა დანერგვის შემდგომი დავალება.
საკონტროლო სია: მზადაა გასაგზავნად NIST AI RMF-თან ერთად
გამოშვებამდე, გადახედეთ ამ მოკლე საკონტროლო სიას, რათა დარწმუნდეთ, რომ თქვენი პროექტი შეესაბამება NIST ხელოვნური ინტელექტის რისკების მართვის ჩარჩო პრინციპები:
| საკონტროლო სიის ელემენტი | მიზანი |
|---|---|
| ხელოვნური ინტელექტის მოდელების, საბოლოო წერტილებისა და კონექტორების განახლებული ინვენტარი | გამოშვებამდე უზრუნველყოფს ხილვადობას ყველა ხელოვნური ინტელექტის კომპონენტში. |
| Guardrails MCP და API გასაღებებისთვის დაყენებულია არაუსაფრთხო ცვლილებების დაბლოკვისთვის | ხელს უშლის არასწორ კონფიგურაციებს ან არაავტორიზებული წვდომის წარმოებაში მოხვედრას. |
| სკანირება ყველა pull request ერთად Xygeni Bot | ადრეულ ეტაპზე აღმოაჩენს დაუცველობას და შესაბამისობის პრობლემებს CI/CD ნაკადი. |
| პირადი ხელოვნური ინტელექტის ავტომატური შეკეთება კონფიგურირებულია ავტომატური გამოსწორებისთვის | უსაფრთხოდ იყენებს შესწორებებს, ამავდროულად ინარჩუნებს საწყისი კოდისა და მონაცემების კონფიდენციალურობას. |
| გამოსწორების რისკი დამოკიდებულების განახლებამდე გადახედვა | განლაგებამდე ამოწმებს, რომ ახალი ვერსიები უსაფრთხო და თავსებადია. |
ამ ნივთების შემოწმება გუნდებს ეხმარება უფრო სწრაფად და უსაფრთხოდ გადაზიდონ, ამავდროულად შეინახონ AI რისკის მართვა აქტიურია ყველა ციკლში.
სწრაფი FAQ
რა არის NIST-ის ხელოვნური ინტელექტის რისკების მართვის ჩარჩო?
ჩარჩო, რომელიც გუნდებს ეხმარება ხელოვნური ინტელექტის რისკების რუკაზე დატანაში, გაზომვაში, მართვასა და მართვაში დიზაინიდან წარმოებამდე.
როგორ გამოვიყენო ეს DevSecOps-ში?
დამატება Guardrails in CI/CD, PR-ებით შესწორებების ავტომატიზაცია და ცვლილებების რეგისტრაცია განსახილველად.
რომელი კონტროლით უნდა დავიწყო?
შეზღუდეთ MCP წარმოშობა, შეზღუდეთ API-ის მასშტაბები, დაადასტურეთ მოთხოვნები და შეამოწმეთ დამოკიდებულების ცვლილებები Remediation Risk-ის გამოყენებით.
დასკვნითი მოსაზრებები: ჩარჩოდან უწყვეტ პრაქტიკამდე
ის NIST ხელოვნური ინტელექტის რისკების მართვის ჩარჩო ეს უფრო მეტია, ვიდრე უბრალოდ შესაბამისობის საკონტროლო სია. ეს არის პრაქტიკული მოდელი ხელოვნური ინტელექტის სისტემების შესაქმნელად, რომლებსაც გუნდებს შეუძლიათ ენდონ. ხელოვნური ინტელექტის ადგილმდებარეობის რუკაზე დატანით, მისი ქცევის გაზომვით, დაუცველობის მართვით და დეველოპერების მართვით.cisიონები, ორგანიზაციები უსაფრთხოებას პროცესის ნაწილად აქცევენ და არა ერთჯერად მოვლენად.
DevSecOps გარემოში ეს აზროვნება იდეალურად ერგება. უსაფრთხოების შემოწმებები, Guardrailsდა ავტომატიზაცია იმავეს ნაწილი ხდება pipeline რომელიც ფუნქციებს გვთავაზობს. მიმოხილვების ან აუდიტის მოლოდინის ნაცვლად, დეველოპერები კოდის შექმნისას რისკებს ხედავენ და ასწორებენ მათ წარმოებაში გასვლამდე.
ქსიგენი ამ ჩარჩოს სიცოცხლეს ანიჭებს მისი პრინციპების ყოველდღიურ ინსტრუმენტებად გადაქცევით:
- ASPM ახდენს ხილვადობის ცენტრალიზებას კოდიდან ღრუბელში.
- Xygeni Bot ავტომატიზირებს გამოსწორებას pull requests.
- ხელოვნური ინტელექტის ავტომატური შეკეთება აუმჯობესებს სიზუსტეს, ამავდროულად ინარჩუნებს მონაცემების კონფიდენციალურობას.
- გამოსწორების რისკი ეხმარება გუნდებს ყველაზე უსაფრთხო დამოკიდებულების ვერსიის არჩევაში.
ერთად, ეს შესაძლებლობები ქმნის AI რისკის მართვა უწყვეტი და პრაქტიკული.
ისინი გუნდებს ეხმარებიან სწრაფად მომუშავე პროგრამული უზრუნველყოფის შექმნაში მდე რჩება უსაფრთხოდ, განვითარებასთან დაკავშირებული ხახუნის გარეშე.
საბოლოო ჯამში, -ის ღირებულება NIST AI RMF ეს თავად დოკუმენტში კი არა, გუნდების მიერ მისი გამოყენების წესშია დამოკიდებული. სწორი ავტომატიზაციისა და კულტურის პირობებში, უსაფრთხოება ინჟინერიის ყველა სფეროს საერთო ჩვევად იქცევა და არა ცალკე აუდიტის შემდგომ ეტაპზე.

