





Kodėl kūrėjams svarbūs kūrimo artefaktai
Jei kada nors susidūrėte su nepavykusiais kūriniais, versijų neatitikimais ar trūkstamais failais priklausomybių, žinote, kokie svarbūs artefaktai yra artefaktų programinės įrangos kūrime. Nuo dvejetainių failų iki diegimo paketų, kūrimo artefaktai yra šiuolaikinės programinės įrangos teikimo pagrindas. pipelines. Tačiau šių artefaktų valdymas yra iššūkis, ypač projektams plečiantis. Čia praverčia kūrimo artefaktų valdymo įrankiai.
Jie padeda kūrėjams tvarkyti, apsaugoti ir sekti artefaktus kiekviename programinės įrangos gyvavimo ciklo etape, todėl lengviau laikytis terminų ir bendradarbiauti rengiant projektų valdymo artefaktus, tokius kaip dokumentacija ir atitikties įrašai.
„Xygeni“ saugumo žodynėlis
Kas yra programinės įrangos artefaktai?
Programinės įrangos artefaktai yra failai arba išvestys, kurias kūrėjai sukuria programinės įrangos kūrimo proceso metu. Kurdami, testuodami arba pakuodami savo kodą, sukuriate artefaktus, tokius kaip kompiliuotos programos, „Docker“ atvaizdai arba konfigūracijos failai. Šie artefaktai yra svarbūs, nes komandos juos naudoja programoms diegti, bendrinti su komandos nariais arba paleisti programinę įrangą už kūrimo aplinkos ribų. Paprastai tariant, tai yra jūsų, kaip kūrėjo, darbo rezultatai.
Dažnos grėsmės kuriant artefaktus CI/CD Pipelines
Artefaktų tvarkymas CI/CD pipelineTai kelia keletą rizikų, kurios gali sutrikdyti darbo eigą ir susilpninti saugumą. Šios rizikos ne tik turi įtakos jūsų programinės įrangos kokybei, bet ir gali sukelti nereikalingų galvos skausmų kūrimo komandoms. Pažvelkime į pagrindinius iššūkius, su kuriais susiduria kūrėjai:
Klastojimas konstravimo metu:
Retkarčiais užpuolikai modifikuoja artefaktus kūrimo proceso metu, pridedant kenkėjišką kodą, kuris lieka nepastebėtas, kol nėra diegiamas. Kai taip nutinka, žala dažnai išplinta dar prieš komandoms imantis veiksmų.Apsinuodijimas priklausomybe:
Kenkėjiškos populiarių bibliotekų versijos dažnai yra įkelta į viešąsias saugyklas kaip NPM or SpecialistėJei šios bibliotekos yra įtrauktos į jūsų pipeline, jie gali sukelti pažeidžiamumų ir pakenkti jūsų artefaktams.Artefaktų konfigūracijos klaidos:
Dažnos klaidos, pavyzdžiui, API raktų nepaslėpimas dokininkas atvaizdus arba naudodami numatytuosius prisijungimo duomenis „Helm“ diagramose, sukurkite lengvus prieigos taškus neteisėtai prieigai ar duomenų nutekėjimui.Atsekamumo stoka:
Neturint įrankių, skirtų sekti artefaktų kilmę ar jų sukūrimo būdą, sunkiau tirti problemas ar atsakyti į klausimus auditų metu. Šis matomumo trūkumas gali sulėtinti sprendimų priėmimą ir sukelti daugiau painiavos.
Ko kūrėjams reikia kuriant artefaktų valdymo įrankius
Kad galėtų įveikti šiuos iššūkius, kūrėjams reikia įrankių, kurie būtų paprasti naudoti, bet veiksmingi šalinant rizikas. kurti artefaktų valdymo įrankį turėtų apimti šias funkcijas:
Versijų sekimas:
Įrašykite kiekvieną savo artefaktų versiją, kad būtų lengviau atšaukti pakeitimus arba derinti problemas, kai kas nors nepavyksta.Saugos funkcijos:
Pastebėkite neįprastus pakeitimus, kontroliuokite, kas gali pasiekti artefaktus, ir apsaugokite juos nuo klastojimo saugojimo ar perdavimo metu.CI/CD Integracija:
Gerai dirbkite su tokiais įrankiais kaip Jenkins, „GitLab“ arba „GitHub Actions“, taigi pipelineišlieka efektyvūs ir lengvai valdomi.Parama augimui:
Tvarkykite daugiau artefaktų, projektams plečiantis, nesukeldami vėlavimų ar našumo problemų.Atitikties palaikymas:
Automatiškai kurti įrašus, kad būtų užtikrintas saugumas standardkaip SOC 2 arba DORA, taupant laiką auditų ir peržiūrų metu.
Kaip kūrimo artefaktų valdymo įrankiai padeda apsaugoti jūsų programinę įrangą
Geri artefaktų valdymo įrankiai ne tik padeda išlaikyti tvarką, bet ir apsaugo jūsų pipeline nuo saugumo grėsmių. Štai kaip jos padeda:
Prieigos valdikliai:
Apribokite, kas gali įkelti, redaguoti arba atsisiųsti artefaktus. Tai sumažina klaidų ar žalingų pakeitimų riziką.Kilmės sekimas:
Susiekite kiekvieną artefaktą su jo kūrimo procesu, kad visada žinotumėte, iš kur jis atsirado ir kaip buvo pagamintas.Anomalijų aptikimas:
Nustatykite netikėtus pokyčius, pvz., failo dydžio ar metaduomenų skirtumus, kurie gali signalizuoti apie klastojimą. Ankstyvas aptikimas leidžia komandoms greičiau išspręsti problemas.Saugus saugojimas ir perkėlimas:
Naudokite šifravimą, kad apsaugotumėte artefaktus, net jei kitos sistemos dalys yra pažeistos.
Pavyzdžiui, Ksigeni dar labiau apsaugo nuo artefaktų, sukurdamas apsaugą nuo klastojimo SLSA (programinės įrangos artefaktų tiekimo grandinės lygiai) įrašai. Šie įrašai ne tik seka kiekvieno artefakto istoriją, bet ir palengvina atitikties reikalavimams laikymąsi. standardpatinka iš viso.
Šalinant šias rizikas, tokios priemonės kaip Xygeni Build Security suteikti kūrėjams daugiau kontrolės savo pipelinetuo pačiu sumažinant netikėtų problemų riziką. Naudodamos išmanesnius įrankius, komandos gali sutelkti dėmesį į puikios programinės įrangos kūrimą, o ne nerimauti dėl pažeidžiamumų.
Norite sužinoti daugiau apie CI/CD Saugumas?
Peržiūrėkite mūsų vadovą Build Security „Pagrindiniai dalykai: programinės įrangos stiprinimas nuo nulio“, kuriame pateikiami praktiniai patarimai ir įžvalgos apie jūsų sukurtos versijos apsaugą. pipeline ir užtikrinant jūsų programinės įrangos saugumą.
„Xygeni“ saugios artefaktų programinės įrangos kūrimas
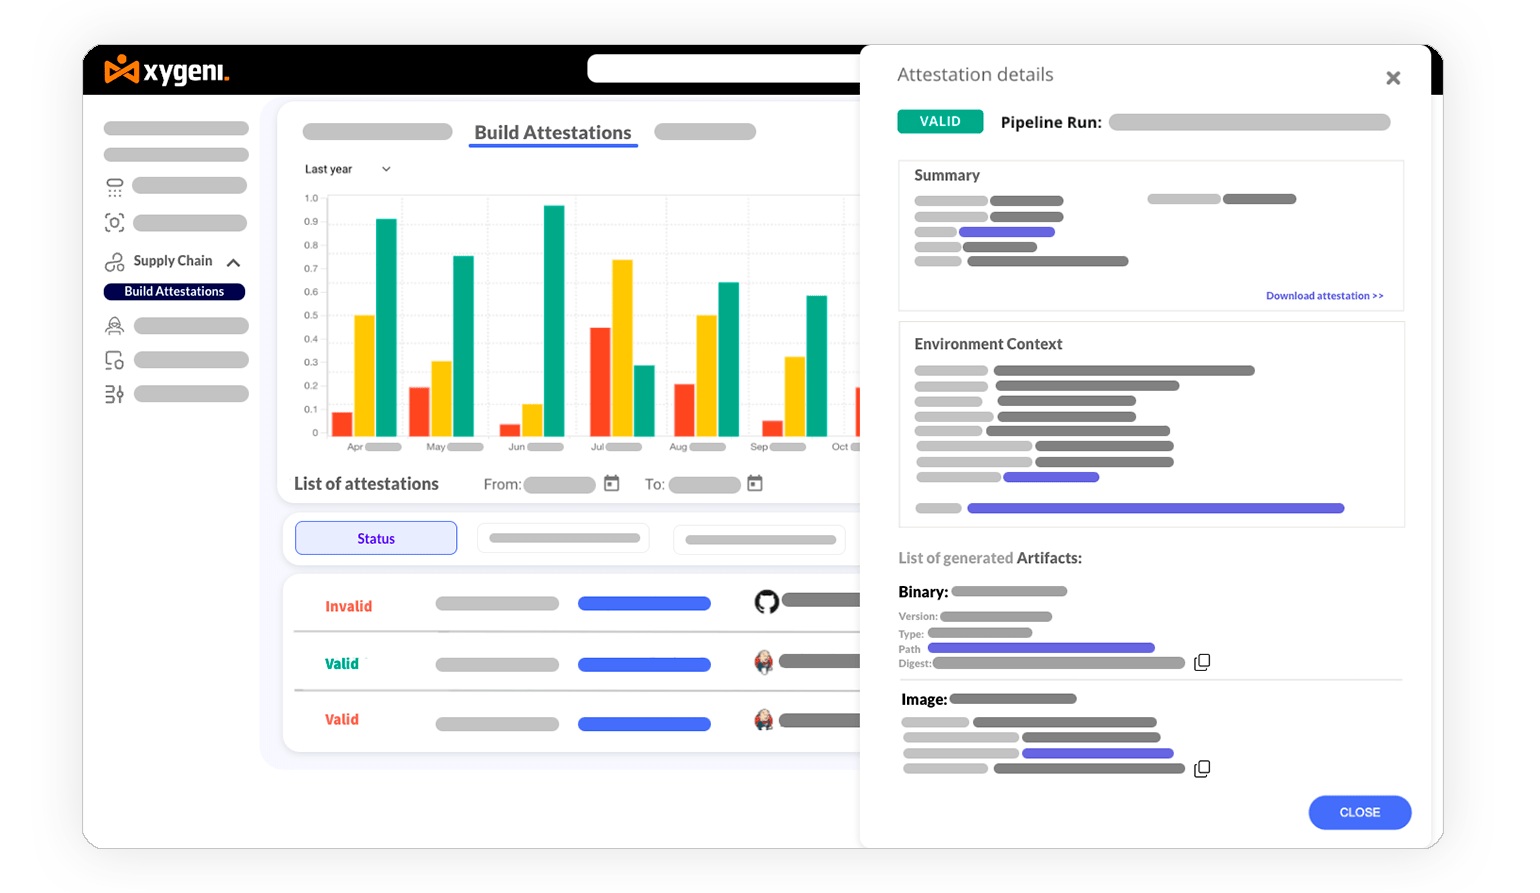
Šiuolaikinė programinė įranga pipelinesusiduria su didėjančia rizika, tačiau Xygeni Build Security Sprendimas imasi veiksmų, kad užtikrintų patikimą jūsų artefaktų apsaugą ir CI/CD procesai. Sutelkiant dėmesį į Build Security, šis sprendimas užtikrina, kad kiekvienas artefaktas būtų atsekamas, patikrinamas ir apsaugotas nuo klastojimo. Svarbi to dalis yra duomenų kūrimas, saugojimas ir patikrinimas visiško patvirtinimo, kurie suteikia skaidrų jūsų kūrimo proceso įrašą.
Štai kaip Xygeni Build Security Sprendimas padeda apsaugoti jūsų pipeline:
Lengvai generuokite patvirtinimus iš karto:
Pridėjus tik vieną eilutę prie savo CI/CD pipeline leidžia automatiškai rinkti įrodymus iš kiekvieno kūrimo proceso etapo. Ši funkcija supaprastina atitiktį ir prideda naują atsekamumo lygmenį artefaktų programinės įrangos kūrime.Patikrinkite artefaktus realiuoju laiku:
„Xygeni“ nedelsdama patikrina kiekvieną artefaktą, įskaitant šaltinio kodą, konfigūracijos failus ir ataskaitas, naudodama parašų patikras. Skirtingai nuo tradicinių kurti artefaktų valdymo įrankius„Xygeni“ prideda realaus laiko saugumo patvirtinimą, sustabdydamas klastojimą, kol jis dar nepasikeitė.Prieš dislokavimą sustabdykite pažeistus artefaktus:
Apsaugos vartai pipeline Blokuoti klastojamus artefaktus pristatymo ar diegimo metu – tai labai svarbi artefaktų programinės įrangos kūrimo funkcija. Šis metodas apsaugo jūsų gamybinę aplinką nuo galimų saugumo rizikų.Centralizuoti atestacijos įrašus:
„Xygeni“ naudoja „sigstore Rekor“ ir „in-toto Archivista“, kad užtikrintų skaidrų ir nuo klastojimo apsaugotą registrą atestatų valdymui. Šis registras palaiko saugius darbo eigą artefaktų programinės įrangos kūrime, suteikdamas komandoms pasitikėjimo savo rezultatais. pipelinevientisumą.
Geriausios Xygeni Build Security Sprendimas padeda komandoms užtikrintai valdyti savo artefaktus, apsaugant juos kiekviename etape. pipelineTai automatizuoja generavimą ir tikrinimą. visiško patvirtinimo, atitinka pramonės standartus standardkaip SLSA ir apsaugo jūsų versijas nuo pažeidžiamumų.
Kūrėjams reikia išmanesnių kūrimo artefaktų valdymo įrankių
As pipelineauga sudėtingumas, akivaizdu, kad kurti artefaktų valdymo įrankius išsivystė į daug daugiau nei vien saugojimo sprendimus. Dabar jie atlieka itin svarbų vaidmenį apsaugant jūsų programinę įrangą nuo šiuolaikinių grėsmių. Xygeni Build Security Sprendimas išsiskiria integravimu visiško patvirtinimo į savo CI/CD darbo eigą, suteikiant jums atsekamus, apsaugotus nuo klastojimo artefaktus ir saugesnį pipeline.
Šis sprendimas, derinantis pažangias saugumo funkcijas su lengvu integravimu, padeda kūrėjams sutelkti dėmesį į puikios programinės įrangos kūrimą, nesijaudinant dėl pažeistų kompiliacijų ar atitikties problemų. Išmanesnis artefaktų valdymas prasideda nuo to, ką jūs kompiliuojate, apsaugos.
Pasiruošę užtikrinti savo pipeline? Išbandykite Xygeni Build Security Sprendimas nemokamai!