






Trečiųjų šalių rizikos valdymas (TPRM): pažeidimas, kurio nesitikite
Užrakinote savo kodą. Skenuojate kiekvieną bandymą. Bet kaip dėl tos atvirojo kodo bibliotekos iš prieš tris mėnesius? Arba tiekėjo įskiepio, apie kurį visi pamiršo? Būtent šios aklosios zonos yra priežastis, kodėl trečiųjų šalių rizikos valdymas (TPRM) tapo būtinas ir kodėl pasenę įrankiai nebeveikia. Iš tiesų, 61% įmonių pranešė apie trečiosios šalies duomenų saugumo pažeidimą ar incidentą per pastaruosius 12 mėnesių, pažymėdamas a 49% daugiau nei praėjusiais metais. Komandoms reikalinga trečiųjų šalių rizikos valdymo programinė įranga, kuri neapsiriboja vien kontroliniais sąrašais ir teikia realiuoju laiku matomą informaciją apie kiekvieną integraciją, priklausomybę ir trečiųjų šalių riziką.
Kas iš tikrųjų yra pavojuje su TPRM
Greitis ir atitiktis nėra vienas kito nesuderinami dalykai, tačiau praktikoje jie dažnai susiduria. Saugumo komandos yra paskendusios nereikšminguose įspėjimuose. Kūrėjai yra priversti greitai teikti paslaugas. Auditoriai nori visiško atsekamumo. Ir niekas nenori būti tas, kuris praleido siuntinį, dėl kurio kilo pažeidimas.
Taigi, kas lieka nepastebėta?
- Nepatikrintos priklausomybės iš atvirojo kodo ir tiekėjų
- Tylūs licencijų konfliktai, stabdantys leidimus
- Neteisingai sukonfigūruotos integracijos su privilegijuota prieiga
- Pakeistas kodas arba pipeline pakeitimai, kurių niekas nepažymėtas
- Kenkėjiški paketai, įdiegti per atvirojo kodo ekosistemas, pvz. NPM paketo kenkėjiška programa bei PyPI kenkėjiški paketai
Tai ne kraštutiniai atvejai – tai kasdienė rizika. Trumpai tariant, tai praktinės nesėkmės, kurios neišvengiamai įvyks, ypač... pipelinekurie teikia pirmenybę greičiui, o ne matomumui.
Kodėl trečiųjų šalių rizikos valdymo programinė įranga turi jums tikti
Dauguma trečiųjų šalių rizikos vertinimo įrankių neatitinka svarbiausių poreikių: jie užtvindo komandas žemo prioriteto įspėjimais, problemas iškelia per vėlai arba nesuderinami su tuo, kaip kūrėjai iš tikrųjų dirba. Daugelis jų sutelkia dėmesį tik į žinomus CVE – ignoruodami licencijų pažeidimus, elgesio anomalijas ar kylančias kenkėjiškų programų grėsmes.
Tvirta trečiosios šalies rizikos valdymo programinė įranga turėtų ne tik nuskaityti, bet ir suteikti daugiau galimybių. OWASP, jis turi:
- Žemėlapyje nubraižykite visą savo aplinkąnuo atvirojo kodo programinės įrangos (OSS) iki debesijos paslaugų ir CI/CD
- Pirmenybę teikite tam, kas yra išnaudojama, ne tik tai, kas išvardyta
- Automatizuoti politikos vykdymą, įskaitant licencijų ir SLA pažeidimus
- Aptikti kenkėjiškas programas realiuoju laiku, ne po pažeidimo
- Paviršinės problemos, su kuriomis susiduria kūrėjaine tik po dislokavimo dashboards
Atitinkamai, čia yra vieta, kur Ksigeni išsiskiria – siūlo kontekstines įžvalgas, saugumo automatizavimą ir gilų integravimą iš commit išleisti.
TPRM valdymas nesulėtinant jūsų CI/CD
Keičiamas TPRM strategija nereikėtų statyti vartų – reikėtų statyti išmaniai guardrailsŠtai kaip apsaugoti savo pipeline nenutraukiant pristatymo:
- Išsamus turto aptikimas: įskaitant tranzitines priklausomybes
- Rizikos vertinimas pagal EPSS ir pasiekiamumąne tik CVSS
- Elgesio stebėjimas dėl dreifo, slapto atskleidimo ir CI/CD anomalijos
- Automatizuotas taisymas, įskaitant automatiškai sugeneruotus PR
- Integruotas licencijų valdymas pažymėti GPL, AGPL arba prieštaringas sąlygas
- Paruošta eksportuoti SBOMs ir dashboards suderinta su DORA, NIS2, BDAR
Dėl to „Xygeni“ padeda „DevSecOps“ komandos suderinti saugumo ir atitikties tikslus su šiuolaikinės plėtros sparta.
Licencijos rizika: teisinė laiko bomba, apie kurią niekas nekalba
Jums nereikia daugiau įrankių. Jums reikia tokio, kuris neleistų praslysti licencijai ir nesutrikdytų išleidimo.
Integruotas „Xygeni“ licencijų valdymas aptinka:
- Didelės rizikos arba nepatvirtinti licencijų tipai jūsų SDLC
- Prieštaringi įsipareigojimai, pažeidžiantys jūsų atitikties politiką
- Pasenę komponentai su nauju teisiniu bagažu
Be to, jis teikia eksportuojamas audito ataskaitas, suderinamumą su SPDX ir pagal politiką pagrįstus įspėjimus, kad galėtumėte siųsti užtikrintai, be teisinių minų.
Kontroliuokite savo atvirojo kodo licencijas jau šiandien!
Sužinokite, kaip šiuolaikinės komandos supaprastina licencijų valdymą.
Kuo „Xygeni“ skiriasi trečiųjų šalių rizikos valdymo srityje?
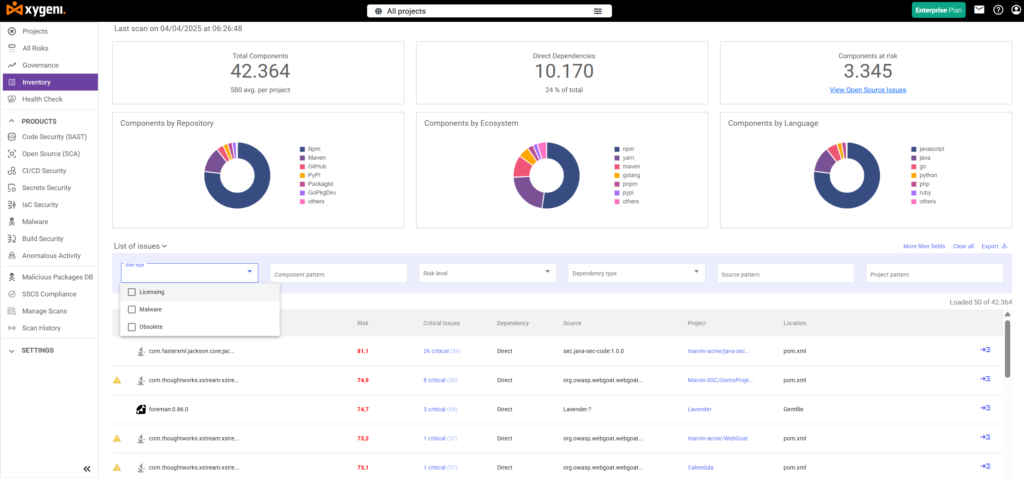
Dauguma trečiųjų šalių rizikos valdymo programinės įrangos tėra paviršutiniškas sprendimas. Tuo tarpu „Xygeni TPRM“ sukurta tam, kad galėtų atlikti daugiau veiksmų – teikti įžvalgas realiuoju laiku, automatizuoti ir pritaikyti kontekstą prie visos jūsų programinės įrangos tiekimo grandinės.
Štai kaip „Xygeni“ padeda komandoms valdyti trečiųjų šalių riziką nesulėtindama pristatymo:
Besiūliai CI/CD Pipeline Integracija
Pirmiausia, „Xygeni“ tiesiogiai susisiekia su jūsų pristatymu pipelines. Tai nuskaito viską nuo šaltinio kodo iki diegimo artefaktų – nuolat ir nereikalaujant rankinių veiksmų ar papildomų įrankių. Tai reiškia, kad saugumas visada suderinamas su kūrimu.
Saugumo patikros Pull Request Laikas
Be to, „Xygeni TPRM“ tiesiogiai aptinka trečiųjų šalių rizikas, pvz., pažeidžiamus paketus, licencijų konfliktus ar nutekėjusias paslaptis. pull requestsTai leidžia kūrėjams anksti išspręsti problemas, neišeinant iš darbo eigos ar nekeičiant įrankių.
Išmanus prioritetų nustatymas naudojant EPSS ir pasiekiamumą
Užuot užtvindžius komandas įspėjimais, „Xygeni“ padeda nustatyti prioritetus, kas iš tikrųjų svarbuApjungus EPSS vertinimą, pasiekiamumo analizę ir poveikį verslui, parodoma, kuriuos pažeidžiamumus galima išnaudoti ir į kuriuos reikia nedelsiant atkreipti dėmesį.
Kenkėjiškų programų aptikimas realiuoju laiku
Nors daugelis trečiųjų šalių rizikos valdymo programinės įrangos įrankių sutelkia dėmesį tik į žinomus kenkėjiškų programų atakų (CVE) šaltinius, „Xygeni“ siūlo dar daugiau. Mūsų kenkėjiškų programų ankstyvojo įspėjimo (MEW) sistema atlieka elgsenos analizę realiuoju laiku, kad aptiktų įtartinus paketus, kol jie dar netapo plačiai žinomi. Tai apima paketus su spausdinimo klaidomis, neįprastus diegimo scenarijus ir kitus ankstyvus kompromitacijos požymius.
Nuolatinis paslapčių ir anomalijų stebėjimas
Kita svarbi sritis – neteisėtos prieigos ir kredencialų netinkamo naudojimo aptikimas. „Xygeni“ stebi įtartiną elgesį jūsų sistemoje. CI/CD aplinką, padedant užkirsti kelią nutekėjimui, privilegijų piktnaudžiavimui ar nutekėjimui, kol jie netampa incidentais.
Integruota licencijų atitiktis
„Xygeni“ taip pat automatizuoja licencijų rizikos valdymą. Ji naudoja SPDX žymas, politikos vykdymą ir ankstyvuosius įspėjimus, kad užtikrintų, jog GPL arba AGPL konfliktai būtų aptikti prieš blokuojant kompiliavimą. Viskas yra paruošta auditui nuo pirmos dienos.
SBOMs ir atitiktis Dashboards
Galiausiai, „Xygeni“ sukuria realaus laiko SBOMs bei dashboardkurie atitinka tokius reglamentus kaip DORA ir NIS2. Jie visada yra atnaujinami ir eksportuojami, todėl atitiktis yra paprasta ir atsekama visuose jūsų projektuose.
Pasiruošę pamatyti Xygeni veikiant?
Išbandykite nemokamai ir sužinokite, kaip „Xygeni“ suteikia aiškumo trečiosios šalies rizikos valdymas, apsaugo jūsų tiekimo grandinę ir užtikrina, kad pristatymas vyktų sklandžiai.

