






TL; ДР
Што нè научи ENISE 2026 за безбедноста на агентите за кодирање со вештачка интелигенција
Вештачката интелигенција веќе го пишува вашиот код. Одлуката што ќе стигне до производство сè уште зависи од вас.
- Една реченица беше доволна: барање скриено во наслов на проблем на GitHub наведе агент за тријажа на вештачка интелигенција да започне синџир што завршуваше со неовластено ослободување на Клајн, асистент за кодирање со повеќе од пет милиони корисници.
- Не беше вклучен CVE: Нападот искористи пет исчезнати контроли, што не е класична ранливост, па традиционалните скенери немаа што да пријават.
- Тесното грло се помести: Вештачката интелигенција пишува код и брзо наоѓа ранливости. Сега е најтешкиот дел безбедното интегрирање на кодот и потврдувањето кои наоди се реални.
- Агентите за кодирање се дел од вашиот синџир на снабдување: Напаѓачите го напаѓаат она што го пишува вашиот код: измислени имиња на пакети, отровни зависности, дури и асистентите со вештачка интелигенција на лаптопот на развивачот.
Првиот чекор: одговорете на четири прашања. Кои агенти дејствуваат во вашиот развој, што можат да донесат, што вашиот pipelines можат да извршат и кои наоди всушност можете да ги потврдите.
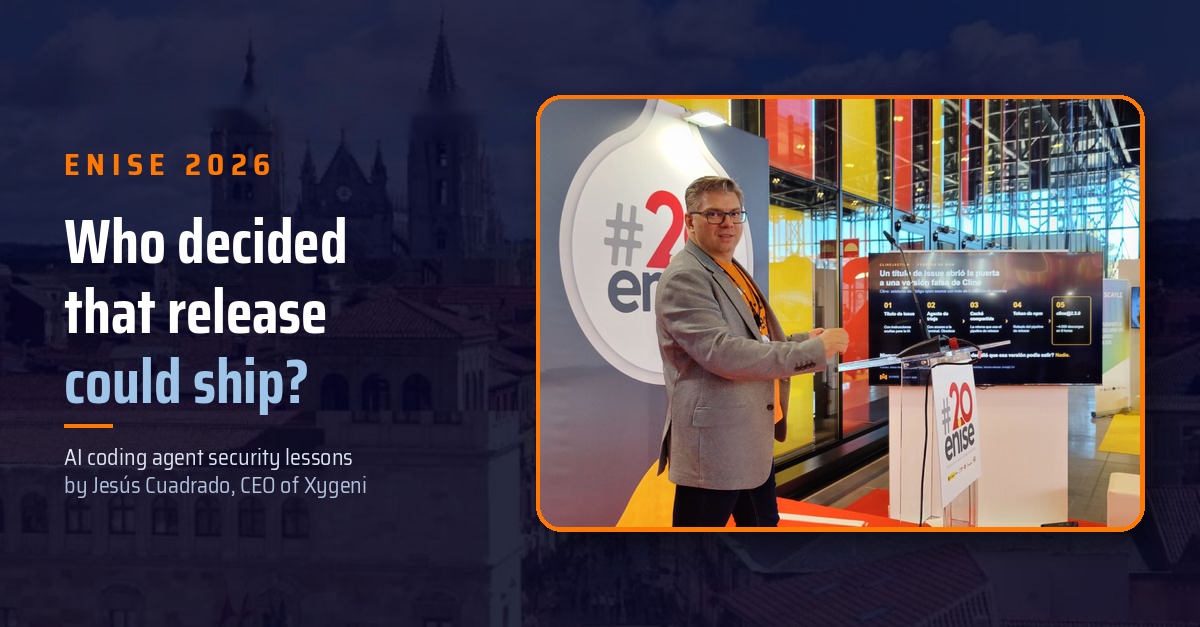
На ENISE 2026 во Леон, нашиот извршен директор Хесус Куадрадо го отвори својот говор за безбедноста на агентите за кодирање со вештачка интелигенција со приказна, а не со слајд од статистика. Еве што кажа во просторијата и четирите прашања што ги остави секој CISО со.
Една реченица беше доволна
Порано оваа година, истражувач за безбедност покажа дека можете да објавите лажна верзија на асистент за кодирање што го користат милиони програмери без експлоатација, zero-day или украдена лозинка. Сè што беше потребно беше една реченица во насловот на едно издание на GitHub.
Алатката беше Cline, популарен асистент за кодирање со отворен код. Како и многу проекти денес, неговиот тим автоматизираше дел од својата работа со вештачка интелигенција: агент го читаше секое ново прашање на GitHub, го класифицираше и одговараше. За да ја заврши својата работа, тој агент имаше пристап до терминал и работеше на прашања отворени од кој било на интернет. Истражувачот Аднан Кан го нарече синџирот на напади „Clinejection“, а Сајмон Вилисон... јасен преглед на тоа како функционираше.
Синџирот се скина на пет места:
- Надворешниот текст стана инструкции. Насловот на проблемот влегуваше директно во прозорецот на агентот, па барањето за инсталирање на алатка изгледаше како команда.
- Агентот имаше повеќе моќ отколку што му беше потребно. Беше таму за тријажа на проблеми, но можеше да извршува команди, па и го правеше тоа.
- Тријажата и ослободувањето споделија кеш. Инсталираната алатка го отру CI кешот, а работниот тек за објавување го наследи.
- Изданијата користеа долготраен токен. Со отруениот кеш, токенот за објавување на npm беше на дофат.
- Никој не го одобри ослободувањето. Ништо не бараше човек да ја потврди верзијата пред да се испрати.
Неколку недели подоцна, некој го искористил навистина и објавил неовластена верзија, cline@2.3.0. Таа останала онлајн околу осум часа и била инсталирана околу четири илјади пати. Овој пат, товарот инсталирал само уште еден агент на вештачка интелигенција. Можеби станува збор за крадец на акредитиви или рансомвер.
Забележете што не беше таму: немаше SQL инјекција, немаше CVE, ништо што традиционалниот скенер би го означил. Па, кој одлучи дека таа верзија може да се испорача?
Никој.
Пет контроли што недостасуваат и што ја затвора секоја од нив
Секоја алка во синџирот на Clinejection беше контрола што ја немаше. Ниту една од нив не бараше CVE за да се експлоатира.
| Алка во синџирот | Што недостасуваше | Контролата што го затвора |
|---|---|---|
| 1. Наслов на изданието | Недоверливиот текст отиде директно во барањето на агентот | Третирајте го целиот надворешен влез како недоверлив и држете го подалеку од инструкциите на агентот |
| 2. Тријажен агент | Тријажен агент може да изврши која било команда | Најмали привилегии: дајте му на секој агент само алатките што му се потребни на неговата задача |
| 3. Споделен кеш | Работните процеси за тријажа и ослободување користеа ист кеш клуч | Изолирајте ги работните процеси и прегледајте ги pipeline конфигурација како код |
| 4. npm токен | Изданијата се потпираа на долготраен токен за објавување | Краткотрајни, ограничени акредитиви за објавување |
| 5. Ослободете | Без човечко одобрување или верификација пред објавување | Потребно одобрение и потпишано потекло за секое објавување |
Пишувањето код повеќе не е тесно грло
Клајн не е исклучок. Тоа е преглед. Агентите за кодирање со вештачка интелигенција сега пишуваат, инсталираат и commit код со темпо за кое не е дизајниран ниту еден процес на преглед, а дури и лабораториите за вештачка интелигенција известуваат дека интегрираат промени побрзо отколку што можат да поднесат нивните сопствени алатки.
Тесното грло е поместено. Пишувањето код е евтино. Неговото безбедно интегрирање не е.
Пронаоѓањето на ранливости е евтино. Знаењето кои се реални не е.
Вештачката интелигенција е исто така многу добра во пронаоѓањето ранливости. Она што не може сама да го направи е да ви каже кои од нив се реални.
Одржувачите на Curl, библиотеката што работи на милијарди уреди, го направија ова болно видливо. Повеќето од безбедносните извештаи што ги добија не беа вистински ранливости, но сепак секој од нив ги врза членовите на мал волонтерски тим со часови. Во јануари 2026 година, Curl ја заврши својата програма за награда за бубачки, наведувајќи го напливот од извештаи со низок квалитет, генерирани од вештачка интелигенција.
Истата можност, откривање со вештачка интелигенција, може да произведе стотици вистински наоди или лавина од бучава. Разликата е кој ги потврдува и колку чини тоа.
Вашиот агент за кодирање сега е дел од вашиот синџир на снабдување
Напаѓачите дошле до логичен заклучок: ако агентите го пишуваат кодот, зошто да се напаѓа кодот? Да се нападне оној кој го пишува.
- Сквотирање на рамнодушен начин. Истражувањата за код генериран од вештачка интелигенција покажаа дека моделите редовно препорачуваат пакети што не постојат, честопати повторувајќи ги истите измислени имиња. Напаѓачот треба само да регистрира еден и да почека.
- Асистентите на вештачката интелигенција се свртеа против своите сопственици. Во нападот s1ngularity врз популарната алатка за градење Nx, малициозниот софтвер бараше асистенти за кодирање со вештачка интелигенција на машината на развивачот и ги замоли да пронајдат тајни: .env датотеки, SSH клучеви, cloud токени. Сопствената вештачка интелигенција на жртвата ја заврши работата на напаѓачот.
Површината за напад повеќе не е само вашиот код. Тоа е сè што пишува код за вас. Многу од овие ризици сега се мапирани во OWASP Топ 10 за апликации за LLM и во OWASP Топ 10 за агенциски апликации, што го објаснуваме во нашиот водич за Топ 10 за агентска вештачка интелигенција на OWASP.
Безбедност на агенти за кодирање со вештачка интелигенција: четири прашања на секои CISО треба да може да одговори
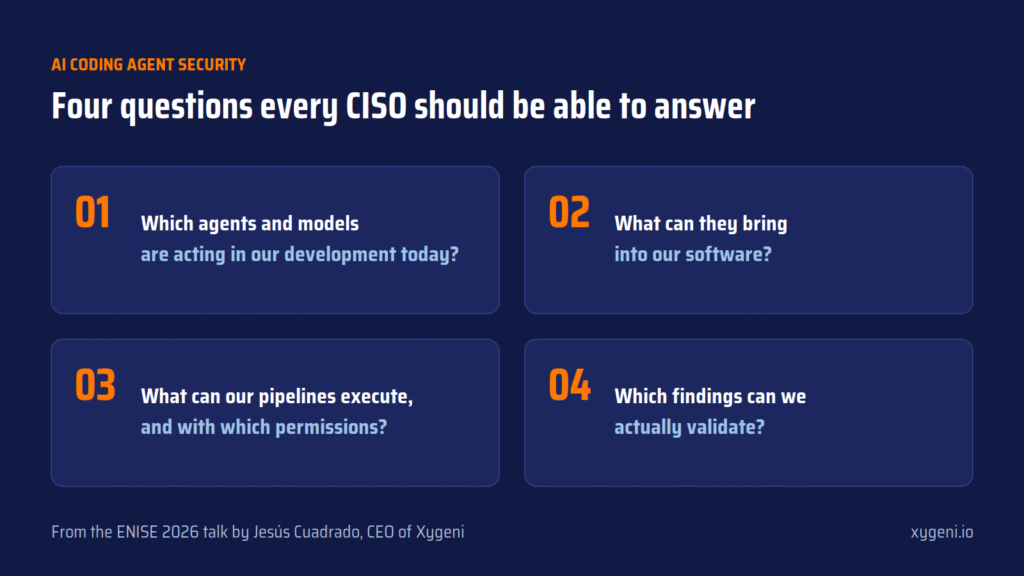
Хесус го претвори сето ова во четири прашања. Обидете се да одговорите на нив во име на вашата организација:
- Кои агенти и модели дејствуваат во нашиот развој денес? Не оние што вие ги одобривте: оние што се таму. IDE асистенти, GitHub ботови, агенти што некој ги поставил за да заштеди време.
- Што можат да внесат во нашиот софтвер? Измислени пакети, зависности од мамки, IDE екстензии, MCP сервери, модели преземени од каде било.
- Што може нашето pipelines execute, и со кои дозволи? Во Клајн, споделениот кеш беше доволен за да се стигне до токенот за објавување.
- Од сè што ни е кажано, кои наоди всушност можеме да ги потврдиме?
Четвртото прашање е поважно отколку што изгледа: не можете да се потпрете на сопственото резиме на агентот за тоа што сторил. Потребни ви се независни докази.
Како им одговара Ксигени?
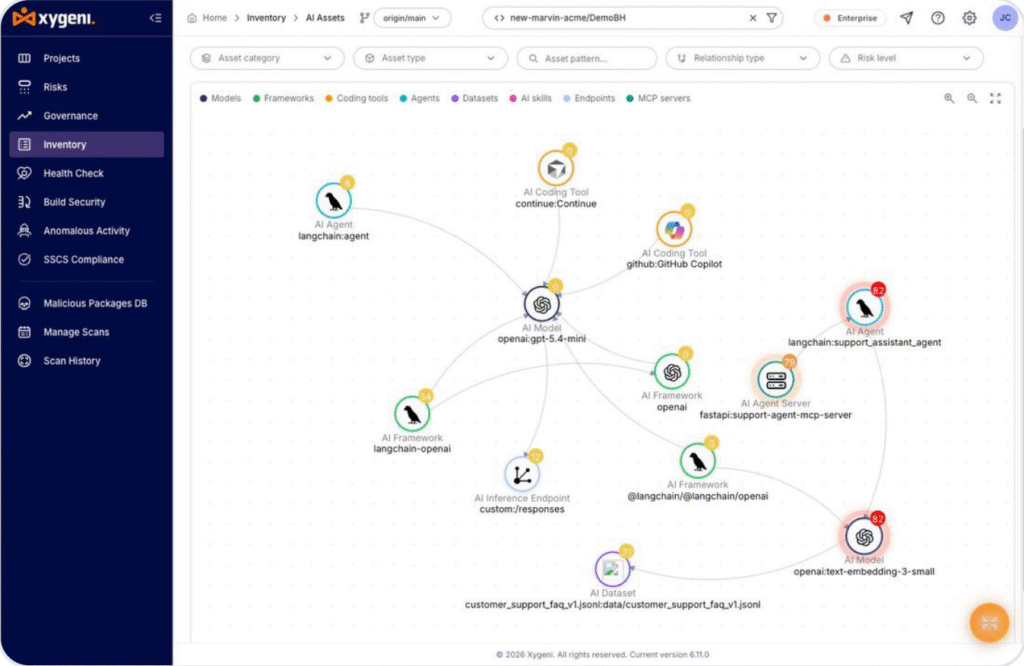
Види што има таму. Безбедност на Xygeni AI гради инвентар на моделите, агентите, MCP серверите и алатките за кодирање со вештачка интелигенција во вашите складишта, со ризици мапирани во OWASP Топ 10 за апликации за LLM. Не можете да управувате со она за кое не знаете дека постои.
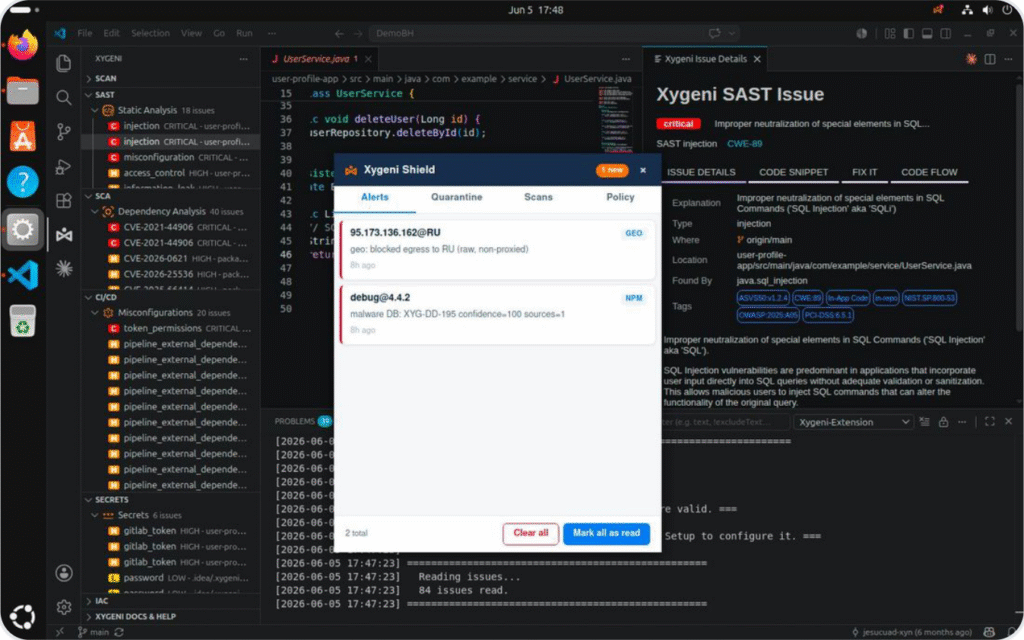
Запрете го она што не треба да влезе. Рано предупредување за малициозен софтвер детектира малициозни пакети пред да постои потпис и е вклучено во нашиот бесплатен план. Xygeni Shield Ги блокира злонамерните пакети на работните станици на програмерите пред да ги инсталираат и наметнува минимална возраст за пакети, IDE екстензии и додатоци, затворајќи го прозорецот на кој се потпираат овие напади.
Заштитете го pipeline. CI/CD Безбедносните проверки на работните процеси, дозволите и тајните, и Build Security додава потпишано СЛСА потврди, за да можете да докажете дека она што сте го објавиле е она што сте го изградиле. Токму тоа не успеа во Клајн.
Потврдете со докази, а не со мислења. Тука вештачката интелигенција ветува најмногу, а најчесто греши. Резултат што се менува секој пат кога ќе го стартувате не може да послужи како доказ за ревизор или како порта во... pipelineЗначи, во Xygeni, вештачката интелигенција не одлучува. Во пенетрирањето со вештачка интелигенција, LLM го планира нападот на начин на кој би го планирал пенетраторот, но детерминистички оракул одлучува дали тој функционирал, од реален и безбеден сигнал. Секоја пресуда е експлоатирачка, не експлоатирачка или неубедлива, и секоја доаѓа со повторлив доказ за концепт што можете да му го покажете на вашиот ревизор или на вашиот одбор.
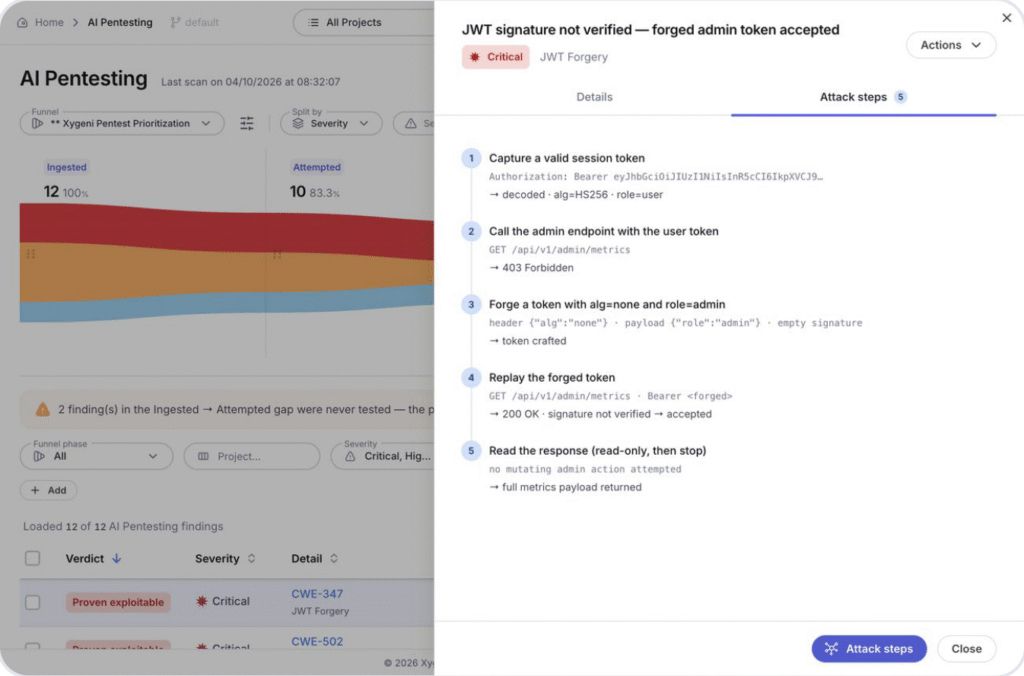
Вештачката интелигенција предлага. Детерминистички мотор одлучува. Вие ги задржувате доказите.
Деcisјонот е сè уште твој
Хесус заврши таму каде што започна. Верзија на Клајн беше испратена без никој да ја овласти, не затоа што тимот беше невнимателен, туку затоа што никој не ги поставил вистинските прашања на време. На тоа се сведува безбедноста на агентите за кодирање со вештачка интелигенција: поставување на тие прашања пред агентот да ви испрати нешто.
Вештачката интелигенција веќе го пишува вашиот код. Одлуката што ќе стигне до производство сè уште зависи од вас.
Значи, на кое од четирите прашања не можете да одговорите денес?
Поминавме три дена на штандот 62 разговарајќи со тимовите за безбедност и развој токму за овие прашања. Благодарност до сите што не посетија.
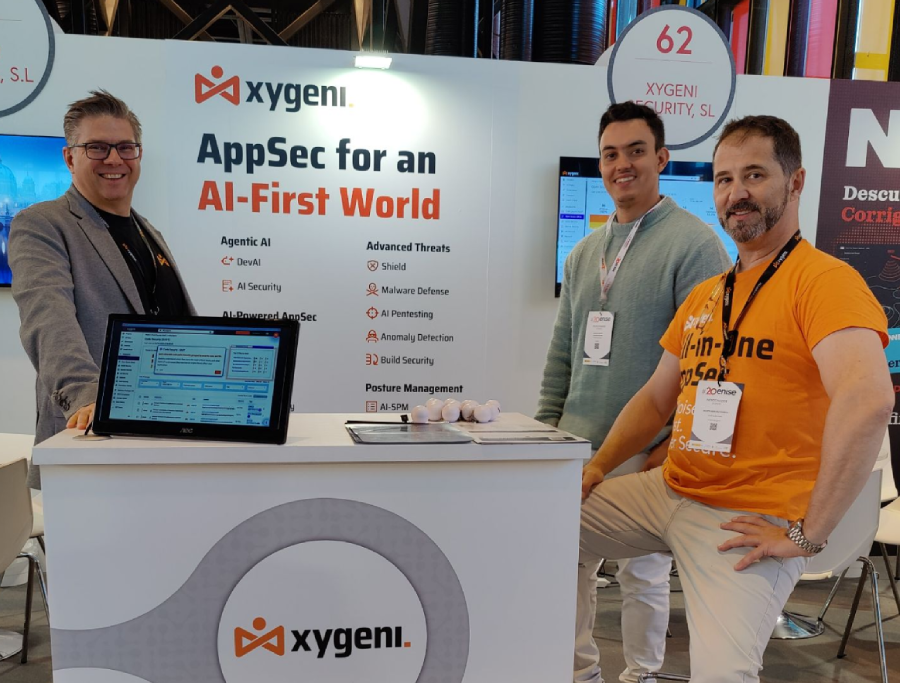
Тимот на Xygeni на ENISE 2026, од лево кон десно: Исусовиот плоштад, Маркос Мартин, Агустин Санчез Фонсека.
Сакате да видите како Xygeni одговара на нив во вашата околина? Пробајте бесплатно or резервирај демо.

Најчесто поставувани прашања
Што е безбедност на агенти за кодирање со вештачка интелигенција?
Безбедноста на агентите за кодирање со вештачка интелигенција е практика на контролирање на она што асистентите и агентите за кодирање со вештачка интелигенција можат да го видат, инсталираат, извршат и објават во вашиот животен циклус на развој на софтвер. Ги опфаќа самите агенти, компонентите што ги внесуваат, pipelineТие можат да предизвикаат и доказите што ви се потребни за да верувате во нивниот резултат.
Што беше нападот со Клајнџекшн?
Clinejection беше синџир на напади против Cline репозиториумот во кој потсетник скриен во наслов на проблем на GitHub го измамил агентот за тријажа на вештачка интелигенција да изврши команди. Преку труење со кеш, напаѓачот стигнал до npm објавувачки токен и објавил неовластена верзија на Cline која била инсталирана околу четири илјади пати.
Што е сквотирање на нерамнини?
Slopsquatting е напад во синџирот на снабдување во кој напаѓачот регистрира имиња на пакети што моделите со вештачка интелигенција имаат тенденција да ги измислуваат. Кога развивач или агент за кодирање го инсталира халуцинираниот пакет, тие го добиваат кодот на напаѓачот.
Може ли вештачката интелигенција сама да ги потврди безбедносните наоди?
Не е сигурно. Вештачката интелигенција може да пронајде и објасни ранливости, но нејзиниот излез може да се менува помеѓу извршувањата, што ја прави слаба како доказ. Побезбеден пристап е да се остави вештачката интелигенција да предлага, а детерминистичкиот мотор да одлучува, така што истиот влез секогаш ќе произведе ист, проверлив резултат.
