Сопствени мотори, целата платформа on-premise и откривање на малициозен софтвер што започнува пред да постои потпис.
Погледнете како Xygeni се споредува со Аикидо во вашите сопствени репозиториуми.

Пет разлики што се важни
Целосна платформа on-premise (еден закупец). DAST работи во вашата инфраструктура без изложеност на интернет.
Бихејвиорален малициозен софтвер при објавување на регистарот, кој се протега низ pipelines, контејнери, изворен код commits.
Внеси наоди од Snyk, Veracode, Checkmarx. Примени тријажа, објаснување и поправка со вештачка интелигенција на сите нив.
Сопственички нативни пребарувачи за скенирање (не оркестрација на OSS). Еден SLA, еден план за управување, плус SLSA + in-toto + CBOM.
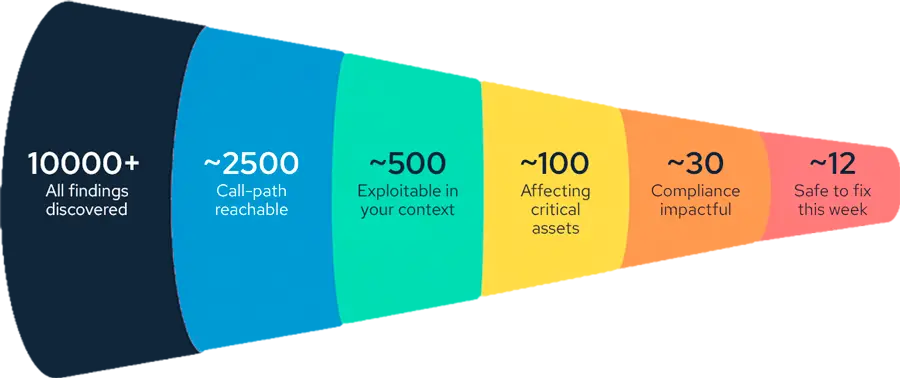
Инка за бизнис-свесност што ги стеснува илјадниците наоди на малкуте што се достапни и искористливи.

Што најмногу го менува вашиот работен тек
Xygeni одлучува што прво да поправи и да ја намали бучавата.
По инката Метод на ниво на ризик од санација се применува: Xygeni го анализира графиконот на повици и ви кажува кои поправки ќе ги расипат кои повикувачи - пред да ги примените.
Рамо до рамо
| Способност | | Аикидо |
|---|---|---|
| Скенирачки мотори | ✅ Сопственички нативни мотори | ⚠️ Базиран на OSS (Opengrep, Trivy, ZAP) |
| Детекција на малициозен софтвер пред потпишување во бесплатниот план | ✅ MEW вклучен во бесплатниот план за програмери | ❌ Бесплатниот план се потпира на познати потписи |
| Заштита на крајната точка на развивачот | ✅ Пакети, IDE екстензии и приклучоци, плус мрежен сообраќај, под една организациска политика. | ⚠️ Само инсталации на пакети |
| Целосна платформа on-premise / еден станар | ✅ Целосна платформа на лице место | ⚠️ Локален скенер + облак dashboard |
| Модел на извршување на DAST | ✅ Можност за инсталирање во објектот, неограничена паралела | ⚠️ Само во облак (бела листа на IP-адреси + изложеност на интернет) |
| Донесете го вашиот сопствен модел на вештачка интелигенција | ✅ Било кој LLM, вклучувајќи и самостојно хостирани студии | ⚠️ Само сопствено право на аикидо |
| Детекција на малициозен пакет пред потпишување (MEW) | ✅ Однесување при објавување во регистарот | ⚠️ Аикидо Интел (стил на фид) |
| Детекција на малициозен софтвер низ целиот SDLC | ✅ Pipelines + контејнери + commits | ⚠️ Фокусирани на пакети |
| CI/CD pipeline security (интегритет + потекло) | ✅ Pipeline интегритет, аномалија, SLSA + in-toto | ⚠️ Скенира во pipeline, не го обезбедува |
| Тријажа на вештачка интелигенција + приоритизација на ризик | ✅ Тријажа врз основа на сопствени наоди + наоди од трети страни + инка + ниво на метод | ⚠️ Само сопствени скенери, без наоди од трети страни |
| Тајни автоматско повлекување + блок за спојување | ✅ Автоматско повлекување + спојување на блок | ⚠️ Само откривање и валидација |
| CBOM — Список на материјали за криптографија | ✅ Генерирано по издание | ❌ Не е достапно |
Информациите за конкурентите се базираат на јавно достапна документација, прегледана во септември 2026 година. Забележавте нешто застарено? Кажете ни ги.
Диференцијален
| Компонента | | Аикидо |
|---|---|---|
| Dashboard / Сервер | ✅ Корисничко опкружување* | ⚠️ Аикидо облак |
| Складирање на наоди | ✅ Клиентско опкружување | ⚠️ Аикидо облак |
| DAST извршување | ✅ Инфраструктура на клиентите (без изложеност на интернет) | ⚠️ Аикидо облак (бела IP листа + верификација на домен) |
| Заклучок за AI / LLM | ✅ Избор на клиент, вклучително и самостојно хостирање | ⚠️ Аикидо инфраструктура |
| Автоматското поправање е достапно офлајн | ✅ Да | ❌ Не (Сметките на локалниот скенер го губат корисничкиот интерфејс за автоматско поправање) |
Диференцијален
Двослојна анализа на вештачка интелигенција при објавување на регистарот на пакети. Фаќа злонамерно однесување пред да постои потпис - печатни грешки, замаглување, шеми на ексфилтрација, конфузија во зависностите.
Детекцијата се протега до pipelines, слики од контејнери и изворен код commitс. Фаќа обратни школки во pipelines, злонамерни команди во скриптите за градење и изменети артефакти, не само лоши пакети.
Нативни SLSA и in-toto атестирања за секоја верзија, плус список на материјали за криптографија (CBOM) по издание, за да знаете која криптографија ќе треба да ја мигрирате.
Пакетите, IDE екстензиите и приклучоците остануваат блокирани сè додека не ја достигнат минималната возраст што ја поставува вашата политика.
Сообраќајот до малициозни IP-адреси и домени е блокиран на крајната точка, а компромитирана машина е изолирана.
Безбедносниот тим ги поставува дозволените и одбиените компоненти и овластените регистри.
Decisјоните ја користат интелигенцијата за малициозен софтвер пред потпис на Xygeni, а не само познатите лоши канали.
Да, особено ако ви е потребна целосната платформа on-premise, вашето сопствено LLM или откривање на малициозен софтвер надвор од пакетите. Xygeni користи сопствени мотори за скенирање и го извршува dashboard, наоди, DAST и инференција со вештачка интелигенција во вашата сопствена средина.
Да. На Enterprise план, целата платформа работи on-premise, со воздушен отвор или хибрид, вклучувајќи DAST и AI можности со самостоен модел.
Било кој LLM: комерцијален провајдер, самостоен модел или сопствен Xygeni. Податоците остануваат во вашата околина, а употребата останува на вашиот договор.
MEW анализира секој нов пакет според однесувањето при објавувањето на регистарот, пред да постои потпис. Детекцијата исто така опфаќа pipelines, слики од контејнери и изворен код commits.
Да. Бесплатниот план за програмери вклучува MEW откривање на малициозен софтвер пред потпишување.
Донесете ги прашањата што ги оставивте отворени за вашата евалуација за аикидо. Ќе ги разгледаме на вашиот список.