Задржете ги вашите порти за квалитет. Додадете безбедност на синџирот на снабдување, тријажа со вештачка интелигенција и поправки што пристигнуваат како pull requests, на истиот код.
Погледнете како Xygeni се споредува со SonarQube во вашите сопствени репозиториуми.

Она што н sets издвојува
MEW ги означува злонамерните пакети пред да постои потпис, низ пакетите, контејнерите, pipelines и commits.
Вештачката интелигенција ги тријажира сите наоди (вистински или лажно позитивен, итност и напор) и рангира што е достапно и што е искористливо.
Крос-алатка ASPM, инвентар со вештачка интелигенција и санација на безбедноста на прво место, наместо вашите сопствени наоди и наоди од трети страни.
Користете го вашиот сопствен модел провајдер. Вашиот код никогаш не ја напушта вашата инфраструктура, ниту локална ниту неисправна.
Квалитет на кодот
Мирисот на кодот, сложеноста, одржливоста, мртвиот код, дуплирањето и именувањето се мерени на ист начин на секој јазик што го користите, така што резултатите се споредливи меѓу тимовите.
Порти за квалитет кои се свесни за основната линија pull requests блокирајте го она што го воведува PR, а не долгот што сте го наследиле. Применливо од првиот ден, дури и на застарен код.
AI Remediation ја предлага промената и го отвора pull requestСекое откритие е рангирано според сложеноста на санацијата, со проценета заштедена напорна работа.
Наодите за квалитет се наоѓаат во истата инка за приоритизација како и наодите за безбедност. Датотеката со најлош резултат за одржливост е често онаа со грешка во инјектирањето.

Од бучава до акција
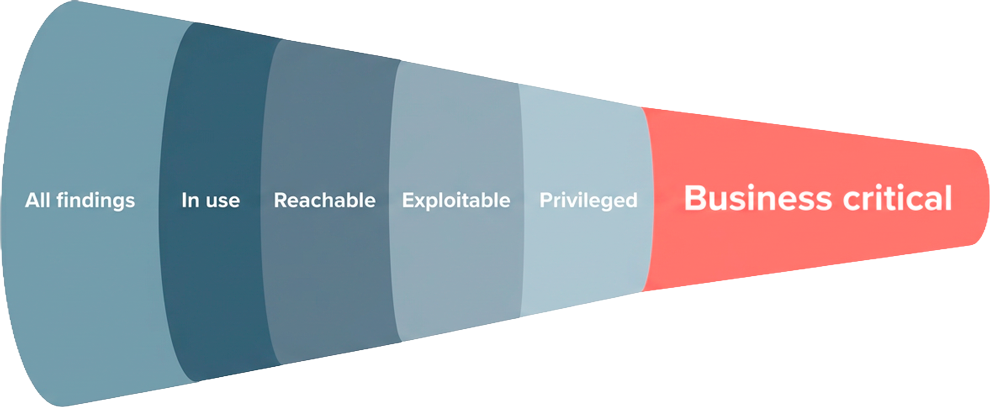
Xygeni ги стеснува илјадниците известувања на неколку што се реални, достапни и експлоатирачки. Потоа ги поправа.
Рамо до рамо
| Способност | | soundQube |
|---|---|---|
| Анализа на квалитетот на кодот (мириси, сложеност, дупликација, мртов код) | ✅ Еден конзистентен standard низ јазиците | ✅ Да |
| Порти за квалитет кои се свесни за основната линија pull requests | ✅ Да | ✅ Да |
| Поправки на вештачка интелигенција за квалитетни наоди доставени како pull requests | ✅ Отвора PR | ⚠️ Само предлози, не pull request. |
| Квалитет и безбедност во еден канал за приоритизација | ✅ Унифициран | ⚠️ Одделни листи на проблеми |
| Малициозен софтвер низ целиот SDLC + крајна точка (Shield) | ✅ Пакети, контејнери, pipelines и commits. | ⚠️ Познати малициозни пакети, во CI. |
| Тријажа со вештачка интелигенција: верификација со точност/лажно позитивна верификација | ✅ Да | ❌ Не |
| Приоритизација за намалување на бучавата (инка за патека на напад) | ✅ Достапно + искористливо | ⚠️ Врз основа на сериозноста |
| Автоматизирана санација: SAST, SCA и тајни (свесни за промените што се случуваат) | ✅ Да | ⚠️ Предлози за поправка на вештачка интелигенција, не pull request, без анализа на преломни промени. |
| Ризик од санација: кој повикувач ја прекинува поправката, на ниво на метод | ✅ Идентификувани се методи + места за повици | ❌ Нема анализа на влијанието |
| Заштита на крајната точка на развивачот | ✅ Пакети, IDE екстензии и приклучоци, плус мрежен сообраќај, под една организациска политика. | ❌ Не е достапно |
| Динамичко тестирање (DAST) | ✅ Да | ❌ Не |
| Крос-алатка ASPM (внесување наоди од трети страни) | ✅ Да | ❌ Не |
| Безбедност на вештачка интелигенција: откривање, детекција и спроведување (AI-BOM) | ✅ Да | ❌ Не |
| Bring-your-own-LLM · кодот останува во вашата инфраструктура | ✅ Да | ⚠️ Само Azure OpenAI (сервер) |
| Детекција на аномалии во однесувањето (SCM и CI) | ✅ Да | ❌ Не |
Информациите за конкурентите се базираат на јавно достапна документација, прегледана во септември 2026 година. Забележавте нешто застарено? Кажете ни ги.
Обезбедете ја вештачката интелигенција
Реален инвентар на секој модел, сет на податоци, агент и MCP сервер, со AI-BOM подготвен за ревизија, мапиран според Законот за вештачка интелигенција на ЕУ.
Детерминистичко + LLM откривање на брзо инјектирање, небезбеден MCP и изложеност на податоци, усогласено со OWASP, применето и на наоди од трети страни.
Shield ја штити крајната точка на развивачот: контрола на инсталацијата базирана на возраст за пакети, IDE екстензии и додатоци, блокирање на злонамерни IP-адреси и домени, изолација на компромитирана машина и една политика поставена од вашиот тим за безбедност.
Диференцијален
Малициозен софтвер пред потпишување (MEW) при објавување во регистарот
Малициозен софтвер низ пакети, контејнери, pipelines, commits.
CI/CD pipeline security: GitHub акции, градење инфраструктура, тајни.
Детекција на типоскватирање и замаглено оптоварување
Матичен SLSA + целосно build attestations + ЦБОМ
Открива само јавно познати злонамерни пакети
Проверка на зависност во CI pipeline само
Работи во pipeline — не го обезбедува.
Без пишување клевети / анализа на однесувањето
SBOM генерација; нема мајчин потврди.
Да, ако ви треба повеќе од квалитет на код. Xygeni го покрива квалитетот на кодот и додава SAST, SCA, тајни, CI/CD безбедност, DAST, детекција на малициозен софтвер пред потпишување и ASPM на една платформа, со тријажа и поправки со вештачка интелигенција испорачани како pull requests.
Да. Xygeni наметнува квалитетни порти на pull requests и може да не успее во градбата. Гејтс се свесни за основната линија, па тимовите се блокирани поради новите проблеми pull request воведува, а не за историски долг.
Ги поправа. AI Remediation ја предлага промената и отвора pull request, а наодите се рангираат според сложеноста на санацијата, така што тимовите прво ќе видат што можат да расчистат.
Не. Скенерот работи во вашата инфраструктура со пристап само за читање и се прикачуваат само резултати. Xygeni исто така работи целосно. on-premise и со воздушен отвор.
Да. Работи во истиот скенер и известува во истата конзола, со иста тријажа, санација и приоритизација со вештачка интелигенција како безбедносни наоди.
Донесете ги прашањата што ги оставивте отворени вашата евалуација на SonarQube. Ќе ги разгледаме на вашиот стек.