Xygeni SCA

Минимизирајте го ризикот од отворен код и заштитете ја вашата апликација од малициозни пакети

Дајте приоритет на ранливостите што навистина се важни и кои се познати во реално време ако вашите зависности вклучуваат злонамерен код

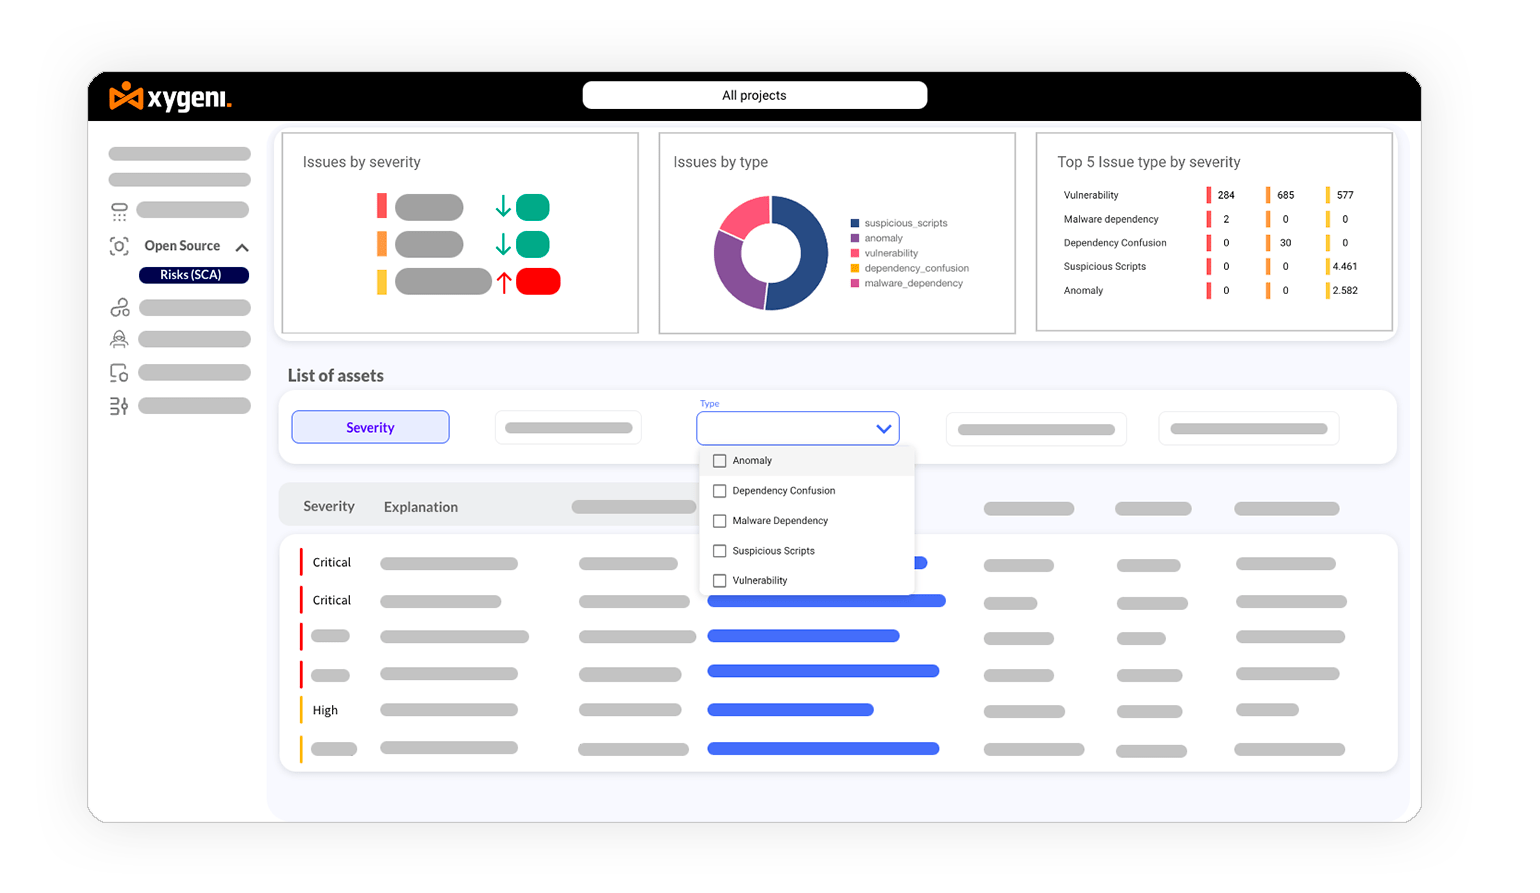
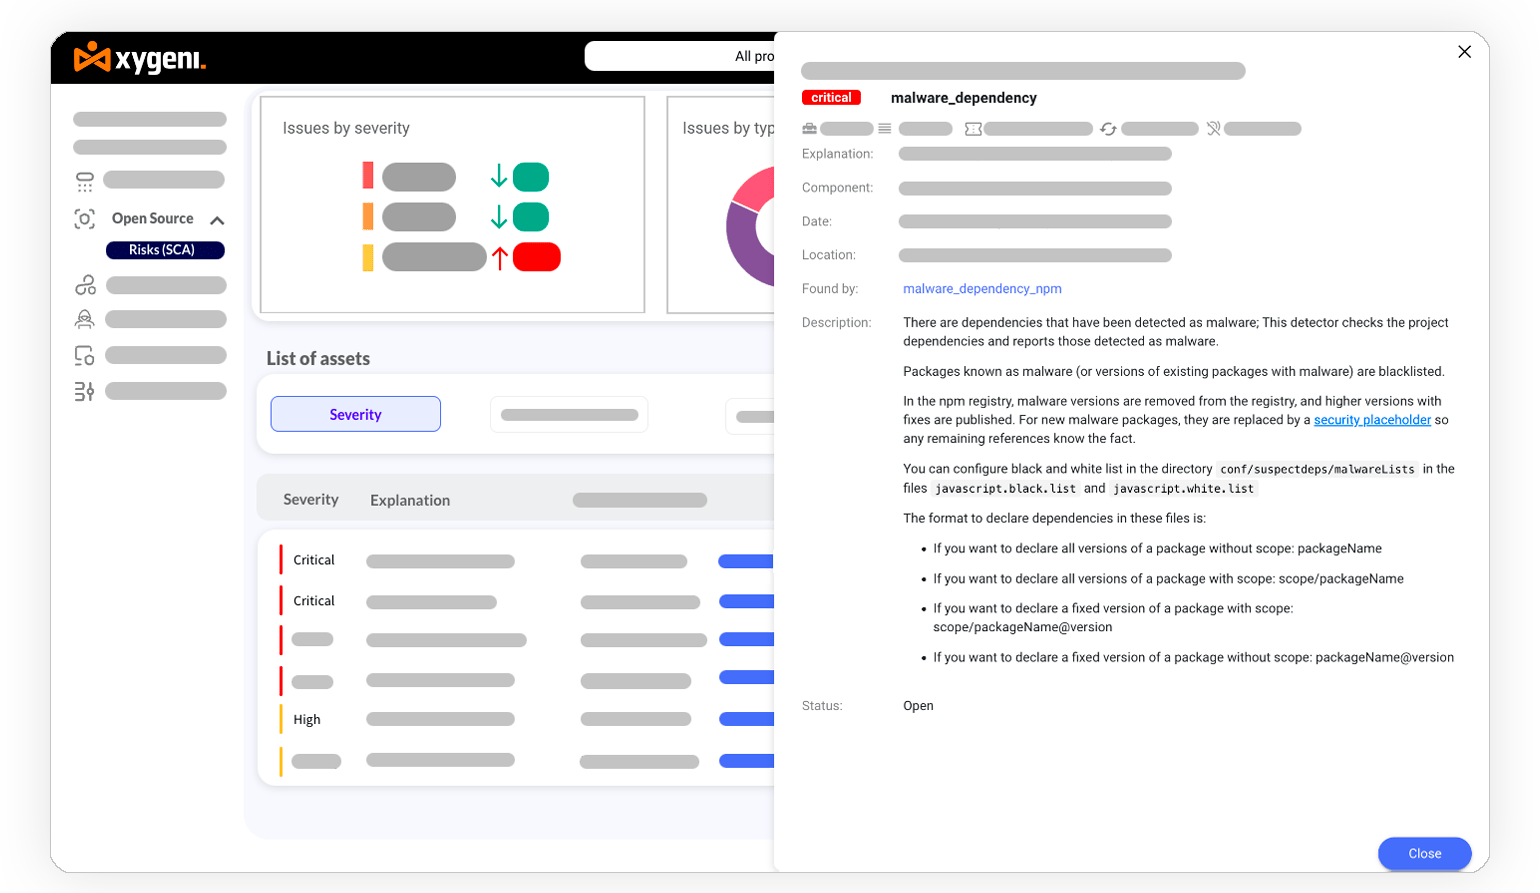
Пронајдете ја секоја ранливост во вашите зависности

Идентификувајте и поправете ги проблемите со безбедноста, одржувањето и лиценцирањето во зависностите од апликациите пред да го распоредите вашиот софтвер.

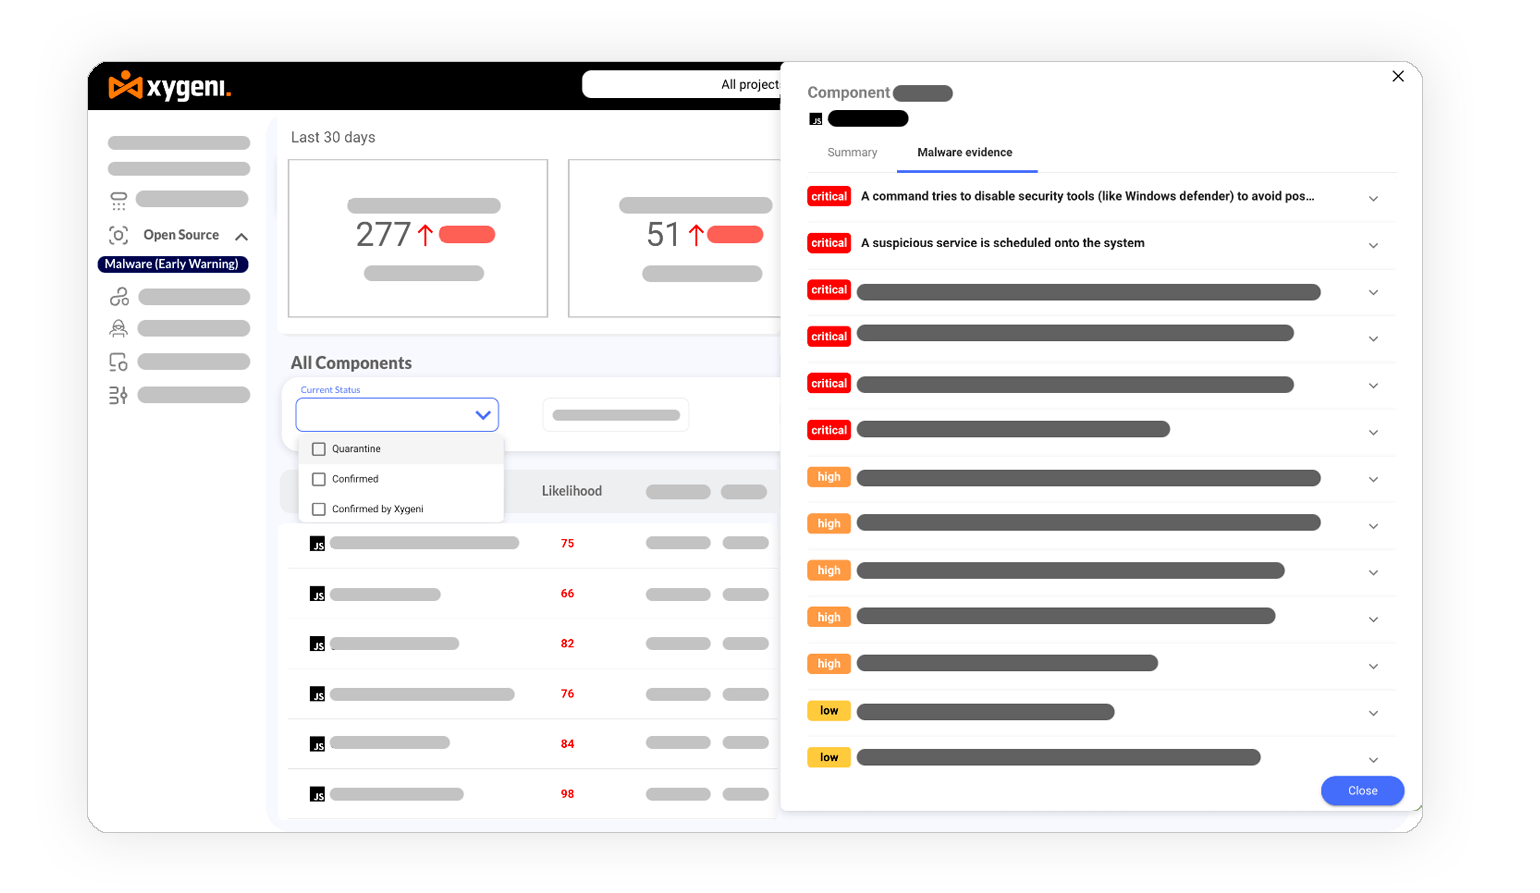
Идентификувајте го малициозниот код

Откријте сомнителни делови од кодот и шеми искористени од напаѓачите по објавувањето на нови и ажурирани зависности.

Фокус на критичните ризици од отворен код

Дајте приоритет на ранливостите со најголемо влијание врз бизнисот и управувајте со ризиците со бодување на ризикот базирано на контекст и следливост од код до облак.


Автоматски поправете ги вашите ранливости со отворен код

Автоматска надградба на зависности со отворен код без ранливости со интелигентна pull requests.
Xygeni SCA's Можности и функционалности

Автоматско следење на ранливостите

Добивајте ажурирања за новооткриени ранливости преку вашите канали за пријавување или блокирајте ги, осигурувајќи се дека ќе останете заштитени и информирани пред да влезете во продукција.
OSOS-информативно-известување
OSS над CVE - Безбедност на OSS - SCA Алатка

Проширете Open Source Security Надвор од CVE-ите

Вклучува дополнителни фактори на ризик покрај само CVSS резултатите, спречувајќи ја интеграцијата на пакети кои може да бидат без CVE, но сепак ризични.

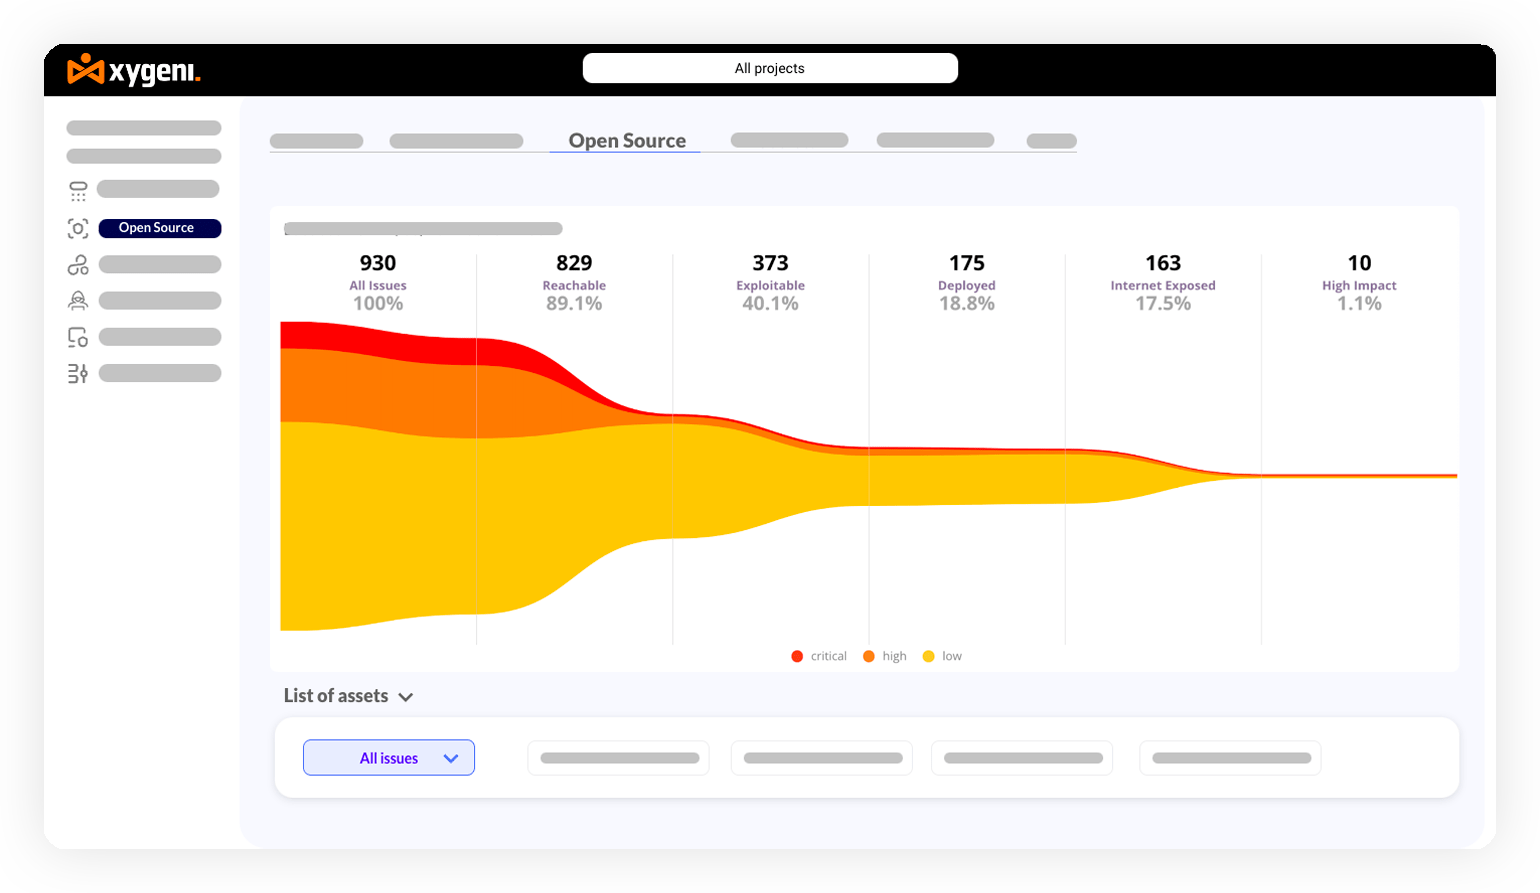
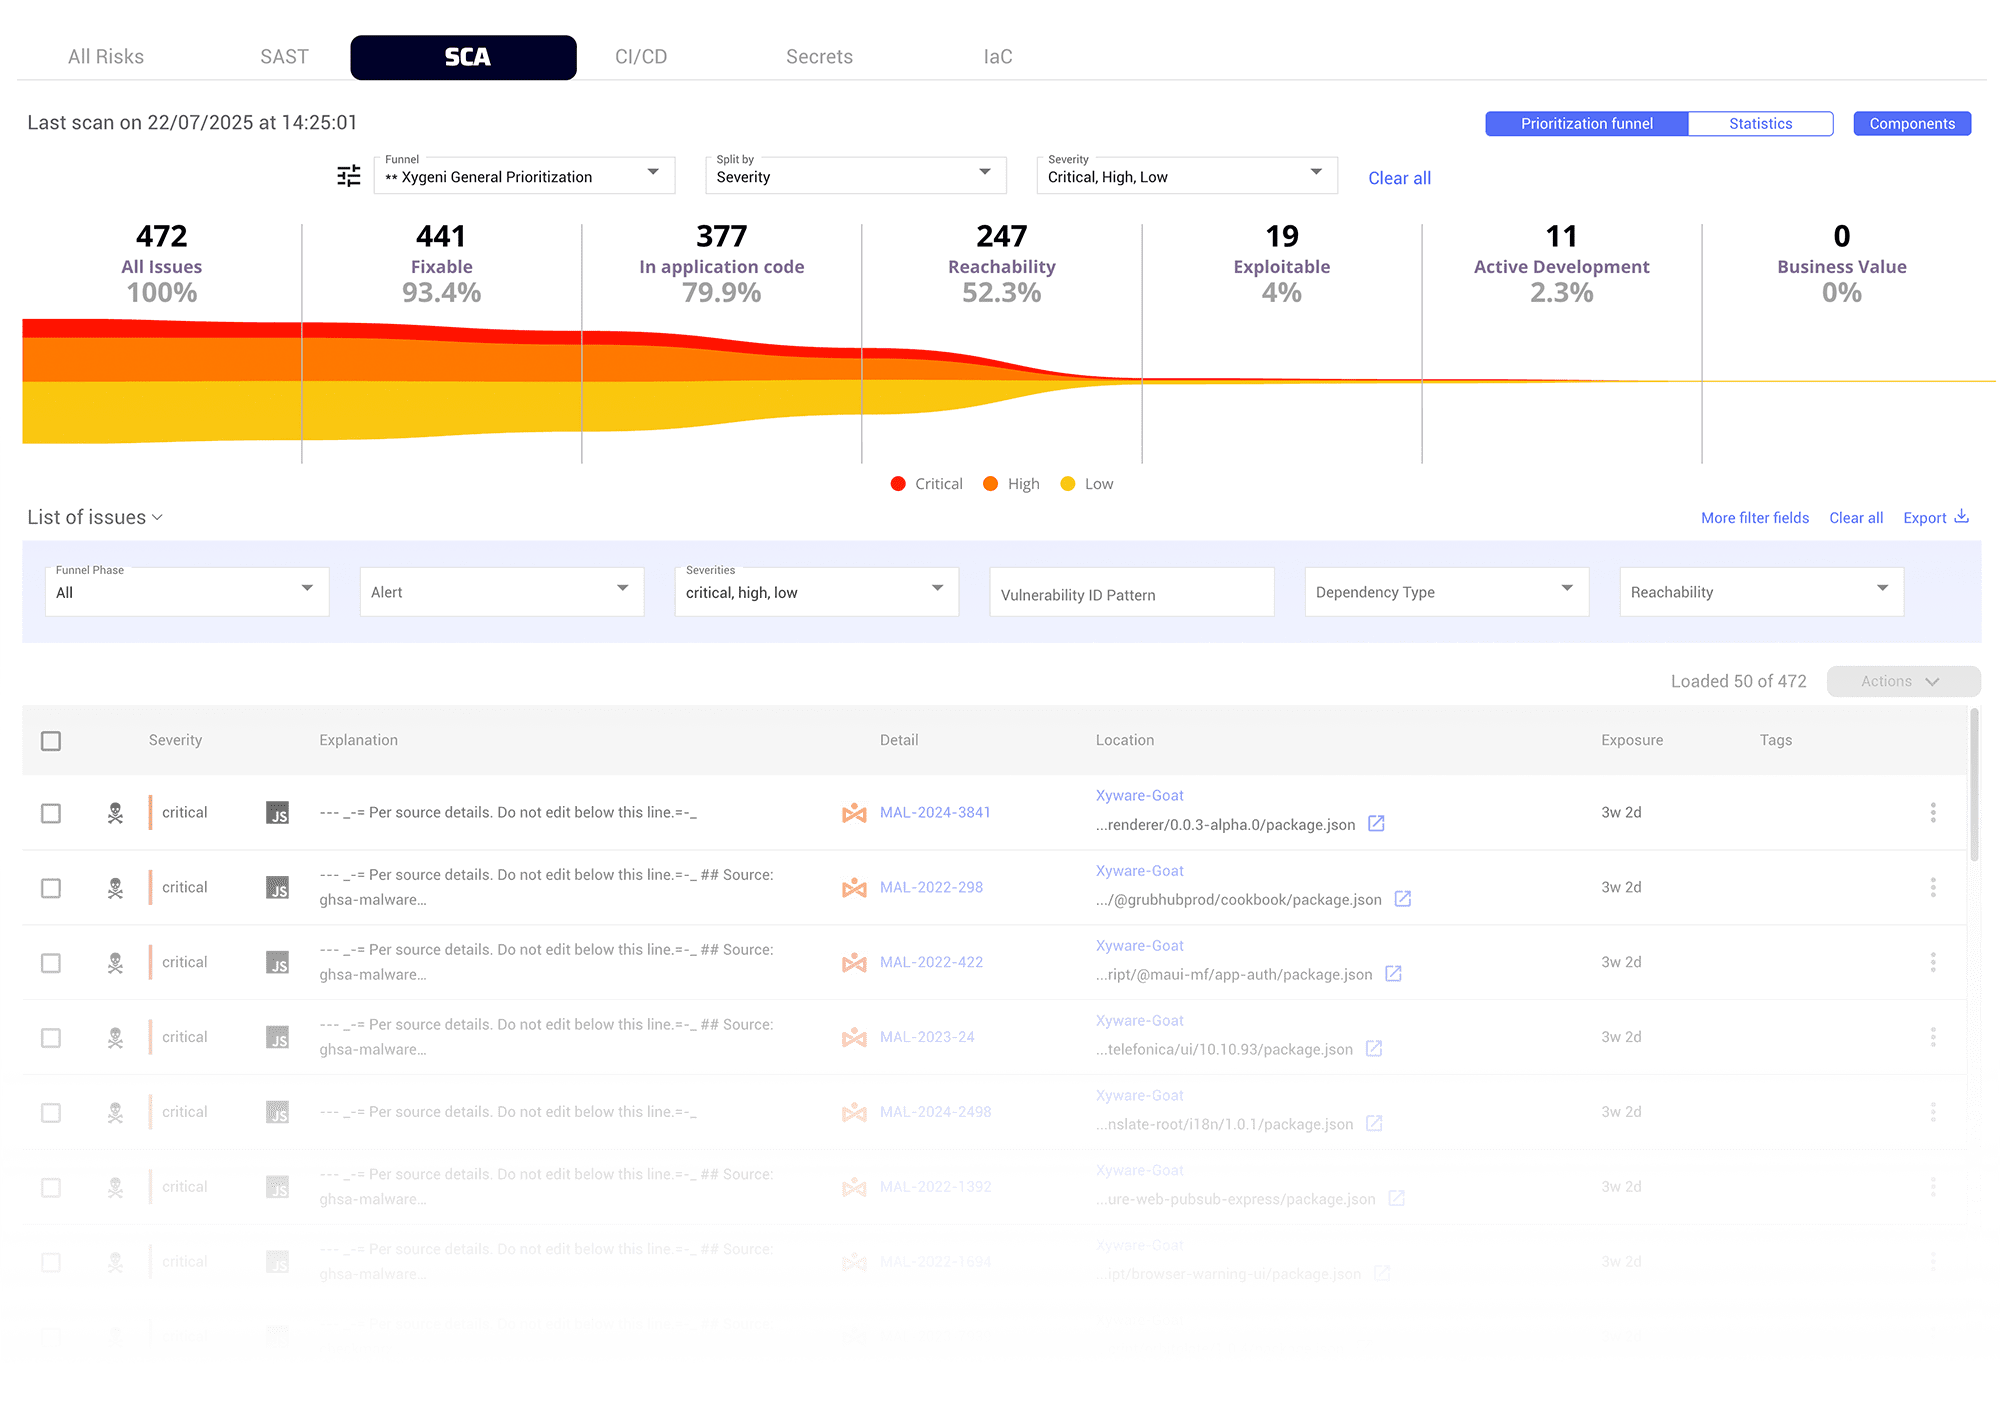
Приоритети SCA Без бучава

Контекстуализирајте ги ранливостите на отворениот код со нивната деловна важност, достапност, изложеност на интернет, искористливост и други контекстуални критериуми, поедноставувајќи ги известувањата и заштедувајќи време за тимовите за безбедност и развој.
OSS_Funnel_Issues_Prioritize_SCA_Алатка_за_анализа_на_состав_на_безбедносен_софтвер
Автоматизирана санација на ранливости на софтвер со отворен код

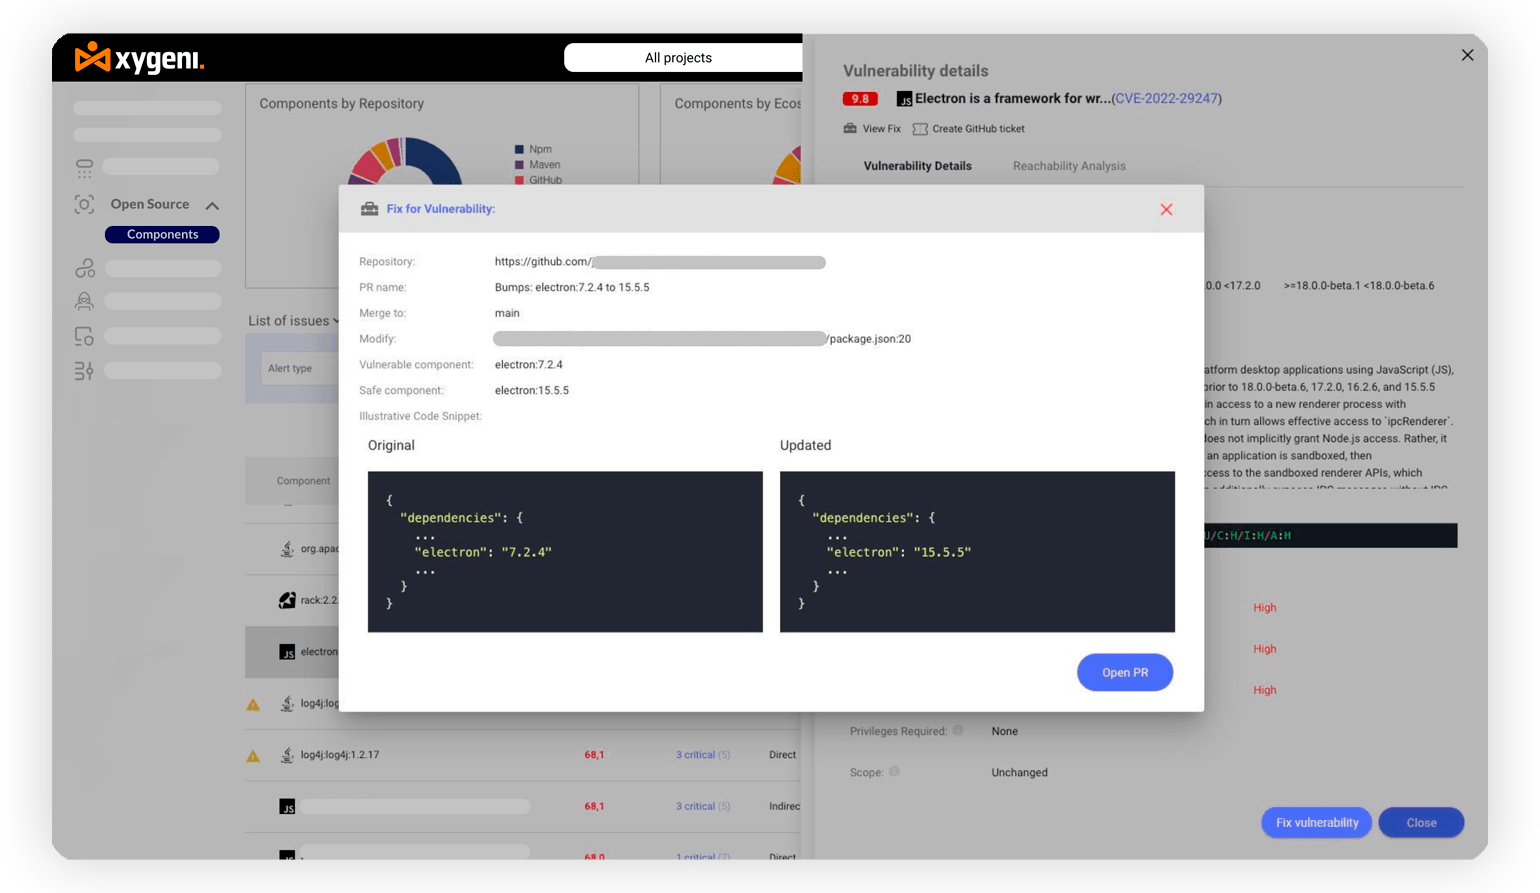
Автоматизирано отстранување на ранливости во софтверот со отворен код

Автоматско надградување на зависности со отворен код без ранливи фактори, или преку автоматско поправање pull requests или рачни инструкции. Заштедува значително време и ресурси, обезбедувајќи брзо и конзистентно управување со ранливости.

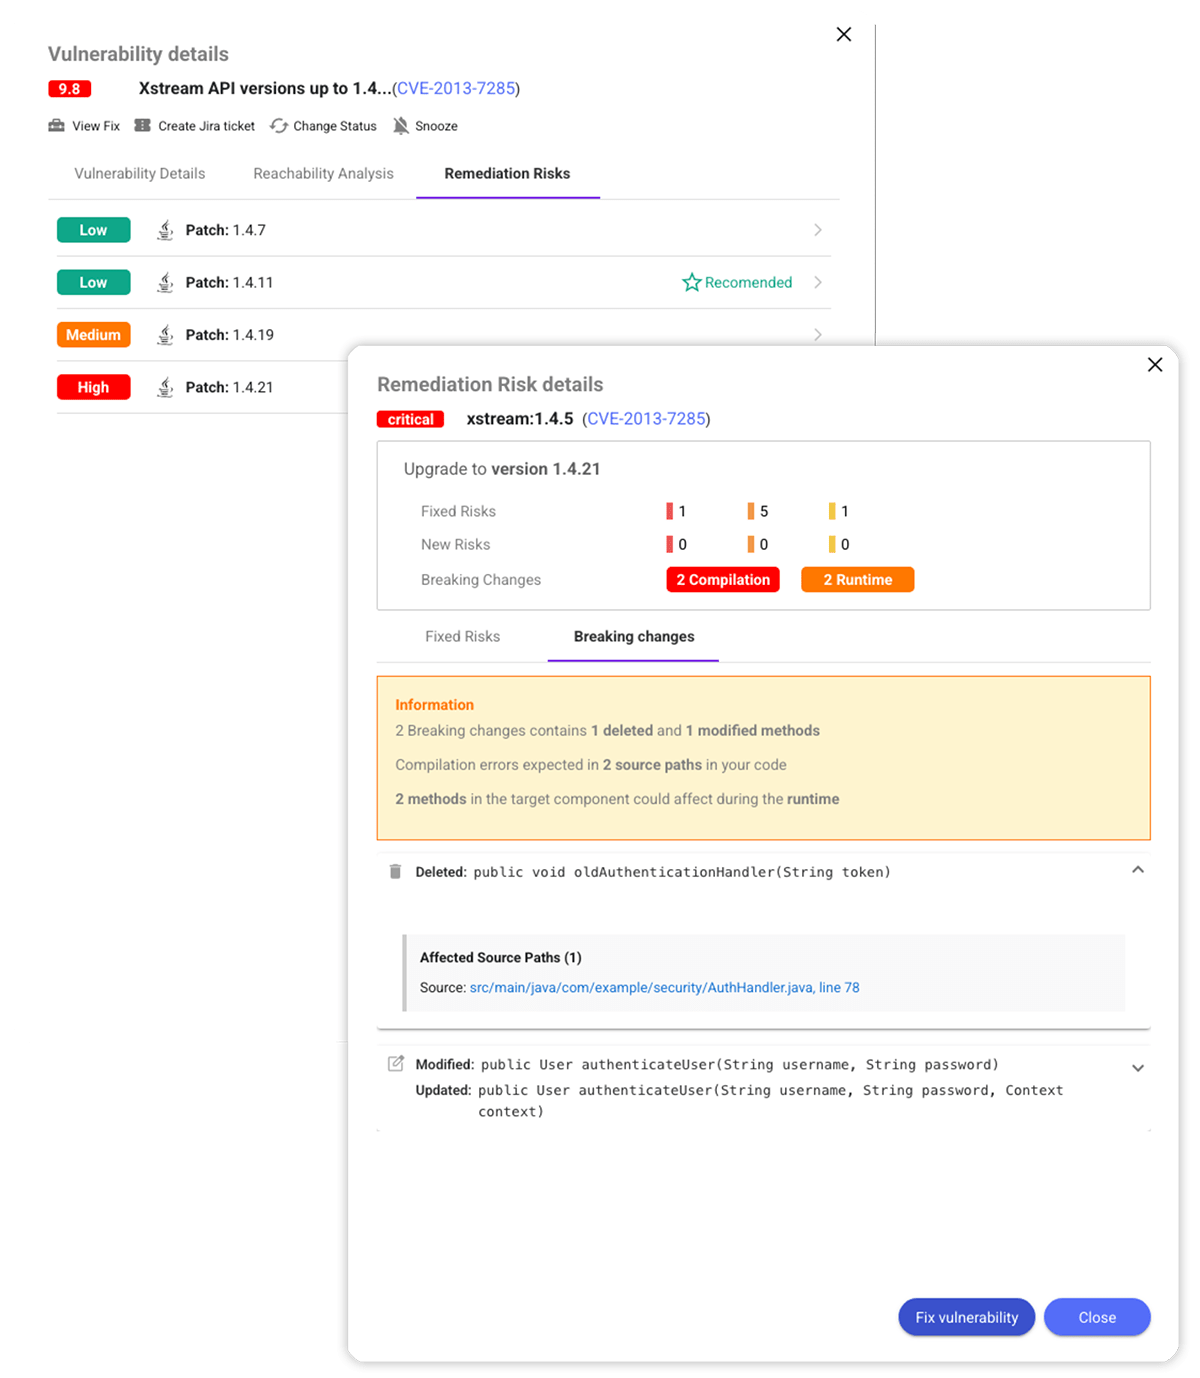
Детекција на прекршувачки промени

Видете што може да се расипе пред надградбата. Добијте целосен увид во потребните промени во кодот, ризиците од компатибилност и напорите за обновување.
Работни текови за санација Open Source Security Алатка

Поедноставете ги работните процеси за санација

Поддржете ја санацијата на ранливости со отворен код преку обезбедување на потребниот контекст за програмерите, директно во рамките на нивните работни процеси и алатки за следење на проблеми за ефикасно работење.

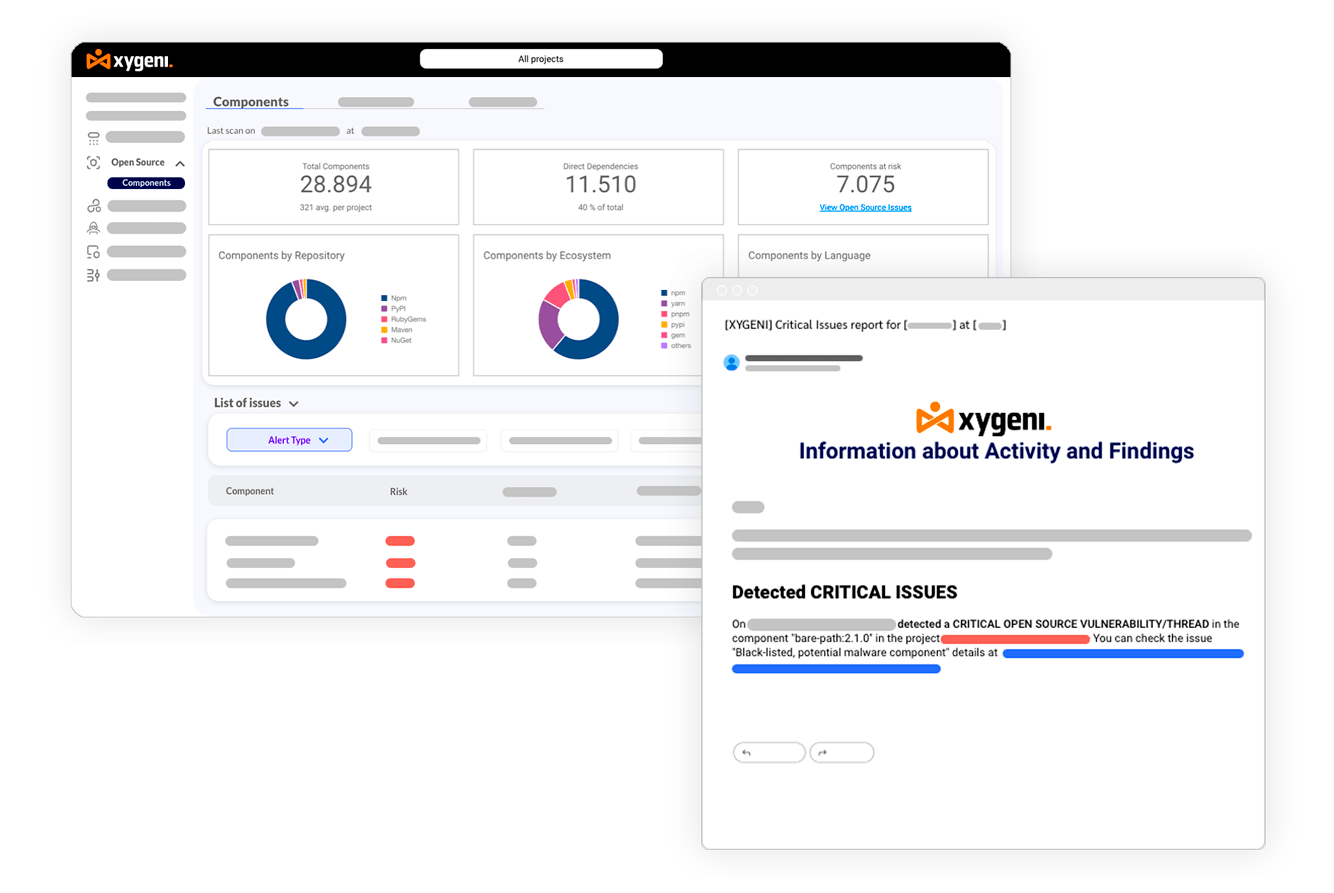
Откривање на малициозни зависности во реално време

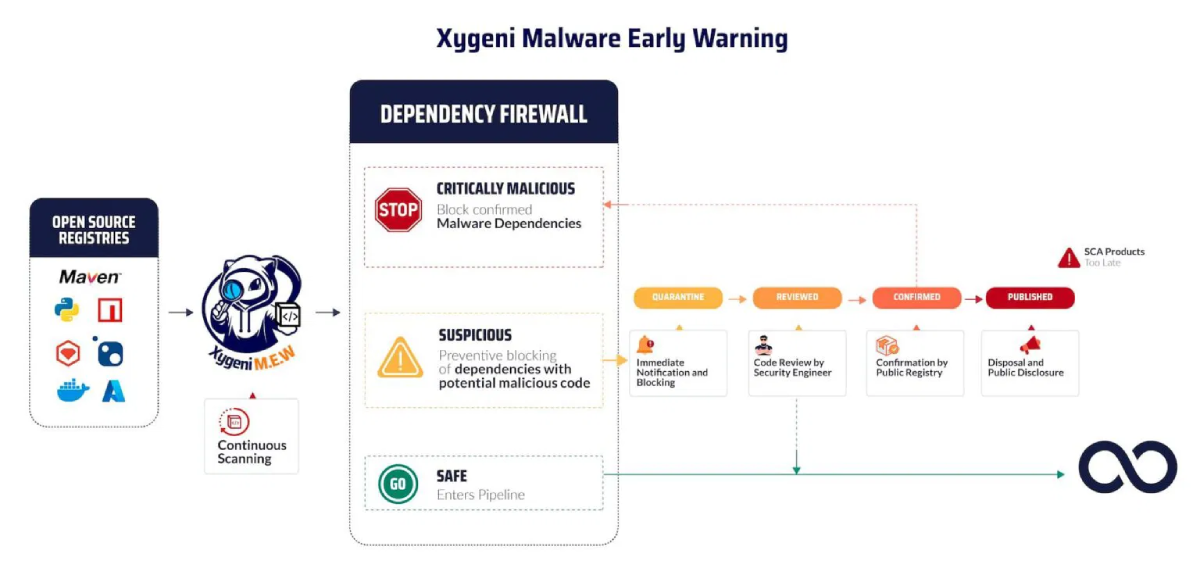
Анализирајте илјадници нови и ажурирани пакети со отворен код секој ден за веднаш да откриете и блокирате нулто-ден малициозен софтвер и да ја заштитите вашата апликација и инфраструктура.
Детектирај_злонамерни_компоненти
заштита-од-малициозен-со-отворен-корисник

Блокирајте го малициозниот софтвер проактивно

Подигнете рани предупредувања за сомнителни пакети, ставајќи ги во карантин за да го заштитите вашиот синџир на снабдување и поддржете ја имплементацијата guardrails за да се блокира инфилтрацијата во вашата апликација.

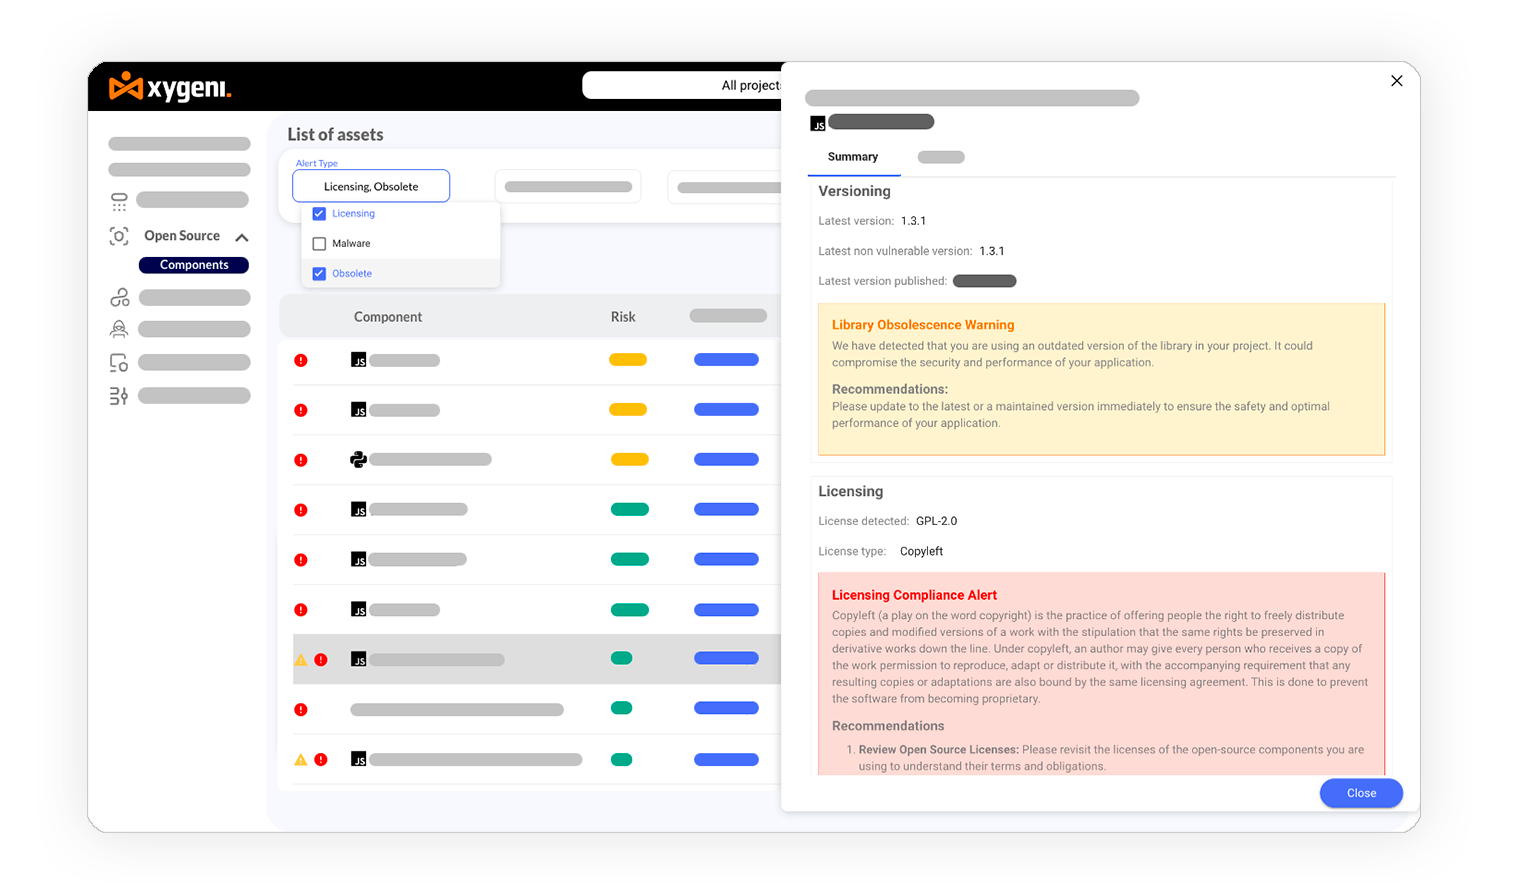
Управување со ризик од лиценца

Добијте моментален увид во потенцијалните проблеми со лиценците за отворен код што влијаат на усогласеноста со регулативата со секоја промена на кодот и спречете казни.
Управување_со_лиценца_ризик
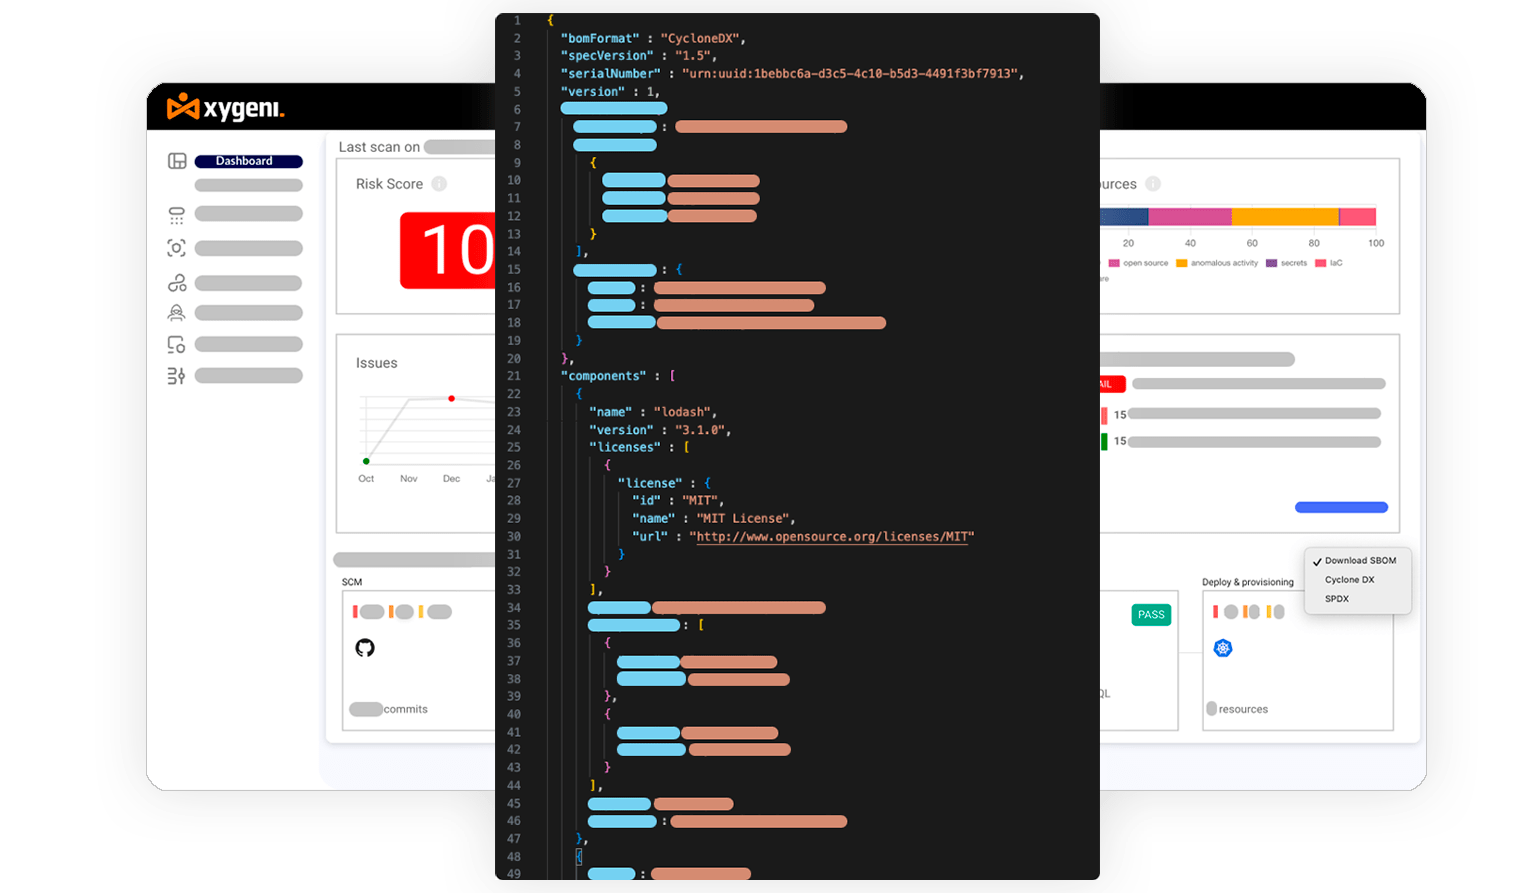
Генерирање SBOM

Генерирање SBOM и VDR за DevOps усогласеност

Извоз на ажуриран список на материјали за софтвер (SBOM) во SPDX или CycloneDX формати со еден клик и лесно споделувајте и анотирајте ги ранливостите што влијаат на вашата апликација.
Да започнете

со Xygeni сеопфатна AppSec платформа