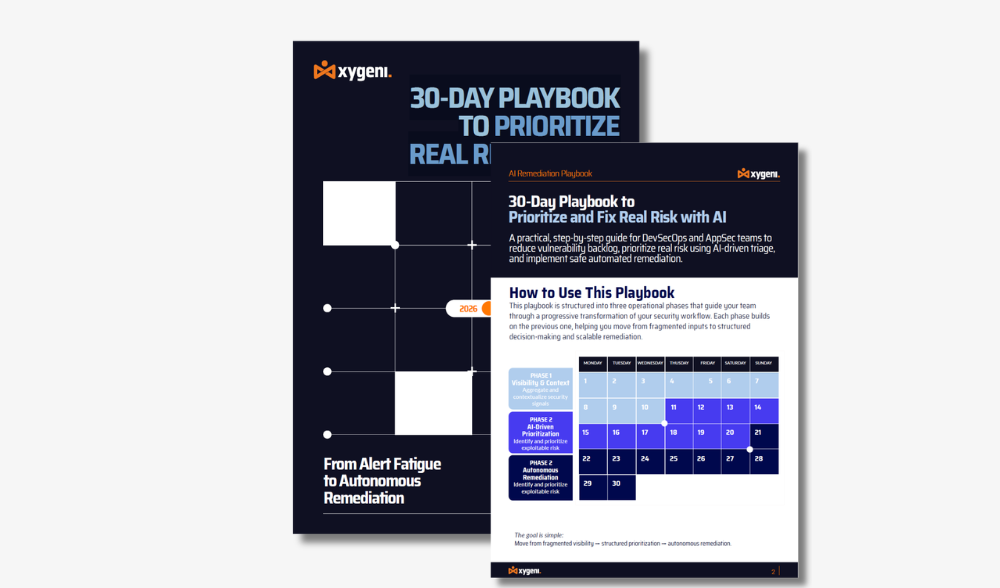
Овој практичен 30-дневен прирачник покажува како тимовите DevSecOps и AppSec можат да ја намалат бучавата, да дадат приоритет на реалниот ризик што може да се искористи и безбедно да воведат санација со помош на вештачка интелигенција низ целиот систем. SDLCОткријте како да ги обедините наодите низ SAST, SCA, тајни, IaC, и CI/CD, подобрете го приоритизирањето на ранливостите со анализа на контекстуален ризик и имплементирајте контролирана автоматизација без губење на видливоста или контролата. Преземете го прирачникот и научете како да преминете од реактивна тријажа кон скалабилна, интелигентна санација за само 30 дена.
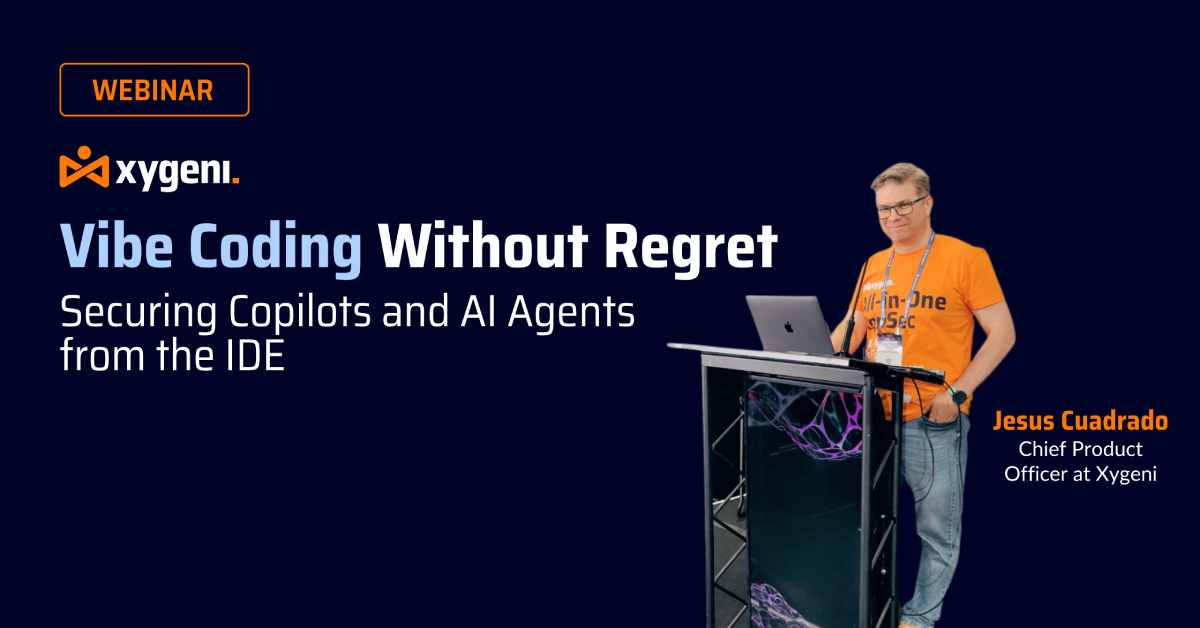
Погледнете го сега нашиот вебинар „Вибер кодирање без жалење“. Вештачката интелигенција го трансформира начинот на кој се гради софтверот, при што копилотите и агентите на вештачката интелигенција генерираат сè поголем дел од производствениот код. Во оваа сесија, ќе видите како да го обезбедите кодот генериран од вештачка интелигенција директно во IDE, со откривање на ранливости во реално време. guardrails за копилот и приоритизација базирана на достапност. Откријте како санацијата со помош на вештачка интелигенција им помага на програмерите ефикасно да ги решаваат проблемите и да градат безбеден софтвер управуван од вештачка интелигенција без да ја изгубат контролата. Погледнете го сега за да научите како да градите безбеден софтвер управуван од вештачка интелигенција од самиот почеток.
Современиот развој на софтвер се потпира на зависности од отворен код, CI/CD pipelines, инфраструктура базирана на облак, алатки за кодирање потпомогнати од вештачка интелигенција и сè посложени синџири на снабдување со софтвер. Како резултат на тоа, безбедносните тимови имаат потреба од повеќе од традиционално скенирање на ранливости за ефикасно да ги заштитат апликациите и развојните средини.
Користењето на вистинската комбинација од алатки за сајбер безбедност и AppSec може да им помогне на организациите порано да ги идентификуваат ранливостите, да го намалат ризикот во синџирот на снабдување со софтвер, да ја подобрат видливоста низ целиот систем. SDLCи побрзо да реагираат на новите закани, вклучувајќи злонамерни пакети, откривање на тајни, pipeline компромис и небезбеден код генериран од вештачка интелигенција.
Нашите листи со алатки за сајбер безбедност се дизајнирани да им помогнат на тимовите за безбедност и инженерство да се снајдат во овој брзо менувачки пејзаж со курирани споредби, прегледи и препораки низ категории како што се SAST, SCA, ДАСТ, CI/CD безбедност, откривање на малициозен софтвер, ASPM, и software supply chain security.
Постојано ги прошируваме и ажурираме овие листи на алатки за сајбер безбедност за да ги истакнеме водечките решенија, новите технологии и модерните AppSec платформи кои им помагаат на организациите да ја зајакнат безбедноста на софтверот во 2026 година.
Нашата цел е да ви помогнеме да донесувате информирани одлукиcisјони, подобрување на безбедноста на софтверот и подобра заштита на современите работни процеси за испорака на софтвер од развој до производство.