
Ништо не беше прекршено. Агентот си ја заврши работата, допре зависност, конфигурација или услуга што никој не го замоли да ја допре и остана во рамките на своите дозволи цело време. Во оваа сесија, ќе видите зошто тој случај е потежок од кој било напад: како однапред нацртана граница завршува поширока од потребната задача, зошто одобрувањето е де...cisјон направен еднаш додека извршувањето продолжува, како постојаниот пристап го претвори лаптопот на развивачот во крунски скапоцен камен и како изгледа закрепнувањето кога актерот не може да го објасни сопственото расудување. Регистрирајте се сега за да видите каде се наоѓа последниот извршлив момент и што го содржи радиусот на експлозијата.
Од моментот кога агентот на вештачката интелигенција ќе инсталира зависност или ќе модифицира Dockerfile, вашиот SBOM и претпоставките за потекло веќе се тестираат, а повеќето тимови немаат начин да потврдат што всушност се случило. Во оваа сесија, ќе ја видите вистинската промена во живо: како се менува моментот на инсталација откако ниеден развивач прво не погледне во името на пакетот, без разлика дали SBOMи потеклото сè уште важат кога агент ја направил деcisјон, и она што останало од прегледот на кодот и поместувањето налево кога агентите commit, а понекогаш и се спојуваат, сами по себе. Регистрирајте се сега за да видите каков е вистински безбеден агент pipeline потребно во пракса, не само во теорија.
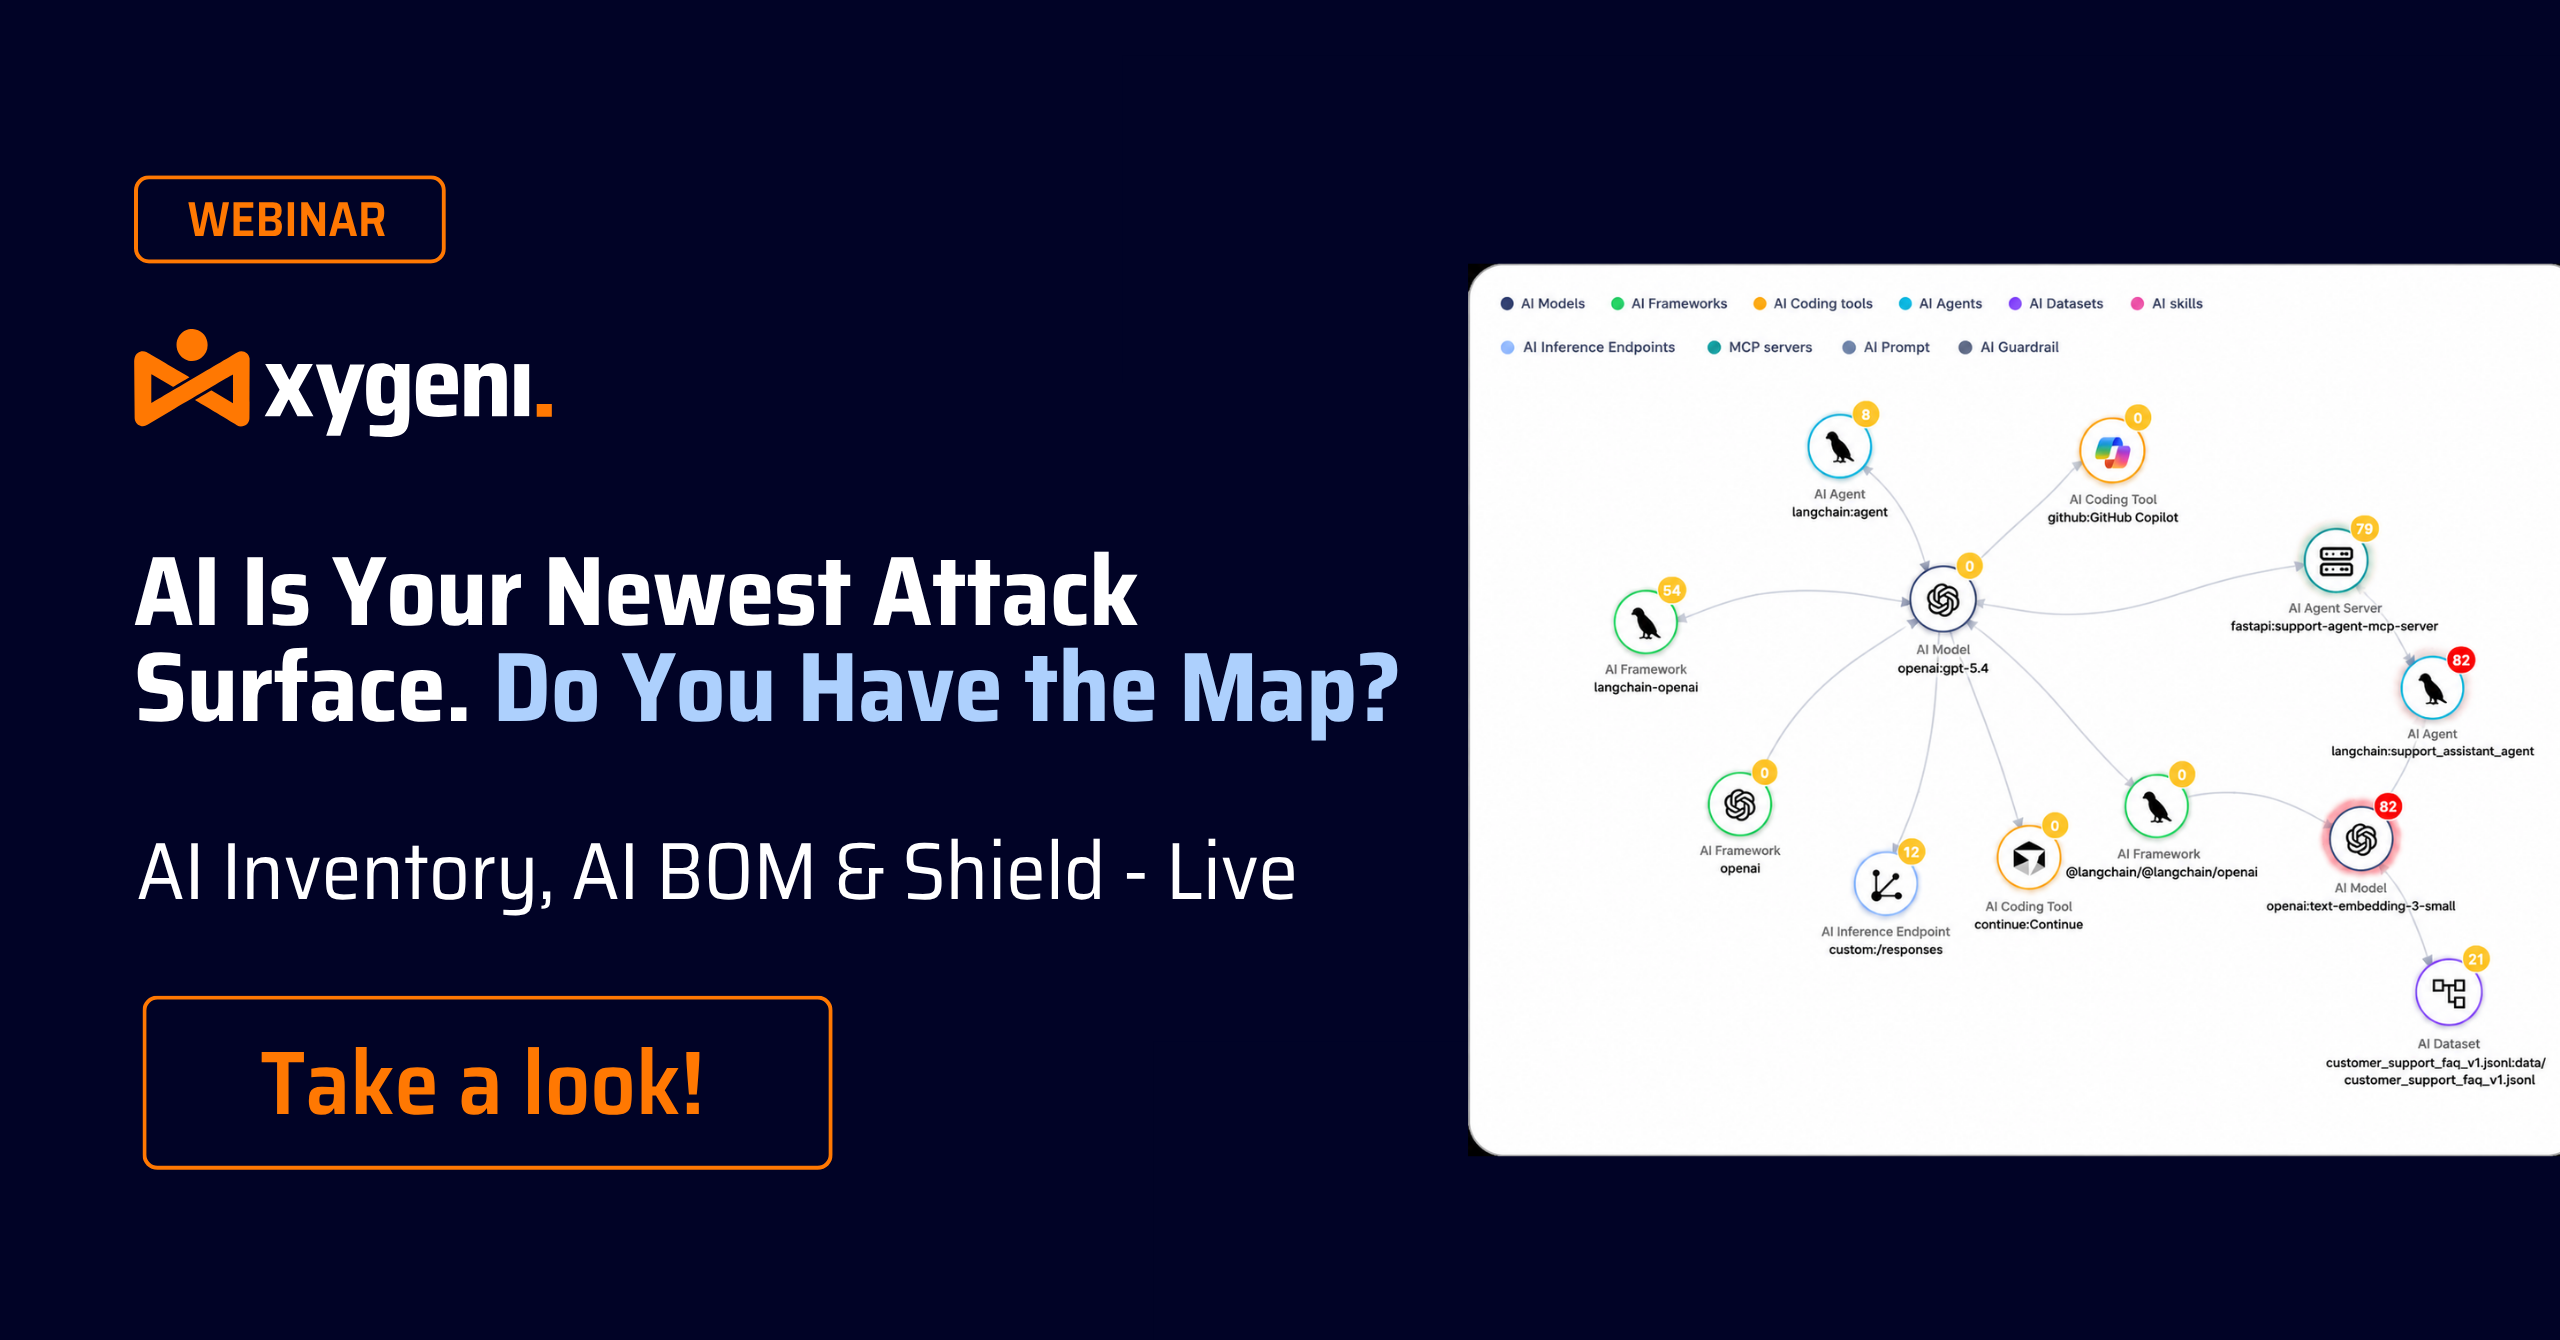
Погледнете го нашиот претстоен вебинар! Асистентите за кодирање со вештачка интелигенција халуцинираат имиња на пакети, а напаѓачите веќе ги регистрираат тие лажни имиња со малициозен софтвер. Во оваа сесија, ќе видите како да го мапирате целиот ваш екосистем со вештачка интелигенција во живо, со инвентар на вештачка интелигенција и BOM на вештачка интелигенција кои ги прикажуваат секој модел, агент и зависност воведена од вештачката интелигенција во вашиот софтвер. Откријте како Xygeni Shield блокира злонамерни пакети пред дури и да постои потпис, затворајќи го јазот што скенерите базирани на потпис го оставаат отворен. Погледнете сега за да видите како да го обезбедите вашиот софтвер пред небрежното заземање да го претвори следниот предлог за вештачка интелигенција во влезна точка.
Погледнете го сега нашиот SafeDev Talk: Отворен код, вештачка интелигенција и новата површина за напад: Оружен код, попаметна одбрана. Бидејќи вештачката интелигенција и отворениот код го редефинираат модерниот софтвер, површината за напад се шири побрзо од кога било. Од ризици од зависност и инфилтрација во синџирот на снабдување до генерирање експлоатации предизвикани од вештачка интелигенција, напаѓачите еволуираат, а истото мора да го прават и бранителите. Придружете им се на експертите од Red Hat, TikTok и Xygeni за да истражите како вештачката интелигенција и автоматизацијата ја трансформираат безбедноста на отворениот код. Погледнете сега за да научите како да изградите отпорност, транспарентност и доверба низ модерниот синџир на снабдување со софтвер!
Придружете се на нашиот следен SafeDev разговор: Вештачката интелигенција е веќе во вас SDLC. Што сега? Вештачката интелигенција не тропа на вратата од вашиот синџир на снабдување со софтвер; таа е веќе внатре. Копилотите, агентите, MCP серверите и зависностите генерирани од вештачка интелигенција го преобликуваат начинот на кој кодот се гради, прегледува и испорачува. Во овој SafeDev Talk, лидерите на OWASP и експертите за AppSec ќе разложат што тоа навистина значи за вашата безбедносна позиција, каде моделите на управување се распаѓаат и кои практични контроли всушност функционираат без да ги забавуваат инженерските тимови. Очекувајте конкретни, практични заклучоци (не само теорија) за тоа како да се имплементираат практични контроли што го штитат развојот потпомогнат од вештачка интелигенција без да станат тесно грло за вашите инженери. Регистрирајте се сега!
Вештачката интелигенција сега е основен слој за извршување во модерната испорака на софтвер, преобликувајќи го начинот на кој се дизајнирани и скалирани нападите врз безбедноста на апликациите и синџирот на снабдување со софтвер. Додека организациите се подготвуваат за 2026 година, разбирањето како напаѓачите ја искористуваат автоматизацијата, довербата и работните процеси водени од вештачка интелигенција е од клучно значење. Овој извештај дава анализа базирана на докази на моделот на закани на AppSec, помагајќи им на тимовите за безбедност и DevSecOps да ги разберат новите ризици и одбранбените промени потребни за да се остане во чекор. Погледнете го сега!
Погледнете го сега нашиот SafeDev говор на тема Синџири на снабдување со софтвер под притисок: Што нè научи 2025 година за малициозниот софтвер и вештачката интелигенција и што следи. 2025 година се промени software supply chain securityНовите механизми на напад (малициозен софтвер потпомогнат од вештачка интелигенција, саморазмножување и злоупотреба на доверба во голем обем) ги открија границите на постојните одбрани. Придружете се на оваа сесија водена од експерти за да разберете што навистина се промени во 2025 година и што тимовите за развој и безбедност мора да адаптираат за 2026 година. Погледнете ја епизодата сега!
Од 11 септември 2026 година, CRA ви дава 24 часа да пријавите активно експлоатирана ранливост до ENISA, дури и за производи што веќе се на пазарот, а повеќето тимови сè уште немаат работен тек за тоа. Во оваа сесија, ќе го видите вистинскиот процес во живо: генерирање на SBOM да се знае кои верзии на производот се засегнати, тријажа на наодите со анализа на достапност и искористливост за да се одвои реалниот ризик од бучавата и поставување известувања така што вистинското лице ќе биде предупредено во моментот кога наодот ќе премине во инцидент што може да се пријави. Регистрирајте се сега за да видите како да го претворите часовникот за известувања на CRA од законски рок во работен тек што вашиот тим всушност може да го води под притисок.
Vibe кодирањето ја забрзува испораката на софтвер, но исто така го забрзува и ризикот. Бидејќи кодот генериран од вештачка интелигенција и автономните агенти го преобликуваат развојот, традиционалните AppSec контроли повеќе не се доволни за откривање на брза манипулација, халуциниран код и автоматизирана изложеност на синџирот на снабдување. Без соодветно управување, небезбедните шеми можат да се прошират во производството со брзина на машината. Научете како да го обезбедите Vibe кодирањето пред да стане најголемиот ризик од вештачка интелигенција за вашата организација.
Погледнете го сега нашиот вебинар „Вибер кодирање без жалење“. Вештачката интелигенција го трансформира начинот на кој се гради софтверот, при што копилотите и агентите на вештачката интелигенција генерираат сè поголем дел од производствениот код. Во оваа сесија, ќе видите како да го обезбедите кодот генериран од вештачка интелигенција директно во IDE, со откривање на ранливости во реално време. guardrails за копилот и приоритизација базирана на достапност. Откријте како санацијата со помош на вештачка интелигенција им помага на програмерите ефикасно да ги решаваат проблемите и да градат безбеден софтвер управуван од вештачка интелигенција без да ја изгубат контролата. Погледнете го сега за да научите како да градите безбеден софтвер управуван од вештачка интелигенција од самиот почеток.
Гледајте ја сега нашата претстојна епизода од SafeDev Talk: Бесконечни ранливости. Попаметна одбрана! Управувањето со ранливости се развива, а традиционалните алатки повеќе не се доволни. Придружете ни се за да истражите како современите закани бараат попаметни модели на ризик, приоритизација во реално време и нов пристап кон обезбедувањето на синџирот на снабдување со софтвер. Не ја пропуштајте оваа сесија полна со стручни сознанија за да ја зајакнете вашата AppSec стратегија и да останете чекор понапред од денешниот динамичен пејзаж на ризици!
Погледнете го сега нашиот SafeDev Talk „Од код до време на извршување“. Многу тимови инвестираат многу во статичка анализа, но ранливостите сепак успеваат да се продуцираат. Предизвикот не е недостаток на алатки; туку недостаток на контекст за разбирање на реалниот ризик. Во оваа сесија водена од експерти, истражуваме зошто модерниот AppSec не може да се потпре на една перспектива и како комбинирањето на увидите на ниво на код и време на извршување им помага на тимовите поефикасно да детектираат, дадат приоритет и да ги санираат ранливостите низ целиот животен циклус. Погледнете сега за да разберете каде сегашните пристапи не успеваат и како да изградите поцелосна, контекстуално свесна безбедносна стратегија.

Погледнете го сега нашиот последен SafeDev говор за годината и подигнете го вашето ниво Software Supply Chain Security! Придружете им се на врвните експерти од индустријата додека ги преиспитуваат клучните лекции од 2024 година, ги откриваат најновите трендови и споделуваат практични сознанија за да се подготват за предизвиците од 2025 година. Овој вебинар е дизајниран за професионалци за безбедност и тимови за развој кои се желни за иновации и остануваат чекор напред во динамиката. software supply chain security светот. Гледајте го сега!
Ксигени SCA Open Source Security решението е од суштинско значење. Ги скенира и блокира штетните пакети по објавувањето, драматично намалувајќи го ризикот од малициозен софтвер и ранливости што се инфилтрираат во вашите системи. Нашиот сеопфатен мониторинг опфаќа повеќе јавни регистри, осигурувајќи дека сите зависности се испитуваат за безбедност и интегритет. Xygeni, исто така, ја подобрува способноста на вашиот тим...
Погледнете го сега нашиот SafeDev Talk: DevSecOps со вештачка интелигенција – Оркестрирање на безбедноста на облачно ниво. Безбедноста не може да биде второстепена во современиот развој, а вештачката интелигенција го преобликува начинот на кој градиме, обезбедуваме и скалираме софтвер. Во оваа епизода, експертите истражуваат како да се оди подалеку од закрпите и скенирањето за да се постигне вистинска интелигентна оркестрација низ целиот свет. SDLCОд управување со ранливости управувано од вештачка интелигенција до вградени guardrails in CI/CD и време на извршување, ова предавање се нурнува во тоа како навистина изгледа скалабилниот, cloud-native AppSec. Погледнете го сега!
Гледајте и нурнете се длабоко во: итната потреба од безбедни апликации во светлината на растечкиот број на прекршувања на безбедноста на податоците и ранливости; моменталните предизвици за градење безбеден, скалабилен софтвер, вклучувајќи изолирани работни потоци, комуникациски празнини помеѓу далечински тимови и ризиците поврзани со интегрирање на софтвер со отворен код (OSS); и многу повеќе. Научете како да се ослободите од бучавата и да се фокусирате на најкритичните закани. Не пропуштајте!
Автоматски поправки подготвени за програмери, токму таму каде што кодирате Традиционалните алатки за безбедност ве преплавуваат со наоди, но ве оставаат рачно да поправате. Xygeni Autofix го претвора откривањето во акција, испорачувајќи моментални поправки подготвени за програмери токму таму каде што кодирате. Без бучава, без заостанати задачи. Само заштитете го кодот, автоматски.
Погледнете го сега нашиот SafeDev Talk: Како да ја поминете ревизијата? Градење вистински AppSec усогласен со ISO, NIST и CRA. Денес, безбедносниот код не е доволен; треба да го докажете. Со рамки како ISO 27001, NIST CSF, CRA, DORA и NIS-2 кои се во центарот на вниманието, организациите мора да изградат AppSec програми подготвени за ревизија кои всушност издржуваат контрола. Во оваа епизода, експертите ќе истражат како да се премине од политика во пракса, да се вгради усогласеност во... CI/CDи усогласете ги инженерските, безбедносните и GRC тимовите околу тоа што навистина се одобрува. Погледнете го сега!

Следете го нашиот следен SafeDev говор и револуционизирајте ја вашата DevSecOps стратегија! Истражете како проактивното управување со ризици може да ја трансформира вашата DevSecOps стратегија и да го зајакне вашиот синџир на снабдување со софтвер од новите закани. Оваа сесија е прилагодена за лидери во сајбер безбедноста и тимови за развој посветени на тоа да останат чекор напред во сè посложениот пејзаж на ранливости. Погледнете ја епизодата сега!
Погледнете го нашиот SafeDev разговор: Ослободена вештачка интелигенција: Навигација низ новите закани и одбрани во безбедноста на апликациите. Како што вештачката интелигенција ја трансформира сајбер безбедноста, нејзиното влијание врз безбедноста на апликациите е и моќно и нијансирано. Од полиморфен малициозен софтвер до неовластено менување на моделите и брзо инјектирање, напаѓачите користат вештачка интелигенција за да креираат попаметни напади, а бранителите користат вештачка интелигенција за побрзо откривање и ублажување на истите. Погледнете го за да ги разберете обете страни на равенката и да научите како да ја направите вашата AppSec програма подготвена за вештачка интелигенција.
Погледнете го првиот SafeDev Talk за 2025 година и подобрете го вашиот Open Source Security стратегии! Слушнете ги врвните експерти додека ги истражуваат клучните лекции од 2024 година, најсовремените одбранбени механизми и иднината на безбедноста на OSS. Ова е вашата шанса да останете чекор понапред од еволутивниот пејзаж на закани и да научите проактивни стратегии за да го обезбедите вашиот синџир на снабдување со софтвер!
Овој извештај го истакнува зголеменото таргетирање на синџирите за снабдување со софтвер од страна на сајбер напади, искористувајќи ги ранливостите во зависностите од отворен код и CI/CD pipelineСо регулативи како DORA и NIS2 кои ги интензивираат барањата за усогласеност, се наметнува потребата од робусни безбедносни мерки. Подобрете ја безбедноста на вашата организација. software supply chain security, обезбедувајќи отпорност против еволуирачките сајбер закани во 2025 година со нашиот сеопфатен водич!
Безбедносните тимови честопати се потпираат на SCA SAST одделно, што може да доведе до замор од алармирање, фрагментирани увиди и пропуштени ризици. Наместо да избираат меѓу нив, вистинскиот предизвик е како да ги натераат да работат заедно за посилна безбедносна позиција. Погледнете го нашиот SafeDev Talk и истражете зошто SCA само по себе не е доволно, како анализата на достапност ги намалува лажните позитиви, зошто SAST пополнува критични празнини во покриеноста на AppSec и многу повеќе. Гледајте го сега!
Уникатните можности на Xygeni обезбедуваат целосна видливост во синџирот на снабдување со софтвер, овозможувајќи систематски процес за проценка на ризиците поврзани со нивниот синџир на снабдување со софтвер, идентификување и приоритизирање на најкритичните компоненти и евалуација и подобрување на нивната глобална и детална безбедносна позиција со ефективен и ефикасен напор...

Application Security Posture Management (ASPM) добива на популарност од ден на ден. Сепак, неговите специфични функционалности можеби не се сосема јасни за секого. Обезбедете го вашето место сега! Придружете се на нашиот SafeDev разговор „Дали ви треба“ ASPM во вашиот живот?“ со експертите за сајбер безбедност Џејмс Бертоти, Вилијам Палм и Луис Гарсија за да се истражи потенцијалот на ASPM како холистичко решение за безбедност на апликациите и продолжете да ја зајакнувате вашата организација!
Решението за откривање на малициозен софтвер за DevOps на Xygeni обезбедува заштита во реално време од малициозен код инјектиран низ вашиот синџир на снабдување со софтвер. Континуирано го скенира вашиот SCM CI/CD средини за откривање на малициозен софтвер, задни врати и сомнителни артефакти пред да стигнат до производство. Со рано интегрирање во процесот на развој, Xygeni им помага на тимовите да ги блокираат заканите на изворот. Решението поддржува брзо...
Погледнете го нашиот SafeDev Talk и трансформирајте ја вашата AppSec стратегија! Откријте зошто ASPM (Application Security Posture Management) е клучот за надминување на заморот од алармирање, обединување на безбедносните сознанија и давање приоритет на реалните ризици. Врвни експерти за сајбер безбедност ќе се нурнат во иднината на AppSec и DevSecOps, споделувајќи акциони стратегии што ќе ви помогнат да останете чекор понапред. Не ја пропуштајте оваа можност да научите како да ги поедноставите безбедносните работни процеси и да изградите беспрекорна DevSecOps стратегија. Погледнете ја сега!
Погледнете го сега нашиот SafeDev Talk: Безбедно по стандард: Како автоматската санација го преобликува AppSec? „Безбедно по стандард“ повеќе не е опционално; тоа е новата основа. Со код генериран од вештачка интелигенција, вградени компоненти на вештачката интелигенција и молскавично брзи циклуси на развој, традиционалните безбедносни порти не успеваат. Одговорот? Проактивна одбрана и практична автоматска санација што функционира таму каде што живеат програмерите. Погледнете сега и направете го следниот чекор во современото AppSec!

Погледнете го нашето октомвриско издание на SafeDevTalk за да откриете како да ја трансформирате анализата на композицијата на софтвер (SCA) и обезбедете го вашиот синџир на снабдување со софтвер од нови закани.
Оваа сесија е наменета за лидери во сајбер безбедноста и тимови за развој кои сакаат да останат чекор напред во денешниот комплексен пејзаж на ранливости на отворениот код.

Откријте стратегии за да го одбраните вашиот CI/CD pipelineпротив нови закани како што се директна и индиректна лична заштитна опрема, инјектирање на малициозен софтвер и труење со артефакти, меѓу другото.
Оваа eBook, напишано од раководителот на претпродажбата на Xygeni, Луис Гарсија, ќе ви помогне да бидете чекор пред напаѓачите со нашиот стручен водич за идентификување, спречување и реагирање на безбедносни ризици во CI/CD pipelines!

Погледнете го нашиот вебинар „Детекција на малициозен софтвер во реално време во софтвер со отворен код“ за да ги истражите најновите закани од малициозен софтвер што влијаат на софтверот со отворен код (OSS). Како што расте усвојувањето на OSS, така расте и обемот и сложеноста на заканите, претставувајќи нови предизвици за програмерите и организациите. Оваа проницлива сесија ќе ги открие најновите трендови, новите закани и напредните стратегии за заштита на вашите зависности од OSS од малициозни напади. Погледнете го сега!

Не успеавте да присуствувате на конференцијата RSA 2024 во Сан Францискоcisко? Нема проблем! Погледнете го нашиот ексклузивен вебинар и запознајте се со некои од најкритичните трендови во сајбер безбедноста, од промените во CISОд О улоги до водење на најсовремени случувања во сајбер-одбраната - сè на ваше биро. На овој вебинар, ќе се нурнете длабоко во најактуелните сознанија и стратегии што ги нуди светот на сајбер-безбедноста!

Нападите врз синџирот на снабдување со софтвер стануваат сè почести и катастрофални, а Гартнер предвидува дека 45% од сите бизниси ќе доживеат повреда до 2025 година. Cybersecurity Ventures дополнително ја нагласува сериозноста на оваа закана, проектирајќи неверојатни 138 милијарди долари годишна штета предизвикана од напади врз синџирот на снабдување со софтвер до 2031 година. Овие алармантни прогнози ја истакнуваат итната потреба организациите да ги приоритизираат своите SSCSНаучете како!
Во брзо развивачкиот свет на развој на софтвер, обезбедувањето на синџирот на снабдување со софтвер стана критична грижа. eBook обезбедува сеопфатен водич за разбирање и ублажување на заканите за синџирот на снабдување со софтвер, со посебен фокус на континуирана интеграција/континуирано распоредување (CI/CD) системи...
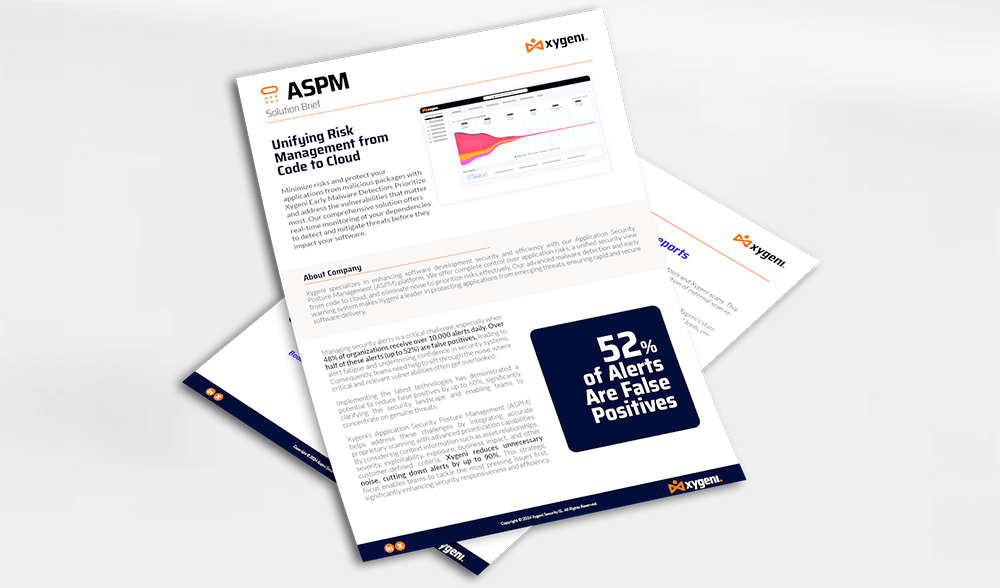
Ксигени Application Security Posture Management (ASPM) помага во справувањето со овие предизвици со интегрирање на точно сопствено скенирање со напредни можности за приоритизација. Со разгледување на контекстуалните информации како што се односите со средствата, сериозноста, искористливоста, изложеноста, влијанието врз бизнисот и други критериуми дефинирани од клиентот, Xygeni го намалува непотребниот шум...
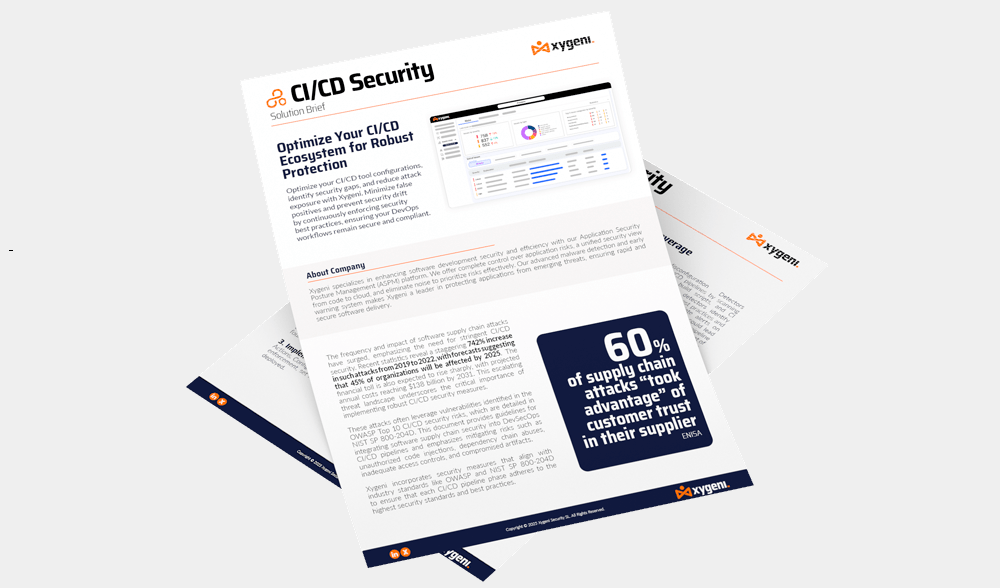
Оптимизирајте го вашиот CI/CD конфигурации на алатки, идентификувајте безбедносни празнини и намалете ја изложеноста на напади со Xygeni. Минимизирајте ги лажните позитиви и спречете отстапувања од безбедноста со континуирано спроведување на најдобрите безбедносни практики, осигурувајќи се дека вашите работни процеси во DevOps остануваат безбедни и во согласност со прописите.

Погледнете ја епизодата SafeDev Talk од нашата прва сезона на DORA сега за да ја совладате и да останете чекор понапред во постојано еволуирачкиот пејзаж на финансиската регулатива. Овој вебинар е специјално дизајниран за финансиски институции и ќе ви помогне да се снајдете во влијанието на DORA врз оперативната безбедност и усогласеност. Ќе добиете практични стратегии и експертски сознанија, што ќе ве направи подобро подготвени за иднината!
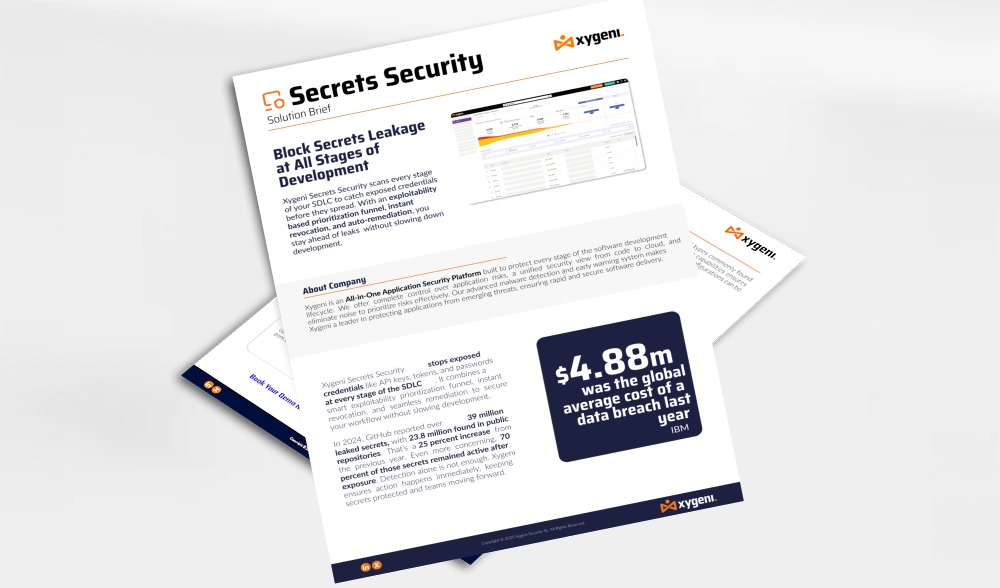
Xygeni Secrets Security делува како ваш сигурен заштитник, дизајниран да спречи протекување на критични тајни како што се лозинки, API клучеви и токени. Бидејќи сајбер заканите постојано се развиваат, од витално значење е да имате решение кое не само што ги детектира, туку и активно ги спречува протекувањата пред да доведат до прекршување на безбедноста. Xygeni им овозможува на вашите тимови да работат со доверба, осигурувајќи дека вашите развојни тајни се чуваат безбедни...
Погледнете ја сега нашата епизода од SafeDev Talk за Безбедност без силоси и дознајте за вистинската вредност на користењето на „сè-во-едно“ AppSec платформи. Силосите продолжуваат да бидат голема пречка за ефикасно управување со ризици. Оваа сесија истражува како усвојувањето на „сè-во-едно“ платформа може да ја поедностави вашата AppSec стратегија, да ја подобри соработката помеѓу тимовите за безбедност и развој, да ви помогне да останете чекор понапред од новите закани и многу повеќе! Погледнете ја сега и добијте стратегии за да ги обезбедите вашите апликации и синџирот на снабдување со софтвер!
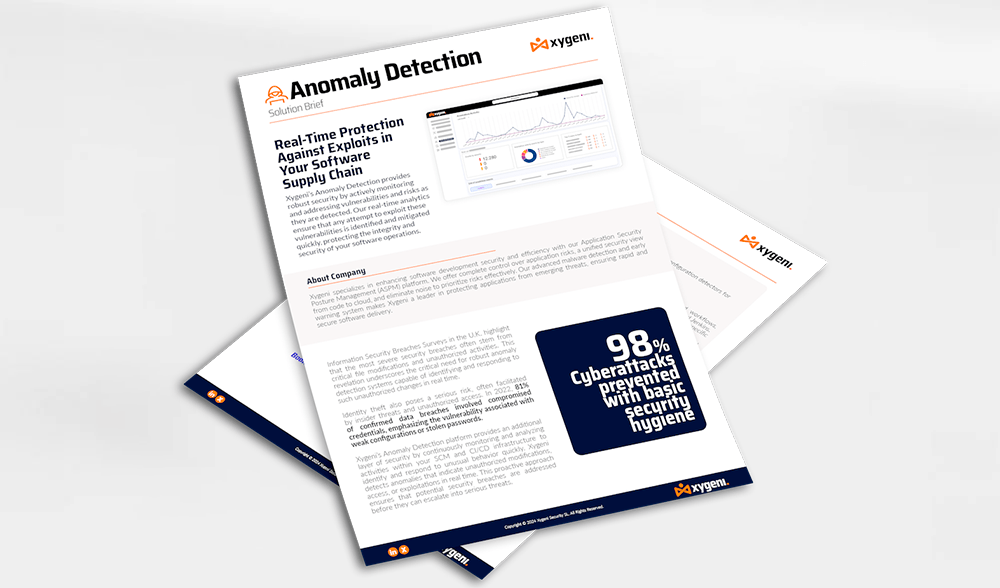
Платформата за откривање на аномалии на Xygeni обезбедува дополнителен слој на безбедност со континуирано следење и анализа на активностите во вашиот SCM CI/CD инфраструктура за брзо идентификување и реагирање на необично однесување. Xygeni открива аномалии што укажуваат на неовластени модификации, пристап или експлоатација во реално време. Овој проактивен пристап обезбедува ...
И покрај клучната улога на OSS, неговата интеграција е полна со безбедносни предизвици. Неодамнешните извештаи истакнуваат пораст на нападите со малициозен софтвер насочени кон OSS, при што инцидентите се зголемија за 633% во 2022 година и продолжуваат да растат за 245% во 2023 година. Традиционалните безбедносни мерки, кои во голема мера се потпираат на идентификување на познати ранливости преку Заеднички ранливости и изложености (CVE), се покажуваат како недоволни. Овие мерки често вклучуваат доцнења во пријавувањето на ранливости, ограничена покриеност и неможност за откривање на софистицирани и нулто-дневни закани...
Нашата сеопфатна бела книга ги навлегува во сложеноста на NIST SP 800-204D за сеопфатен SSCS Практики и нивното значење во денешната средина за развој на софтвер. Преку ова проницливо упатство, ќе стекнете вредно знаење за тоа како да ги искористите упатствата на NIST за: Зајакнување Software Supply Chain Security, ...

Четвртото издание на SafeDevTalks ги претставува водечките експерти за сајбер безбедност Дерек Фишер, Абхилаша Синха и Луис Родригез. Оваа епизода ќе се продлабочи во критичната тема за потпирање на компоненти од трети страни и со отворен код во развојот на софтвер, откривајќи ги скриените ранливости и новите закани. Придружете ни се за да дознаете повеќе за скриените ранливости, заканите што се шират, прекршувањата во реалниот свет и многу повеќе!
Придружете им се на Луис Родригез, технички директор на Xygeni, и Луис Мануел Гарсија, менаџер за поддршка на продажба, на овој вебинар за безбедност. CI/CDДознајте од нашите експерти како да ги усвоите најдобрите практики на OWASP за да ја зајакнете безбедноста на вашите CI/CD и заштитете го вашиот синџир на снабдување со софтвер. Заштитете го вашиот CI/CD и синџирот на снабдување со софтвер со OWASP. Ќе зборуваат за инвентар и анализа, CI/CD Ризици, откривање и превенција меѓу многу други работи!
Погледнете ја епизодата од подкастот „Secure Cyber Connect“ во која учествува нашиот технички директор Луис Родригез. Со повеќе од 15 години искуство, Луис споделува експертски сознанија за откривање на малициозен код, обезбедување на компоненти од трети страни и идно обезбедување на стратегиите на AppSec. Од последиците од SolarWinds до најновиот инцидент со SSH задна врата, оваа епизода опфаќа закани од реалниот свет и практични тактики за одбрана. Научете како да го зајакнете вашиот SDLC, намалување на ризикот во синџирот на снабдување и останување чекор пред еволуирачките сајбер закани.
Придружете се на оваа втора епизода од CI/CD вебинари со Луис Родригез, технички директор и ко-основач на Xygeni, и Луис Мануел Гарсија, менаџер за поддршка на продажба. Во оваа сесија, ќе ја истражиме перспективата на „синиот тим“ на CI/CD безбедност, длабински навлегувајќи во акционите чекори што организациите можат да ги преземат за да ја подобрат својата безбедносна позиција...
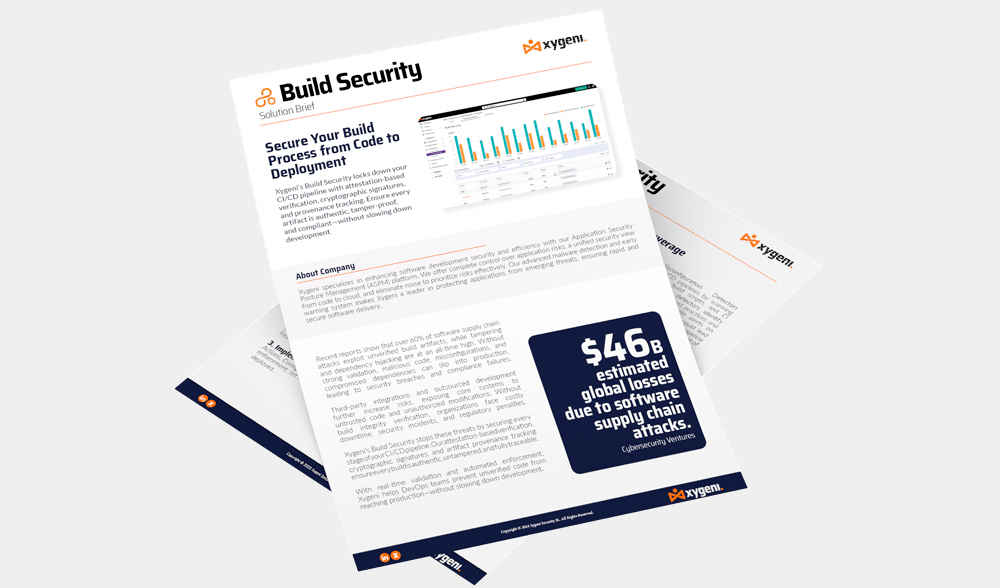
Ксигени Build Security платформата го зајакнува вашиот CI/CD pipeline со проверка на интегритетот на артефактите преку автоматизирани атестирања, криптографски потписи и следење на потеклото. Ова гарантира дека секоја градба е автентична, без овластувања за неовластено отварање и може да се следи до нејзиниот извор. Овој проактивен пристап го блокира влегувањето во непроверен или злонамерен код во продукцијата...
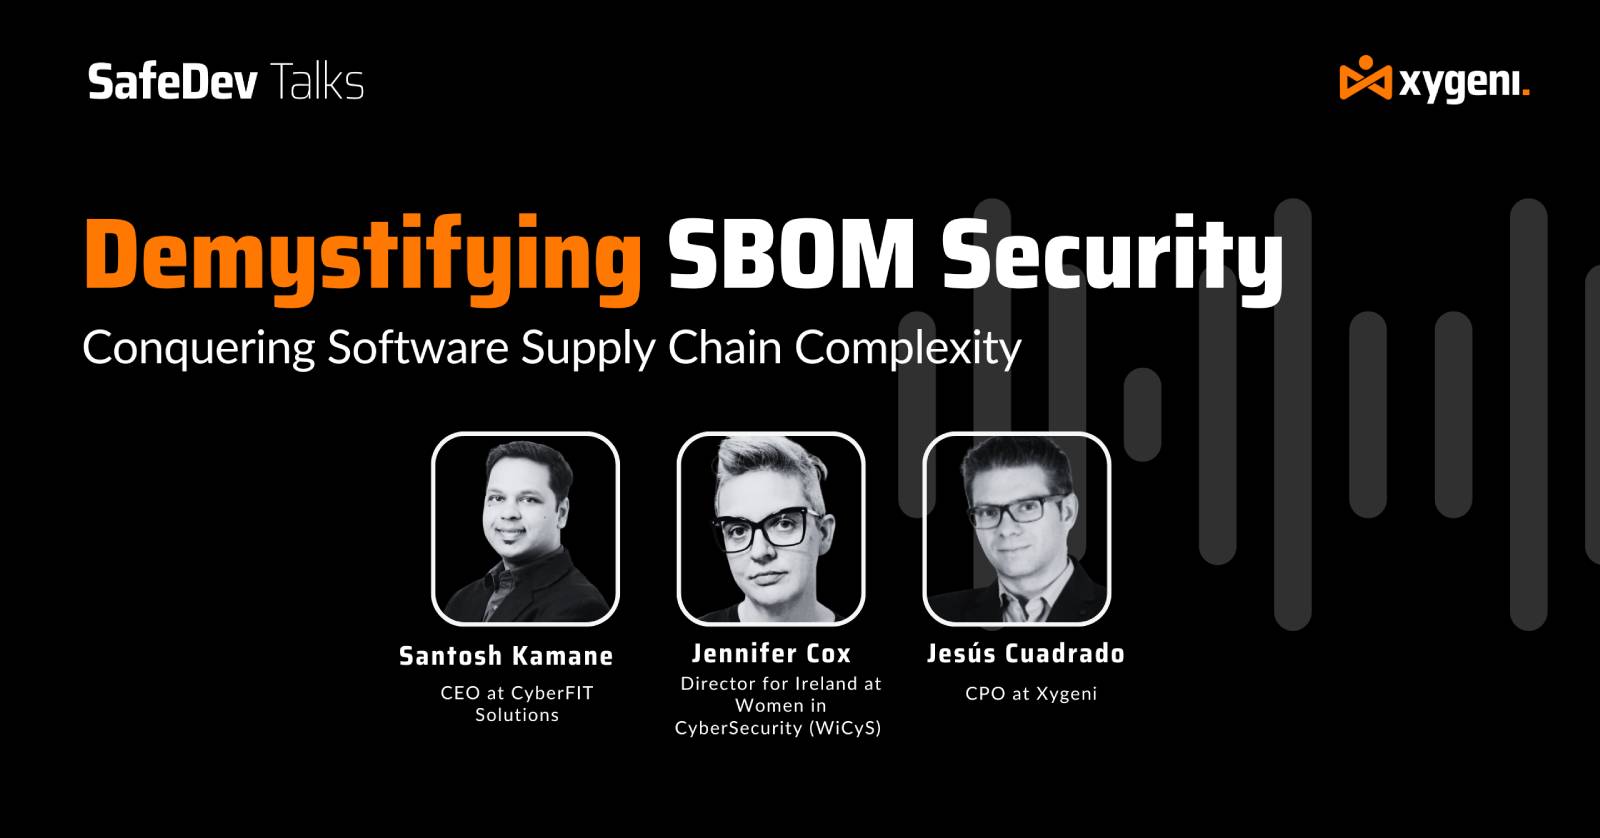
Придружете ни се на „Демистифицирање“ SBOM „Безбедност“, каде што експертите за сајбер безбедност Џенифер Кокс, Сантош Камане и Хесус Квадрадо ќе ја откријат важноста на SBOM во подобрување на квалитетот и безбедноста на софтверот, како и обезбедување усогласеност. Овој вебинар е неопходен за стекнување знаење за тоа како ефикасно да го обезбедите вашиот синџир на снабдување со софтвер. Дознајте како лесно можете да ја зајакнете вашата безбедносна позиција на софтверот!
Откријте како Xygeni ги надминува конкурентите со комплетни перформанси SDLC видливост, напредна CI/CD заштита и автоматизација управувана од вештачка интелигенција. Ова упатство ги детализира клучните диференцијатори што го прават Xygeni водечка платформа AppSec „сè во едно“, нудејќи подлабока покриеност, поголема точност и посилна software supply chain security отколку традиционалните алатки.

Слушнете ја епизодата од подкастот „The Cyber Security Matters“ на Neuco на тема „Новиот предизвик во безбедноста на софтверот: како да се одржат девоп-програмите во функција, а да не потпаднат под напади во синџирот на снабдување“ со Луис Родригез, технички директор во Xygeni, и истражете ги променливите предизвици за обезбедување на синџирот на снабдување со софтвер.
Придружете му се на Џејмс Бертоти на проницливо патување во срцето на пионерското Напредно управување со заштитата на софтверот на Xygeni. Во неговото најново видео, Џејмс преминува од истражување на откривање на малициозен софтвер нагоре кон откривање на нашите најсовремени стратегии. Со своето богато искуство во тестирање на пенкало, тој нуди единствена перспектива за одржување на здравјето на складиштето и навигација низ заканите во реалниот свет на синџирот на снабдување. Не пропуштајте ги неговите експертски сознанија - вашиот водич за разбирање на сложеноста на ASPM како никогаш порано.
Откријте како да го поедноставите AppSec и да го елиминирате заморот од предупредувања со унифицирани платформи. Современите тимови за развој се преоптоварени со фрагментирани безбедносни алатки, бучни предупредувања и изолирани dashboardс. Ова ebook открива зошто водечките организации се префрлаат од ширење на алатки кон унифицирани платформи за безбедност на апликациите - и како оваа промена ги трансформира безбедносните резултати, искуството на програмерите и деловната агилност.
Ви недостигавме на Black Hat? Погледнете ја ексклузивната реприза од нашата 20-минутна сесија за сајбер-безбедност со вештачка интелигенција, автоматизација на безбедноста на апликациите и AutoFix. Погледнете како да го намалите шумот од предупредувања, автоматски да ги поправите ранливостите со безбедни PR и да ја внесете автоматизацијата на AppSec директно во вашиот pipeline (меѓу многу други интересни работи). Гледајте ја сесијата на барање!
Откријте како да го обезбедите вашиот синџир на снабдување со софтвер со напредни стратегии за откривање, управување и ублажување на ризиците кај компонентите со отворен код. Ова eBook дава стручни упатства за спроведување на ефективна анализа на составот на софтверот (SCA) за справување со ранливостите, обезбедување усогласеност и заштита од нови закани во вашите зависности од отворен код!
Законот за дигитална оперативна отпорност на DORA поставува ригорозни standards за подобрување на оперативната отпорност на финансискиот сектор низ целата Европска Унија. Додека вашата организација се подготвува за усогласеност со DORA до јануари 2025 година, разбирањето на нејзините барања и спроведувањето на вистинските решенија е од клучно значење, а Xygeni може да ви помогне. Xygeni нуди сет на најсовремени решенија прилагодени за да се обезбеди сеопфатна усогласеност со рамката DORA. Нашата платформа ќе ги подобри способностите на вашата институција во управувањето со ризици ...
Погледнете го ова поглавје од „Слонот во AopSec“ за да најдете информации за Software Supply Chain Security и најдобри практики за управување со ризици во развојот на производи. Ќе најдете лекции од неодамнешниот инцидент со CrowdStrike за тестирање, управување со ажурирања и зависности од трети страни, како и како Xygeni имплементира рано откривање на малициозен софтвер, прогресивна испорака и робусни планови за обновување за да спречи инциденти пред да се случат и многу повеќе!
Обезбедување на вашата инфраструктура како код (IaC) е од суштинско значење во развојот на софтвер бидејќи погрешните конфигурации и ранливостите можат сериозно да ги оштетат вашите системи и да им дадат можност на хакерите да нападнат. Xygeni's IaC security Алатките помагаат да се спречат овие проблеми пред да станат проблеми, намалувајќи го ризикот од изложеност на податоци и намалувајќи ги скапите поправки...
Следете го нашиот следен вебинар: Автоматизација на безбедноста на апликациите со вештачка интелигенција! Тимовите на AppSec се преоптоварени со известувања; сега е време за автоматизација. Во оваа практична сесија, откријте како да го елиминирате рачното тријажирање и да преминете од известување до поправка за неколку секунди користејќи автоматско санирање прилагодено за програмери. Научете како да ги намалите лажните позитиви, да ги дадете приоритет на реалните ризици и да спроведувате безбедносни политики и видете како да интегрирате автоматско санирање во CI/CD pipelineсо паметни guardrails (меѓу многу други работи). Гледајте го денес!

Овој вебинар истражува како современите синџири на снабдување со софтвер се сè повеќе цел на протекување на тајни, отровни пакети и малициозни програми. pull requestsОва објаснува зошто традиционалните пристапи на AppSec честопати не успеваат во споредба со брзо развивачките CI/CD закани. Патеките на напади во реалниот свет се анализираат со акциони одбрани, вклучувајќи тајно откривање, PR валидација и OSS проверка. Сесијата нагласува автоматизација и практики за безбедност по дифолт за да ги зајакне вашите pipeline во голем обем. изградете отпорен синџир на снабдување свесен за заканите. Погледнете го сега!
Експертите од Thoughtworks, Codurance и Xygeni ќе ги споделат своите сознанија за Software Supply Chain Security. Подобрете ја вашата безбедносна позиција и зачувајте го угледот и континуитетот на вашиот бизнис. Дали сте подготвени да дознаете за еволуцијата на Software Supply Chain Security?
Погледнете ја нашата сесија „Black Hat Europe“: Новата реалност на AppSec: Развој управуван од вештачка интелигенција, малициозен софтвер и ризик од современ софтвер. Како што вештачката интелигенција ја забрзува испораката на софтвер, таа исто така ја преобликува површината на нападот. Од малициозен софтвер со отворен код и компромитирање на синџирот на снабдување до недостатоци на кодот генерирани од вештачка интелигенција, ова предавање истражува како се појавуваат модерните ризици од AppSec и што мора да направат безбедносните тимови за да останат чекор напред во светот управуван од вештачка интелигенција.
Отклучете ги клучните сознанија за еволутивниот пејзаж на Software Supply Chain Security. Нурнете се во предизвиците, заканите и очекуваните трендови за 2024 година – вашиот водич за навигација низ сложената мрежа на сајбер безбедноста. Извонредни факти во бројките: Откријте го нумеричкиот пејзаж на software supply chain security – факти што ја илустрираат сериозноста на ситуацијата. Еволуција на лошите актери...
Во овој брзо развивачки дигитален пејзаж, безбедноста на вашиот синџир на снабдување со софтвер е поважна од кога било. Како што се појавуваат нови тактики за напад, клучно е да останете чекор понапред и да се вооружите со најновите стратегии за заштита. На овој вебинар, Луис Родригез ќе ве води ...

Придружете им се на домаќинот Роберт Блумен и Луис Родригез, технички директор на Xygeni.io, за дискусија за неодамна осуетениот обид за вметнување на задна врата во SSH (Secure Shell) демонот. OpenSSH е популарна имплементација на протоколот што се користи во главните Linux дистрибуции за автентикација преку мрежа. Разговорот го истражува механизмот на нападот преку модифицирање на табела со функции во времето на извршување; како нападот бил вметнат за време на градењето и многу повеќе!
Законот на ЕУ за сајбер отпорност се движи од регулатива во реалност, а многу тимови сè уште не знаат како да ги преведат барањата на CRA во реални безбедносни практики. Во оваа сесија, ќе разгледаме што всушност бара CRA, кои производи и организации се засегнати и како OWASP SAMM може да послужи како практична рамка за градење на систем подготвен за ревизија.SDLCОд временски рокови и казни до импликации од отворен код и чекори за имплементација, ќе добиете конкретен план за подготвеност за CRA. Гледајте сега за да разберете како да ги претворите обврските за CRA во практична AppSec стратегија.
Современите напади повеќе не започнуваат во вашата апликација; тие започнуваат во вашата pipelines, зависности и работни процеси управувани од вештачка интелигенција. Ако вашиот AppSec сè уште се фокусира само на скенирање на код, пропуштате каде всушност се случуваат денешните напади врз синџирот на снабдување. Погледнете ја оваа сесија за да видите како вештачката интелигенција го преобликува ризикот од синџирот на снабдување со софтвер, зошто традиционалните контроли не успеваат и како изгледаат DevSecOps во реалниот свет во пракса. Погледнете ја сега!
Откријте го основниот водич за избор на вистинската алатка за безбедност со отворен код за вашата организација. Нашиот сеопфатен водич зборува за најновите трендови, најдобри практики и клучни размислувања за да ви помогне да донесувате информирани одлуки.cisјони. Опремете го вашиот тим со знаење за ефикасно управување и ублажување на ризиците поврзани со компонентите со отворен код. Не пропуштајте го овој вреден ресурс и подобрете ја вашата стратегија за безбедност на софтверот!

Придружете се на SoftwarePlaza на разговор со Луис Родригез, коосновач и главен директор за истражување на безбедноста во Xygeni, додека тој истражува како агентите со вештачка интелигенција ја трансформираат санацијата на ранливостите и модерната безбедност на апликациите. Дискусијата опфаќа напади во синџирот на снабдување со вештачка интелигенција, замор на аларми, предизвици со автоматско санирање и зошто традиционалните пристапи на AppSec повеќе не можат да бидат во чекор со денешниот пејзаж на закани. Откријте како Xygeni комбинира детерминистички алатки со автоматизација управувана од вештачка интелигенција за да ги санира ранливостите пред тие да станат прекршувања.
Ксигени Code Security платформата ги обезбедува вашите апликации од првата линија на кодот со откривање на ранливости и злонамерни шеми преку напредна статичка анализа. Интегрирана беспрекорно во CI/CD pipelines, ксигени-SAST идентификува закани како што се недостатоци при инјектирање, задни врати и погрешни конфигурации рано во развојот. Овој пристап гарантира дека ранливостите се санираат...

Придружете се на SECURE | CYBER CONNECT, домаќини на разговор со Џеј и Ворен со Долорес Рузафа, советник за меѓународна безбедност во Xygeni, снимен во живо за време на Националниот саем за сајбер безбедност 2026 во Бирмингем. Дискусијата ја истражува човечката страна на сајбер безбедноста, од безбедносната култура и исцрпеноста до дигиталната инклузија, отпорноста и зошто човечката поврзаност останува критична во модерната сајбер одбрана. Нурнете се!
Тимовите на AppSec се под притисок. Бројот на известувања експлодира, брзината на развој продолжува да се зголемува, а рачната тријажа повеќе не може да го следи темпото. Традиционалните безбедносни пристапи ги покажуваат своите граници. Во оваа практична сесија водена од експерти, ќе видите како автоматизацијата на AppSec управувана од вештачка интелигенција им помага на тимовите да го надминат заморот од известувања и да ги претворат безбедносните наоди во сигурни, автоматизирани поправки. Дознајте што треба да се промени во модерниот AppSec и како тимовите за развој и безбедност можат да заштитат сè. commit pull request без забавување на испораката. Погледнете го вебинарот на барање и видете како автоматизацијата со вештачка интелигенција го преобликува AppSec во пракса.