






За DevOps тимовите, санација на ризик е потешко отколку што изгледа. Традиционално SCA алатките тврдат дека помагаат со управување со ризик од санација, но тие често само предлагаат надградба без да го покажат влијанието. Програмерите се обидуваат да отстранување на ризици брзо, но сепак откриваат предоцна дека закрпите воведуваат неочекувани кршење на промените во градби и време на извршување.
со Xygeni SCA и ризик од санација, Можете да отстранување на ризици самоуверено, избегнувајќи ги кршечките промени што обично го забавуваат развојот.
Предизвикот на санирање на ризици во DevOps
мост SCA алатките препорачуваат најниската закрпена верзија на ранлива зависност. На хартија, тоа го решава CVE. Сепак, реалноста е многу поинаква:
- Градењата често не успеваат бидејќи отстранетите методи сè уште се референцираат.
- Апликациите се уриваат за време на извршување поради несовпаѓање на типовите.
- Програмерите поминуваат часови рачно прегледувајќи ги дневниците на промени.
Примери што секој развивач ги видел:
- Јава: надградбата отстранува
foo(), веднаш кршејќи десетици сајтови за повици. - C#: Построгото спроведување на типот предизвикува исклучоци за време на извршување при десериализација.
- Node.js: асинхроните библиотеки се префрлаат на ветувања и pipelineколапс на s под неуспеси на тестовите.
Ова е причината зошто санација на ризик со традиционалните алатки се чувствува како нагаѓање. Наместо јасност, програмерите наследуваат шум, преработка и нестабилност pipelines.
Кршителни промени во реалниот свет
Па што точно се кршење на променитеТие се скриените ризици во речиси секоја закрпа:
- Отстранети методи или API-ја од кои вашиот код сè уште зависи.
- Промени во типот или договорот што предизвикуваат несовпаѓања во времето на извршување.
- Реструктуирање на API што присилува препишување во зависните услуги.
На пример:
					// Before (library v1.2.5)
MyService service = new MyService();
service.foo();

// After upgrade to v2.0.0
// ERROR: foo() no longer exists
In CI/CD pipelines, овие неуспешни промени не се само досадни. Тие ги одложуваат спринтовите, блокираат изданија и наметнуваат итни поправки во продукцијата. Затоа, на програмерите им е потребна увид во овие ризици. пред тие нанесуваат фластер.
Ризик од санација на Xygeni: Како функционира
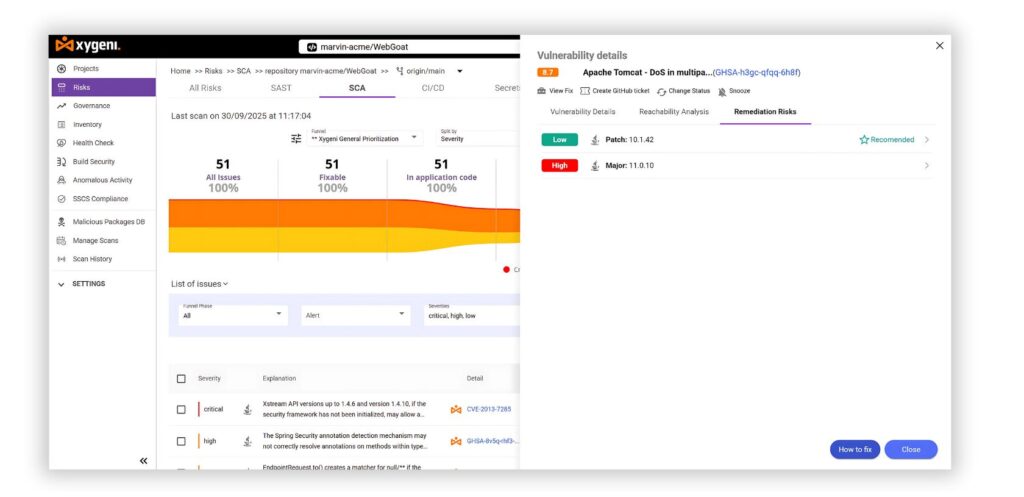
Ризик од санација на Xygeni, дел од нашиот Анализа на композицијата на софтверот (SCA), го проширува традиционалното скенирање со напредна анализа, лесна за развивачи.
- Дневник на промени и анализа на разлики со вештачка интелигенција: Покрај тоа, автоматски ги детектира отстранетите методи, некомпатибилностите на API-ата и несовпаѓањата на типовите.
- Мапирање на влијанието врз кодот: Всушност, ги одредува точните места за повици во вашето складиште кои би откажале по надградбата.
- Јазична покриеност: Дополнително, работи за Java, C# и други enterprise екосистеми.
- CI/CD & PR интеграција: Затоа, наодите се појавуваат директно во pull requests pipeline проверки, правејќи ги применливи во реално време.
За разлика од постарите скенери, Ксигени SCA не само што вели „Надгради на 2.0.“ Наместо тоа, јасно покажува што ќе се расипе, што ќе се поправи и најбезбедниот пат за санација, сè во рамките на вашиот работен тек за развој.
Про Совет: Можете дури и да ги видите овие сознанија директно во GitHub PRs и CI/CD логови. Како резултат на тоа, нема потреба од менување на контекстот.
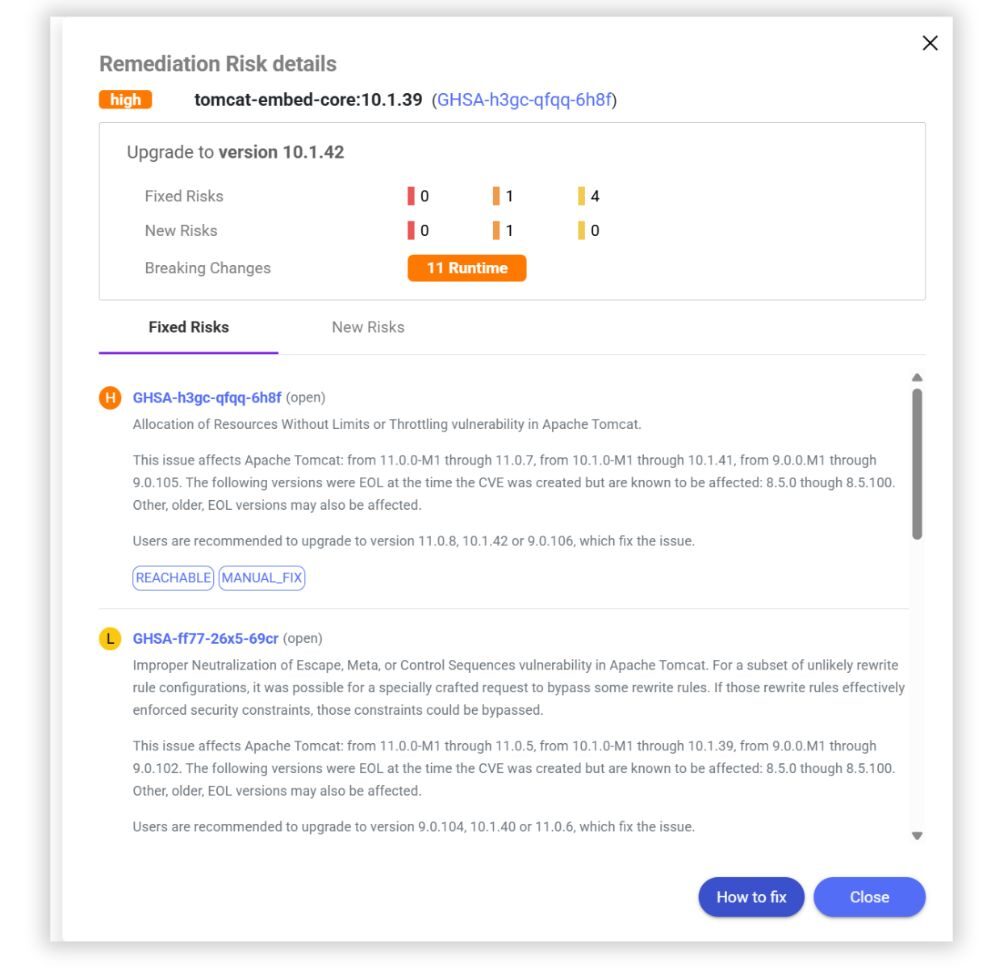
Опција 1: Надградба на 10.1.42
- Фиксни ризици: 1
- Воведени нови ризици: 1
- Прекршувачки промени: 11 проблеми со извршувањето
Опција 2: Надградба на 11.0.10
- Фиксни ризици: -2 4
- Воведени нови ризици: 0
- Прекршувачки промени: ~200 проблеми со извршување
Наместо слепо да прават поправки, програмерите можат да ги видат и безбедносните придобивки и потенцијалните прекини. Затоа, тие можат да го изберат најбезбедниот пат, како на пример да останат вклучени. 10.1.42 за стабилност.
Ова е управување со ризици од санација во акцијабрзи поправки, без изненадувања и pipelineшто остануваат зелени.
Дали сакате да истражите слични примери? Погледнете ја интерактивната тура низ производот и видете како Xygeni ги истакнува ризиците од санација пред да ги споите.
Традиционалните SCA наспроти Xygeni SCA
| функција | Традиционалните SCA | Xygeni SCA |
|---|---|---|
| Откривање на ранливост | Означува само CVE-и | Детектира CVE плус ризични зависности (печатење, конфузија во зависностите, малициозни скрипти) |
| Приоритет | Сериозност (CVSS) | Тежина + искористливост (EPSS) + достапност |
| Анализа на достапност | Не е достапно | Идентификува дали ранливостите се всушност експлоатирачки, намалувајќи ги лажните позитиви до 70%. |
| Ризик од санација | Никој | Детекција на пречки со вештачка интелигенција и мапирање на местата за повици |
| Санација | Рачен напор | Автоматска санација и групна автоматска поправка со безбедни PR-а |
| Заштита од малициозен софтвер | Не се вклучени | Рано предупредување: блокира малициозни пакети во NPM, PyPI, Maven, итн. |
| Усогласеност со лиценцата | Ограничена видливост | Автоматизирано скенирање на лиценци и известување за усогласеност |
| SBOM & VDR поддршка | Надворешно или рачно | Мајчин SBOM (SPDX, CycloneDX) и извештаи за откривање на ранливости |
| CI/CD Интеграција | Делумни, ad-hoc скенирања | Континуирано следење и guardrails вградени во pipelines |
Предности од санирање на ризик за тимовите на DevSecOps
Со Xygeni SCA и ризик од санација, вашиот тим може:
- Надградете ги зависностите со доверба.
- Спречете ги грешките при извршување пред да стигнат до производството.
- Заштедете часови рачно прегледување на дневникот на промени по спринт.
- Балансирајте ја брзината и стабилноста во секое издание.
- Брзо отстранување на ризиците без забавување на испораката.
Крајна линија: Отстранувањето на ризици повеќе не значи неисправни конструкции. Тоа значи јасност, стабилност и брзина.
Заклучок: Отстранете ги ризиците без да ги нарушите промените
Во современите DevOps, санација на ризик не може да биде слепо. Закрпите за ранливост не треба да значат неисправни верзии или неуспешни изданија.
со Xygeni SCA, управување со ризик од санација станува предвидливо. Програмерите гледаат:
- Кои ранливости се поправени.
- Кои нови ризици можат да се воведат.
- Кои клучни промени би можеле да ги нарушат нивните pipelines.
Како резултат на тоа, тимовите можат безбедно да ги санираат ризиците и да испорачаат безбеден софтвер со доверба.
Со Xygeni, санацијата не е коцкање. Тоа е јасен, автоматизиран и подготвен за DevOps.
Резервирај демо денес и доживејте како Xygeni ви помага безбедно да ги отстраните ризиците, да избегнете кршечки промени и да го задржите вашиот pipelineе стабилен.

