





Бидејќи бизнисите сè повеќе се потпираат на безбедност на контејнери За заштита на Docker и Kubernetes апликациите, обезбедувањето на синџирите за снабдување со софтвер никогаш не било поважно. скенер за безбедност на контејнери игра клучна улога во раното откривање на ранливостите, осигурувајќи дека заканите се идентификуваат пред да стигнат до производство. Во исто време, скенирање на слики од контејнери спречува погрешни конфигурации, малициозен код и застарени зависности да се лизгаат во распоредувањето.
Без овие проактивни безбедносни мерки, организациите се соочуваат со напади на синџирот на снабдување, експлоатации при извршување и неуспеси во усогласеноста—закани што можат да ги нарушат операциите и да доведат до скапи прекршувања. За да останат чекор напред, тимовите за DevSecOps мора да се интегрираат автоматизирано безбедносно скенирање во нивните pipelines, правејќи ја безбедноста непречен дел од работниот процес на развој.
Што е Безбедност на контејнерите?
Тоа обезбедува заштита на апликациите, инфраструктурата и синџир на снабдување со софтвер низ целиот животен циклус на развој. Контејнерите помагаат да се одржи конзистентност низ средини со изолирање на апликациите и нивните зависности. Сепак, безбедносните ризици се јавуваат кога слики од контејнери содржат ранливости од небезбедни библиотеки, застарени зависности или непроверени компоненти од трети страни.
Покрај тоа, малициозен код може да влезе во развојот pipeline преку компромитирани зависности, што доведува до напади во синџирот на снабдување со софтверЗа да се ублажат овие ризици, организациите мора да имплементираат најдобри практики за безбедност на контејнери, Вклучувајќи ги и скенирање на слики од контејнери, заштита за време на извршување и автоматизирани безбедносни политикиПроактивниот пристап гарантира дека контејнерите остануваат безбедни од развојот до распоредувањето и понатаму.
Клучни аспекти на безбедноста на контејнерите
За да се осигурате дека вашите контејнерски системи се безбедни, мора да се фокусирате на неколку критични области:
Скенирање на слики од контејнери за безбедностРедовно скенирајте слики од контејнери за рано идентификување на ранливости, осигурувајќи се дека користите доверливи базни слики. Ова ги ублажува ризиците поврзани со небезбедни библиотеки и потенцијални напади во синџирот на снабдување каде што може да се вметне злонамерен код.
Одбрана за време на извршување: продолжете со континуиран скенер за безбедност на контејнерите за абнормално однесување и спроведувајте строги политики за ублажување на ризиците.
Безбедност на инфраструктуратаЗаштитете ги основните системи што работат со контејнери за да спречите експлоатација на ниво на домаќин.
Заштита на синџирот на снабдувањеЗаштитете ги зависностите од трети страни користејќи алатки како што е скенер за безбедност на контејнери, осигурувајќи се дека синџирот на снабдување со софтвер останува отпорен на напади што би можеле да воведат ранливости за време на развојот.
Зошто скенерите за безбедност на контејнери се поважни од кога било досега
Како што бизнисите сè повеќе го прифаќаат контејнери и Кубернети, потребата за автоматизирано безбедносно скенирање стана итно. глобален пазар за безбедност на контејнери се предвидува да достигне9.88 милијарди долари од 2030, но сајбер-криминалците еволуираат исто толку брзо.
Растечкиот ризик од напади врз контејнери
Една неодамнешна студија покажа дека 94% од организациите со кои се соочува безбедносни инциденти во нивните Кубернетес средини минатата година. Главните безбедносни ризици вклучуваат:
- Погрешни конфигурации (60%) – Прашања како прекумерно привилегиран пристап or контејнери што работат како root зголемување на изложеноста на напад.
- Неуспеси во безбедноста при извршување (27%) – Неовластени процеси, манипулирање со датотекии нападите за ескалација на привилегии ги таргетираат активните контејнери.
- Ранливости во сликите од контејнери (24%) – Незакрпени библиотеки, небезбедни зависностии застарениот софтвер воведуваат скриени ризици.
Зошто ова прашање? Напаѓачите често искористување на слабостите во развојот pipelines, инјектирање малициозен код во слики од контејнери пред распоредување. Без скенер за безбедност на контејнери, овие закани можат да останат неоткриени додека не биде предоцна.
Влијание врз бизнисот од лошата безбедност на контејнерите
Нарушувања на безбедноста немојте само да ги компромитирате системите-тие наруши го работењето на бизнисот:
- 47% од организациите објавија дека Неуспесите во безбедноста на контејнерите доведоа до застој и финансиски загуби.
- Само 45% од компаниите имаат посветени тимови за безбедност на контејнери, оставајќи критични празнини.
- Неуспеси во усогласеноста, прекршувања на податоци и оперативни прекини стане неизбежен без строги безбедносни мерки.
Како безбедносниот скенер за контејнери ги решава овие проблеми
За да се справат со овие ризици, организациите имаат потреба од проактивно безбедносно решение дека:
- Скенира слики од контејнери пред распоредување за рано откривање на ранливостите.
- Го следи однесувањето за време на извршување да се открие аномалии и сомнителна активност.
- Заштитува од закани во синџирот на снабдување со обезбедување зависности од трети страни.
Прилагодување кон еволутивниот пејзаж на закани – Безбедност на контејнери
Како што се развиваат контејнеризираните средини, организациите мора да усвојат напредни стратегии за да останат чекор пред потенцијалните закани.
1. Справување со комплексноста на Кубернетес
Kubernetes стана водечка платформа за оркестрација на контејнери, но неговата комплексност претставува уникатни безбедносни предизвици. Напаѓачите често ги таргетираат контролната рамнина и API-јата на Kubernetes, што ја прави контролата на пристап базирана на улоги (RBAC) и употребата на скенери за безбедност на контејнери неопходни за одржување на безбедна средина.
2. Прифаќање на нулта доверба во контејнерските средини
Моделот „Нулта доверба“ добива на популарност во безбедносниот пејзаж на контејнерите, каде што сите интеракции - внатрешни и надворешни - бараат верификација и овластување. Овој пристап драстично го намалува ризикот од неовластен пристап, осигурувајќи дека само доверливи субјекти можат да комуницираат со контејнерите.
3. Интегрирање на безбедноста во DevOps со DevSecOps
Вградување на безбедноста во работните процеси на DevOps - познато како DevSecOps—сега е клучно за бизнисите што користат контејнери. Со вклучување на скенери за безбедност на контејнери во CI/CD pipeline, организациите можат рано да детектираат и да се справат со ранливостите, осигурувајќи дека само безбеден код ќе стигне до производство.
Најдобри практики за безбедност на контејнерите
За да се одржи безбедна и отпорна контејнерска средина, важно е да се следат упатствата од доверливи извори. Водечки авторитети како што се Националниот институт на Standardи технологија (НИСТ), MITER, И Linux Foundation обезбедуваат рамки за да им помогнат на организациите ефикасно да ги обезбедат своите контејнери. Врз основа на нивните препораки, еве резиме на најдобрите практики за безбедност на контејнерите:
Изврши скенирање на слики од контејнер
Редовно продолжувајте со постапката за скенирање на слики од контејнери за да откриете ранливости пред распоредувањето, осигурувајќи се дека се користат само доверливи базни слики. Ова го намалува ризикот од увоз на небезбедни библиотеки или малициозен код за време на развојот на софтверот.
Ограничување на привилегиите на контејнерот
Следејќи ги принципите на MITRE за најмали привилегии, користете контроли за пристап базирани на улоги (RBAC) за да се осигурате дека контејнерите ги имаат само минималните потребни дозволи. Алатки како Seccomp и AppArmor дополнително ги ограничуваат системските повици, обезбедувајќи изолација од домаќинот и намалувајќи го ризикот од експлоатација.
Зацврстете ја инфраструктурата на домаќинот
Фондацијата Linux ја нагласува важноста на ажурирање на вашите системи за домаќини. Применувањето континуирани закрпи и користењето на сегментација на мрежата ги изолира контејнерите и го ограничува влијанието на потенцијалните прекршувања.
Мониторирајте во реално време со скенер за безбедност на контејнери
Користете скенер за безбедност на контејнери за следење во реално време за откривање на сомнително однесување, како што се неовластен пристап или необичен сообраќај. Централизираното евидентирање, како што е препорачано од NIST, овозможува брзо откривање и одговор на закани.
Обезбедете го синџирот на снабдување со софтвер
Имплементирајте список на материјали за софтвер (SBOM) за следење на зависностите од трети страни и обезбедување транспарентност во синџирот на снабдување со софтвер. Редовните скенирања и криптографското потпишување, според упатствата на NIST и Linux Foundation, помагаат да се спречи воведувањето на малициозен код.
Интегрирајте ја безбедноста во CI/CD Pipeline
Вградете безбедносни мерки рано во процесот на развој со вклучување на скенери за безбедност на контејнери во вашиот CI/CD pipelineОвој пристап „поместување налево“, поддржан од MITRE и NIST, овозможува ранливостите да се решат за време на развојот, а не во производството. Автоматизирајте ги проверките за усогласеност за да се осигурате дека безбедниот код се движи напред во секоја фаза.
Безбедно управување со тајни
Избегнувајте директно внесување чувствителни податоци, како што се API клучевите, во слики од контејнери. Наместо тоа, користете алатки за управување со тајни за безбедно инјектирање за време на работата, што го намалува ризикот од изложеност.
Сеопфатно решение за скенирање слики од контејнери на Xygeni
Безбедност од крај до крај за контејнерски средини
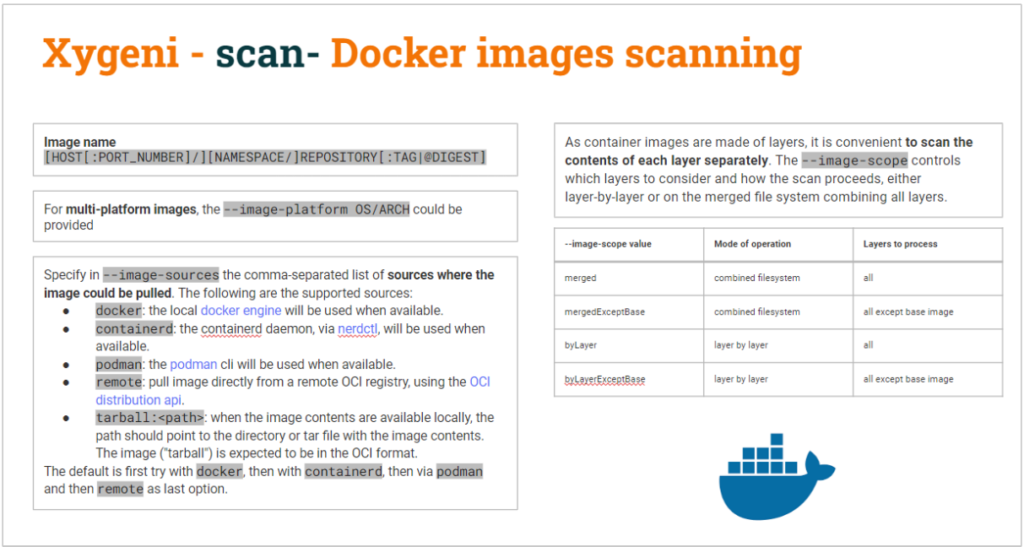
Како што расте усвојувањето на контејнерите, така растат и безбедносните ризици. Ксигени безбедносен скенер обезбедува сеопфатно решение за откривање на ранливости, погрешни конфигурации и тајни во рамките на слики од контејнери пред да стигнат до производство. Со нудење скенирање слики од повеќе извори, длабоки безбедносни сознанија, беспрекорно CI/CD интеграција, Xygeni гарантира дека вашите контејнеризирани работни оптоварувања ќе останат безбедни од развојот до распоредувањето.
Скенирање на слики од контејнери со повеќе извори
Xygeni нуди разновидни можности за скенирање слики, дозволувајќи им на безбедносните тимови да анализирајте слики од контејнери од повеќе извори, Вклучувајќи:
- Локален Docker мотор – Скенирајте локално креирани слики пред распоредување.
- Контејнер – Извршете длабински безбедносни скенирања преку Контејнериран демон или nerdctl.
- Подман – Безбедни контејнери управувани од Podman користејќи Скенирање базирано на CLI.
- Оддалечени OCI регистри – Директно скенирање слики од Регистри што се усогласени со OCI или анализирај локално складирани OCI tarball слики.
Напредни безбедносни можности за скенирање слики од контејнери
- Автоматско откривање на ранливост – Идентификува познати CVE-и, застарени зависности и ризици од синџирот на снабдување во рамките на сликите.
- Скенирање на тајни – Открива хардкодирани акредитиви, API клучеви и чувствителни податоци внатрешни слоеви на контејнерот.
- Предупредувања за погрешна конфигурација – Знамиња прекумерни привилегии, незакрпен софтвер и небезбедни поставки за време на извршување.
- Континуиран мониторинг - Обезбедува безбедност при извршување во реално време, откривање неовластени промени и потенцијални злоупотреби.
Бесшевни CI/CD Интеграција за автоматизирана безбедност
Xygeni интегрира директно во CI/CD pipelines, Овозможувајќи им на автоматско скенирање на слики од контејнери без забавување на развојот. Поддржува:
- GitHub акции, GitLab CI/CD, Џенкинс, Битбакет Pipelines и Azure DevOps за спроведување на безбедноста во реално време.
- Pre-commit скенира – Фатете ги ранливостите пред спојување на кодот.
- Безбедносни проверки за време на изградба – Блокирајте слики од ризични контејнери пред да се притисне на регистрите.
- Валидација пред распоредување – Обезбедете само безбедни, компатибилни слики се распоредуваат.
Зошто да изберете Xygeni за безбедност на контејнери?
- Спречува ранливости да стигнат до производството
- Заштитува од напади во синџирот на снабдување со софтвер
- Ги елиминира хардкодираните тајни и погрешните конфигурации
- Се интегрира лесно со работните процеси на DevSecOps
Обезбедете ги вашите контејнери со Xygeni денес
Скенер за безбедност на контејнери на Xygeni Нуди заштита во реално време, длабоки безбедносни сознанија и автоматизирани проверки на усогласеноста - осигурувајќи дека вашите контејнеризирани работни оптоварувања се секогаш безбедни.
- 7-дена бесплатен пробен период
- Не е потребна кредитна картичка
- Моментални безбедносни сознанија

Најчесто поставувани прашања за безбедноста на контејнерите
1. Што е Docker контејнер?
Docker контејнерот е лесен, пренослив пакет кој вклучува сè што е потребно за извршување на апликација - како што се код, системски алатки, библиотеки и поставки. Тој ја изолира апликацијата од системот домаќин, обезбедувајќи конзистентни перформанси во различни средини.
2. Што е слика од контејнер?
Сликата од контејнер е статичка датотека што го содржи потребниот извршен код, системски библиотеки и конфигурации потребни за креирање на контејнеризирана инстанца на апликација. Кога ќе извршите слика од контејнер, таа станува активен контејнер. Xygeni помага во обезбедувањето на сликите од контејнери со скенирање за ранливости и обезбедување на нивниот интегритет.
3. Дали контејнерите на Docker се безбедни?
Иако Docker контејнерите нудат изолација и конзистентност, тие можат да претставуваат безбедносни ризици доколку не се управуваат правилно. За да ги заштитите, важно е да ги следите најдобрите практики како што се скенирање на слики од контејнери за ранливости, ограничување на привилегиите на контејнерите и користење алатки како што е скенерот за безбедност на контејнери на Xygeni. Овие чекори помагаат да се обезбеди безбедност во Docker средините.
4. Како можам да го обезбедам мојот кластер Kubernetes?
Обезбедувањето на кластер Kubernetes бара повеќеслоен пристап. Како што е споменато во оваа статија, следете ги најдобрите практики како што споменавме во оваа статија. Xygeni ја подобрува безбедноста со следење на контејнерите што работат и идентификување на ранливости во реално време.
5. Дали тајните на Кубернетес се безбедни?
Тајните на Kubernetes складираат чувствителни информации како што се API клучеви и лозинки, но тие можат да бидат изложени на ризик ако не се управуваат правилно. Стандардно, тајните се чуваат како обичен текст во etcd. За да се подобри безбедноста, овозможете енкрипција во мирување, ограничете пристап со RBAC и управувајте со тајните со алатки како Xygeni за да ги заштитите за време на извршување.
6. Зошто скенирањето слики од контејнери е клучно за безбедноста на синџирот на снабдување?
Во основа, затоа што игра клучна улога во заштитата на синџирот на снабдување со софтвер со откривање на ранливости, застарени библиотеки и скриен малициозен софтвер во сликите од контејнерите пред распоредувањето. Без оваа проверка, небезбедните компоненти лесно можат да внесат ризици во производствените средини. Ако користите вакви типови скенери, ќе се погрижите вашите апликации да останат безбедни од развој до распоредување, намалувајќи го ризикот од напади во синџирот на снабдување.
Подготвени да го подобрите вашиот Безбедност на контејнерите?
Со користење на овие најдобри практики, скенерот за безбедност на контејнери на Xygeni и нашата функција за скенирање слики од контејнери, дефинитивно ќе можете да ја зајакнете и подобрите безбедноста на вашите контејнери. Погледнете ја нашата видео демонстрација денес за да видите како Xygeni ви помага да останете чекор понапред од заканите.