






Skrip Silang Tapak (XSS) ialah kelemahan yang membolehkan penyerang menyuntik skrip berniat jahat ke dalam halaman web yang dipercayai, yang kemudiannya dijalankan dalam pelayar sesiapa sahaja yang melawatnya. Ia berada di belakang beberapa pelanggaran terbesar dalam ingatan baru-baru ini, termasuk British Airways dan eBay, mendedahkan berjuta-juta pengguna kepada kecurian data, rampasan akaun dan penipuan. Panduan ini merangkumi tiga jenis utama XSS, contoh dunia sebenar bagi setiap satu dan cara mencegahnya.
Apakah Skrip Merentas Tapak (XSS)?
Skrip Silang Tapak (XSS) ialah kelemahan yang membolehkan penyerang menyuntik skrip berbahaya ke dalam halaman web yang dipercayai. Apabila pengguna berinteraksi dengan halaman ini, skrip akan dijalankan dalam pelayar mereka. Atas sebab ini, XSS boleh menyebabkan risiko besar, seperti:
- Pencurian DataPenyerang mencuri maklumat peribadi seperti kuki sesi dan login tauliah.
- Rampasan SesiPenyerang mendapat akses kepada sesi pengguna aktif dan menyamar sebagai mereka.
- Tindakan Tanpa KebenaranSkrip berniat jahat melaksanakan tindakan tanpa pengetahuan mangsa.
Kerentanan XSS biasanya berpunca daripada pengesahan atau sanitasi input pengguna yang lemah. Memahami cara serangan ini berfungsi adalah langkah pertama untuk mencegahnya.
Jenis-jenis Serangan Skrip Silang Tapak dan Contoh Dunia Sebenar
Pakar keselamatan mengkategorikan serangan Cross Site Scripting kepada tiga jenis utama: Stored, Reflected dan DOM-Based XSS. Setiap jenis menyasarkan kelemahan yang berbeza dalam aplikasi web, yang membawa kepada akibat yang unik. Untuk menerangkan lebih lanjut, berikut ialah cara setiap jenis berfungsi dan contoh kerosakan yang boleh disebabkannya.
Skrip Merentas Tapak Tersimpan (XSS)
XSS yang disimpan, juga dikenali sebagai XSS berterusan, berlaku apabila skrip berbahaya disimpan secara kekal pada pelayan. Contohnya, skrip ini boleh disimpan dalam pangkalan data atau profil pengguna. Setiap kali seseorang mengakses sumber yang dikompromi, skrip tersebut akan dilaksanakan secara automatik.
Penyerang biasanya menggunakan Stored XSS untuk menyasarkan platform trafik tinggi. Oleh kerana muatan berniat jahat kekal di pelayan, ia boleh menjejaskan beribu-ribu pengguna sebelum pengesanan.
Contoh Dunia Sebenar: eBay (2014)
Pada tahun 2014, penyerang menyuntik JavaScript berniat jahat ke dalam Penyenaraian produk eBay. Ini berlaku kerana eBay tidak membersihkan input pengguna dengan betul. Setiap kali pengguna melawati penyenaraian yang terjejas, pelayar mereka tanpa disedari akan melaksanakan skrip berniat jahat tersebut.
Akibat:
- Mangsa dialihkan ke laman pancingan data, tempat penyerang mencuri login kelayakan dan data peribadi.
- eBay mengalami kerosakan reputasi yang ketara disebabkan oleh kekurangan keselamatan yang mencukupi.
- Akibatnya, kes ini menunjukkan keperluan kritikal untuk pengesahan input yang mantap dan pemantauan masa nyata.
Skrip Merentas Tapak Tercermin (XSS)
XSS yang dipantulkan berlaku apabila skrip berbahaya dibenamkan dalam input URL atau borang dan dipantulkan dalam respons pelayan. Serangan Skrip Silang Tapak jenis ini biasanya dihantar melalui pautan pancingan data dan dilaksanakan sebaik sahaja mangsa mengklik pautan tersebut.
Pada masa yang sama, Reflected XSS memberi kesan kepada mangsa individu tetapi masih boleh membawa kepada akibat yang serius.
Contoh Dunia Sebenar: British Airways (2018)
British Airways mengalami Kerentanan XSS yang dicerminkan pada tahun 2018. Penyerang telah mereka pautan pancingan data yang mengandungi skrip terbenam, memperdaya pengguna agar mengkliknya.
Akibat:
- Penggodam mencuri maklumat sensitif pelanggan, termasuk nama, alamat dan butiran kad pembayaran.
- Lebih 400,000 pelanggan terjejas, menyebabkan British Airways dikenakan denda GDPR sebanyak £20 juta.
- Secara keseluruhannya, pelanggaran itu menonjolkan risiko kewangan dan perundangan yang berkaitan dengan kelemahan Skrip Silang Laman.
Skrip Merentas Tapak Berasaskan DOM (XSS)
XSS Berasaskan DOM berlaku apabila penyerang memanipulasi pelayar Model Objek Dokumen (DOM) dan bukannya menyasarkan kelemahan bahagian pelayan. Serangan ini memintas pengesahan bahagian pelayan sepenuhnya dan sering mengeksploitasi kaedah JavaScript yang tidak selamat seperti innerHTML or document.write().
Sebagai ilustrasi, berikut ialah contoh XSS Berasaskan DOM yang sedang digunakan.
Contoh Dunia Sebenar: GitHub (2020)
Pada tahun 2020, penyerang mengeksploitasi Kerentanan XSS Berasaskan DOM dalam fungsi carian GitHub. Mereka menyuntik skrip berniat jahat ke dalam input pertanyaan carian, memintas perlindungan pelayan.
Akibat:
- Penyerang mencuri kuki sesi dan token pengesahan, membenarkan akses tanpa kebenaran ke repositori.
- GitHub segera membetulkan isu tersebut, tetapi kes tersebut menunjukkan risiko yang ditimbulkan oleh kerentanan pihak klien.
Ingin mengetahui lebih lanjut tentang cara mendahului ancaman dalam masa nyata?
Muat turun kertas putih kami, 'Amaran Awal: Pengesanan dan Pengutamaan Ancaman Masa Nyata' dan ketahui cara melindungi rantaian bekalan perisian anda.
Cara Mencegah Skrip Merentas Laman (XSS)
Menghentikan Skrip Silang Tapak (XSS) memerlukan pertahanan proaktif dan berlapis. Ini bermakna menangani kelemahan awal dalam pembangunan dan terus melindungi aplikasi sebaik sahaja ia beroperasi. Penyelesaian Xygeni direka bentuk untuk merangkumi kedua-dua hujung, memastikan keselamatan yang komprehensif.
Mengesan Masalah Awal dengan Xygeni's SAST
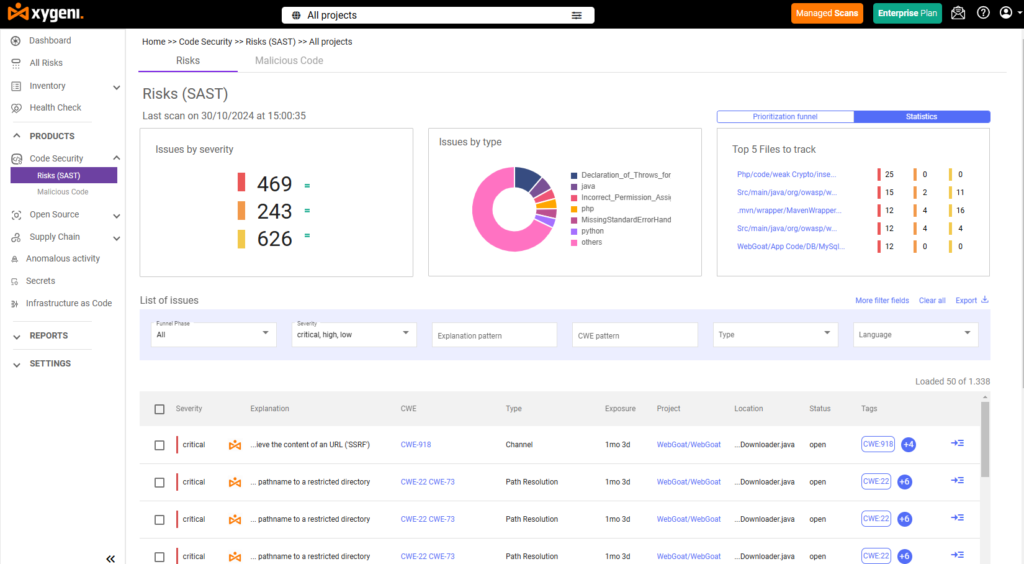
Pengujian Keselamatan Aplikasi Statik Xygeni (SAST) Alat ini merupakan pengubah keadaan untuk pembangun. Ia mengimbas kod anda semasa anda menulisnya, mengenal pasti kelemahan Skrip Silang Laman sebelum ia berpeluang untuk dihasilkan. Pendek kata, ia membantu anda menyelesaikan masalah lebih awal, apabila ia lebih pantas dan murah untuk berbuat demikian.
Inilah yang menjadikan Xygeni's SAST menonjol:
- Makluman Masa SebenarDapatkan maklum balas segera tentang kelemahan semasa anda membuat kod, supaya anda boleh memperbaikinya dengan segera.
- Ketepatan TepatXygeni menunjukkan dengan tepat di mana masalahnya, sehingga ke baris kod.
- Integrasi lancar: Berfungsi dengan mudah dengan alatan kegemaran anda, seperti IntelliJ IDEA, Visual Studio Code dan CI/CD pipelines.
- Pengesanan Lanjutan: Mengenal pasti isu-isu rumit seperti pengendalian input yang tidak selamat dan manipulasi DOM yang tidak selamat.
Secara keseluruhannya, Xygeni's SAST mengurangkan risiko serangan XSS dengan mengesan kelemahan pada sumbernya, menjadikan kod anda lebih selamat dari awal.
Memperkukuhkan Pertahanan dengan Pemantauan Masa Larian
Pemantauan masa jalan adalah penting untuk menyekat ancaman yang berkembang. Alat Xygeni menyediakan perlindungan masa nyata dengan mengenal pasti dan menghentikan aktiviti berniat jahat.
- Pengesanan Anomali: Memantau secara berterusan untuk tingkah laku luar biasa, seperti pelaksanaan skrip yang tidak dibenarkan.
- CI/CD Integrasi: Mengimbas binaan dan pelaksanaan secara automatik untuk memastikan ia selamat.
- Peraturan Boleh DisesuaikanMembenarkan pasukan keselamatan menetapkan amaran khusus berdasarkan keperluan organisasi.
Untuk menjelaskan lebih lanjut, pengesanan anomali akan menghentikan skrip berniat jahat daripada mengeksploitasi kerentanan XSS Berasaskan DOM dengan segera.
Skrip Merentas Laman Melangkaui Pelayar
Serangan Cross Site Scripting melangkaui laman web tradisional. API, aplikasi mudah alih dan peranti IoT juga terdedah:
- APIPenyerang boleh menyuntik kod berniat jahat ke dalam titik akhir API yang tidak disahkan dengan baik, mendedahkan data sensitif.
- ContohSatu aplikasi kewangan telah diceroboh apabila penggodam mengeksploitasi titik akhir API untuk mengakses butiran akaun pelanggan.
- Apps BergerakRangka kerja yang tidak selamat dan pelayar dalam aplikasi menjadikan aplikasi mudah alih terdedah kepada XSS.
- IoT DevicesPenyerang boleh menjejaskan antara muka web pada peranti rumah pintar, sekali gus memperoleh kawalan ke atas rangkaian.
Dalam kes ini, pengesahan input dan pemantauan masa jalan adalah penting untuk menjamin keselamatan sistem ini.
Mengamankan Aplikasi Anda Daripada Serangan Skrip Silang Laman
Skrip silang tapak kekal sebagai ancaman utama, tetapi penyelesaian Xygeni membantu organisasi kekal di hadapan. Memahami apa itu Skrip Silang Tapak dan menggunakan alatan canggih seperti SAST dan pemantauan masa jalan membolehkan pembangun menghapuskan kelemahan dan melindungi aplikasi dalam masa nyata.
Jangan tunggu pelanggaran seterusnya - Tempah demo dan terokai penyelesaian Xygeni untuk mengukuhkan pertahanan anda hari ini.
Menghentikan Skrip Silang Tapak (XSS) memerlukan pertahanan proaktif dan berlapis. Ini bermakna menangani kelemahan awal dalam pembangunan dan terus melindungi aplikasi sebaik sahaja ia beroperasi. Penyelesaian Xygeni direka bentuk untuk merangkumi kedua-dua hujung, memastikan keselamatan yang komprehensif.
Mengesan Masalah Awal dengan Xygeni's SAST
Pengujian Keselamatan Aplikasi Statik Xygeni (SAST) Alat ini merupakan pengubah keadaan untuk pembangun. Ia mengimbas kod anda semasa anda menulisnya, mengenal pasti kelemahan Skrip Silang Laman sebelum ia berpeluang untuk dihasilkan. Pendek kata, ia membantu anda menyelesaikan masalah lebih awal, apabila ia lebih pantas dan murah untuk berbuat demikian.
Inilah yang menjadikan Xygeni's SAST menonjol:
- Makluman Masa SebenarDapatkan maklum balas segera tentang kelemahan semasa anda membuat kod, supaya anda boleh memperbaikinya dengan segera.
- Ketepatan TepatXygeni menunjukkan dengan tepat di mana masalahnya, sehingga ke baris kod.
- Integrasi lancar: Berfungsi dengan mudah dengan alatan kegemaran anda, seperti IntelliJ IDEA, Visual Studio Code dan CI/CD pipelines.
- Pengesanan Lanjutan: Mengenal pasti isu-isu rumit seperti pengendalian input yang tidak selamat dan manipulasi DOM yang tidak selamat.
Secara keseluruhannya, Xygeni's SAST mengurangkan risiko serangan XSS dengan mengesan kelemahan pada sumbernya, menjadikan kod anda lebih selamat dari awal.
Memperkukuhkan Pertahanan dengan Pemantauan Masa Larian
Pemantauan masa jalan adalah penting untuk menyekat ancaman yang berkembang. Alat Xygeni menyediakan perlindungan masa nyata dengan mengenal pasti dan menghentikan aktiviti berniat jahat.
- Pengesanan Anomali: Memantau secara berterusan untuk tingkah laku luar biasa, seperti pelaksanaan skrip yang tidak dibenarkan.
- CI/CD Integrasi: Mengimbas binaan dan pelaksanaan secara automatik untuk memastikan ia selamat.
- Peraturan Boleh DisesuaikanMembenarkan pasukan keselamatan menetapkan amaran khusus berdasarkan keperluan organisasi.
Untuk menjelaskan lebih lanjut, pengesanan anomali akan menghentikan skrip berniat jahat daripada mengeksploitasi kerentanan XSS Berasaskan DOM dengan segera.
Skrip Merentas Laman Melangkaui Pelayar
Serangan Cross Site Scripting melangkaui laman web tradisional. API, aplikasi mudah alih dan peranti IoT juga terdedah:
- APIPenyerang boleh menyuntik kod berniat jahat ke dalam titik akhir API yang tidak disahkan dengan baik, mendedahkan data sensitif.
- ContohSatu aplikasi kewangan telah diceroboh apabila penggodam mengeksploitasi titik akhir API untuk mengakses butiran akaun pelanggan.
- Apps BergerakRangka kerja yang tidak selamat dan pelayar dalam aplikasi menjadikan aplikasi mudah alih terdedah kepada XSS.
- IoT DevicesPenyerang boleh menjejaskan antara muka web pada peranti rumah pintar, sekali gus memperoleh kawalan ke atas rangkaian.
Dalam kes ini, pengesahan input dan pemantauan masa jalan adalah penting untuk menjamin keselamatan sistem ini.
Mengamankan Aplikasi Anda Daripada Serangan Skrip Silang Laman
Skrip silang tapak kekal sebagai ancaman utama, tetapi penyelesaian Xygeni membantu organisasi kekal di hadapan. Memahami apa itu Skrip Silang Tapak dan menggunakan alatan canggih seperti SAST dan pemantauan masa jalan membolehkan pembangun menghapuskan kelemahan dan melindungi aplikasi dalam masa nyata.
Bersedia untuk menangkap XSS sebelum ia sampai ke tahap pengeluaran? Tempah demo dan lihat bagaimana Xygeni SAST dan pemantauan masa jalan berfungsi bersama.

Soalan Lazim
Apakah tiga jenis XSS?
XSS yang disimpan (berterusan) menyimpan skrip berniat jahat pada pelayan, jadi ia berjalan untuk setiap pelawat. XSS yang dicerminkan membenamkan skrip dalam input URL atau borang, dilaksanakan sekali apabila mangsa mengklik pautan yang dibuat. XSS Berasaskan DOM memanipulasi Model Objek Dokumen pelayar secara langsung, memintas perlindungan bahagian pelayan sepenuhnya.
Adakah XSS masih merupakan kelemahan yang biasa?
Ya. XSS telah menyebabkan pelanggaran di platform utama, termasuk eBay, British Airways dan GitHub, merangkumi varian berasaskan tersimpan, terpantul dan DOM, menunjukkan ia kekal sebagai risiko langsung merentasi pelbagai jenis aplikasi, bukan masalah yang diselesaikan.
Bolehkah XSS mempengaruhi apa-apa selain laman web?
Ya. API, aplikasi mudah alih dan peranti IoT semuanya terdedah kepada suntikan gaya XSS apabila input tidak disahkan dengan betul, titik akhir API yang tidak selamat atau pelayar dalam aplikasi boleh dieksploitasi dengan cara yang sama seperti halaman web tradisional.
Bagaimanakah XSS boleh ditangkap sebelum ia mencapai pengeluaran?
Pengujian Keselamatan Aplikasi Statik (SAST) mengimbas kod seperti yang ditulis dan menandakan pengendalian input yang tidak selamat atau manipulasi DOM sebelum penggunaan. Pemantauan masa jalan dan pengesanan anomali kemudian merangkumi apa SAST tak nampak, pelaksanaan skrip luar biasa berlaku secara langsung dalam produksi.
