






Projek perisian moden sangat bergantung pada reka bentuk modular dan pustaka luaran, oleh itu memahami suntikan kebergantungan dalam Python adalah penting—bukan sahaja untuk seni bina yang bersih, tetapi untuk pembangunan yang selamat dan boleh diskala. Jadi, apakah sebenarnya suntikan kebergantungan dalam Python? Ia merupakan corak reka bentuk di mana komponen seperti perkhidmatan, klien atau penyambung dihantar ke dalam kelas dari luar, dan bukannya dicipta di dalamnya. Apabila digunakan dengan betul, suntikan kebergantungan Python membolehkan kawalan yang lebih baik ke atas kebergantungan luaran, menjadikan aplikasi lebih mudah diuji dan lebih sukar untuk dikompromikan.
Apakah Suntikan Kebergantungan dalam Python?
Suntikan kebergantungan (DI) merupakan corak reka bentuk perisian di mana objek mendapatkan sumber yang mereka perlukan—seperti perkhidmatan atau pelanggan—dari luar, dan bukannya menciptanya secara dalaman.
Ini menggalakkan:
- Gandingan longgar antara komponen
- Pengujian yang lebih mudah (contohnya, kebergantungan mengejek)
- Konfigurasi dan penggunaan semula yang lebih fleksibel
Contoh:
					class EmailService:
    def __init__(self, smtp_client):
        self.smtp_client = smtp_client
Daripada mengekod klien SMTP secara keras, anda akan memasukkannya. Ini bermakna:
- Anda boleh menguji dengan pelanggan palsu.
- Anda boleh menukar pelaksanaan (cth., setempat vs awan).
- Anda mengawal dari mana kebergantungan anda datang.
Mengapa Suntikan Ketergantungan Python Mempunyai Implikasi Keselamatan
Apabila anda menyuntik kod atau konfigurasi luaran ke dalam aplikasi anda, anda membuka potensi jurang keselamatan. Suntikan kebergantungan dalam Python membantu menstruktur perisian dengan bersih, tetapi tanpa kawalan yang betul, ia boleh menimbulkan risiko yang serius.
Banyak pasukan menggunakan Suntikan kebergantungan Python untuk meningkatkan fleksibiliti dan pengujian, tetapi mereka sering mengabaikan aspek keselamatan. Jika anda tidak faham sepenuhnya Apakah suntikan kebergantungan dalam Python? dan bagaimana ia mempengaruhi tingkah laku masa jalan anda, anda mungkin secara tidak sengaja mendedahkan aplikasi anda kepada komponen yang terdedah atau tidak dipercayai.
Penyerang sering mengeksploitasi titik buta ini. serangan kekeliruan kebergantungan, mereka menerbitkan pakej berniat jahat ke repositori awam dengan nama yang sepadan dengan pakej dalaman. Jika sistem binaan anda tidak mengesahkan sumbernya, ia mungkin memasang yang salah—memberi laluan terus kepada penyerang ke persekitaran anda.
Kebocoran rahsia menimbulkan satu lagi risiko utama. Pasukan kadangkala menyuntik kunci API, kelayakan atau token melalui pembolehubah persekitaran atau fail konfigurasi. Tanpa pengimbasan atau pensanitasian, rahsia ini boleh terdedah dalam log, kawalan sumber atau CI/CD aliran kerja.
Contoh Dunia Sebenar: Kekeliruan Kebergantungan
Pada tahun 2021, seorang penggodam beretika telah memuat naik pakej ke PyPI yang mencerminkan nama dalaman yang digunakan oleh syarikat teknologi utama. Kerana sesetengahnya membina sistem mengutamakan pakej awam berbanding pakej persendirian, pakej palsu ini dipasang dan dilaksanakan di dalam persekitaran korporat yang dipercayai.
Serangan ini menekankan kepentingan sumber kebergantungan terkawal dan mengesahkan semua komponen yang disuntik—termasuk nilai konfigurasi sensitif.
Teruskan Memperkukuhkan Keselamatan Aplikasi Anda
Suntikan kebergantungan hanyalah satu lapisan pertahanan. Ingin melindungi aplikasi anda daripada lebih banyak ancaman?
Cara Mengamankan Suntikan Ketergantungan Python
Berikut ialah cara menstrukturkan aliran kerja DI yang meminimumkan risiko.
1. Suntikan Hanya Komponen yang Dipercayai
Elakkan menyuntik perkhidmatan atau modul daripada sumber yang tidak disahkan seperti input pengguna, pembolehubah persekitaran atau pemuat dinamik. Panduan ini daripada Python Dependency Injector menerangkan cara menstrukturkan DI dengan selamat menggunakan pendekatan berasaskan kontena yang menguatkuasakan kawalan.
2. Kebergantungan Kunci dan Pin
Gunakan alat seperti pip-tools, pipenv, Atau poetry untuk menyematkan versi kebergantungan yang tepat. Fail kunci menghalang sistem anda daripada secara tidak sengaja menyelesaikan kepada pakej berniat jahat atau lebih baharu dengan kelemahan yang tidak diketahui. Anda boleh mengetahui lebih lanjut tentang pengurusan kebergantungan yang selamat dan kawalan versi dalam Python ini Wiki gambaran keseluruhan corak Suntikan Kebergantungan.
3. Gunakan Suntikan Ketergantungan untuk Memusatkan Kawalan
Dengan menyuntik kebergantungan, anda boleh:
- Penggunaan audit di satu tempat
- Tukar pembalut yang selamat dengan perkhidmatan berisiko
- Komponen berisiko olok-olok untuk pementasan/ujian
Bagaimana Alat Seperti Xygeni Menjadikan Suntikan Kebergantungan dalam Python Lebih Selamat
Apabila anda melaksanakan suntikan kebergantungan dalam Python, terutamanya dalam sistem dinamik atau berasaskan plugin, adalah lebih mudah untuk memperkenalkan pakej yang ketinggalan zaman, terdedah atau tidak dipercayai secara tidak sengaja. Tanpa pengesahan yang betul, struktur DI yang bersih pun boleh membuka risiko keselamatan.
Untuk membuat Suntikan kebergantungan Python Selamat dari segi reka bentuk, anda memerlukan keterlihatan penuh ke dalam rantaian bekalan perisian anda. Di sinilah alat seperti penganalisis Xygeni menjadi penting.
Penganalisis Pip Xygeni
Untuk aplikasi Python, Penganalisis Pip Xygeni mengekstrak keseluruhan graf kebergantungan anda menggunakan pipgrip dan menganalisis:
- Semua kebergantungan langsung dan transitif
- Versi, lesen dan metadata sumber
- Kelemahan dan eksploitasi yang berpotensi
Walaupun pipgrip tidak dipasang, Xygeni menjalankan analisis dalam persekitaran yang selamat dan terpencil—memastikan keputusan yang tepat tanpa mengganggu aliran kerja anda.
Jika anda serius untuk memahami Apakah suntikan kebergantungan dalam Python? Dari perspektif reka bentuk dan keselamatan, penggandingan DI dengan pengimbasan kebergantungan berterusan membantu anda mengenal pasti risiko sebelum ia mencapai pengeluaran.
pipgrip --tree --json
Setelah diimbas, anda boleh:
- Kenal pasti pakej berisiko yang disuntik melalui DI
- Lihat di mana setiap komponen digunakan
- Sekat pakej yang bermasalah dalam CI/CD
Contoh Praktikal: DI Bertemu Pengimbasan Selamat
Katakan pengurus plugin anda memuatkan modul daripada pendaftaran atau konfigurasi:
					class PluginManager:
    def __init__(self, plugins):
        self.plugins = plugins

plugins = [
    load_plugin('internal.safe_plugin'),
    load_plugin('external.unknown_plugin')  # ⚠️ Potentially risky
]
Walaupun reka bentuk ini berkuasa, ia juga boleh menimbulkan risiko. Penyelesaian seperti Xygeni boleh membantu mengurangkan risiko tersebut dengan:
- Anda mengimbas dan mengesahkan
external.unknown_pluginsebelum ia mula dihasilkan. - Anda mengesahkan lesen untuk mengelakkan masalah undang-undang GPL/AGPL.
- Anda menggunakan skor EPSS untuk mengutamakan ancaman sebenar.
Ekosistem yang Disokong
Xygeni merangkumi lebih daripada sekadar Python. Jika anda membina mikroservis merentasi susunan, ia menganalisis:
| Ekosistem | Alat Penganalisis | Perintah Digunakan |
|---|---|---|
| Python | Penganalisis Pip | pipgrip --tree --json |
| Java (Maven) | Penganalisis Maven | mvn dependency:tree |
| Node.js | Penganalisis NPM | yarn install, npm ci |
| . NET | Penganalisis Dotnet | dotnet restore |
| Go | Penganalisis Go | go mod graph |
| PHP | Penganalisis Komposer | composer show |
| Ruby | Penganalisis Permata | kegunaan Gemfile.lock |
Perangkap Biasa Apabila Menggunakan Suntikan Ketergantungan Python
Menyuntik pakej luaran tanpa pengesahan
Sentiasa sahkan pakej yang disuntik semasa masa jalan—terutamanya jika ia diperoleh secara dinamik atau ditentukan oleh input pengguna. Kegagalan untuk mengesahkan komponen ini boleh mendedahkan aplikasi anda kepada risiko rantaian bekalan.
Melangkau kerentanan dan pemeriksaan lesen
Kebergantungan yang dibawa masuk melalui suntikan mungkin termasuk kelemahan yang diketahui atau lesen yang tidak serasi. Integrasikan imbasan keselamatan ke dalam CI anda pipeline untuk mengesan isu sebelum ia sampai ke tahap pengeluaran.
Rahsia pengekodan keras dalam fail konfigurasi
Elakkan daripada memberikan kelayakan atau token melalui konfigurasi DI atau pembolehubah persekitaran tanpa perlindungan. Gunakan alat pengesanan rahsia automatik untuk mengimbas fail dan mencegah pendedahan tidak sengaja.
Pemikiran Akhir: Gunakan Suntikan Ketergantungan dengan Mengutamakan Keselamatan
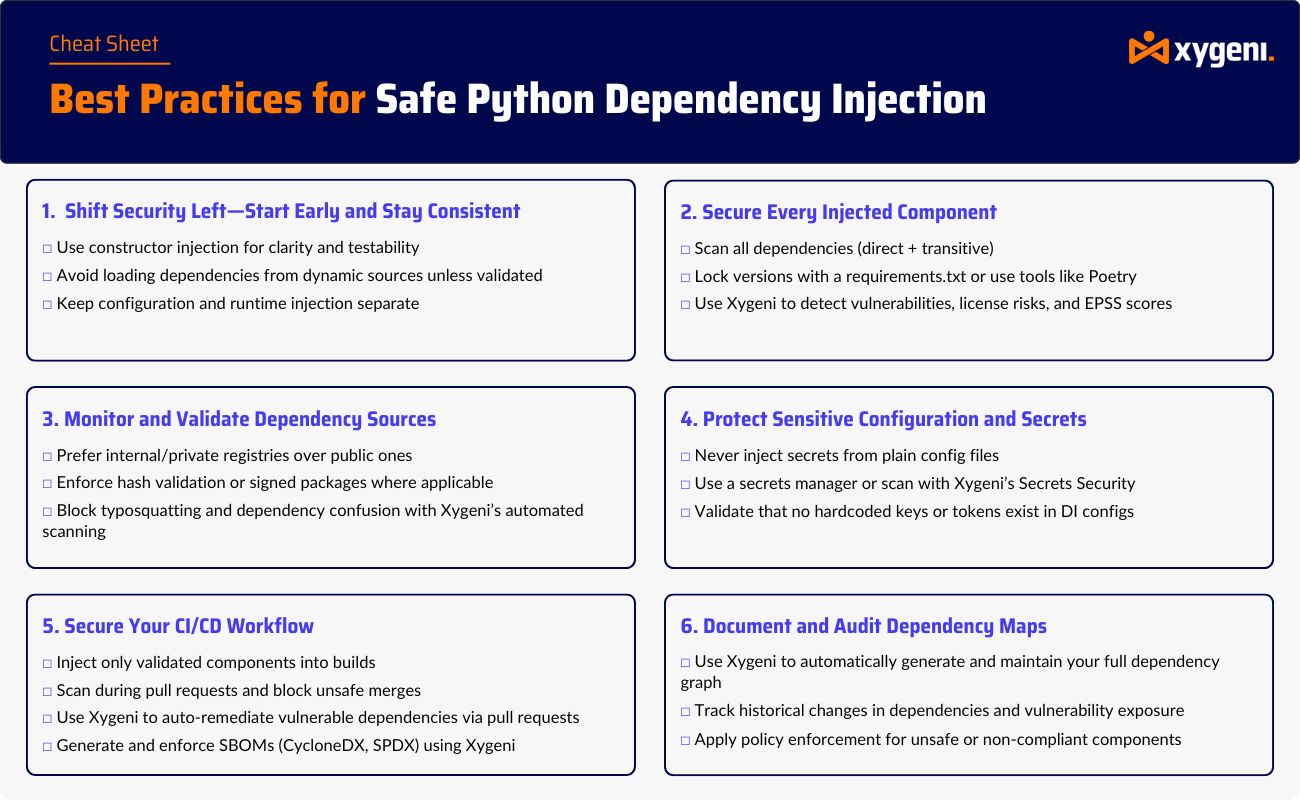
Suntikan kebergantungan dalam Python menawarkan lebih daripada sekadar seni bina yang bersih—ia menyediakan cara berstruktur dan boleh diaudit untuk mengawal bagaimana dan di mana kod luaran diperkenalkan ke dalam aplikasi anda. Dalam persekitaran hari ini, di mana kerentanan rantaian bekalan dan pakej berniat jahat merupakan ancaman sebenar, tahap kawalan tersebut menjadi perlindungan keselamatan yang kritikal.
persefahaman Apakah suntikan kebergantungan dalam Python? adalah langkah pertama ke arah menjadikan aplikasi anda bukan sahaja modular, tetapi juga berdaya tahan. Apabila digunakan dengan betul, Suntikan kebergantungan Python membantu pasukan mengasingkan kebergantungan, mengurangkan permukaan serangan dan memudahkan pengujian merentasi persekitaran.
Dengan menggabungkan corak ini dengan alatan yang mengimbas kebergantungan, mengesan kelemahan dan mengautomasikan pemeriksaan pematuhan, pasukan pembangunan boleh menskala dengan selamat—tanpa memperlahankan kitaran keluaran.

