






Keselamatan komponen sumber terbuka anda sama pentingnya dengan kod sumber anda sendiri. Itulah sebabnya perbualan mengenai Analisis Komposisi Perisian (SCA) dan Bil Bahan Perisian (SBOM) semakin mendapat perhatian merentasi pasukan DevOps dan AppSec. Walaupun ia sering disebut bersama, sca lawan sbom perbandingan bukanlah tentang memilih salah satu daripada yang lain. Sebaliknya, ia mempunyai tujuan yang berbeza tetapi saling melengkapi dalam software supply chain security.
Catatan ini menjelaskan perbezaan antara sbom vs sca, menunjukkan bagaimana ia berfungsi bersama, dan membantu anda memutuskan cara melaksanakan kedua-duanya dengan berkesan. Anda juga akan melihat bagaimana alat seperti Xygeni memudahkan pematuhan dan automasi melalui berasaskan sca sbom Generasi.
Glosari Xygeni
Apa itu SCA?
Analisis Komposisi Perisian (SCA) ialah amalan teras AppSec yang sentiasa mengimbas aplikasi anda untuk komponen pihak ketiga dan sumber terbuka.
Secara khusus, SCA membantu anda:
- Mengesan kelemahan dalam kebergantungan
- Kenal pasti lesen berisiko
- Nilaikan keboleheksploitasian dan kebolehcapaian
- Automasikan pemulihan dengan pilihan penampalan yang lebih selamat
Selain itu, pepejal SCA alat ini berintegrasi terus ke dalam DevOps anda pipelineContohnya, ia boleh mengimbas pull requests, berlari ke dalam CI/CD pekerjaan, dan memberi amaran kepada pembangun sebelum kod terdedah mencapai pengeluaran. Akibatnya, sca dan sbom amalan bersama membantu mencegah ancaman rantaian bekalan dari awal.
Glosari Xygeni
Apa itu SBOM?
Bil Bahan Perisian (SBOM) ialah senarai berstruktur yang boleh dibaca mesin bagi semua komponen, kedua-dua sumber terbuka dan proprietari, dalam aplikasi anda
Ia biasanya termasuk:
- Nama dan versi pakej
- Lesen dan pembekal
- Hubungan kebergantungan
- Hash dan pengecam
Walaupun sebuah SBOM tidak membetulkan kelemahan dengan sendirinya, ia memainkan peranan penting dalam mendokumentasikan perisian yang anda gunakan. Oleh itu, dalam sektor yang banyak pematuhan seperti penjagaan kesihatan, kewangan atau kerajaan, SBOMs dengan cepat menjadi wajib.
SBOM vs SCAPerbezaan Utama Dijelaskan
Pada pandangan pertama, sca lawan sbom mungkin kelihatan serupa. Walau bagaimanapun, ia menyelesaikan masalah yang sangat berbeza. Mari kita huraikannya:
| Ciri | SCA Alatan | SBOMs |
|---|---|---|
| Tujuan | ✓ Cari dan betulkan risiko sumber terbuka | ✓ Dokumentasikan apa yang ada di dalam perisian anda |
| Automation | ✓ Ya, masa nyata dan berterusan | ✕ Selalunya statik; mungkin memerlukan kemas kini manual |
| Perlindungan Keselamatan | ✓ Kerentanan, eksploitasi, risiko lesen | ✕ Inventori sahaja (tiada penilaian risiko) |
| Kes Penggunaan DevOps | ✓ Pintu keselamatan, pengimbasan PR, keselamatan anjak kiri | ✓ Audit pematuhan, jaminan vendor |
| Kesesuaian Peraturan | ✓ Disyorkan | ✓ Kerap diperlukan (EO 14028, NIST, DoD, FDA) |
Mengapa SCA dan SBOM Bekerja Lebih Baik Bersama
Daripada memilih antara kedua-duanya, pendekatan paling bijak adalah dengan menggunakan sca dan sbom bersebelahan. Inilah sebabnya:
SBOMPerlu Kemas Kini Masa Nyata
Menjana satu SBOM sekali sahaja tidak mencukupi. Contohnya, jika pasukan anda menambah atau menaik taraf pakej setiap minggu, pakej asal anda SBOM mungkin cepat ketinggalan zaman. Di situlah SCA langkah-langkah di dalamnya secara automatik memantau kebergantungan anda dan menyimpannya SBOM semasa.
SCA Berasaskan SBOMs Adakah yang Baharu Standard
Alat moden seperti gabungan Xygeni sca dan sbom. Yang SBOM dicipta dan dikemas kini daripada yang sebenar SCA imbasan. Ini menjimatkan masa dan menjamin bahawa inventori anda mencerminkan kod sebenar yang sedang digunakan.
Pembangun Memerlukan Lebih Daripada Senarai
Sementara itu SBOM hanya memberi anda "apa" SCA memberitahu anda "jadi apa." Contohnya, dua aplikasi mungkin termasuk pustaka terdedah yang sama, tetapi hanya satu yang sebenarnya menggunakan kod berbahaya. SCA menambah konteks kebolehcapaian itu.
Akhirnya, dengan menggabungkan sca sbom keupayaan, anda memperoleh pandangan yang lebih mendalam, kurang positif palsu dan hasil keselamatan yang lebih kukuh.
Faedah Menggabungkan SCA dan SBOM dalam DevOps
Semasa membandingkan SBOM vs SCA, adalah penting untuk memahami bahawa ia lebih berkesan jika digabungkan daripada berasingan. Dengan menerima pakai strategi DevOps yang merangkumi kedua-duanya sca dan sbom, pasukan anda memanfaatkan faedah penting yang melangkaui keterlihatan paras permukaan.
Contohnya, anda mendapat:
- Ketepatan yang lebih besar dalam inventori perisian dan penjejakan kebergantungan
- Pematuhan automatik dengan rangka kerja kawal selia seperti NIST dan EO 14028
- Keutamaan berasaskan risiko menggunakan pemarkahan keboleheksploitasian dan konteks kebolehcapaian
- Kurang positif palsu, terima kasih kepada pengesanan sedar masa jalan
- Bersedia untuk audit SBOM eksport, tersedia tanpa usaha manual tambahan
Tambahan pula, gabungan kuasa sca lawan sbom dalam aliran kerja moden membolehkan pasukan bekerja lebih pantas tanpa kehilangan kawalan. Kerana SCA sentiasa mengesan perubahan dan SBOMDengan mendokumentasikannya untuk pematuhan, anda dapat mengurangkan titik buta dan memperkemas pemulihan.
Hasilnya, pasukan keselamatan dan pembangunan anda bekerjasama dengan lebih baik sambil kekal sejajar dengan matlamat perniagaan dan kawal selia.
SBOM Pematuhan di AS dan Eropah: Apa yang Anda Perlu Tahu
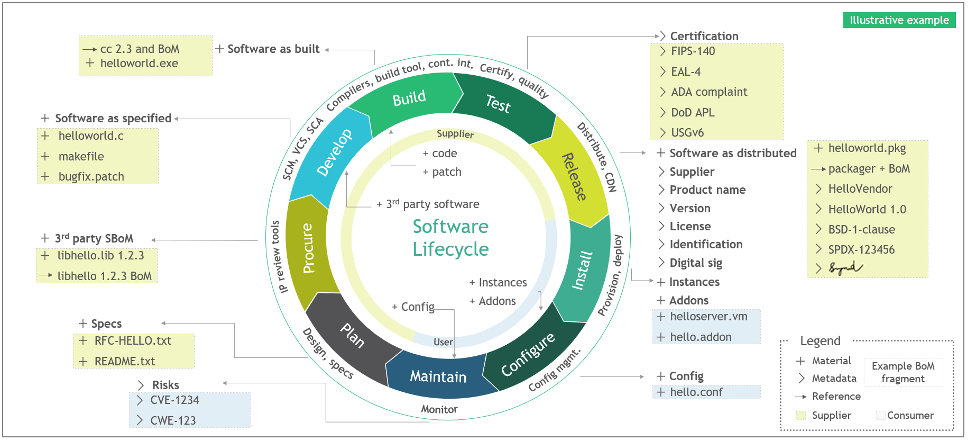
hari ini, SBOMs bukan lagi pilihan. Ia adalah a keperluan peraturan untuk banyak organisasi di seluruh AS dan Eropah. Menurut Eksekutif Perintah 14028, semua kontraktor persekutuan AS mesti menyediakan maklumat yang lengkap dan tepat SBOM dengan produk perisian mereka.
Di samping itu, badan kawal selia seperti FDA dan DoD memberi mandat SBOM penggunaan merentasi penjagaan kesihatan, pertahanan dan infrastruktur kritikal. Di Eropah, tekanan juga semakin meningkat:
- . Akta Ketahanan Siber EU memerlukan SBOMs untuk semua perisian dengan elemen digital
- NIS2 memperkukuh peraturan keselamatan siber untuk penyedia infrastruktur kritikal
- DORA menguatkuasakan daya tahan operasi dalam sektor kewangan
- PCI DSS 4.0 merangkumi amalan pembangunan yang selamat dan kesediaan tindak balas
Berdasarkan Rangka Kerja Pembangunan Perisian Selamat NIST dan mandat global ini, organisasi mesti:
- Kekalkan kemas kini SBOMs untuk setiap keluaran
- Sertakan metadata pergantungan terperinci seperti versi dan lesen
- Kongsi SBOMdengan rakan kongsi, pengawal selia dan pelanggan
- Penggunaan SBOMs untuk menyokong pengesanan dan pemulihan kerentanan
Walau bagaimanapun, SBOMsahaja tidak akan memberitahu anda apa yang boleh dieksploitasi. Itulah sebabnya penting untuk menggabungkannya dengan yang kuat SCA keupayaan. Mengguna pakai SCABerasaskan SBOM strategi memastikan kemas kini berterusan, wawasan kebolehcapaian dan keterlihatan kitaran hayat penuh.
Dengan menggabungkan SCA dan SBOM dalam satu platform, pasukan anda sentiasa mendahului pematuhan sambil menyediakan perisian yang selamat tanpa kelewatan.
Bagaimana Jambatan Xygeni SCA dan SBOM
Xygeni menggabungkan yang terbaik sca lawan sbom dalam satu platform yang lancar dan didahulukan oleh pembangun. Lebih penting lagi, ia memberikan automasi sebenar, konteks risiko dan sokongan kawal selia. Semuanya tanpa memaksa pasukan untuk mengubah aliran kerja mereka.
berterusan SBOM Penjanaan melalui SCA
Daripada membina senarai statik, Xygeni secara automatik mencipta dan mengemas kini senarai anda SBOMs menggunakan masa nyatanya SCA enjin. Khususnya, setiap binaan atau pull request mencetuskan inventori dan pemetaan risiko yang tepat.
Metadata Penuh dan Format Pematuhan
SBOMs termasuk versi, lesen, pembekal, hash dan juga kebergantungan transitif. Anda boleh mengeksportnya dalam format CycloneDX atau SPDX, memastikan anda sentiasa bersedia untuk audit.
Integrasi Aliran Kerja DevOps-Natif
Oleh kerana keselamatan tidak sepatutnya memperlahankan anda, Xygeni berintegrasi dengan sistem sedia ada anda CI/CD tetapkan sama ada anda menggunakan GitHub Actions, GitLab, Bitbucket atau Jenkins.
Wawasan Pemulihan Berasaskan Risiko
Xygeni's SCA melangkaui sekadar pengesanan. Anda mendapat cerapan yang boleh diambil tindakan seperti skor EPSS, laluan kebolehcapaian dan Risiko Pemulihan ciri untuk membantu memilih naik taraf yang selamat dan tidak mengganggu.
Output Boleh Kongsi dan Dipercayai
Anda boleh berkongsi maklumat anda dengan selamat SBOMdengan pihak berkepentingan luaran, juruaudit atau vendor. Paling penting, anda mengawal bila dan bagaimana ia diedarkan.
Semua ini menjadikan Xygeni platform ideal untuk pasukan yang ingin memudahkan pematuhan dan meningkatkan kematangan DevSecOps dengan membawakan sca lawan sbom bersama di bawah satu bumbung.
Bandingkan Bahagian Atas SBOM Alat untuk 2025
SBOMkini diwajibkan di AS dan Eropah. Tetapi tidak semua SBOM alat menawarkan perlindungan sebenar. Terokai 6 yang terbaik SBOM alat penjanaan dan lihat bagaimana ia dibandingkan.
Pemikiran Akhir: SCA vs SBOM Adakah Pilihan Salah
Untuk mengemas:
- SCA dan SBOM bukanlah strategi yang bersaing, ia saling melengkapi.
- SCA membantu anda memahami dan membetulkan apa yang berisiko.
- SBOM memberikan anda keterlihatan penuh tentang kandungan perisian anda.
- Bersama-sama, mereka mewujudkan pendekatan yang lebih kukuh dan bijak untuk software supply chain security.
Memandangkan risiko perisian terus berkembang, penerapan pendekatan automatik yang moden memastikan postur keselamatan anda kekal proaktif dan sedia untuk audit. Sama ada anda syarikat baharu yang bergerak pantas atau syarikat yang dikawal selia enterprise, menggunakan kedua-dua perspektif memberikan anda gambaran lengkap dan keyakinan untuk bergerak pantas tanpa terlepas ancaman kritikal.
Dengan Xygeni, anda tidak perlu memilih antara keterlihatan dan tindakan. Anda dapat menyepadukan kedua-duanya dengan lancar ke dalam aliran kerja sedia ada anda.

