






1. Pengenalan: Mengapa Keselamatan Perisian Masih Penting
Keselamatan perisian bermaksud melindungi kedua-dua kod anda dan alatan yang digunakan untuk membinanya. Apabila pembangunan dipercepatkan dan lebih bergantung pada kod dan automasi pihak ketiga, rantaian bekalan perisian menjadi permukaan serangan utama. Jika anda bertanya apakah keselamatan perisian, ia bukan sekadar membetulkan pepijat—ia juga mengenai mencegah kod tidak selamat, memastikan rahsia selamat dan mengamankan CI/CD pipelines dari awal.
Serangan kini menyasarkan peringkat awal seperti kawalan sumber dan sistem binaan. Akibatnya, perisian keselamatan perisian mesti melangkaui pertahanan perimeter dan meliputi keseluruhan proses pembangunan.
Dengan peningkatan risiko dan peraturan seperti DORA dan NIS2 yang berkuat kuasa, menjamin keselamatan rantaian bekalan anda bukan lagi pilihan. Panduan ini akan membantu anda:
- Fahami keselamatan perisian dalam praktik
- Kenali bagaimana penyerang menyusup masuk ke dalam rantaian bekalan perisian
- Mengaplikasikan amalan terbaik untuk menjamin setiap fasa pembangunan
Mari kita menyelam masuk.
2. Apakah Keselamatan Perisian dan Mengapa Ia Penting untuk Rantaian Bekalan Perisian
Perisian keselamatan, pada terasnya, bermaksud membina dan menyelenggara perisian yang dapat menahan ancaman dunia sebenar. Dalam erti kata lain, ia bukan sekadar menjalankan pengimbas pada akhir pembangunan—sebaliknya, ia adalah tentang mereka bentuk keselamatan ke dalam proses dari awal lagi.
Apakah Keselamatan Perisian
Keselamatan perisian ialah amalan mereka bentuk, membangun dan menyelenggara perisian untuk melindunginya daripada kelemahan, akses tanpa kebenaran dan serangan berniat jahat sepanjang kitaran hayatnya.
Prinsip teras perisian keselamatan dalam SDLC
- Menulis kod selamat
- Menguruskan kebergantungan dengan selamat
- Melindungi anda CI/CD pipelines
- Mencegah perubahan atau akses tanpa kebenaran
- Menyimpan rahsia dan data sensitif di luar kawalan sumber
Setiap amalan ini membantu mengurangkan risiko merentasi rantaian bekalan perisian, daripada pembangunan hingga penggunaan.
Apakah keselamatan perisian mengikut industri standards
- Menurut Buka Projek Keselamatan Aplikasi Web (OWASP), Keselamatan perisian ialah proses membina perisian agar selamat dari awal—dengan memberi tumpuan kepada manusia, proses dan teknologi.
- Bahagian CERT Carnegie Mellon mentakrifkannya sebagai mereka bentuk dan melaksanakan perisian untuk terus berfungsi dengan betul di bawah serangan berniat jahat.
- . Institut Kebangsaan Standarddan Teknologi (NIST) menggambarkannya sebagai melindungi perisian daripada akses, penggunaan, pendedahan, gangguan atau pengubahsuaian yang tidak dibenarkan.
Walaupun setiap satunya memberi tumpuan kepada sudut yang berbeza, mesej yang dikongsi adalah jelas: keselamatan perisian mesti bermula lebih awal dan kekal menjadi keutamaan sepanjang pembangunan.
Sekarang kita telah mentakrifkan keselamatan perisian, mari kita bandingkannya dengan keselamatan aplikasi dan jelaskan mengapa memahami perbezaannya penting.
3. Keselamatan Perisian vs. Keselamatan Aplikasi
Walaupun keselamatan perisian dan keselamatan aplikasi sering bercampur aduk, ia menyelesaikan masalah yang berbeza. Oleh itu, memahami bagaimana ia bertindih—dan di mana ia tidak bertindih—membantu pasukan menggunakan perlindungan yang betul pada peringkat yang betul.
Keselamatan Aplikasi: Pertahanan di Garisan Penamat
Keselamatan aplikasi memberi tumpuan kepada perisian selepas ia dibina. Ia bertujuan untuk melindungi aplikasi yang sedang berjalan daripada serangan dan merangkumi:
- Ujian penembusan
- Pengesahan dan kawalan akses
- Firewall aplikasi web
- Pemantauan dan penampalan masa jalan
Ini sejajar dengan Pengesahan Keselamatan Aplikasi OWASP Standard (ASVS), yang menetapkan kriteria untuk kefungsian dan seni bina yang selamat dalam aplikasi yang digunakan.
Keselamatan Perisian: Pertahanan melalui Reka Bentuk
Jika keselamatan aplikasi bersifat reaktif, keselamatan perisian proaktif. Ia merangkumi peringkat awal—penulisan kod, pengurusan kebergantungan, pipeline integriti, dan banyak lagi. Kami telah membincangkan perkara ini secara terperinci dalam Bahagian 2, tetapi inti patinya ialah:
🖋️ Perisian Keselamatan adalah tentang pembinaan dengan selamat. Keselamatan aplikasi adalah tentang operasi dengan selamat.
Seperti yang dijelaskan oleh NIST dalam Perisian Selamatnya Rangka Kerja Pembangunan, ancaman moden menuntut agar keselamatan dimasukkan ke dalam proses tersebut—bukannya diperkukuhkan kemudian.
Bagaimana kedua-dua pendekatan memberi kesan kepada rantaian bekalan perisian
Kedua-dua pendekatan ini adalah kritikal. Tetapi menghentikan ancaman lebih awal adalah lebih cepat, lebih murah dan lebih berkesan daripada membetulkannya selepas penggunaan.
Sebagai contoh:
- Pakej berniat jahat yang disuntik ke dalam proses binaan anda tidak akan dikesan oleh tembok api.
- Rahsia yang bocor dalam Git commit mungkin tidak akan muncul dalam imbasan masa jalan.
Perubahan inilah yang menyebabkan lebih banyak organisasi menerima pakai platform keselamatan kitaran hayat penuh seperti Xygeni, yang menghubungkan kedua-dua disiplin dengan menjamin rantaian bekalan perisian—daripada kod hingga awan.
4. Memahami Ancaman Merentasi Rantaian Bekalan Perisian
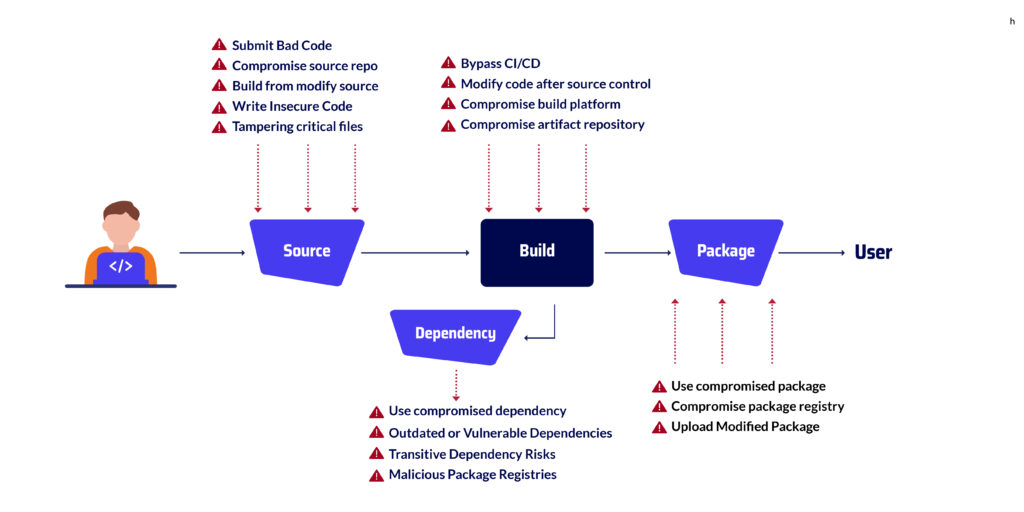
Untuk menjamin keselamatan sistem anda dengan berkesan, adalah penting untuk memahami terlebih dahulu di mana ancaman muncul dalam rantaian bekalan perisian. Rantaian ini merangkumi setiap peringkat daripada penulisan kod hinggalah penggunaan dan pengendalian perisian dalam pengeluaran, dan setiap peringkat memberikan risiko yang berbeza. Dengan ini, mari kita huraikan fasa utama dan kelemahan khusus yang ditimbulkannya.
Peringkat Sumber: Di Mana Keselamatan Perisian Bermula
Di sinilah kod dicipta, disemak dan committed. Walau bagaimanapun, walaupun pada tahap awal ini, ancaman sudah wujud. Contohnya:
- Penyumbang berniat jahat atau pakej yang tersilap taip boleh memperkenalkan kod berbahaya
- Repositori Git yang salah konfigurasi mungkin mendedahkan konfigurasi sensitif
- Pembangun kadangkala commit rahsia secara tidak sengaja, membahayakan sistem
→ Terokai lebih lanjut: Ancaman di Peringkat Sumber
Peringkat Pakej: Mengurus Risiko Pihak Ketiga
Pengurusan kebergantungan adalah penting tetapi juga berisiko. Penyerang sering mengeksploitasi:
- Serangan kekeliruan kebergantungan menggunakan perpustakaan yang dinamakan serupa
- Pakej sumber terbuka yang ketinggalan zaman atau terdedah yang masih digunakan secara meluas
- Kod pihak ketiga yang tidak disahkan disepadukan tanpa pengesahan menyeluruh
→ Selami lebih mendalam: Ancaman dalam Peringkat Pakej
Peringkat Binaan: Mengamankan CI/CD Workflow
CI/CD pipeline mengkompil kod dan menghasilkan artifak yang boleh digunakan. Malangnya, kerumitannya menjadikannya sasaran yang menarik. Isu biasa termasuk:
- Binaan yang diubah suai atau binari yang tidak ditandatangani yang tidak disedari
- Skrip automasi yang tidak selamat atau terjejas
- Pembolehubah persekitaran lalai atau tidak disahkan
→ Teruskan membaca: Ancaman dalam Peringkat Binaan
Gunakan dan Kendalikan: Barisan Hadapan Akhir—tetapi Bukan Satu-satunya—
Sebaik sahaja dalam pengeluaran, aplikasi masih terdedah. Penyerang yang menanam kod berniat jahat lebih awal mungkin mengaktifkannya selepas penggunaan, selalunya mengelak kaedah pengesanan tradisional. Oleh itu, keselamatan masa jalan kekal sebagai bahagian penting dalam keseluruhan postur anda.
→ Lihat contoh: Serangan Kompromi Rantaian Bekalan yang Ketara
Mengapa Visualisasi Adalah Kunci untuk Menjamin Rantaian Bekalan
Secara keseluruhannya, banyak pasukan kekurangan pandangan yang jelas tentang bagaimana kod mereka mengalir melalui setiap peringkat. Kekurangan keterlihatan ini mewujudkan titik buta yang penyerang ingin eksploitasi. Itulah sebabnya alat visualisasi rantaian bekalan perisian sangat diperlukan. Ia membolehkan anda:
- Petakan setiap komponen, proses dan pihak berkepentingan dalam pipeline
- Mengesan titik lemah dan kerentanan sistemik
- Jejaki isu kembali ke asalnya dengan jelas dan yakin
→ Ketahui lebih lanjut: Menguasai Visualisasi SSC
Beritahu saya jika anda ingin ini ditambahkan ke dalam dokumen yang diformat atau jika anda memerlukan bantuan untuk mengolah semula bahagian berikut untuk nada dan struktur yang sama.
5. Amalan Terbaik Keselamatan Perisian: Membina Perlindungan Ke Dalam Aliran Kerja Anda
Keselamatan perisian yang kukuh bukan datang daripada pembetulan saat akhir—ia datang daripada membina tabiat selamat lebih awal dan konsisten. Malah, pasukan yang paling berkesan tidak akan meningkatkan keselamatan pada akhirnya; sebaliknya, mereka menerapkannya ke dalam keseluruhan kitaran hayat pembangunan mereka. Pendekatan proaktif ini menjamin keselamatan rantaian bekalan perisian dari dalam ke luar—tanpa memperlahankan pasukan.
Berikut adalah amalan penting yang membantu melindungi aliran kerja anda daripada pembangunan hingga pelaksanaan:
Geser ke Kiri dengan Pembangunan Selamat
Sebagai permulaan, mengesan isu lebih awal menjimatkan masa dan mencegah pendedahan. Integrasikan keselamatan secara langsung ke dalam pembangunan dengan:
- Menguatkuasakan pengekodan selamat standards
- Menjalankan Pengujian Keselamatan Aplikasi Statik (SAST) dalam masa nyata
- menyekat commityang merangkumi rahsia atau corak kod berisiko tinggi
Pendekatan ini memastikan keselamatan perisian bermula dengan pembangun—bukan juruaudit.
Penggunaan SCA dengan Kebolehcapaian dan EPSS
Daripada mengejar setiap CVE, fokus pada apa yang penting. Manfaatkan Analisis Komposisi Perisian (SCA) alat yang:
- Serlahkan kelemahan yang sebenarnya boleh dicapai dalam kod anda
- Utamakan risiko berdasarkan metrik Sistem Pemarkahan Ramalan Eksploitasi (EPSS)
Akibatnya, pasukan anda akan membetulkan apa yang boleh dieksploitasi—dengan pantas—sambil mengabaikan hingar yang tidak relevan.
Cegah Pendedahan Rahsia
Satu lagi perkara penting: rahsia seperti token, kelayakan dan kunci API tidak termasuk dalam kod sumber anda. Gunakan pengimbas automatik untuk mengesan dan menyekat rahsia sebelum ia didedahkan. committed. Dan jika ada yang bocor? Putarkannya dengan segera dan catatkan insiden untuk jejak audit.
Kuncikan Anda CI/CD Pipelines
Sama pentingnya, anda pipelines harus dianggap sebagai sistem pengeluaran. Ini bermaksud:
- Menguatkuasakan akses keistimewaan paling rendah
- Menandatangani dan mengesahkan semua artifak binaan
- Mengesahkan alatan dan plugin sebelum digunakan
Dengan ini, sesuatu yang dikeraskan CI/CD proses menjadi barisan pertahanan terkuat anda terhadap gangguan dalaman dan luaran.
Pantau dalam Masa Nyata dengan Pengesanan Anomali
Walaupun dengan kawalan yang kuat, pemantauan adalah penting. Gunakan pengesanan anomali untuk mengenal pasti:
- Perubahan yang tidak dijangka pada kod atau konfigurasi
- Mencurigakan commit tingkah laku
- Corak akses di luar garis dasar biasa
Keterlihatan masa nyata membolehkan anda menghentikan masalah sebelum ia menjadi insiden.
Automatikkan Pematuhan Merentasi Kitaran Hayat
Akhir sekali, jangan terlepas pandang kesediaan kawal selia. Mengautomasikan kawalan keselamatan bukan sahaja menguatkuasakan amalan baik tetapi juga membantu memenuhi pematuhan rangka kerja seperti DORA, NIS2 dan lain-lain. Pastikan perkakasan anda boleh:
- Jalankan pemeriksaan automatik merentasi peringkat
- Kumpul bukti dan log
- Tunjukkan liputan kawalan semasa audit
Dengan berbuat demikian, pematuhan menjadi hasil sampingan kejuruteraan selamat—bukan penghalang.
Pembangunan Perisian Selamat: 8 Amalan Terbaik
Temui amalan terbaik untuk Pembangunan Perisian Selamat bagi meningkatkan integriti, mengurangkan risiko dan memastikan kebolehpercayaan perisian.
6. Alat Penting untuk Keselamatan Perisian Moden
Mari kita hadapi hakikatnya—manusia dan proses adalah penting, tetapi alatan adalah yang menjadikan perisian keselamatan nyata. Tanpa automasi dan keterlihatan, hampir mustahil untuk mengikuti perkembangan terkini. Dan memandangkan rantaian bekalan perisian mempunyai begitu banyak bahagian yang bergerak, alatan anda perlu meliputi lebih daripada sekadar kod anda.
Berikut ialah pecahan alatan yang perlu digunakan oleh setiap pasukan moden. Bukan sahaja kerana ia merupakan amalan terbaik—tetapi kerana ia menjimatkan masa, mengurangkan risiko dan memudahkan pematuhan.
Pengujian Keselamatan Aplikasi Statik dan Dinamik (SAST & DAST)
Untuk mula, SAST Alatan mengimbas kod anda sebelum ia dijalankan. Ia mengesan perkara seperti suntikan SQL, logik tidak selamat atau rahsia dalam teks biasa—semasa pembangunan, bukan selepasnya.
Sementara itu, dast mengambil pendekatan yang berbeza. Ia menguji aplikasi langsung anda dari luar, mensimulasikan serangan sebenar untuk mencari perkara seperti kawalan akses yang rosak atau titik akhir yang terdedah.
Kedua-duanya berguna. Tetapi jika digabungkan, ia membantu anda membina dan menjalankan perisian yang selamat dari segi reka bentuk—dan selamat dalam pengeluaran.
Analisis Komposisi Perisian (SCA)
Hampir setiap aplikasi hari ini bergantung pada sumber terbuka. Itu bagus untuk kelajuan—tetapi tidak selalunya untuk keselamatan.
SCA alat imbas kebergantungan dan pustaka pihak ketiga anda untuk kelemahan yang diketahui. Tetapi yang terbaik lebih lanjut. Ia menggunakan analisis kebolehcapaian untuk melihat sama ada kod anda benar-benar memanggil fungsi yang terdedah. Dan dengan Skor EPSS, anda mendapat gambaran yang lebih baik tentang apa yang mungkin dieksploitasi di alam liar.
Dalam erti kata lain, ia bukan hanya tentang apa yang rosak—ia tentang apa yang sebenarnya berisiko.
Infrastruktur sebagai Kod (IaC) Keselamatan
Oleh kerana infrastruktur kini ditulis dalam kod, ia boleh disemak, diubah versi dan—ya—dieksploitasi. Di situlah IaC security datang masuk
Dengan mengimbas fail Terraform, Helm atau Kubernetes anda, alatan ini membantu anda mengesan perkara seperti peranan yang terlalu permisif, port terbuka atau kawalan yang hilang sebelum anda memulakan siaran langsung.
Hasilnya, persediaan awan anda kekal bersih, konsisten dan mematuhi piawaian.
Application Security Posture Management (ASPM)
Alat keselamatan boleh menjadi bising. Amaran bertimbun, dan sukar untuk mengetahui apa yang penting. Itulah sebabnya ASPM platform wujud.
Mereka menarik data daripada pangkalan kod anda, kebergantungan, CI/CD pipelines, dan persekitaran awan—kemudian utamakan isu berdasarkan risiko sebenar. Anda mendapat konteks, bukan sekadar senarai semak.
Jika anda cuba mengurus keselamatan tanpa memperlahankan penghantaran, ASPM adalah dashboard awak tak tahu awak perlukan.
Pengesanan Rahsia dan Pengesanan Anomali
Biar kita jujur: rahsia bocor. Kunci API, token dan kelayakan masih boleh digunakan commitcenderung kepada repo—walaupun oleh pasukan berpengalaman.
Pengesanan rahsia alat menghalang perkara itu daripada berlaku. Dan jika sesuatu terlepas pandang, pengesanan anomali mengambil kelonggaran—menandai perubahan luar biasa, binaan yang diubah suai atau pelik commit corak.
Bersama-sama, alat-alat ini menambahkan kesedaran masa nyata kepada anda pipeline.
Mengapa Semuanya Penting
Ini bukan sekadar perisian yang bagus untuk dimiliki. Ia adalah asas bagi mana-mana pasukan yang serius tentang perisian keselamatan. Apabila penyerang boleh menyerang repo anda, pipeline, atau pakej pihak ketiga anda, anda memerlukan perlindungan menyeluruh.
Alat seperti Xygeni menggabungkan semua ini ke dalam satu platform. Jadi, daripada menggabungkannya, anda mendapat keterlihatan penuh—daripada kod ke awan—dengan automasi, amaran dan perlindungan masa nyata terbina dalam.
7. Sumber yang Disyorkan pada Keselamatan Perisian dan Perlindungan Rantaian Bekalan
Panduan Luaran dan Standards
Sumber-sumber ini menawarkan pelengkap praktikal kepada strategi yang digariskan dalam panduan ini.
8. Kesimpulan: Mengapa Keselamatan Perisian Merupakan Asas kepada Kesinambungan Perniagaan
Mari kita ringkaskannya. Dalam landskap ancaman hari ini, di mana penyerang tidak lagi menunggu pengeluaran dan boleh menyerang di mana-mana sahaja dalam rantaian alat anda, keselamatan perisian bukan sekadar sesuatu yang bagus untuk dimiliki—ia penting. Jika binaan, kebergantungan atau CI/CD pipelines tidak dilindungi, kod anda juga tidak.
Dalam erti kata lain, perisian keselamatan adalah apa yang memberi pasukan anda keyakinan untuk menghantar dengan pantas—tanpa membahayakan perniagaan. Ia membolehkan anda:
- Singkirkan isu sebelum ia memasuki pengeluaran
- Buktikan pematuhan dengan rangka kerja seperti DORA dan NIS2
- Pulih dengan cepat apabila ada sesuatu yang terlewat
Lebih daripada itu, ia adalah cara anda melindungi diri anda rantaian bekalan perisian dari hujung ke hujung. Apabila anda faham apakah keselamatan perisian, anda boleh menggunakannya secara konsisten merentasi setiap peringkat—daripada menulis kod selamat dan mengurus rahsia hinggalah menyemak komponen pihak ketiga dan memantau anomali.
Dan walaupun tiada sistem yang sempurna, mempunyai perlindungan yang betul bermakna anda tidak akan bermula dari sifar apabila sesuatu berlaku.
🔧 Perjalanan Akhir
Mulakan keselamatan lebih awal SDLC dan jadikannya sebahagian daripada aliran kerja anda
Lindungi setiap fasa rantaian bekalan anda, bukan sahaja pengeluaran
Gunakan alat moden seperti SCA, IaC pengimbasan dan pengesanan anomali
Kekal mendahului peraturan dengan automasi pematuhan terbina dalam

Soalan Lazim: Soalan Keselamatan Perisian dan Rantaian Bekalan Anda Dijawab
Apakah perisian keselamatan yang terbaik?
Tiada yang terbaik secara universal, tetapi yang paling berkesan perisian keselamatan adalah platform yang menyesuaikan diri dengan keseluruhan aliran kerja pembangunan anda—sambil mengurangkan risiko secara proaktif. Sebaik-baiknya, ia harus menggabungkan pemantauan masa nyata, pengesanan kerentanan, pengimbasan rahsia, pengesanan anomali dan automasi pematuhan—semuanya dalam satu platform.
Begitulah sebenarnya Xygeni menyampaikan.
Kami platform keselamatan aplikasi semua-dalam-satu (AppSec) dibina untuk menjamin keseluruhan rantaian bekalan perisian, daripada kod kepada penggunaan. Sama ada anda menulis kod selamat, mengurus kebergantungan pihak ketiga, melindungi anda CI/CD pipeline, atau mengesahkan artifak sebelum dikeluarkan—Xygeni sedia membantu anda.
Ia berintegrasi dengan lancar dengan alatan DevOps sedia ada anda, memberikan keterlihatan berpusat dan pandangan yang boleh diambil tindakan, supaya pasukan anda kekal selamat tanpa memperlahankan penyampaian.
Adakah dinasihatkan untuk mendayakan kemas kini automatik pada perisian keselamatan?
Ya, dalam kebanyakan kes. Mendayakan kemas kini automatik memastikan perisian keselamatan anda mempunyai definisi dan tampalan ancaman terkini. Ini meminimumkan pendedahan kepada kerentanan yang baru ditemui—terutamanya penting dalam persekitaran yang bergerak pantas.
Apakah software supply chain security?
Software supply chain security adalah amalan melindungi setiap langkah proses pembangunan dan penyampaian perisian. Ini termasuk mengurus kebergantungan sumber terbuka, mengamankan binaan pipelines, mengesahkan artifak dan memantau perubahan yang tidak dibenarkan merentasi kitaran hayat.
Yang SBOM platform manakah yang terbaik untuk perlindungan rantaian bekalan perisian?
Yang terbaik SBOM Platform (Perisian Bil Bahan) melangkaui kebergantungan penyenaraian. Ia juga membantu menilai risiko, mengesan kelemahan dan mengekalkan pematuhan. Pilih satu yang disepadukan ke dalam rantaian alat sedia ada anda dan memberikan pandangan yang boleh diambil tindakan—Xygeni menawarkan ini sebagai sebahagian daripada suit keselamatan rantaian bekalannya.
Apakah fungsi perisian pengurusan rantaian bekalan?
Perisian pengurusan rantaian bekalan dalam erti kata tradisional membantu perniagaan menjejaki logistik dan inventori. Walau bagaimanapun, dalam konteks perisian, ia merujuk kepada alat yang memantau aliran kod, komponen dan penyumbang—memastikan setiap bahagian disahkan, dipercayai dan selamat.
