






Pengurusan Risiko Pihak Ketiga (TPRM): Pelanggaran Yang Anda Tidak Sadari Akan Datang
Anda telah mengunci kod anda. Anda sedang mengimbas setiap klik. Tetapi bagaimana pula dengan pustaka sumber terbuka tiga bulan yang lalu? Atau pemalam vendor yang semua orang lupa ada di sana? Titik buta inilah sebabnya pengurusan risiko pihak ketiga (TPRM) menjadi penting—dan mengapa bergantung pada alat yang ketinggalan zaman tidak lagi berfungsi. sebenarnya, 61% daripada syarikat dilaporkan mengalami pelanggaran data pihak ketiga atau insiden keselamatan dalam tempoh 12 bulan yang lalu, menandakan 49% meningkat berbanding tahun sebelumnya. Pasukan memerlukan perisian pengurusan risiko pihak ketiga yang melangkaui senarai semak, menawarkan pandangan masa nyata tentang setiap penyepaduan, kebergantungan dan risiko pihak ketiga yang tersembunyi di depan mata.
Apa yang Sebenarnya Dipertaruhkan dengan TPRM
Halaju dan pematuhan tidak saling eksklusif—tetapi dalam praktiknya, ia sering bertembung. Pasukan keselamatan terkubur di bawah amaran yang tidak relevan. Pembangun dipaksa untuk menghantar dengan pantas. Juruaudit mahukan kebolehkesanan penuh. Dan tiada siapa yang mahu menjadi orang yang terlepas pakej yang menyebabkan pelanggaran tersebut.
Jadi, apa yang diabaikan?
- Kebergantungan yang tidak diperiksa daripada sumber terbuka dan vendor
- Konflik lesen senyap yang menangguhkan keluaran
- Integrasi yang salah konfigurasi dengan akses istimewa
- Kod yang diubah suai atau pipeline perubahan yang tiada siapa yang menandakannya
- Pakej berniat jahat diperkenalkan melalui ekosistem sumber terbuka, seperti Perisian hasad pakej NPM dan Pakej berniat jahat PyPI
Ini bukanlah kes sampingan—ia adalah risiko harian. Pendek kata, ini adalah kegagalan praktikal yang menunggu untuk berlaku, terutamanya dalam pipelineyang mengutamakan kelajuan berbanding penglihatan.
Mengapa Perisian Pengurusan Risiko Pihak Ketiga Mesti Berfungsi untuk Anda
Kebanyakan alat risiko pihak ketiga tidak memenuhi keperluan: ia membanjiri pasukan dengan amaran keutamaan rendah, menimbulkan isu terlalu lewat atau gagal selaras dengan cara pembangun berfungsi. Kebanyakannya hanya tertumpu pada CVE yang diketahui—mengabaikan pelanggaran lesen, anomali tingkah laku atau ancaman perisian hasad yang baru muncul.
Perisian pengurusan risiko pihak ketiga yang mantap sepatutnya melakukan lebih daripada sekadar imbasan—ia sepatutnya memperkasakan. Menurut OWASP, ia mesti:
- Petakan persekitaran penuh anda, daripada OSS kepada perkhidmatan awan dan CI/CD
- Utamakan apa yang boleh dieksploitasi, bukan hanya apa yang disenaraikan
- Automasikan penguatkuasaan dasar, termasuk pelanggaran lesen dan SLA
- Kesan perisian hasad dalam masa nyata, bukan selepas pelanggaran itu
- Isu permukaan tempat pembangun berfungsi, bukan sahaja selepas pelaksanaan dashboards
Sehubungan itu, di sinilah Xygeni berdiri teguh—menawarkan pandangan kontekstual, automasi keselamatan dan integrasi mendalam daripada commit untuk melepaskan.
Mengurus TPRM Tanpa Melambatkan Anda CI/CD
Boleh skala Strategi TPRM tidak sepatutnya menambah pintu pagar—ia sepatutnya dibina dengan pintar guardrailsBerikut ialah cara untuk melindungi anda pipeline tanpa melanggar penghantaran:
- Penemuan aset komprehensif: termasuk kebergantungan transitif
- Pemarkahan risiko berdasarkan EPSS dan kebolehcapaian, bukan sekadar CVSS
- Pemantauan tingkah laku untuk hanyut, pendedahan rahsia, dan CI/CD keabnormalan
- Pemulihan automatik, termasuk PR yang dijana secara automatik
- Tadbir urus lesen terbina dalam untuk menandakan GPL, AGPL atau istilah yang bercanggah
- Sedia eksport SBOMs dan dashboards sejajar dengan DORA, NIS2, GDPR
Hasilnya, Xygeni membantu Pasukan DevSecOps menyelaraskan matlamat keselamatan dan pematuhan dengan kepantasan pembangunan moden.
Risiko Lesen: Bom Jangka Perundangan Yang Tiada Sesiapa Bincangkannya
Anda tidak memerlukan lebih banyak alat. Anda memerlukan satu yang tidak akan membiarkan lesen terlepas dan merosakkan keluaran.
Terbina dalam Xygeni pengurusan lesen mengesan:
- Jenis lesen berisiko tinggi atau tidak diluluskan merentasi anda SDLC
- Kewajipan yang bercanggah yang melanggar dasar pematuhan anda
- Komponen ketinggalan zaman dengan beban undang-undang baharu
Selain itu, ia menyediakan laporan audit yang boleh dieksport, keserasian SPDX dan makluman berasaskan dasar—supaya anda boleh menghantar dengan yakin, tanpa ranjau darat yang sah.
Kawal lesen sumber terbuka anda hari ini!
Ketahui bagaimana pasukan moden memperkemas pengurusan lesen.
Apa yang Membezakan Xygeni dalam Pengurusan Risiko Pihak Ketiga
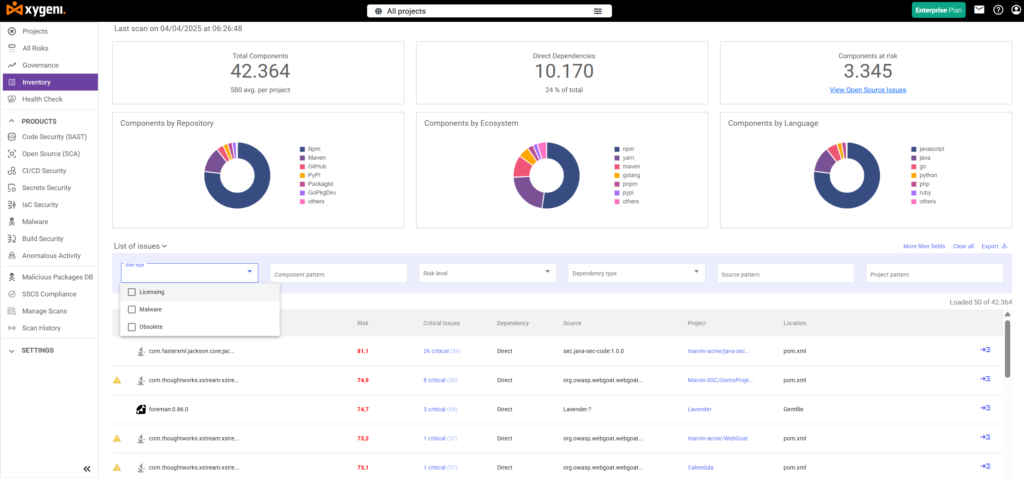
Kebanyakan perisian pengurusan risiko pihak ketiga hanya merangkumi permukaannya sahaja. Sebaliknya, Xygeni TPRM dibina untuk meneroka lebih mendalam—memberikan pandangan masa nyata, automasi dan perlindungan berasaskan konteks merentasi rantaian bekalan perisian anda.
Begini cara Xygeni membantu pasukan menguruskan risiko pihak ketiga tanpa memperlahankan penghantaran:
Lancar CI/CD Pipeline Integrasi
Sebagai permulaan, Xygeni berhubung terus dengan penghantaran anda pipelines. Ia mengimbas semuanya daripada kod sumber kepada artifak penggunaan—secara berterusan dan tanpa memerlukan langkah manual atau peralatan tambahan. Ini bermakna keselamatan sentiasa selari dengan pembangunan.
Pemeriksaan Keselamatan di Pull Request Masa
Tambahan pula, Xygeni TPRM mendedahkan risiko pihak ketiga—seperti pakej terdedah, konflik lesen atau rahsia yang bocor—betul-betul di dalam pull requestsIni membolehkan pembangun menyelesaikan masalah lebih awal, tanpa meninggalkan aliran kerja atau menukar alat mereka.
Pengutamaan Pintar dengan EPSS dan Kebolehcapaian
Daripada membanjiri pasukan dengan amaran, Xygeni membantu mengutamakan apa yang benar-benar pentingDengan menggabungkan pemarkahan EPSS, analisis kebolehcapaian dan impak perniagaan, ia menunjukkan kelemahan yang boleh dieksploitasi dan memerlukan perhatian segera.
Pengesanan Perisian Hasad Masa Nyata
Walaupun banyak perisian pengurusan risiko pihak ketiga hanya tertumpu pada CVE yang diketahui, Xygeni melangkah lebih jauh. Sistem Amaran Awal Perisian Hasad (MEW) kami menjalankan analisis tingkah laku masa nyata untuk mengesan pakej yang mencurigakan sebelum ia diketahui secara meluas. Ini termasuk pakej yang tersilap taip, skrip pemasangan yang luar biasa dan petunjuk awal pencerobohan yang lain.
Rahsia Berterusan dan Pemantauan Anomali
Satu lagi bidang kritikal ialah mengesan akses tanpa kebenaran dan penyalahgunaan kelayakan. Xygeni memantau tingkah laku yang mencurigakan merentasi anda CI/CD persekitaran, membantu mencegah kebocoran, penyalahgunaan keistimewaan atau hanyutan sebelum ia menjadi insiden.
Pematuhan Lesen Terbina Dalam
Xygeni juga mengautomasikan pengurusan risiko lesen. Ia menggunakan tag SPDX, penguatkuasaan dasar dan amaran awal untuk memastikan konflik GPL atau AGPL dikesan sebelum binaan disekat. Semuanya sedia untuk audit sejak hari pertama.
SBOMdan Pematuhan Dashboards
Akhirnya, Xygeni mencipta masa nyata SBOMs dan dashboardyang selaras dengan peraturan seperti DORA dan NIS2. Peraturan ini sentiasa terkini dan boleh dieksport, menjadikan pematuhan mudah dan boleh dikesan merentasi projek anda.
Bersedia untuk Melihat Xygeni Beraksi?
Cuba secara percuma untuk mengetahui bagaimana Xygeni membawa kejelasan kepada pengurusan risiko pihak ketiga, menjamin keselamatan rantaian bekalan anda dan memastikan penghantaran anda berjalan lancar.

