






Jika anda menggunakan stripchar untuk membersihkan input pengguna, anda tidak keseorangan. Ramai pembangun bergantung pada jenis ini sanitasi input untuk menyekat percubaan suntikan. Pada pandangan pertama, ia kelihatan logik, jika aksara berbahaya disingkirkan, muatan akan hilang. Walau bagaimanapun, pendekatan ini memberikan rasa selamat yang palsu. Malah, penyerang boleh memintas penapis mudah seperti stripchar menggunakan muatan yang dikaburkan, pengekodan atau penukaran konteks yang bijak. Itulah sebabnya pembangun pintar tidak berhenti di situ. Sebaliknya, mereka menggunakan pertanyaan parameter, yang menghalang serangan suntikan di akar umbi.
Dalam catatan ini, anda akan mengetahui sebabnya stripchar kegagalan dalam senario dunia sebenar, bagaimana penyerang menyalahgunakan penapis ini dan alternatif selamat yang sebenarnya berfungsi. Kami akan menerangkan contoh kod, menunjukkan teknik pintasan biasa dan menerangkan bagaimana sanitasi input mesti sentiasa dipasangkan dengan perlindungan struktur seperti pertanyaan parameter, atau anda akan kekal terdedah.
Servis stripchar Sebenarnya Melakukan (dan Tidak Melakukan)
Banyak pemaju menggunakan stripchar atau fungsi yang serupa untuk mengalih keluar aksara yang tidak selamat daripada input pengguna. Biasanya, ia menanggalkan tanda baca, simbol khas atau apa-apa sahaja yang bukan abjad angka. Pada mulanya, ia kedengaran seperti sanitasi input, tetapi ia bukan perlindungan sebenar.
Mari kita huraikannya. Fungsi seperti ini:
					function stripchar(input) {
  return input.replace(/[^\w\s]/gi, '');
}
membuang aksara seperti ', ", Atau ;Jadi, jika anda memasukkan:
'; DROP TABLE users; --
Ia menjadi:
DROP TABLE users
Walaupun input pengguna kelihatan bersih, penyerang masih boleh menyuntik muatan SQL menggunakan logik sahaja, terutamanya apabila aplikasi membina pertanyaan melalui penggabungan rentetan. Untuk benar-benar mencegah suntikan SQL, anda mesti menggunakan pertanyaan berparameter dan pengendalian input yang peka konteks. Penapis aksara seperti stripchar() tidak mencukupi.
Sudah tentu, input yang dilucutkan mungkin kelihatan lebih selamat sepintas lalu. Walau bagaimanapun, pendekatan ini tidak meneutralkan logik berniat jahat, ia hanya mengubah cara ia ditulis. Malah, penyerang sering mengambil kesempatan daripada ini dengan mengekod muatan, memasukkan ruang kosong atau menggunakan aksara yang dialih keluar secara strategik untuk memintas penapis anda sepenuhnya.
Selain itu, stripchar kekurangan konteks kritikal. Ia tidak tahu sama ada input menuju ke pangkalan data, shell atau pelayar. Ini bermakna ia tidak boleh menggunakan pelolosan atau pengekodan yang betul. Mensanitasi input tanpa mengetahui destinasi adalah seperti melarikan diri dari HTML sedangkan ancaman sebenar adalah SQLi.
Akhirnya, stripchar Tidak mentafsir atau mengamankan apa-apa, ia hanya mengedit rentetan. Dan penyuntingan bukanlah keselamatan. Jika anda mahukan perlindungan sebenar, gunakan pertanyaan berstruktur, disahkan dan berparameter. Noktah.
Untuk menjadikan perbezaan lebih jelas, berikut ialah cara stripchar membandingkan secara bersebelahan dengan pertanyaan berparameter:
Stripchar vs Pertanyaan Berparameter: Yang Manakah Yang Sebenarnya Melindungi Kod Anda?
| Ciri | stripchar() | Pertanyaan Berparameter |
|---|---|---|
| Tahap perlindungan | Pembersihan rentetan asas. Mudah dipintas dengan pengekodan atau helah logik. | Perlindungan yang kukuh terhadap semua bentuk suntikan SQL. |
| Kesedaran Konteks | Buta terhadap konteks (SQL, HTML, shell, dll.). Menggunakan peraturan yang sama di mana-mana. | Sepenuhnya peka terhadap konteks. Menggunakan cara melarikan diri yang betul untuk setiap persekitaran. |
| Usaha Pembangun | Cepat dilaksanakan tetapi tidak boleh dipercayai untuk kegunaan jangka panjang. | Memerlukan penyepaduan yang betul, tetapi kukuh dan tahan lama. |
| Rintangan Pintasan | Rendah — penyerang mudah menyesuaikan diri menggunakan ruang kosong, pengekodan atau logik. | Tinggi — memisahkan kod daripada data dan menyekat suntikan dengan andal. |
| Keyakinan Keselamatan | Rasa selamat yang palsu — mungkin menyembunyikan masalah tanpa membetulkannya. | Industri yang dipercayai standard untuk pelaksanaan pertanyaan yang selamat. |
Bagaimana Penyerang Memintas Sanitasi Input
Beginilah rupa aliran terdedah yang biasa apabila pembangun bergantung pada stripchar untuk sanitasi input:
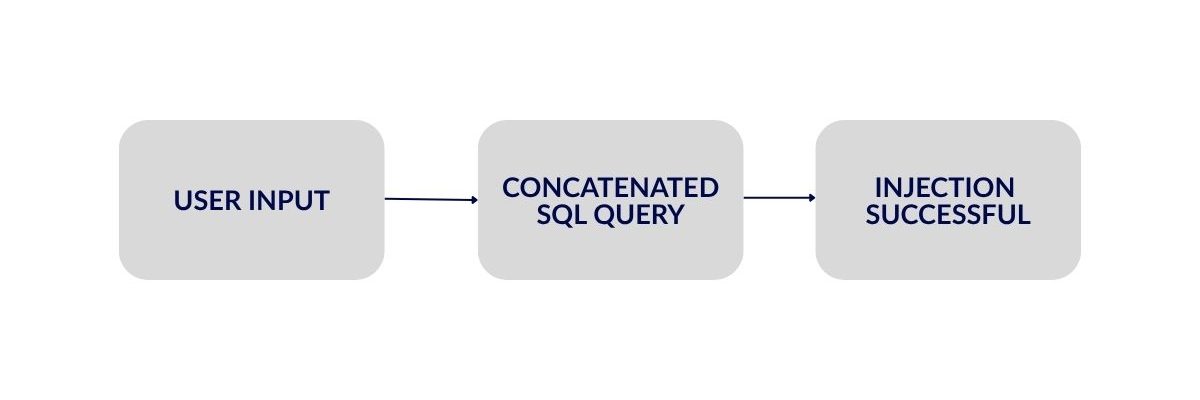
Penyerang tidak perlu memecahkan penapis anda, mereka hanya perlu pergi mengelilingi merekaApabila pembangun bergantung pada stripchar untuk sanitasi input, mereka sering menganggap bahawa mengalih keluar aksara seperti tanda petikan atau titik koma akan menyekat percubaan suntikan. Walau bagaimanapun, penyerang menyesuaikan diri dengan cepat. Mereka mereka bentuk muatan yang dikaburkan yang terlepas daripada penapis berasaskan regex, terutamanya apabila penapis tersebut kekurangan konteks.
Contohnya, katakan anda cuba membersihkan input seperti ini:
					const input = stripchar(userInput);
// safe to use? maybe not.
db.query("SELECT * FROM users WHERE name = '" + input + "'");
Walaupun pengguna tidak boleh menghantar karya klasik ' OR 1=1 --, mereka boleh menggunakan helah Unicode, penggabungan rentetan atau sintaks yang rosak yang masih berjalan. Muatan seperti ini selalunya berfungsi:
0x27206F7220313D31--
atau:
'+UNION+SELECT+null,null,null--
Jika fungsi anda menanggalkan aksara bukan perkataan, anda boleh secara tidak sengaja membina semula arahan SQL yang sahLebih buruk lagi, penyerang boleh mengekod nilai dengan cara yang melepasi penapis anda tetapi dinyahkod oleh sistem sasaran.
Selain suntikan SQL, stripchar gagal dalam konteks lain juga, seperti arahan shell, laluan fail atau pelaksanaan JavaScript. Memandangkan ia tidak mempunyai sebarang kesedaran tentang di mana input akan digunakan, ia tidak boleh menggunakan escaping atau pengesahan yang betul.
Akibatnya, sanitasi input bersama stripchar mudah dipintas. Keselamatan sebenar datang daripada kawalan yang peka konteks, Terutamanya pertanyaan parameter yang menghalang suntikan logik sepenuhnya.
Mengapa Anda Perlu Menggunakan Pertanyaan Berparameter Sebaliknya
Jika anda ingin menghentikan serangan suntikan secara sebenar, anda perlu hentikan membina pertanyaan dengan rentetan. Di sinilah pertanyaan parameter masuk. Tidak seperti stripchar, mereka tidak menapis, mereka kod berasingan daripada data pada peringkat enjin.
Mari kita semak semula pertanyaan yang rosak:
					const input = stripchar(userInput);
const query = "SELECT * FROM users WHERE name = '" + input + "'";
Ini berbahaya kerana input disuntik terus ke dalam SQL. Walaupun dengan pelucutan aksara, anda masih membina rentetan yang boleh disalahgunakan. Sebaliknya, gunakan pertanyaan berparameter seperti ini:
					const query = "SELECT * FROM users WHERE name = ?";
db.execute(query, [userInput]);
Di sini, pemacu pangkalan data tahu bahawa userInput ialah data, bukan kod boleh lakuIa terlepas secara automatik dan menyekat suntikan, walaupun input mengandungi petikan, koma bertitik atau muatan berkod heksadesimal.
Dalam Python:
cursor.execute("SELECT * FROM users WHERE name = %s", (user_input,))
Dalam PHP dengan PDO:
					$stmt = $pdo->prepare("SELECT * FROM users WHERE name = :name");
$stmt->execute(['name' => $input]);
Merentasi semua contoh ini, pertanyaan parameter mencegah suntikan tanpa perlu meneka aksara mana yang mungkin berbahaya. Anda tidak perlu stripchar, anda memerlukan pembinaan pertanyaan berstruktur dan peka konteks.
Selain itu, teknik ini menyekat muatan yang dikaburkan, helah Unicode dan pintasan pengekodan, corak pengelakan yang sama yang terdapat dalam Kerentanan XSSAlat seperti Xygeni dapat menangani ancaman ini lebih awal dengan SAST analisis.
Pendek kata, pertahanan sebenar tidak bergantung pada penapis. Ia bergantung pada protokol, API yang dipercayai dan konteks penuh. Jika anda menggunakan rangka kerja atau suntikan perkhidmatan dinamik, ketahui cara input merebak melalui pangkalan kod anda. Suntikan kebergantungan yang selamat memastikan aliran yang kompleks pun tidak akan membuka permukaan serangan baharu.
Jangan Bergantung pada stripcharGunakan Xygeni untuk Menguatkuasakan Pertahanan Sebenar
Walaupun anda menggunakan pertanyaan parameter, tiada jaminan keseluruhan pangkalan kod anda mengikuti perkara yang sama standardLogik legasi, skrip pihak ketiga atau baris yang diabaikan dalam PR masih boleh menimbulkan risiko suntikan. Di situlah Xygeni membantu.
Xygeni mengimbas kod sumber anda, pull requests, dan CI pipelines untuk menangkap:
- Rentetan pertanyaan yang membina SQL dengan penggabungan
- Penapis lemah atau buatan sendiri seperti stripchar
- Logik mencurigakan yang sepadan dengan muatan yang dikaburkan yang diketahui
Anda tidak perlu menyemak setiap baris. Xygeni menandakan corak yang tidak selamat lebih awal, terpakai AutoFix jika boleh, dan boleh menyekat penggabungan berisiko dengan yang boleh disesuaikan Guardrails.
Secara ringkas, Xygeni memastikan pertanyaan berparameter bukan sekadar amalan terbaik, malah ia dikuatkuasakan pada skala besar. Tiada lagi tekaan. Tiada penapis yang terlepas. Perlindungan sebenar sahaja.
Ingin melihat bagaimana Xygeni menemui pertanyaan yang tidak selamat dalam kod anda?
Intipati Utama: Apa yang Perlu Diingati stripchar dan Risiko Suntikan
- stripchar bukan fungsi keselamatan — ia membuang aksara, bukan risiko.
- Sanitasi input tidak mencukupi apabila anda membina pertanyaan dengan penggabungan rentetan.
- Pertanyaan berparameter adalah pembelaan yang betul, dan setiap bahasa atau kerangka kerja moden menyokongnya.
- Muatan yang dikaburkan boleh terlepas daripada penapis, terutamanya jika terdapat helah pengekodan.
- Analisis statik (SAST) alat menangkap apa yang terlepas pandang oleh manusia, termasuk corak tidak selamat yang tersembunyi dalam kod legasi.
- Xygeni mengautomasikan pengesanan, pengutamaan dan juga pemulihan supaya pasukan anda boleh fokus pada penulisan ciri-ciri, bukan mengejar kelemahan.
Kesimpulan: Jangan Percaya Penapis. Selamat oleh Reka Bentuk.
Bergantung pada fungsi seperti stripchar mungkin terasa seperti penyelesaian yang cepat, tetapi ia mewujudkan rasa selamat yang palsu. Penyerang berkembang lebih pantas daripada penapis rentetan. Satu-satunya cara yang boleh dipercayai untuk menghentikan serangan suntikan adalah dengan menulis kod selamat mengikut reka bentuk dan menguatkuasakan reka bentuk tersebut di mana-mana.
Alat seperti Xygeni membantu anda melakukannya secara automatik. Daripada pull request kepada pipeline, mereka menangkap apa yang penapis anda tidak dapat tangkap dan membaikinya sebelum ia sampai ke tahap pengeluaran.

