






Introduksjon: Hvorfor FastAPI-sikkerhet er viktig
FastAPI-sikkerhet er nå en topprioritet for utviklere som bygger moderne API-er. Som et av de raskeste og mest fleksible Python-rammeverkene, FastAPI muliggjør høytytende mikrotjenester som enkelt skaleres på tvers av team. Imidlertid er det viktig å mestre Beste praksis for FastAPI-sikkerhet er avgjørende for å holde den hastigheten trygg, og sikre at alle endepunkter, avhengigheter og pipeline forblir beskyttet mot vanlige angrep.
Likevel betyr ikke hastighet alltid sikkerhet. Manglende autentisering, uvaliderte inndata eller feilkonfigurerte CORS kan raskt eksponere sensitive data. Derfor må utviklere bruke strukturerte sikkerhetstiltak og automatisere dem i arbeidsflytene sine for å redusere menneskelige feil og styrke robustheten.
I denne veiledningen lærer du hvordan du implementerer Beste praksis for FastAPI-sikkerhet fra grunnen av, fra å sette opp sikker autentisering til å integrere automatisert beskyttelse i din CI/CD pipelines bruker Xygeni. Dessuten vil du se hvordan kontinuerlig skanning, avhengighetskontroller og policy guardrails Hold applikasjoner trygge som standard.
Et øyeblikk:
Hva er FastAPI?
FastAPI er et moderne webrammeverk som hjelper utviklere med å bygge API-er raskt med Python-typehint. Det er bygget på Starlette for asynkron webhåndtering og Pydantic for validering, og kombinerer hastighet og enkelhet.
Selv om den tilbyr sikre standardinnstillinger, avhenger reell beskyttelse av konfigurasjonen. Alle utviklere bør håndheve FastAPI-sikkerhet ved søknad og pipeline nivåer.
Er FastAPI sikkert?
Direkte svar:
Ja, FastAPI kan være sikkert når du konfigurerer HTTPS-, OAuth2- eller JWT-autentisering, streng validering og riktig hemmelighetsadministrasjon. Imidlertid, sikkerhet er ikke aktivert som standard, så du må aktivt sette det opp og bekrefte at hvert endepunkt følger Beste praksis for FastAPI-sikkerhet før du går live.
I de fleste tilfeller, FastAPI-sikkerhet avhenger av hvordan du konfigurerer det. For eksempel kan manglende TLS, åpne CORS-regler eller svak autentisering eksponere data og API-er for angrep. Derfor bør utviklere implementere lagdelt beskyttelse og automatisere kontroller tidlig i pipeline.
Hovedrisikoområder:
- Usikre endepunkter uten autentisering
- Svake CORS- eller CSRF-regler
- Avslørte hemmeligheter eller feilsøkingsinformasjon
- Mangler HTTPS/TLS i produksjon
Dessuten gjennomgår vi den offisielle FastAPI-en sikkerhetsdokumentasjon hjelper deg å forstå innebygde mekanismer og anvende dem konsekvent på tvers av applikasjonen din.
Slik sikrer du FastAPI-applikasjoner
For å forsterke appen din, følg disse praktiske trinnene:
- Bruk HTTPS og sikre proxyer slik som Nginx or Traefik.
- Legg til autentisering og autorisasjon med OAuth2 eller JWT for kontrollert tilgang.
- Valider alle forespørsler bruker Pydantic-modeller for å stoppe ugyldig eller ondsinnet inndata.
- Begrens CORS-opprinnelser kun til pålitelige domener.
- Oppbevar hemmeligheter trygt in
.envfiler eller hemmelige hvelv i stedet for kode. - Skann avhengigheter og IaC filer før utrulling for å oppdage sårbarheter automatisk.
Som et resultat, å bruke disse Beste praksis for FastAPI-sikkerhet hjelper deg med å bygge API-er som skalerer trygt, samtidig som de overholder organisasjonens retningslinjer.
Slik sikrer du FastAPI-endepunkter
Hver rute bør håndheve autorisasjon og validering før noen kode kjøres. I tillegg bruker avhengighetsinjeksjon for å verifisere tokener og roller effektivt.
Eksempel på sikker JWT-avhengighet:
					from fastapi import Depends, HTTPException, status
from fastapi.security import OAuth2PasswordBearer
from jose import JWTError, jwt

oauth2_scheme = OAuth2PasswordBearer(tokenUrl="token")

SECRET_KEY = "YOUR_SECRET_KEY"
ALGORITHM = "HS256"

def verify_token(token: str = Depends(oauth2_scheme)):
    try:
        payload = jwt.decode(token, SECRET_KEY, algorithms=[ALGORITHM])
        return payload
    except JWTError:
        raise HTTPException(status_code=status.HTTP_401_UNAUTHORIZED, detail="Invalid token")
Bruk den deretter i ruter:
					@app.get("/users/me")
def read_users_me(current_user=Depends(verify_token)):
    return {"user": current_user}
Bruk av CORS og sikkerhetsoverskrifter
Aktiver strenge CORS for å forhindre uautorisert opprinnelse:
					from fastapi.middleware.cors import CORSMiddleware

app.add_middleware(
    CORSMiddleware,
    allow_origins=["https://yourdomain.com"],
    allow_credentials=True,
    allow_methods=["GET", "POST"],
    allow_headers=["Authorization", "Content-Type"]
)
Legg til sikre HTTP-overskrifter med Starlette-mellomvare:
					@app.middleware("http")
async def add_security_headers(request, call_next):
    response = await call_next(request)
    response.headers["Strict-Transport-Security"] = "max-age=63072000; includeSubDomains"
    response.headers["X-Content-Type-Options"] = "nosniff"
    response.headers["X-Frame-Options"] = "DENY"
    response.headers["Referrer-Policy"] = "no-referrer"
    return response
Beste praksis for FastAPI-sikkerhet
For å oppsummere:
- Bruk HTTPS og håndhev TLS overalt.
- Implementer OAuth2- eller JWT-autentisering.
- Valider inndata med Pydantic.
- Begrens CORS og rengjør svar.
- Roter tokens og hemmeligheter regelmessig.
- Bruk sikkerhetsoverskrifter.
- Skann kode og avhengigheter i CI/CD med Xygeni.
Disse Beste praksis for fastapi-sikkerhet sette på linje med OWASP ASVS.
FastAPI vs. Flask: Sikkerhetssammenligning
| Trekk | FastAPI | Kolbe |
|---|---|---|
| Skriv System | Sterk skriving med Pydantisk | Manuell validering kreves |
| Asynkron støtte | Innebygd asynkron prosessering | Krever eksterne utvidelser |
| Sikkerhetsverktøy | Native OAuth2-, JWT- og CORS-mellomvare | Avhenger av sikkerhetspakker fra tredjeparter |
| Standarddokumentasjon | Automatisk Swagger/OpenAPI-generering | Valgfri manuell konfigurasjon |
| Ytelse | Høyere gjennomstrømning under asynkron belastning | Moderat ytelse for synkrone apper |
Begge rammeverkene kan være sikre, men FastAPI håndhever struktur og validering som standard.
Lær mer om lignende DevSecOps-oppsett i vår Vanlige spørsmål om GitHub-sikkerhet, Vanlige spørsmål om Jenkins-sikkerhetog Vanlige spørsmål om NPM-sikkerhet.
Hvordan Xygeni styrker FastAPI-sikkerheten
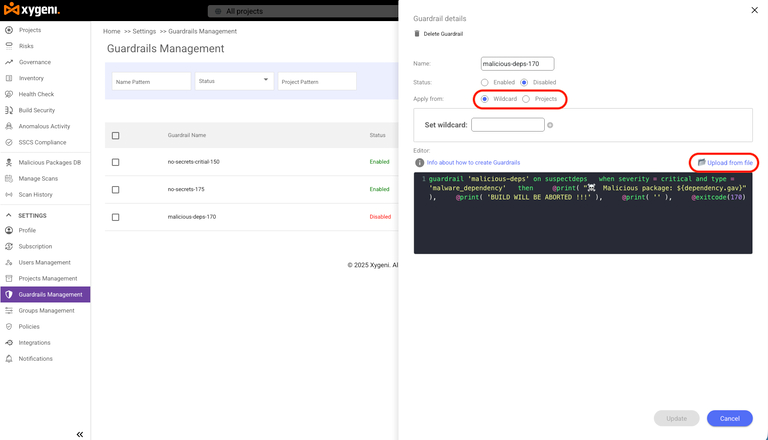
Xygeni automatiserer FastAPI-sikkerhetsarbeidsflyten din fra kode til utrulling. Det sparer tid, reduserer manuelle kontroller og unngår falske varsler.
Den kobler også til kodeskanninger, avhengighetskontroller og CI/CD regler i én enkel prosess.
Slik forbedrer Xygeni arbeidsflyten din:
- Oppdager eksponerte hemmeligheter før sammenslåinger.
- Skanner avhengigheter for sårbare pakker og manipulering av forsyningskjeden.
- Analyserer infrastruktur som kode for usikre nettverks- eller lagringskonfigurasjoner.
- Gjelder policyen guardrails som blokkerer risikable endringer i CI/CD.
- Løser problemer automatisk med AI-genererte oppdateringer klare til sammenslåing.
Kort sagt, bruk av Xygeni holder deg pipelineer trygg og bruker beste praksis for FastAPI-sikkerhet på hver bygg.
Konklusjon
FastAPI gir utviklere fart og kraft, men sikkerheten trenger tydelige trinn.
Så bruk sterk autentisering, streng validering og hyppige skanninger for å beskytte API-ene og dataene dine. Med Xygeni kjøres disse kontrollene automatisk på tvers av koden, avhengighetene og pipelines.
Som et resultat forblir appene dine raske og trygge uten ekstra arbeid.
👉 Begynn gratis prøveversjon or Bestill en demo for å se hvordan Xygeni holder FastAPI-miljøet ditt trygt fra ende til ende.

