






Framework MITER ATT & CK stał się globalny standard Aby sklasyfikować sposób działania atakujących. Często można go zobaczyć w dwóch formach: Atak Mitry oraz atak&ukośnyOba odnoszą się do tego samego zasobu. Czasami ludzie nazywają go również Struktura ataku MITRE albo rama mitre att&ck.
Choć powszechnie przyjęty przez analityków bezpieczeństwa, wielu programistów wciąż postrzega go jako coś wykraczającego poza ich codzienną pracę. Jednak framework ten jest również cenny dla DevSecOpsOferuje przejrzystą mapę taktyk i technik stosowanych przez atakujących, którą można bezpośrednio zastosować pipelines, kod i zależności.
W tym przewodniku przedstawiamy praktyczne przegląd platformy Mitre Att&ck Z perspektywy programisty. Wyjaśniamy, jak połączyć ATT&CK z rzeczywistymi zagrożeniami, takimi jak wstrzykiwanie zależności, ujawnienie sekretów i CI/CD Ponadto pokazujemy, jak narzędzia takie jak Xygeni pomagają programistom interpretować wyniki w kontekście taktyk i technik ATT&CK, ułatwiając ich zrozumienie i priorytetyzację.
Czym jest MITRE ATT&CK?
oficjalny MITRE Struktura ATT&CK to baza wiedzy, która porządkuje zachowania przeciwników, gdy próbują oni włamać się do systemów. Wyobraź sobie ją jako mapę: każda taktyka reprezentuje cel (np. uzyskanie dostępu lub kradzież danych uwierzytelniających), a każda technika wyjaśnia metodę, której atakujący używają, aby go osiągnąć.
Chociaż niektóre wyszukiwania określają go jako Czym jest framework ataku Mitre? lub po prostu co to jest atak mitryOba terminy odnoszą się do tego samego projektu: praktycznego przewodnika po zachowaniach atakujących, prowadzonego przez MITRE.
Krótko mówiąc, ATT&CK pomaga zrozumieć nie tylko, że coś jest podatne na ataki, ale także, jak można to wykorzystać w realnym świecie. Dla programistów oznacza to przejście od niejasnych alertów do praktycznych informacji powiązanych z rzeczywistym atakującym. playbooks.
Co oznacza MITRE?
Wiele osób zakłada, że MITRE to akronim. Jednak tak nie jest. MITRE to nazwa organizacji non-profit, która stworzyła ATT&CK, aby pomagać rządom, enterprisei społeczności zajmującej się bezpieczeństwem. Jej celem jest otwarte dzielenie się wiedzą o przeciwnikach, aby wszyscy, od analityków po programistów, mogli skuteczniej się bronić.
Note: MITER Corporation Prowadzi szereg inicjatyw w zakresie bezpieczeństwa, takich jak przydzielanie identyfikatorów CVE i obsługa NVD. Jednym z projektów jest MITRE ATT&CK, którego celem jest mapowanie taktyk i technik przeciwnika.
Wyjaśnienie frameworka MITRE ATT&CK dla programistów
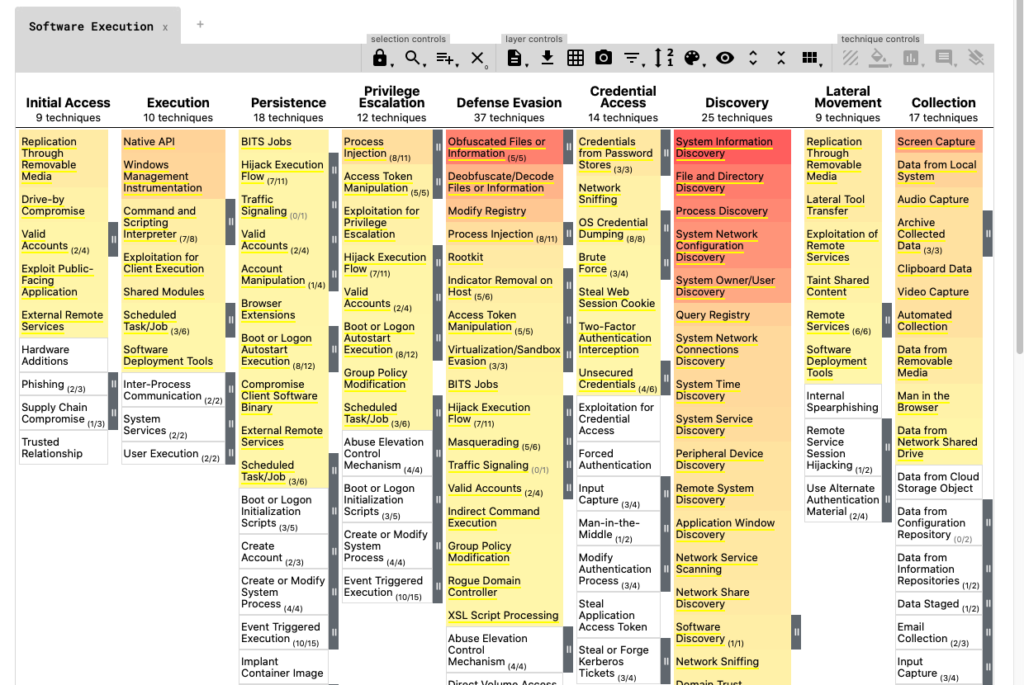
Framework MITER ATT & CK nie jest bazą danych błędów ani CVE. Zamiast tego jest matryca zachowań atakujących:każda kolumna pokazuje taktyka (co atakujący chce osiągnąć) i pod każdą taktyką znajdują się Techniki (jak próbują to zrobić).
Dla programistów ATT&CK można traktować jako lista kontrolna typowych wzorców ataków które mogą pojawić się w kodzie, zależnościach lub CI/CD pipelines.
Macierz MITRE ATT&CK w praktyce
Oto kilka taktyk i technik, które mają największe znaczenie dla DevSecOps:
- Dostęp początkowy (T1190): Nieprawidłowo skonfigurowany Terraform Skrypt pozostawia otwarty kontener w chmurze.
- Wykonanie (T1059): A
curl | bashPolecenie w pliku Dockerfile uruchamia niezweryfikowany kod podczas kompilacji. - Dostęp poświadczający (T1552): An Token AWS zakodowane na stałe w
.envplik daje atakującym bezpośredni dostęp. - Eksfiltracja (T1048): Złośliwy Pakiet NPM przesyła dane poza Twoje środowisko w sposób niezauważalny.
- Wytrwałość (T1547): Ukryty skrypt poinstalacyjny gwarantuje, że atakujący będzie mógł ponownie uzyskać dostęp po wyczyszczeniu.
Dzięki mapowaniu tych problemów na macierz ATT&CK deweloperzy natychmiast widzą, jak prosta nieprawidłowa konfiguracja lub niebezpieczna praktyka łączy się z scenariusz ataku w świecie rzeczywistym.
Dlaczego MITRE ATT&CK ma znaczenie w DevSecOps
Wielu programistów uważa, że ATT&CK jest przeznaczone wyłącznie dla analityków, ale jest wręcz przeciwnie. Gdy luka w zabezpieczeniach lub błędna konfiguracja jest powiązana z taktyką taką jak Egzekucja or Dostęp do poświadczeń, staje się łatwiej:
- Rozumiec perspektywa atakującego.
- Określ priorytety, które ustalenia należy poprawić w pierwszej kolejności.
- Komunikuj się z zespołami ds. bezpieczeństwa w tym samym języku.
Real Pipeline Przykłady
Na przykład, złośliwy skrypt postinstalacyjny w pakiecie NPM mapuje się do Egzekucja oraz Exfiltracja.
Podobnie, a nieprawidłowo skonfigurowany plik Terraform udostępnianie kontenera S3 łączy się bezpośrednio z Wstępny dostęp.
A zakodowany na stałe token AWS w repozytorium wyraźnie reprezentuje Dostęp do poświadczeń.
Wreszcie an zaciemnione zależności sygnalizujące dane dopasowuje się do Dowodzenie i kontrola (C2).
Zamiast widzieć tylko etykietę „krytyczny poziom zagrożenia”, programiści otrzymują jasna historia jak atakujący wykorzystaliby ten problem. Dzięki temu bezpieczeństwo staje się mniej abstrakcyjne i znacznie bardziej praktyczne.
Pokonywanie barier
Na koniec ATT&CK buduje most między programistami a zespołami ds. bezpieczeństwaObie strony stosują te same taktyki i techniki do opisywania ryzyka. Deweloperzy mogą filtrować wyniki, które są mapowane na Wstępny dostęp or Exfiltracjapodczas gdy analitycy mogą zobaczyć, które repo i pipelinesą najbardziej narażone. Ten wspólny kontekst przyspiesza triaż, redukuje hałas i gwarantuje, że problemy o dużym znaczeniu zostaną rozwiązane w pierwszej kolejności.
Taktyki i techniki MITRE ATT&CK w DevSecOps
Framework MITER ATT & CK jest często postrzegane jako teoria. Jednakże, dla programistów przekłada się to bezpośrednio na wspólne kodowanie i pipeline problemy. Poniższa tabela pokazuje, jak konkretne techniki ukośne mapować codzienne scenariusze DevSecOps.
| Taktyka ATT&CK | Identyfikator techniki | Przykład DevSecOps |
|---|---|---|
| Wstępny dostęp | T1190 | Nieprawidłowo skonfigurowany skrypt Terraform otwiera kontener S3. |
| Egzekucja | T1059 | curl | bash wewnątrz pliku Dockerfile uruchamia się niezweryfikowany kod. |
| Dostęp do poświadczeń | T1552 | Token AWS zakodowany na stałe w .env plik. |
| Exfiltracja | T1048 | Zależność z zaciemnionym kodem sygnalizującym wyjście z kompilacji. |
| Uporczywość | T1547 | Złośliwy skrypt postinstall ukryty w pakiecie NPM. |
W rzeczywistości dowodzi to, że struktura ataku mitre nie jest abstrakcyjna. Odzwierciedla te same problemy, z którymi programiści borykają się codziennie w repozytoriach i CI/CD pipelines.
Zastosowanie MITRE ATT&CK w CI/CD Pipelines
W DevSecOps, pipelines często stanowią pomost między kodem a produkcją. Stają się jednak również nową powierzchnią ataku. Mapowanie problemów w CI/CD Taktyki i techniki MITRE ATT&CK pomagają deweloperom postrzegać ryzyko w sposób uporządkowany.
Od alertów ogólnych do wyników mapowanych ATT&CK
Zamiast niejasnych wiadomości, takich jak „Wykryto niebezpieczny skrypt”, wyniki można oznaczyć kontekstem ATT&CK:
- Wykonanie (T1059): A
curl | bashPolecenie wewnątrz pliku Dockerfile umożliwia atakującym uruchomienie dowolnego kodu. - Dostęp poświadczający (T1552): An
.envPlik z zakodowanymi na stałe tokenami AWS umożliwia bezpośredni dostęp do zasobów w chmurze. - Eksfiltracja (T1048): Zależność zawierająca zaciemniony kod sygnalizacyjny w sposób niejawny wysyła dane poza organizację.
- Wytrwałość (T1547): Złośliwe skrypty postinstalacyjne zapewniają, że atakujący odzyska dostęp nawet po wyczyszczeniu.
W rezultacie deweloperzy nie widzą tylko „krytycznego” i „średniego” poziomu trudności. Widzą jak atakujący mógłby to wykorzystaći dlaczego ma to znaczenie w praktyce.
Dlaczego to działa dla programistów
Ponadto, używając ATT&CK w pipelines ułatwia ustalanie priorytetów:
- Problemy związane z Wstępny dostęp or Dostęp do poświadczeń często blokują scalanie.
- Problemy oznaczone tagiem Exfiltracja żądają szybszej odpowiedzi, ponieważ istnieje ryzyko wycieku danych.
- Techniki o mniejszym znaczeniu można poddać późniejszej selekcji bez blokowania przepływu pracy.
W rzeczywistości mapowanie na ATT&CK sprawia, że kontrole bezpieczeństwa stają się praktycznym narzędziem dla programistów. Redukuje to szum, nadaje kontekst i dostosowuje język zabezpieczeń do codziennych zadań programistycznych.
Jak Xygeni pomaga programistom korzystać z MITRE ATT&CK
Xygeni Nie zastępuje frameworka MITRE ATT&CK, ale ułatwia programistom łączenie wyników z taktykami i technikami ATT&CK. Platforma wykrywa zagrożenia w całym SAST, SCA, IaC skanowanie, sprawdzanie sekretów i wykrywanie złośliwego oprogramowania. Wyniki te można następnie zrozumiane w kontekście ATT&CK:
- Niepewny
curl | bashpolecenie wewnątrz pliku Dockerfile odnosi się do Wykonanie (T1059). - Zaciemniony skrypt poinstalacyjny w pakiecie NPM jest zgodny z Eksfiltracja (T1048).
- Zakodowany na stałe token w pliku konfiguracyjnym mieści się w Dostęp poświadczeń (T1552).
Dlaczego to takie ważne? Ponieważ ATT&CK daje programistom ustrukturyzowany sposób myślenia o rzeczywistych zachowaniach atakujących. Zamiast konfrontować się tylko z etykietami „krytyczny” lub „średni”, programiści mogą spojrzeć na sprawę szerzej: jakie taktyki umożliwia dana luka w zabezpieczeniach i dlaczego jej usunięcie jest pilne.
Co więcej, ATT&CK tworzy wspólny język między programistami a zespołami ds. bezpieczeństwa. Wyjaśniając ustalenia za pomocą taktyk takich jak: Wstępny dostęp or Dostęp do poświadczeńobie strony podchodzą do ryzyka w ten sam sposób, dzięki czemu triaż jest szybszy i mniej subiektywny.
Xygeni wzmacnia ten proces poprzez:
- Wczesne wykrywanie problemów w repozytoriach i pipelines.
- Blokowanie niebezpiecznych połączeń z guardrails.
- Podkreślenie rodzajów ryzyka, które można interpretować poprzez ATT&CK.
W ten sposób programiści mogą wyjść poza liczbę luk w zabezpieczeniach i zrozumieć prawdziwe techniki ataku ukryte w ich kodzie i pipelines.
Lista kontrolna: Wprowadzanie MITRE ATT&CK do Twojej firmy Pipelines
| Krok | Działania | Dlaczego jest to ważne |
|---|---|---|
| 1. Wyniki mapy | Skontaktuj się SAST, SCA, IaCi tajne wyniki skanowania taktyk ATT&CK. | Przedstawia programistom kontekst, pokazując, w jaki sposób luki w zabezpieczeniach przekładają się na rzeczywiste ataki. |
| 2. Skonfiguruj Guardrails | Bloki łączą się automatycznie, gdy pojawią się krytyczne techniki ATT&CK. | Zapobiega przedostaniu się podatnego na ataki kodu do środowiska produkcyjnego pipelines. |
| 3. Używać Dashboards | Śledź, jakie taktyki i techniki ATT&CK pojawiają się w różnych repozytoriach i zespołach. | Pomaga ustalić priorytety napraw i szybko wykryć luki w pokryciu. |
| 4. Szkolenie programistów | Przejdź przez prawdziwe przykłady, takie jak niebezpieczne IaC, sekretów lub zależności. | Uczynienie ATT&CK konkretnym i użytecznym w codziennych zadaniach kodowania. |
| 5. Regularnie przeglądaj | Dostosować guardrails i mapowania, aby nadążać za nowymi zagrożeniami. | Zapewnia pipeline obrona zmienia się wraz z technikami atakującego. |
Wniosek
Struktura MITRE ATT&CK nie jest jedynie zasobem dla analityków; jest to praktyczne narzędzie, z którego mogą korzystać programiści aby zabezpieczyć kod, pipelinei zależności. Mapując ryzyko dla taktyk i technik ATT&CK, zespoły programistów wychodzą poza ogólne alerty i zyskują jasny obraz jak atakujący mogliby wykorzystać ich oprogramowanie.
Co więcej, ten wspólny język łączy bezpieczeństwo z rozwojem. Programiści rozumieją, dlaczego zakodowany na stałe token to nie tylko zła praktyka, ale prawdziwy przypadek Dostęp do poświadczeńPodobnie analitycy widzą, jak problemy w IaC lub zależności pasują do Wstępny dostęp or Egzekucja.
Jeśli jesteś programistą, zacznij od małych kroków: zmapuj jedno lub dwa wyniki z repozytorium na macierz MITRE ATT&CK. Dzięki temu od razu dowiesz się, czy jesteś narażony na takie taktyki, jak Wstępny dostęp, Egzekucjalub Exfiltracja. To ćwiczeniecisTylko dzięki temu ryzyko staje się bardziej namacalne i łatwiejsze do ustalenia priorytetów.
Dzięki Xygeni nie musisz sam tego rozwiązywać. Wyniki z SAST, SCA, sekrety, IaC, a skanowanie w poszukiwaniu złośliwego oprogramowania można interpretować za pomocą taktyk i technik ATT&CK. W związku z tym można filtrować według TTP, egzekwować guardrails in CI/CDi blokować niebezpieczny kod przed jego wprowadzeniem do produkcji.
???? Zarezerwuj demo Xygeni i zobacz, jak taktyki MITRE ATT&CK łączą się z Twoimi repozytoriami i pipelines w minutach.

