






Sztuczna inteligencja rozwija się szybko, podobnie jak związane z nią zagrożenia. Aby dobrze nimi zarządzać, zespoły potrzebują jasnej i sprawdzonej metody. Ramy zarządzania ryzykiem NIST AI oferuje tę metodę. Pomaga organizacjom planować, mierzyć i redukować ryzyko związane ze sztuczną inteligencją na każdym etapie rozwoju. Dla programistów i zespołów ds. bezpieczeństwa zastosowanie zarządzanie ryzykiem AI oznacza więcej niż wyszukiwanie błędów. Obejmuje dane, modele, łączniki i kompilację. pipelines. Dlatego łącząc ramy zarządzania ryzykiem NIST AI Dzięki praktykom DevSecOps codzienna praca staje się uporządkowana i szybsza.
Czym jest NIST AI Risk Management Framework
Ramy zarządzania ryzykiem AI NIST (AI RMF) jest praktycznym przewodnikiem opracowanym przez Narodowy Instytut Standardi technologiaPomaga zespołom identyfikować, mierzyć i kontrolować ryzyko związane ze sztuczną inteligencją w całym cyklu życia oprogramowania.
Definiuje cztery kluczowe funkcje: Mapuj, mierz, zarządzaj i rządź. Każdy z nich wyjaśnia, co robić, kiedy to robić i jak zapewnić bezpieczeństwo i niezawodność systemów AI. Krótko mówiąc, struktura zmienia AI w zarządzaniu ryzykiem w przejrzysty, powtarzalny proces, który odpowiada rzeczywistej pracy rozwojowej.
Cztery funkcje NIST AI RMF
| Funkcjonować | Cel | W praktyce |
|---|---|---|
| Mapa | Dowiedz się, gdzie wykorzystywana jest sztuczna inteligencja i co może pójść nie tak. | Utwórz inwentarz modeli, łączników i zestawów danych. |
| Zmierzyć | Sprawdź jakość danych, zachowanie modelu i kontrole bezpieczeństwa. | Przeprowadź skanowanie, sprawdź zależności i przetestuj reguły dostępu. |
| zarządzanie | Podejmij działania na podstawie tego, co odkryjesz. | Aplikuj Guardrails, rozwiązuj problemy i dokumentuj działania. |
| Rządzić | Utrzymuj nadzór i odpowiedzialność. | Śledź wersje, przeglądaj dzienniki i raportuj interesariuszom. |
Cztery funkcje ram zarządzania ryzykiem sztucznej inteligencji NIST
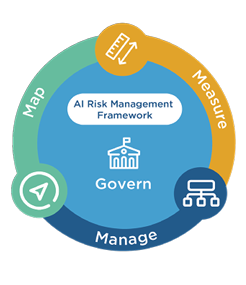
Przed zastosowaniem ram warto zrozumieć, co tak naprawdę przedstawia każda funkcja.
Nie są to kroki z listy kontrolnej, ale ciągłe działania powtarzające się w całym cyklu życia sztucznej inteligencji, od projektowania po monitorowanie. Każde z nich wspiera pozostałe i tworzy pętlę doskonalenia i odpowiedzialności.
- Rządzić: Zbuduj kulturę odpowiedzialności wokół sztucznej inteligencji. Określ, kto ponosi odpowiedzialność za każde ryzyko, przejrzyj polityki i upewnij się, że nadzór odbywa się na wczesnym etapie, a nie dopiero po udostępnieniu.
- Mapa: Określ, gdzie w Twoim systemie pojawia się sztuczna inteligencja, jakich danych używa i na kogo ma wpływ. Zrozumienie tego kontekstu jest kluczowe, aby uniknąć późniejszych „ślepych punktów”.
- Zmierzyć: Przetestuj komponenty AI w rzeczywistych warunkach. Przeanalizuj błędy, dryft, prywatność i odporność. Zmierz zachowanie swojego modelu i porównaj je z benchmarkami bezpieczeństwa.
- Zarządzać: Podejmij konkretne działania na podstawie wyników. Napraw niebezpieczne zależności, wycofaj ryzykowne modele i udokumentuj wszystkie zmiany, aby zapobiec ich ponownemu wystąpieniu.
Gdy te cztery funkcje są uruchomione w środku CI/CD pipelines, zespoły zarządzają Ryzyko AI proaktywnie zamiast reaktywnie.
Dlaczego zarządzanie ryzykiem związanym ze sztuczną inteligencją ma znaczenie
Sztuczna inteligencja wprowadza zagrożenia, których tradycyjne narzędzia bezpieczeństwa nie zawsze potrafią wykryć, na przykład: wyciek danych, szybki wtrysklub model zatruciaBez struktury problemy te mogą szybko rozprzestrzeniać się w systemie.
Postępując zgodnie z Ramy zarządzania ryzykiem NIST AI, zespoły mogą:
- Określ, gdzie w kraju jest wykorzystywana sztuczna inteligencja pipelines
- Wykrywaj słabości w kodzie i danych przed wydaniem
- Określ priorytety tego, co należy naprawić w pierwszej kolejności
- Prowadź przejrzyste rejestry na potrzeby audytów i zaufania klientów
Ponadto NIST współpracuje z innymi globalnymi standardtakie jak ISO/IEC 42001 i zasady OECD dotyczące sztucznej inteligencji, dzięki którym łatwiej zachować spójność w obrębie organizacji.
Aby dowiedzieć się więcej, zapoznaj się z poniższymi informacjami:
- ENISA: Zabezpieczanie sztucznej inteligencji
- OWASP: Przewodnik po bezpieczeństwie i prywatności sztucznej inteligencji
- OWASP: 10 najlepszych aplikacji na studia LLM
- Sztuczna inteligencja w cyberbezpieczeństwie: zrozumienie rzeczywistych zagrożeń
Jak wdrożyć narzędzie NIST AI RMF
NIST AI RMF 1.0 został zbudowany jako dobrowolny, elastyczny przewodnik pod Ustawa o inicjatywie krajowej w zakresie sztucznej inteligencji z 2020 r.. Jest on przeznaczony dla każdej organizacji, dużej czy małej, i może dostosowywać się do jej dojrzałości.
Cel jest prosty: stworzyć sztuczną inteligencję godny zaufania, przejrzysty i bezpieczny zarządzając ryzykiem od samego początku.
Aby wesprzeć adopcję, NIST udostępnia szereg zasobów:
- Podręcznik AI RMF: wyjaśnia, jak stosować każdą funkcję podczas projektowania, testowania i wdrażania.
- Mapa drogowa AI RMF: zawiera listę działań społeczności i bieżących aktualizacji.
- Przejścia dla pieszych: połącz NIST AI RMF z innymi standardtakie jak ISO/IEC 42001 lub ustawa UE o sztucznej inteligencji.
- Centrum Zasobów na Temat Sztucznej Inteligencji, Godne Zaufania i Odpowiedzialne: prezentuje profile, studia przypadków i udostępnia najlepsze praktyki.
W praktyce, Zespoły DevSecOps Można zintegrować te pomysły poprzez automatyzację. Na przykład, korzystając z platformy Xygeni. ASPM Platforma do ciągłego skanowania, pomiaru i kontrolowania ryzyka związanego ze sztuczną inteligencją w tym samym przepływie pracy, w którym już powstaje i jest udostępniany kod.
Łączenie NIST AI RMF z DevSecOps
W szybko zmieniających się środowiskach, Zarządzanie ryzykiem AI musi pasować CI/CD pipelines bez spowalniania ich. Gdy kontrole bezpieczeństwa są wbudowane w procesy dostaw, zespoły mogą mapować, mierzyć, zarządzać i kontrolować ryzyko. jako część codziennego kodowania, a nie jako oddzielny audyt.
To właśnie tam Xygeni pomaga. To Application Security Posture Management (ASPM) Platforma integruje te elementy sterujące bezpośrednio z procesem rozwoju. W rezultacie bezpieczeństwo staje się zautomatyzowane i ciągłe.
- Mapa: Odkryj cały kod, zależności i łączniki AI w projektach. Ta wczesna widoczność pomaga zapobiegać lukom przed wdrożeniem.
- Zmierzyć: Analizuj podatność na ataki, dostępność i kondycję zależności w czasie rzeczywistym. Dodatkowo zapewnij kontekst, aby zespoły wiedziały, które problemy są naprawdę istotne.
- Zarządzać: Aplikuj Guardrails które blokują niebezpieczne połączenia i automatycznie egzekwują wewnętrzne zasady. Zapewnia to spójną ochronę bez konieczności ręcznego sprawdzania.
- Rządzić: Rejestruj każdą czynność, pokazuj, kto co zmienił, i prowadź gotowy do audytu rejestr na potrzeby zgodności i współpracy.
Łącznie te możliwości zapewniają Ramy zarządzania ryzykiem NIST AI do życia w ramach przepływów pracy DevSecOps.
Łączą politykę z praktyką i przekuwają teorię w rezultaty, które programiści mogą faktycznie zobaczyć.
NIST AI RMF i Xygeni ASPM w praktyce
Na przykład poniższa tabela pokazuje, jak każda funkcja NIST jest odwzorowywana na rzeczywistą możliwość w systemie Xygeni ASPM Dzięki temu zespoły mogą przejść od abstrakcyjnych zasad do praktycznej implementacji.
| Funkcja NIST AI RMF | Cel | W jaki sposób Xygeni ASPM Stosuje się to |
|---|---|---|
| Mapa | Określ, gdzie wykorzystywana jest sztuczna inteligencja i jakie zagrożenia może ona ze sobą nieść. | Xygeni automatycznie wykrywa wszystkie repozytoria, zależności i komponenty AI w całym systemie. SDLC. |
| Zmierzyć | Oceń luki w zabezpieczeniach, integralność danych i kontrole. | Xygeni sprawdza podatność na wykorzystanie luk, dostępność i kondycję zależności podczas każdego skanowania. |
| zarządzanie | Ogranicz i kontroluj ryzyko. | Guardrails egzekwować zasady bezpośrednio w CI/CD, blokując niebezpieczny kod i automatyzując poprawki. |
| Rządzić | Zachowaj przejrzystość i odpowiedzialność. | Dashboardi ślady audytu pokazują kompletną historię zmian pod kątem zgodności i współpracy. |
To właśnie tutaj ramy NIST spotykają się z codzienną praktyką DevSecOps.
Poniższa tabela pokazuje, jak każda funkcja NIST jest zgodna z funkcją Xygeni ASPM platforma w rzeczywistych projektach.
Stosowanie ram krok po kroku
Gdy podstawy są już gotowe, zespoły mogą zastosować Ramy zarządzania ryzykiem NIST AI poprzez kilka jasnych, powtarzalnych kroków, które pasują do standardowych przepływów pracy DevSecOps:
- Zdefiniuj przypadki użycia sztucznej inteligencji: Zidentyfikuj, gdzie działa sztuczna inteligencja, jakie dane przetwarza i kto ma do nich dostęp. Wczesna widoczność pomaga zapobiec niepotrzebnemu ujawnieniu w przyszłości.
- Oceń dane i zależności: sprawdź swój stos pod kątem słabych poświadczeń, nieaktualnych bibliotek lub wyciekłych sekretów, zanim trafią one do środowiska produkcyjnego.
- Zestaw Guardrails: dodaj jasne zasady w CI/CD pipelinektóre automatycznie przepuszczają lub blokują zmiany, zapewniając spójność egzekwowania zasad w różnych repozytoriach.
- Zautomatyzuj poprawki: posługiwać się Bot Xygeni oraz Automatyczna naprawa AI generować pull requests z zalecanymi zmianami, co pozwala ograniczyć ręczną pracę i czas przeglądu.
- Monitoruj i dokumentuj: prowadź dokumentację każdej naprawy, aktualizacji zasad icisjon. Ten prosty krok wspiera rozliczalność i ułatwia śledzenie postępów.
Razem te działania utrzymują Zarządzanie ryzykiem AI Niezawodne i widoczne przez cały cykl rozwoju oprogramowania. Pomagają również zespołom wykrywać i rozwiązywać problemy, zanim staną się kosztownymi problemami bezpieczeństwa.
Od wykrycia do naprawy: jak Xygeni radzi sobie z ryzykiem związanym ze sztuczną inteligencją
Gdy pojawi się ryzyko, Xygeni pomaga zespołom działać szybko, bez wychodzenia z rytmu pracy.
Skanowanie może wykryć natychmiastową iniekcję w złączu. Lejek priorytetyzacji Następnie problem jest klasyfikowany według stopnia jego ważności i możliwości wykorzystania, co pomaga programistom skupić się na tym, co najważniejsze.
Bot Xygeni tworzy a pull request z sugerowaną poprawką. Guardrails Sprawdź zmianę lokalnie i na serwerze, aby upewnić się, że jest bezpieczna. Na koniec, Automatyczna naprawa AI ulepsza poprawkę, wykorzystując Twój prywatny model, dodając dodatkową warstwę dokładności.
Przykład przypadku: Zespół fintech wykrył niebezpieczny łącznik MCP podczas PR. Guardrails zablokował połączenie i Bot Xygeni otworzył poprawkę w ciągu kilku minut. Korzystanie Ryzyko remediacjiwybrali bezpieczną wersję zależności i wdrożyli aktualizację tego samego dnia.
Proces ten sprawia Zarządzanie ryzykiem AI ciągłe i szybkie, redukujące tarcia między rozwojem a bezpieczeństwem.
Praktyczny Guardrails dla bezpieczeństwa sztucznej inteligencji
Guardrails zachować pipelineSą przewidywalne, ponieważ zatrzymują ryzykowne działania, zanim się rozprzestrzenią. Są lekkie, przejrzyste i łatwe w utrzymaniu.
Na przykład:
- Ogranicz źródła MCP do zaufanych obszarów roboczych.
- Ogranicz zakresy kluczy API i skróć czas wygaśnięcia.
- Sprawdzaj poprawność monitów i ograniczaj rozmiar wprowadzanych danych, aby zapobiegać nadużyciom.
Zasady te sprawiają, że AI w zarządzaniu ryzykiem część codziennego kodowania, a nie zadanie wykonywane po wdrożeniu.
Lista kontrolna: Gotowość do wysyłki z NIST AI RMF
Przed wydaniem zapoznaj się z tą krótką listą kontrolną, aby upewnić się, że Twój projekt jest zgodny z Ramy zarządzania ryzykiem NIST AI zasady:
| Pozycja listy kontrolnej | Cel |
|---|---|
| Zaktualizowany spis modeli AI, punktów końcowych i łączników | Zapewnia przejrzystość wszystkich komponentów AI przed wydaniem. |
| Guardrails dla kluczy MCP i API ustawionych na blokowanie niebezpiecznych zmian | Zapobiega błędnym konfiguracjom i nieautoryzowanemu dostępowi do środowiska produkcyjnego. |
| Skanuje na każdym pull request w Bot Xygeni | Wczesne wykrywanie luk i problemów ze zgodnością CI/CD przepływu. |
| Prywatne Automatyczna naprawa AI skonfigurowany do automatycznej naprawy | Wdraża poprawki w bezpieczny sposób, zapewniając jednocześnie prywatność kodu źródłowego i danych. |
| Ryzyko remediacji przegląd przed uaktualnieniami zależności | Sprawdza, czy nowe wersje są bezpieczne i kompatybilne przed wdrożeniem. |
Sprawdzanie tych elementów pomaga zespołom wysyłać szybciej i bezpieczniej, zachowując jednocześnie Zarządzanie ryzykiem AI aktywny w każdym cyklu.
Szybkie FAQ
Czym jest NIST AI Risk Management Framework?
Struktura ułatwiająca zespołom mapowanie, mierzenie, zarządzanie i kontrolowanie ryzyka związanego ze sztuczną inteligencją od projektu do produkcji.
Jak zastosować to w DevSecOps?
Dodaj Guardrails in CI/CD, automatyzuj poprawki za pomocą żądań ściągnięcia i rejestruj zmiany w celu ich przeglądu.
Od jakich elementów sterujących powinienem zacząć?
Ograniczaj źródła MCP, ograniczaj zakresy API, sprawdzaj poprawność monitów i sprawdzaj zmiany zależności przy użyciu Ryzyka naprawczego.
Podsumowanie: Od ram do ciągłej praktyki
Ramy zarządzania ryzykiem NIST AI to coś więcej niż lista kontrolna zgodności. To praktyczny model budowania systemów AI, którym zespoły mogą zaufać. Mapując miejsca, w których działa AI, mierząc jej zachowanie, zarządzając lukami w zabezpieczeniach i zarządzająccisOrganizacje traktują bezpieczeństwo jako część procesu, a nie jednorazowe wydarzenie.
W środowiskach DevSecOps takie podejście sprawdza się idealnie. Kontrole bezpieczeństwa, Guardrailsi automatyzacja stają się częścią tego samego pipeline który oferuje funkcje. Zamiast czekać na recenzje lub audyty, programiści dostrzegają zagrożenia już w trakcie kodowania i naprawiają je przed wprowadzeniem produktu do produkcji.
Xygeni wprowadza te ramy w życie, przekształcając ich zasady w codzienne narzędzia:
- ASPM centralizuje widoczność od kodu do chmury.
- Bot Xygeni automatyzuje naprawę poprzez pull requests.
- Automatyczna naprawa AI zwiększa dokładność, jednocześnie zapewniając prywatność danych.
- Ryzyko remediacji pomaga zespołom wybrać najbezpieczniejszą wersję zależności.
Łącznie te możliwości sprawiają, że Zarządzanie ryzykiem AI ciągłe i praktyczne.
Pomagają zespołom tworzyć oprogramowanie, które szybko się rozwija oraz pozostaje bezpieczny, nie powodując tarć w rozwoju.
Ostatecznie wartość NIST AI RMF Nie chodzi o sam dokument, ale o to, jak zespoły go wdrażają. Dzięki odpowiedniej automatyzacji i kulturze, bezpieczeństwo staje się wspólnym nawykiem w całym zespole inżynierskim, a nie oddzielnym audytem.

