






Dla zespołów tworzących bezpieczne oprogramowanie zrozumienie różnica między testowaniem penetracyjnym a skanowaniem podatności, Czy skanowanie podatności a test penetracyjny to coś więcej niż tylko niuans techniczny. Chodzi o wybór odpowiedniej metody w odpowiednim momencie, aby chronić aplikacje i infrastrukturę. Chociaż te terminy są często używane zamiennie, służą różnym celom. Skanowanie podatności automatyzuje wykrywanie znanych luk w kodzie, infrastrukturze i konfiguracjach. Z kolei testy penetracyjne symulują rzeczywiste ataki, aby ujawnić, jak te luki mogą zostać wykorzystane.
Dzięki temu rozróżnieniu wiedza o tym, kiedy zastosować daną technikę, pomaga zespołom ustalać priorytety ryzyka, wzmacniać łańcuch dostaw oprogramowania i zachowywać zgodność z przepisami, takimi jak DORA i NIS2.
W tym przewodniku omówimy obie praktyki, omówimy ich różnice i pokażemy, w jaki sposób ich połączenie może udoskonalić strategię DevSecOps.
Czym jest skanowanie podatności?
Skanowanie podatności, zwany także skanowanie podatności, to zautomatyzowany proces, który sprawdza oprogramowanie, systemy i infrastrukturę pod kątem znanych problemów bezpieczeństwa. Porównuje konfiguracje i zależności z bazami danych udokumentowanych luk, takich jak: Typowe luki i zagrożenia (lista CVE).
Kluczowe cechy skanowania luk w zabezpieczeniach
- Automatyczne wykrywanie:Skanowanie odbywa się na podstawie zdefiniowanych reguł w celu oznaczania błędnych konfiguracji, nieaktualnych pakietów i podatnych na ataki bibliotek.
- Szybkość i skala:Idealny do częstych kontroli w dużych środowiskach lub zintegrowany z CI/CD pipelines.
- Ograniczony kontekst:Skanery identyfikują problemy, ale nie oceniają, czy można je wykorzystać w rzeczywistym środowisku.
Rozważmy przypadek zespołu DevOps, który dodaje analizę składu oprogramowania (SCA) narzędzie do jego CI pipelineZa każdym razem, gdy ktoś otwiera pull requestNarzędzie skanuje w poszukiwaniu nieaktualnych lub ryzykownych zależności. Oznacza znane luki CVE, ale nie może potwierdzić, czy te luki są osiągalne lub możliwe do wykorzystania w czasie wykonywania.
Skanowanie podatności zapewnia zespołom wczesny wgląd w znane zagrożenia. Jednak samo stosowanie może prowadzić do zmęczenia alertami. Aby temu zaradzić, nowoczesne rozwiązania – takie jak te od Xygeni – priorytetyzują luki w zabezpieczeniach na podstawie możliwości ich wykorzystania i dostępności, pomagając zespołom skupić się na tym, co naprawdę ważne.
Tworzysz nowoczesny program AppSec?
Nie przegap naszego poradnika: Jak zaprojektować program zarządzania lukami w zabezpieczeniach. Dowiedz się, jak zbudować skalowalne podejście oparte na ryzyku, które będzie zgodne z Twoim procesem DevSecOps.
Co to są testy penetracyjne?
Testy penetracyjne, często określany jako test penetracyjny, to ręczny, symulowany cyberatak, który ujawnia, jak luki w zabezpieczeniach mogą być wykorzystywane w rzeczywistych warunkach. W przeciwieństwie do automatycznego skanowania, naśladuje on zachowanie atakującego, aby włamać się do systemów, zwiększyć uprawnienia i uzyskać dostęp do poufnych danych.
Rodzaje testów penetracyjnych
- Czarna skrzynka:Tester nie ma wcześniejszej wiedzy na temat systemu, symulując zewnętrznego atakującego.
- Białe pudełko:Tester ma pełny dostęp do kodu, architektury i infrastruktury, co jest idealne do szczegółowej analizy.
- Szare pudełko:Tester ma częściową wiedzę — powszechnie stosowaną w bezpiecznych SDLC środowiska, aby zrównoważyć realizm i wydajność.
Kluczowe cechy testu penetracyjnego
- Eksploracja ręczna:Specjaliści ds. bezpieczeństwa (lub zespoły czerwone) symulują rzeczywiste ścieżki ataków, łącząc luki w zabezpieczeniach i omijając kontrole.
- Głębia taktyczna:Wykracza poza analizę pojedynczych problemów, aby ocenić, w jaki sposób atakujący mogą wykorzystać Twoje środowisko.
- Zgodność z przepisami: Wymagane przez wiele systemów bezpieczeństwa standardw tym PCI-DSS, DORA i NIS2.
Przed uruchomieniem nowej platformy usług finansowych firma przeprowadza test penetracyjny typu „grey box”. Zespół ds. bezpieczeństwa podejmuje próby nadużyć API, eskalacji uprawnień i ataków typu injection, aby sprawdzić, czy mechanizmy obronne aplikacji sprawdzą się w obliczu realistycznych zagrożeń.
Skanowanie podatności a testy penetracyjne
Chociaż obie praktyki mają na celu wzmocnienie Twojej postawy bezpieczeństwa, skanowanie podatności a testy penetracyjne służą zupełnie różnym celom. Zrozumienie, jak i kiedy używać każdego z nich, jest kluczem do tworzenia domyślnie bezpiecznych przepływów pracy w nowoczesnych środowiskach DevOps.
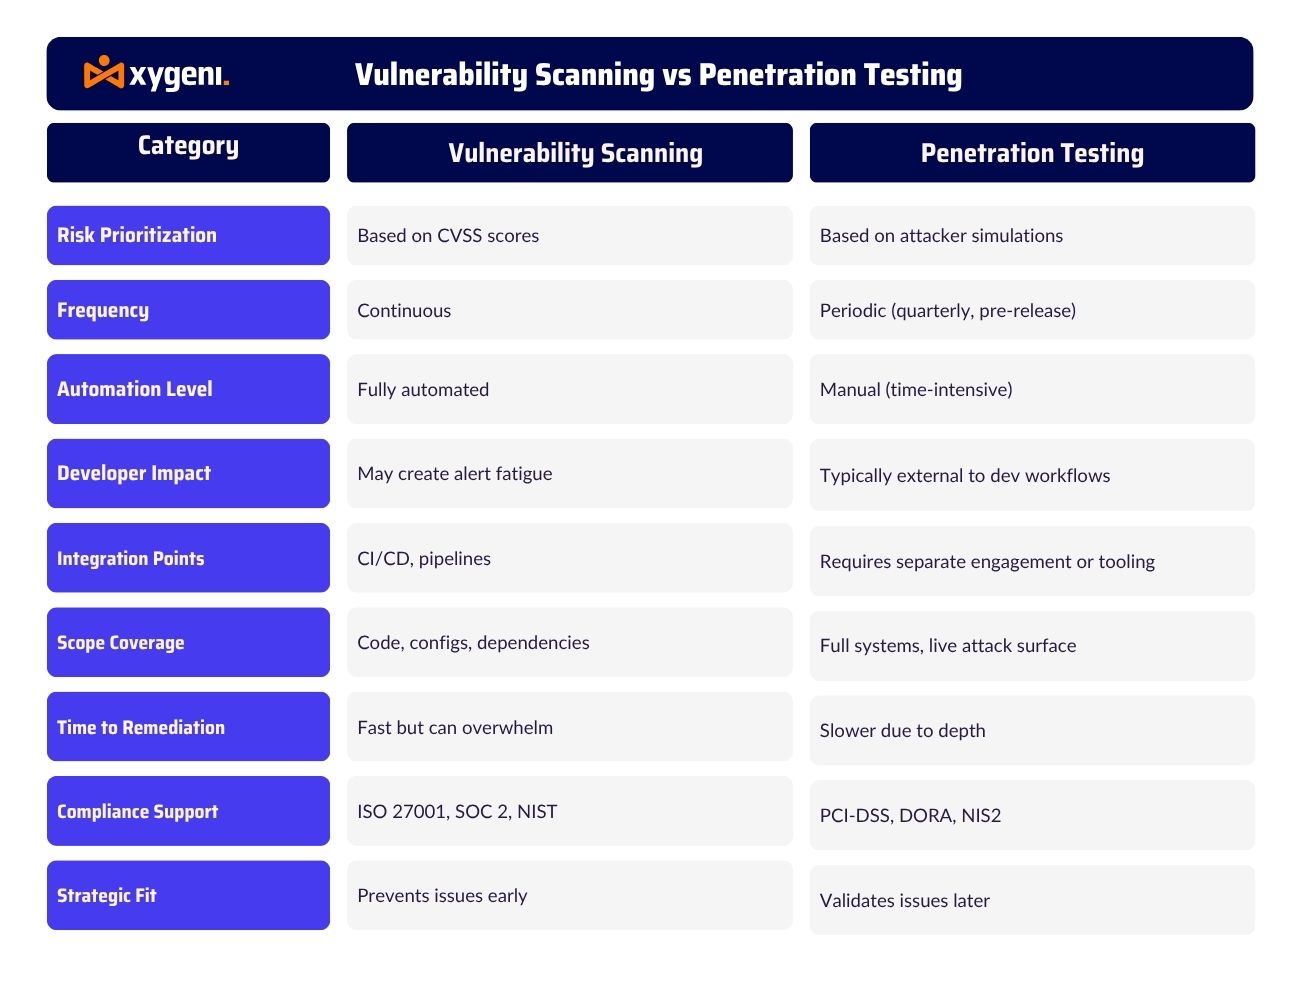
Kluczowe różnice między skanowaniem luk w zabezpieczeniach a testem penetracyjnym w skrócie
- Zautomatyzowane kontra symulowane
Skanowanie podatności jest uruchamiane automatycznie — zazwyczaj podczas kompilacji lub w nocy pipelines — identyfikacja znanych luk. Testy penetracyjne są jednak manualne i symulują, jak atakujący wykorzystałby te luki w rzeczywistych warunkach. - Ciągły vs. okresowy
Możesz uruchamiać skanowanie pod kątem luk w zabezpieczeniach na każdym urządzeniu commit or pull request za pomocą CI/CD Integracje takie jak te od Xygeni. Z kolei testy penetracyjne są zazwyczaj planowane przed premierami, zmianami w architekturze lub kamieniami milowymi zgodności. - Głębokość ma znaczenie
Skaner może oznaczyć podatny pakiet, ale nie jest w stanie stwierdzić, czy ten kod jest osiągalny. Test penetracyjny sięga głębiej – pokazuje, czy atakujący może faktycznie wykorzystać lukę, aby uzyskać dostęp, zwiększyć uprawnienia lub wykraść dane. - Przesunięcie w lewo a symulacja świata rzeczywistego
Skanowanie podatności wspiera strategię bezpieczeństwa „shift-left”, umożliwiając programistom wczesne wykrywanie problemów. Testy penetracyjne pozwalają zweryfikować rzeczywistość na późniejszym etapie cyklu życia oprogramowania, sprawdzając, jak skutecznie zabezpieczenia sprawdzają się pod presją.
Krótko mówiąc, skanery zapewniają szybkość i szerokość, testy penetracyjne zapewniają głębię i dokładność.cisRazem tworzą pełny obraz stanu bezpieczeństwa Twojej aplikacji.
Kiedy stosować testy penetracyjne, a kiedy skanowanie podatności w praktyce
Wiedząc kiedy stosować skanowanie podatności a kiedy testy penetracyjne jest niezbędny do zarządzania ryzykiem bez spowalniania rozwoju. Chociaż skanowanie w poszukiwaniu słabych punktów oraz test penetracyjny oba pomagają zabezpieczyć oprogramowanie, choć pełnią zupełnie różne role.
- Skanowanie luk w zabezpieczeniach zapewnia szybki, zautomatyzowany wgląd w znane problemy dotyczące bazy kodu, infrastruktury i zależności.
- Testy penetracyjne oferuje dogłębną, rzeczywistą symulację tego, w jaki sposób te problemy mogą zostać powiązane i wykorzystane przez atakujących.
Ponieważ działają na różnych poziomach głębokości i częstotliwości, wybór pomiędzy skanowanie podatności a test penetracyjny nie chodzi o to, który z nich jest lepszy, ale o to, kiedy należy stosować każdy z nich w cyklu życia oprogramowania.
Regularna konserwacja: Korzystaj ze skanowania podatności w celu zapewnienia ciągłej higieny bezpieczeństwa
W środowiskach DevOps należy traktować skanowanie podatności jak kontrola higieny. Przeprowadzaj ją często, automatyzuj i integruj bezpośrednio z systemem. CI/CD przepływy pracy. Takie podejście pozwala zachować czystość i zgodność kodu bez spowalniania pracy programistów.
Najlepiej stosować do:
- CI/CD pipelines:Skanuj każdy pull request, kompilację i wdrożenie w celu wczesnego wykrycia problemów.
- Zaplanowane kontrole:Uruchamiaj codziennie lub co tydzień, aby wykryć nieaktualne pakiety, niebezpieczne konfiguracje lub ujawnione sekrety.
- Audyty zgodności:Automatycznie generuj dowody dla norm ISO 27001, SOC 2, NIST i innych.
Dlaczego jest to ważneSkanowanie podatności wykrywa znane błędy, zanim trafią one do produkcji. Aby jednak uniknąć zmęczenia alertami, zespoły potrzebują priorytetyzacji. Dlatego platformy takie jak Xygeni usprawniają każdy skanowanie w poszukiwaniu słabych punktów z punktacją podatności na wykorzystanie (np. EPS), analizę dostępności i kontekst — dzięki czemu inżynierowie mogą najpierw zająć się tym, co najważniejsze.
Kluczowe kamienie milowe: Wykorzystaj testy penetracyjne do dogłębnej walidacji i analizy ryzyka w świecie rzeczywistym
Gdy ryzyko jest wyższe — na przykład tuż przed startem lub po remoncie infrastruktury, testy penetracyjne jest właściwym wyborem. W przeciwieństwie do skanowania, test penetracyjny aktywnie symuluje, w jaki sposób atakujący mogą wykorzystać luki w zabezpieczeniach, aby włamać się do Twojego systemu.
Najlepiej stosować do:
- Testy przed uruchomieniem:Odkryj zagrożenia związane z nowymi aplikacjami, interfejsami API i usługami w chmurze, zanim zostaną udostępnione.
- Oceny po migracji:Zweryfikuj bezpieczeństwo po przejściu na mikrousługi, kontenery lub nowe środowisko chmurowe.
- Cykle audytu:Spełnij wymogi takie jak PCI-DSS, DORA lub NIS2 lub przygotuj się na ćwiczenia zespołu czerwonegocisnp..
- Walidacja incydentów:Potwierdź, że poprawki są skuteczne po naruszeniu lub krytycznym alercie.
Dlaczego jest to ważne:Skanowanie pokazuje, co jest zepsute; testy penetracyjne pokazują, jak atakujący mogą się włamać. Jeśli wahasz się między skanowanie podatności a test penetracyjny, rozważ to: skanowanie wykrywa problemy, ale testowanie udowadnia ich wpływ. Oba są krytyczne – tylko w różnych momentach.
Dlaczego testy penetracyjne i skanowanie podatności są kluczowe dla nowoczesnych DevSecOps
Nowoczesne technologie DevSecOps Zespoły nie muszą tylko wykrywać problemów – muszą rozumieć, które z nich są istotne, jak mogą zostać wykorzystane i kiedy podjąć działania. Dlatego zrozumienie różnicy między testami penetracyjnymi a skanowaniem podatności to coś więcej niż tylko terminologia – chodzi o to, jak budować odporne i bezpieczne systemy. pipelines.
Jak widzieliśmy:
- A skanowanie w poszukiwaniu słabych punktów zapewnia szybkość, szeroki zakres i automatyzację — idealne rozwiązanie do codziennej higieny i przestrzegania przepisów.
- A test penetracyjny zapewnia głębię, kontekst i symulację świata rzeczywistego — idealne w przypadku zmian obarczonych wysokim ryzykiem lub wydarzeń walidacyjnych.
Razem tworzą zrównoważoną całość Obrona w głębi strategia. Jasno definiując, kiedy używać skanowanie podatności a testy penetracyjneZespoły DevSecOps redukują hałas, skutecznie ustalają priorytety oraz chronią szybkość i stabilność.
Perspektywa NIST: połączenie obu w celu uzyskania kompleksowego zasięgu
Narodowy Instytut Standardi technologii (NIST) wyraźnie przedstawia, w jaki sposób obie praktyki wspierają solidne operacje bezpieczeństwa.
- Skanowanie luk:NIST definiuje to jako proaktywną technikę identyfikacji hostów, atrybutów systemu i znanych luk w zabezpieczeniach — niezbędny krok na wczesnym etapie wykrywania.
- Testowanie penetracyjneWedług NIST, metoda ta aktywnie sprawdza zabezpieczenia systemu, symulując rzeczywiste ścieżki eksploatacji. Testuje, w jaki sposób atakujący mogą poruszać się bocznie w systemach i obejść istniejące zabezpieczenia.
Specjalna publikacja NIST 800-115 podkreśla znaczenie prowadzenia obu skanowanie podatności a test penetracyjny nie jest to albo-albocisjon. Zamiast tego połączenie zapewnia wczesne wykrycie oraz walidacja na późnym etapie.
Stanowisko ENISA: Włączenie testów do operacji opartych na zagrożeniach
Agencja Unii Europejskiej ds. Cyberbezpieczeństwa (ENISA) zaleca również używanie obu skanowanie podatności i testy penetracyjneZgodnie z oficjalnymi wytycznymi wdrożeniowymi:
- Organizacje powinny planować tego typu działania regularnie oraz po wprowadzeniu istotnych zmian.
- W celu wykrywania zagrożeń wewnętrznych i ich ograniczania ENISA zaleca integrację obu systemów w ramach procesów wykrywania zagrożeń.
Podsumowanie: Używaj obu, aby utrzymać się na czele
Jeśli Twój zespół wykonuje tylko skanowanie podatności a test penetracyjny, przeoczysz krytyczne martwe pola. Skanery pomogą Ci działać szybko i wcześnie wykryć znane problemy. Testy penetracyjne pozwolą Ci zbadać problem głębiej – sprawdzając, czy te problemy można wykorzystać w praktyce.
🗒️. Reasumując:W przypadku stosowania razem, testy penetracyjne a skanowanie podatności To nie debata, to plan. Zmniejszasz hałas, zwiększasz przejrzystość i zabezpieczasz swoje pipeline od kodu do chmury.
Jak Xygeni usprawnia skanowanie luk w zabezpieczeniach (i uzupełnia testy penetracyjne)
Skanowanie podatności jest potężne —ale tylko wtedy, gdy jest to precise, kontekstowe i płynnie zintegrowane z Twoim pipeline. To właśnie wyróżnia Xygeni.
Zamiast zasypywać zespoły szumem informacyjnym, Xygeni koncentruje się na tym, co jest podatne na atak, osiągalne i istotne dla Twojego kodu. Dzięki temu Twoi programiści mogą szybciej ustalać priorytety, naprawiać błędy w sposób bardziej inteligentny i redukować problemy z bezpieczeństwem bez spowalniania pracy.
Dlaczego Xygeni jest inne
- Skanowanie pod kątem podatności na wykorzystanie
Xygeni wzbogaca każdego skanowanie w poszukiwaniu słabych punktów z punktacją EPSS, analizą dostępności i kontekstem biznesowym — dzięki temu nie tracisz czasu na to, co tak naprawdę nie jest niebezpieczne. - Przepływ pracy skoncentrowany na deweloperze
Uruchom skanowanie bezpośrednio w CI/CD lub Twojego IDE. Otrzymuj informacje zwrotne w czasie rzeczywistym tam, gdzie pracują już programiści. - warunki indywidualne
Guardrails
Automatycznie blokuj krytyczne problemy na podstawie swoich zasad — bez dodatkowych utrudnień. - Praktyczne spostrzeżenia, a nie alerty
Xygeni koreluje luki w zabezpieczeniach z kodem źródłowym, konfiguracjami i infrastrukturą, aby wykryć istotne zagrożenia — nie tylko listy CVE.
Zbuduj odporne rozwiązania DevSecOps z Xygeni
Kiedy połączysz testy penetracyjne a skanowanie podatności Strategicznie, odblokowujesz potężny, dwuwarstwowy model bezpieczeństwa. Xygeni pomaga Ci opanować pierwszą warstwę – wprowadzając inteligencję i automatyzację do Twojej strategii skanowania – dzięki czemu możesz połączyć ją z ukierunkowanymi testami penetracyjnymi tam, gdzie są one najbardziej potrzebne.
Chcesz zobaczyć to w akcji? Zarezerwuj demo or wypróbuj za darmo. Dowiedz się, jak Xygeni pomaga Ci zabezpieczyć cały Twój SDLC, od commit do chmury!

