






Aby osiągnąć prawdziwe źródło code securityZespoły programistyczne muszą wdrożyć narzędzia skanujące i praktyki przesunięcia w lewo, które zapobiegają nieautoryzowanemu użyciu i zatrzymują zagrożenia, zanim kod trafi do produkcji. Jeśli pytasz jak mogę zapobiec wykorzystaniu mojego kodu źródłowegoodpowiedź zaczyna się od widoczności, guardrailsi ochrona w czasie rzeczywistym. Dzięki integracji niezawodnego źródła code security Wprowadzając narzędzia skanujące do swojego przepływu pracy, możesz wcześnie wykryć błędy logiczne, zakodowane na stałe tajne informacje i podatne zależności, dzięki czemu integralność kodu nigdy nie zostanie pozostawiona przypadkowi.
Co to jest źródło Code Security i dlaczego to ma znaczenie
Pisząc kod, odpowiadasz nie tylko za jego funkcjonalność. Odpowiadasz również za jego ochronę. Źródło code security chodzi o to, aby to, co budujesz, było bezpieczne, od commit wdrożyć.
Mówiąc najprościej, oznacza to uniemożliwienie atakującym wykorzystania luk w zabezpieczeniach, kradzieży logiki lub manipulacji repozytoriami. Ale to sięga głębiej. Obejmuje również wszystko, od integralność kodu do praktyki przesunięcia w lewo które wcześnie wykrywają ryzyko.
W końcu atakujący rzadko czekają na produkcję. Często atakują, gdy masz obniżoną czujność, na przykład gdy zakodowany na stałe sekret wślizgnie się do… commit lub do systemu wkrada się złośliwa zależność package.json.
Dlatego bezpieczne procesy programistyczne muszą obejmować:
- Wczesne wykrywanie wad i tajemnic
- Ochrona przed zmodyfikowanymi zależnościami
- Ciągły źródło code security narzędzia skanujące które działają w twoim CI/CD
Innymi słowy, źródło code security nie jest już opcjonalne. Jest niezbędne dla zespołów, które chcą szybko się rozwijać, nie narażając się na realne zagrożenia.
Typowe zagrożenia dla integralności kodu źródłowego (i jak atakujący je wykorzystują)
Ochrona kodu źródłowego to nie tylko pisanie czystej logiki. Jeśli pytasz… jak mogę zapobiec wykorzystaniu mojego kodu źródłowego W obliczu zagrożeń ze strony nieautoryzowanych podmiotów, odpowiedź zaczyna się od zrozumienia sposobu myślenia atakujących. Często wykorzystują oni słabe punkty w cyklu rozwoju oprogramowania, nie tylko w kodzie produkcyjnym. To najczęstsze zagrożenia dla integralności kodu źródłowego, z którymi każdy programista powinien zmierzyć się na wczesnym etapie.
1. Wyciekłe sekrety w Commits
Tokeny, klucze API i dane uwierzytelniające często są commitprzez pomyłkę. Zdarza się to często .env Pliki, skrypty debugowania lub zapomniane przypadki testowe. Po ujawnieniu atakujący mogą wykorzystać te poufne dane do uzyskania dostępu do usług w chmurze lub systemów wewnętrznych. Stale skanują publiczne repozytoria i szybko reagują, gdy znajdą coś przydatnego.
2. Zmodyfikowane lub przejęte zależności
Zależności open source to częsty punkt wejścia. Atakujący mogą przejąć kontrolę nad kontami administratorów lub opublikować złośliwe aktualizacje, które wydają się legalne. Bez ścisłego przypinania wersji lub skanowania behawioralnego, Twoja kolejna kompilacja może zaimportować złośliwe oprogramowanie bez ostrzeżenia.
3. CI/CD Pipeline Zastrzyki
CI/CD systemy są głównymi celami. Jeśli twoje pipeline Zawiera niebezpieczne skrypty, niezweryfikowane działania stron trzecich lub niezabezpieczone zależności, atakujący może wstrzyknąć kod uruchamiany podczas kompilacji. Tego typu ataki często całkowicie omijają kod źródłowy i zagrażają systemom poprzez niezabezpieczoną automatyzację.
4. Niepewny Pull Requests i ślepe scalanie
Ryzykowny kod może kryć się za czystą składnią. Jeśli zespoły pomijają recenzje koleżeńskie lub analizy statyczne, niebezpieczna logika może przedostać się do środowiska produkcyjnego. Atakujący szukają wtedy tych luk we wdrożonych punktach końcowych, zwłaszcza w przepływach kontroli dostępu i uwierzytelniania.
Najlepsze praktyki zapobiegające nieautoryzowanemu wykorzystaniu kodu źródłowego
Aby zmniejszyć ekspozycję i wzmocnić źródło code security i integralności kodu, stosuj się do tych najlepszych praktyk w całym cyklu rozwoju oprogramowania. Jeśli się zastanawiasz, jak mogę zapobiec wykorzystaniu mojego kodu źródłowego bez pozwolenia, ta lista kontrolna jest punktem wyjścia.
1. Użyj źródła Code Security Narzędzia skanujące na każdym Commit
Uruchom SAST narzędzia w każdym commit or pull request. Skanuj w poszukiwaniu błędów logicznych, ukrytych kodów i niebezpiecznych funkcji, zanim kod dotrze do gałęzi głównej. Priorytetowo traktuj narzędzia, które oferują praktyczne rezultaty z minimalną liczbą fałszywych alarmów.
2. Wprowadź ochronę oddziału i wymagaj recenzji koleżeńskiej
Włącz reguły ochrony gałęzi w ustawieniach repozytorium. Wymagaj co najmniej jednego recenzenta na pull request i blokować bezpośrednie pushowanie do chronionych gałęzi. Zapobiega to nieautoryzowanym zmianom i zapewnia nadzór.
3. Skanowanie zależności z kontrolą dostępności i podatności na wykorzystanie
Użyj źródła code security narzędzia do skanowania wykraczające poza CVE. Wybierz SCA Silnik, który ocenia, czy podatne zależności są faktycznie wywoływane w kodzie i w jakim stopniu te ścieżki są podatne na wykorzystanie.
4. Automatyczna rotacja sekretów i skanowanie w poszukiwaniu wycieków
Przechowuj wszystkie dane uwierzytelniające i tokeny w bezpiecznych, tajnych menedżerach. Ustaw zasady automatycznej rotacji i przeskanuj cały swój… Historia Git, tagi i warstwy kontenerów dla zakodowanych na stałe sekretów lub przypadkowych wycieków.
5. Przeprowadź audyt CI/CD Pipelines jak ryzykowne zachowanie
Sprawdź swoje pipelines jako kod. Sprawdź pod kątem niebezpiecznych skryptów, odpiętych zależności i działań stron trzecich pobierających dane z nieznanych rejestrów. Zastosuj CI/CD guardrails które przerywają kompilację podejrzanej aktywności. Aktorzy zagrożeń często wykorzystują pipeline Słabości, a nie tylko kod źródłowy. Ten krok chroni integralność całego procesu dostarczania.
Chcesz przypomnieć sobie, co tak naprawdę oznacza bezpieczne oprogramowanie?
Sprawdź Bezpieczeństwo oprogramowania: Powrót do podstaw i dowiedz się, w jaki sposób podstawowe praktyki nadal chronią nowoczesne pipelines.
Przykład z życia wzięty: Kiedy źródło Code Security Niepowodzenia w CI Pipeline
Załóżmy, że podczas rutynowej aktualizacji deweloper dodaje pakiet open source o popularnym wyglądzie:
					"dependencies": {
  "net-utils-helper": "1.2.3"
}
Na pierwszy rzut oka wszystko wydaje się bezpieczne. Nie CVE są wymienione. Wersja jest przypięta. Repozytorium wygląda na legalne.
Jednak deweloper nie zauważył tego:
- Pakiet zawiera skrypt poinstalacyjny, który w trybie cichym wysyła informacje o systemie.
SSH_PRIVATE_KEYdo zdalnego serwera. - Skrypt aktywuje się tylko w środowisku CI, sprawdzając
CI=truew zmiennych środowiskowych. - Narzędzia do analizy statycznej nie oznaczają pakietu, ponieważ nie pasuje on do żadnego znanego podpisu CVE.
Jakie źródło Code Security Narzędzie skanujące powinno działać
To tutaj nowoczesność źródło code security narzędzia skanujące lubić Xygeni Proszę wejść:
- one zeskanuj dokładną wersję dodano nie tylko nazwę.
- one przeanalizuj zachowanie pakietu, w tym skrypty instalacyjne, wzorce dostępu do plików i wywołania sieciowe.
- one wykryć złośliwe zamiarynawet jeśli w pakiecie nie zgłoszono żadnych CVE.
- one zablokować kompilację w CI pipeline przed uruchomieniem zagrożonej zależności.
Wynik
- Tylne drzwi nigdy nie zostaną wykonane.
- Tajemnica nigdy nie wycieknie.
- Zespół unika kompromisów w łańcuchu dostaw.
Ten przykład pokazuje, dlaczego poleganie wyłącznie na CVE lub ręcznych kontrolach już nie wystarcza. Aby chronić integralność kodu i zapobiec przedostawaniu się złośliwego kodu do systemu, pipelinepotrzebujesz inteligentniejszych narzędzi z analizą zachowań i danymi w czasie rzeczywistym CI/CD egzekwowanie.
Jak Xygeni SAST Zabezpiecza kod źródłowy od wewnątrz
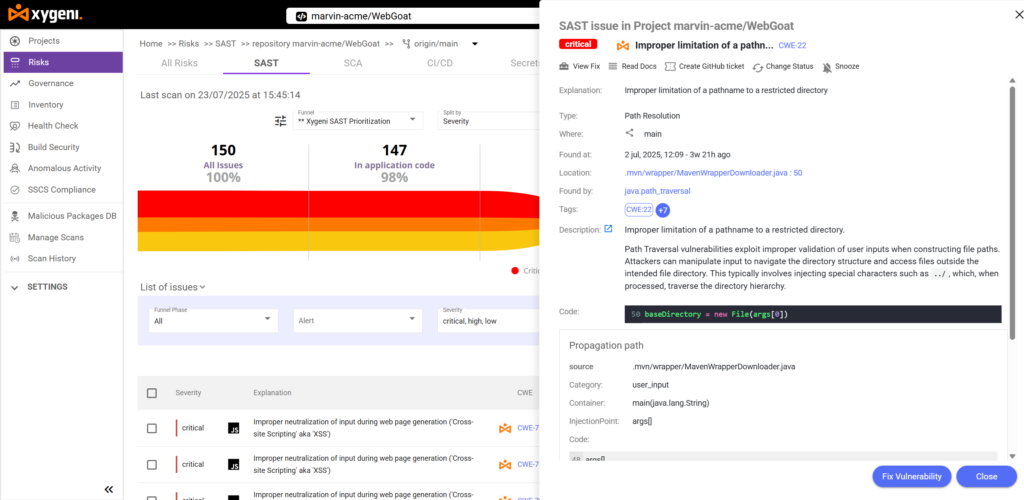
Większość SAST narzędzia te spowalniają rozwój lub generują wśród zespołów fałszywe alarmy. Xygeni stosuje inne podejścieZapewnia statyczną analizę stworzoną z myślą o deweloperach, która koncentruje się na tym, co naprawdę ważne: możliwych do wykorzystania lukach w rzeczywistych ścieżkach kodu.
Oto w jaki sposób Xygeni chroni kod źródłowy od wewnątrz:
- Skanuje co Pull Request w czasie rzeczywistym
Xygeni analizuje kod w momencie otwarcia żądania żądania (PR). Śledzi przepływy wykonywania, identyfikuje podatne wzorce i sygnalizuje problemy, zanim dotrą one do gałęzi głównej. - Śledzi rzeczywiste przepływy danych
Zamiast sprawdzać ogólne wzorce, Xygeni śledzi dane wejściowe ze źródeł do odbiorników. Dzięki temu sygnalizuje tylko te luki, które są rzeczywiście dostępne i istotne. - Daje programistom pełny obraz
Każdy problem zawiera znaczniki CWE, poziomy ważności, kontekst podatności na wykorzystanie luk w zabezpieczeniach oraz lokalizacje plików. Dzięki temu programiści mogą zrozumieć i rozwiązać problemy bez zbędnych domysłów. - Zapewnia poprawki bez utraty kontroli
Jeśli to możliwe, Xygeni sugeruje AutoFix bezpośrednio w pull requestDeweloperzy sprawdzają poprawkę, zatwierdzają ją i mają pełną kontrolę nad tym, co zostanie scalone. - Zapobiega wprowadzaniu nowych błędów przez ryzykowne poprawki
Jeśli poprawka wprowadza nowe luki w zabezpieczeniach lub stwarza zagrożenia funkcjonalne, Xygeni powiadamia zespół przed scaleniem zmian. - Automatycznie zatrzymuje niebezpieczne połączenia
Możesz zdefiniować zasady bezpieczeństwa, które blokują scalanie w przypadku wykrycia krytycznych błędów. Chroni to Twoją bazę kodu, a jednocześnie zapewnia płynny przepływ pracy.
Dzięki Xygeni Twój zespół otrzymuje szybką, dokładną i kontekstową analizę statyczną. Wcześnie wykrywasz realne zagrożenia, pewnie je eliminujesz i zachowujesz integralność kodu, nie spowalniając jednocześnie wydawania kolejnych wersji.
Podsumowanie: Twórz szybko, dbaj o bezpieczeństwo i kontroluj swój kod
Źródło code security nie jest już opcjonalne. Jeśli się zastanawiasz, jak mogę zapobiec wykorzystaniu mojego kodu źródłowego Bez pozwolenia, odpowiedź leży w widoczności, automatyzacji i wczesnej interwencji. Atakujący nie czekają już na produkcję. Wykorzystują błędy w pull requests, naruszone pakiety i nieprawidłowo skonfigurowane pipelines.
Dlatego właśnie nowoczesne zespoły integrują źródło code security narzędzia skanujące do ich procesów rozwoju. Narzędzia takie jak Xygeni zapewniają programistom ochronę w czasie rzeczywistym przed błędami logicznymi, złośliwymi zależnościami, wyciekiem sekretów i CI/CD exploity, bez spowalniania dostawy.
Aby budować szybko i zachować bezpieczeństwo, musisz przesunąć się w lewo. Zintegruj skanowanie bezpieczeństwa z każdym commit, każde scalanie i każda kompilacja. W ten sposób Twój zespół zachowuje kontrolę nad kodem, ryzykiem i wydaniem. Co najważniejsze, powstrzymujesz zagrożenia, zanim dotrą do produkcji.
Teraz nadszedł czas na wzmocnienie kodu źródłowego od wewnątrz.
Gotowy, aby zacząć? Odkryj Bezpłatny okres próbny Xygeni

