






W miarę jak rozwój oprogramowania staje się szybszy i bardziej zależny od oprogramowania typu open source, zarządzanie ekspozycją poprzez oprogramowanie do zarządzania ryzykiem stron trzecich jest teraz priorytetem. Jednak ochrona bazy kodu wymaga wyjścia poza podstawowe audyty. Nowoczesny platforma zarządzania ryzykiem stron trzecich musisz wejść głęboko w swoje pipelines, zależności i zasoby środowiska wykonawczego. Dlatego zespoły wymieniają przestarzałe oprogramowanie do zarządzania ryzykiem dostawców zewnętrznych z narzędziami, które działają z prędkością programisty. W tym kontekście, oprogramowanie do zarządzania ryzykiem stron trzecich i dostawców musi pomóc Ci automatycznie i nieprzerwanie wykrywać złośliwe oprogramowanie, nieaktualne pakiety, konflikty licencji i niebezpieczne konfiguracje.
Wprowadzenie: Ryzyko związane z podmiotami trzecimi nie dotyczy już tylko dostawców
Większość narzędzi do pomiaru ryzyka dostawców koncentruje się na zakupach, a nie pipelines. Informują one, kto sprzedał oprogramowanie, a nie to, co faktycznie działa w Twojej aplikacji. Tymczasem programiści codziennie importują, ponownie wykorzystują i wdrażają komponenty innych firm.
Pobierasz zależności z rejestrów publicznych, polegasz na pakietach z brakującymi opiekunami i wdrażasz obrazy Dockera, których nikt nigdy nie przeskanował. Zespoły prawne i ds. zgodności nie sprawdzają tych zewnętrznych dostawców. Programiści scalają je bezpośrednio w środowisku produkcyjnym.
Potrzebujesz więc nowej strategii. Aby zarządzać ryzykiem związanym z podmiotami zewnętrznymi w DevOps, musisz skanować rzeczywisty kod, śledzić zachowanie komponentów i egzekwować zasady zaufania w całym stosie. Ryzyko tkwi w Twoim repozytorium, a nie w kontrakcie z dostawcą.
2. Dlaczego oprogramowanie do zarządzania ryzykiem dostawców zewnętrznych nie widzi, co znajduje się w Twoim kodzie
Tradycyjnie ryzyko związane z podmiotami zewnętrznymi oznaczało ryzyko związane z dostawcą. Wysyłało się kwestionariusz, sprawdzało certyfikaty, ewentualnie przeprowadzało szybki audyt i przechodziło dalej. Jednak oprogramowanie już tak nie działa.
Dzisiaj Twoja baza kodu pobiera pakiety z Npm, PyPI, Maven, Centrum Dockerai wiele więcej. To nie są dostawcy, z którymi się podpisuje umowy, to współpracownicy, których się nie zna. Niektórzy z nich utrzymują krytyczne zależności, inni nie aktualizowali swojego kodu od lat. A czasami ktoś przesyła złośliwe oprogramowanie podszywające się pod użyteczny moduł.
W rezultacie ci „niewidzialni dostawcy” stanowią coraz większą powierzchnię ataku. Mogą oni wprowadzać:
- Krytyczne luki w zabezpieczeniach
- Niezgodne lub ryzykowne licencje (GPL, AGPL, SSPL…)
- Porzucone pakiety bez przyszłych aktualizacji
- Zależności trojańskie lub zaciemnione ładunki
W związku z tym poleganie wyłącznie na tradycyjnym oprogramowaniu do zarządzania ryzykiem od zewnętrznych dostawców nie zapewni ochrony przed zagrożeniami, które już istnieją w Twojej firmie. pipelineJeśli Twoja strategia zarządzania ryzykiem związanym z osobami trzecimi nie uwzględnia skanowania na poziomie komponentów, pozostawiasz otwartą, ślepą strefę.
Co więcej, ramy zgodności Podobnie jak DORA i NIS2, obecnie wymagają one zarządzania kodem stron trzecich w taki sam sposób, jak usługami stron trzecich. Obejmuje to zarządzanie licencjami, pochodzenie oprogramowania i aktywne ograniczanie podatności.
Jakie możliwości platformy zarządzania ryzykiem stron trzecich są naprawdę istotne
Jeśli Twoje zewnętrzne narzędzie do zarządzania ryzykiem śledzi tylko dostawców, nie dostrzega prawdziwego problemu. Programiści importują teraz więcej niezweryfikowanego kodu niż kiedykolwiek wcześniej, z pakietów, kontenerów, skryptów i… CI/CD Wtyczki. Dlatego oprogramowanie, które dostarczasz, często zawiera setki elementów firm trzecich, których nie stworzyłeś, nie sprawdziłeś ani nie zweryfikowałeś.
Aby właściwie zarządzać tym ryzykiem, nowoczesne oprogramowanie do zarządzania ryzykiem stron trzecich musi spełniać nowe wymagania standard i musi działać na poziomie, na którym występują rzeczywiste zagrożenia: w bazie kodu i pipelines.
Dokładniej rzecz ujmując, właściwe rozwiązanie powinno oferować następujące elementy:
SBOMi widoczność na platformie zarządzania ryzykiem stron trzecich
Nie można zabezpieczyć czegoś, czego nie widać. Platforma musi identyfikować wszystkie komponenty innych firm, w tym zależności przechodnie i pakiety systemowe. Kompletna i stale aktualizowana Wykaz materiałów oprogramowania (SBOM) nie jest już opcjonalne, jest wymagane przez ramy takie jak DORA, NIS2 i rozporządzenie wykonawcze 14028.
Wykrywanie i zarządzanie ryzykiem licencyjnym
Naruszenia licencji mogą skutkować pozwami sądowymi lub zmusić Cię do udostępnienia całego swojego pakietu oprogramowania open source. Twoje narzędzia muszą wykrywać licencje wysokiego ryzyka (takich jak AGPL lub SSPL), egzekwować niestandardowe zasady i wychwytywać nieznane lub sprzeczne typy licencji zanim dotrą one do środowiska produkcyjnego.
Alerty dotyczące konserwacji i przestarzałości
Przestarzałe biblioteki są często podatne na ataki, niezałatane i nieutrzymywane. Twoja platforma musi Cię informować, gdy komponent nie był aktualizowany od lat lub gdy jego opiekun zniknął. Pomaga to zapobiegać przekształcaniu się długu technicznego w dług bezpieczeństwa.
Wykrywanie złośliwego oprogramowania i zagrożeń dla łańcucha dostaw w czasie rzeczywistym
Złośliwe pakiety nie czekają na audyt. Są zaprojektowane tak, aby wtapiać się w otoczenie i aktywować się po cichu. Dlatego Twoja platforma zarządzania ryzykiem musi obejmować skanowanie w czasie rzeczywistym w poszukiwaniu trojanów, backdoorów, typosquattingu i podejrzanych skryptów, zanim dotrą one do Twojego środowiska.
Wbudowana dostępność i priorytetyzacja
Zasypywanie programistów 500 niewykorzystanymi lukami nie poprawia bezpieczeństwa. Zamiast tego generuje szum, opóźnia działania i marnuje czas. Dlatego użyteczna platforma musi oferować więcej. Powinna pokazywać, co jest faktycznie dostępne i podatne na wykorzystanie w Twojej aplikacji. Ponadto musi priorytetyzować problemy w oparciu o wpływ na biznes i zmniejszać zmęczenie alertami, nie ukrywając przy tym realnych zagrożeń.
W jaki sposób Xygeni działa jako oprogramowanie do zarządzania ryzykiem stron trzecich i dostawców dla programistów
Tradycyjne narzędzia dostawców nie chronią oprogramowania przed zagrożeniami ze świata rzeczywistego. Zamiast tego potrzebujesz zewnętrznej platformy do zarządzania ryzykiem, która zajrzy do Twojego kodu, przeskanuje zależności i zablokuje to, co stwarza zagrożenie, zanim zostanie ono scalone lub wdrożone.
Oto jak Xygeni zapewnia prawdziwą ochronę dzięki podejściu stawiającemu deweloperów na pierwszym miejscu:
4.1 Kompilacja SBOMz pełną widocznością zależności
Każde solidne oprogramowanie do zarządzania ryzykiem stron trzecich musi zapewniać kompletny inwentarz zależności w czasie rzeczywistym. Xygeni generuje go automatycznie. SBOMs w formatach SPDX i CycloneDX.
- Uzyskujesz pełną widoczność zależności bezpośrednich, przechodnich i niezadeklarowanych
- SBOMaktualizacja przy każdej kompilacji lub skanowaniu, zapewniająca ciągłą zgodność
- Eksportuj je lub osadź w atestach, aby udowodnić zaufanie do swojego łańcucha dostaw
Dzięki temu eliminujesz martwe pola i zmniejszasz obciążenie audytem.
4.2 Wykrywanie ryzyka związanego z konserwacją w oprogramowaniu do zarządzania ryzykiem stron trzecich i dostawców
Chociaż wiele narzędzi wymienia luki w zabezpieczeniach, niewiele pokazuje, które komponenty są nieaktualne lub nie są już utrzymywane. Robi to Xygeni.
Oznacza:
- Biblioteki bez aktualizacji od ponad roku
- Projekty bez aktywnych opiekunów
- Niezałatane komponenty ze znanymi zagrożeniami
To są ukryte zagrożenia. Bez widoczności utrzymują się. Jednak Xygeni wykrywa je na wczesnym etapie, dzięki czemu Twój zespół może działać, zanim staną się obciążeniem.
4.3 Automatyczne egzekwowanie zgodności z licencją
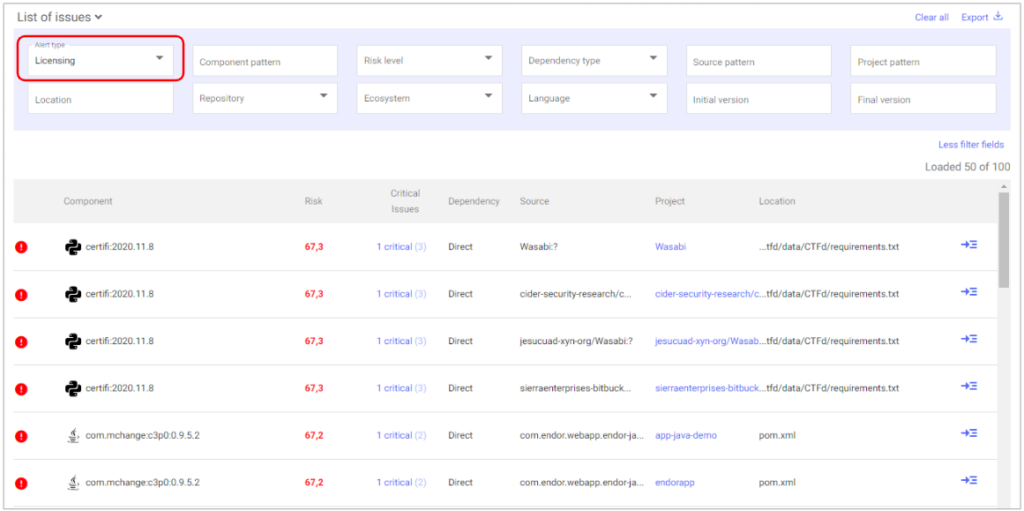
Jednym z kluczowych elementów oprogramowania do zarządzania ryzykiem stron trzecich i dostawców jest widoczność ryzyka związanego z licencją.
Xygeni analizuje licencję każdego pakietu i wyświetla alerty, gdy:
- Komponent obejmuje licencje typu Copyleft lub AGPL
- Masz sprzeczne lub nieznane terminy
- Zależność narusza wewnętrzną politykę OSS
Zobaczysz alerty oznaczone ikoną 🚫. Kliknięcie ujawnia dokładną licencję, poziom zagrożenia i sugerowane działania. W ten sposób zapobiegasz naruszeniom licencji, zanim dotrą do kwestii prawnych.
4.4 Wykrywaj i blokuj złośliwe oprogramowanie w czasie rzeczywistym
Standard oprogramowanie do zarządzania ryzykiem dostawców zewnętrznych całkowicie pomija ten aspekt: złośliwe oprogramowanie wewnątrz twoich zależności.
Xygeni skanuje w poszukiwaniu znanego złośliwego oprogramowania, korzystając z informacji o zagrożeniach z GitHub, OSV i NVD. Dodatkowo przeprowadza skanowanie behawioralne, aby wykryć złośliwe oprogramowanie typu zero-day i polimorficzne zanim się rozprzestrzeni.
Złośliwe pakiety są oznaczane ikoną ☣️. Dzięki temu możesz przejrzeć pełne metadane, sprawdzić pochodzenie i natychmiast poddać komponent kwarantannie. Ten poziom ochrony jest niezbędny dla nowoczesnych pipelines.
4.5 Określ priorytety tego, co faktycznie wpływa na Twoją aplikację
Nie wszystkie luki są sobie równe. Używając tradycyjnych narzędzi, tracisz czas na naprawianie luk CVE, które nie mają wpływu na Twój kod.
Platforma Xygeni do zarządzania ryzykiem stron trzecich priorytetyzuje rzeczywiste ryzyka, wykorzystując:
- Analiza osiągalności:sprawdza, czy podatny kod jest faktycznie używany
- Punktacja EPSS:przewiduje prawdopodobieństwo eksploatacji w świecie rzeczywistym
Ta kombinacja filtruje hałas i gwarantuje, że Twój zespół szybko zajmie się tym, co naprawdę ważne.
4.6 Automatyczne korygowanie ryzyka z poziomu PR
Większość zewnętrznych programów do zarządzania ryzykiem pozostawia kwestię naprawy Tobie. Ale Xygeni idzie o krok dalej.
Gdy wykryje problem, pomoże Ci go automatycznie rozwiązać:
- Samonaprawa sugeruje najlepszą bezpieczną wersję
- Otwiera pull request z kontekstem i dziennikiem zmian
- Można zastosować wiele środków zaradczych zbiorczo
Oszczędza to wiele godzin pracy ręcznej i eliminuje konieczność zgadywania podczas łatania.
Łącznie te możliwości sprawiają, że Xygeni staje się prawdziwym oprogramowaniem do zarządzania ryzykiem dla programistów, nie tylko w zakresie zgodności, ale i dla podmiotów zewnętrznych. Zapobiegniesz złośliwemu oprogramowaniu, naruszeniom licencji i odchyleniom od zasad, zanim spowodują one szkody.
Oprogramowanie do zarządzania ryzykiem dostawców zewnętrznych a kontrola na poziomie kodu
| Funkcja / Obszar ryzyka | Oprogramowanie do zarządzania ryzykiem dostawców starszych wersji | Platforma zarządzania ryzykiem stron trzecich Xygeni |
|---|---|---|
| Śledzi dane prawne i dotyczące zamówień publicznych | ✅ Tak | ✅ Tak (poprzez SBOM + metadane licencji) |
| Analizuje zależności kodu | ❌ Nie | ✅ Tak (w czasie rzeczywistym) SCA w SBOM generacja) |
| Wykrywa porzucone lub niekonserwowane pakiety | ❌ Nie | ✅ Tak (poprzez metadane + analizę konserwacyjną) |
| Identyfikuje ryzykowne licencje lub licencje typu Copyleft | ⚠️ Częściowa (recenzja ręczna) | ✅ Tak (automatyczne wykrywanie ryzyka związanego z licencją) |
| Blokuje znane i nieznane złośliwe oprogramowanie | ❌ Nie | ✅ Tak (za pośrednictwem wczesnego ostrzegania i skanowania zachowań) |
| Nadaje priorytet podatnościom, które można wykorzystać | ❌ Nie | ✅ Tak (osiągalność + punktacja EPSS) |
| Automatycznie generuje środki zaradcze pull requests | ❌ Nie | ✅ Tak (AutoFix + zbiorcze żądania PR) |
| Integruje się z CI/CD pipelines | ❌ Nie | ✅ Tak (przed scaleniem, przed wdrożeniem, bramki atestacyjne) |
| Spełnia wymagania stron trzecich DORA / NIS2 | ⚠️ Ograniczone | ✅ Tak (kod, licencja i ochrona pochodzenia) |
5. Korzystanie z oprogramowania do zarządzania ryzykiem stron trzecich w celu zachowania zgodności z DORA i NIS2
Bezpieczeństwo nie polega tylko na ochronie pipelineChodzi również o udowodnienie, że się to robi. Wraz z podnoszeniem poprzeczki przez nowe przepisy, firmy potrzebują zewnętrznej platformy do zarządzania ryzykiem, która pomoże im zachować zgodność bez blokowania dostaw.
Przyjrzyjmy się bliżej, w jaki sposób Xygeni to umożliwia.
DORA i NIS2: Od zewnętrznych dostawców do oprogramowania typu open source
Ustawa o cyfrowej odporności operacyjnej (DORA) i Dyrektywa NIS2 Obie organizacje postulują ściślejszy nadzór podmiotów zewnętrznych. Nie ograniczają się jednak do dostawców. Przepisy te wyraźnie dotyczą komponentów oprogramowania używanych w stosie, zwłaszcza oprogramowania typu open source.
W związku z tym Twoje oprogramowanie do zarządzania ryzykiem stron trzecich musi:
- Monitoruj komponenty OSS w czasie rzeczywistym
- Wykrywaj znane i nieznane zagrożenia (w tym złośliwe oprogramowanie)
- Wymuszanie zgodności z licencją
- Śledź pochodzenie i integralność oprogramowania
- Utrzymuj aktualność SBOM na wydanie
Xygeni wykonuje to wszystko od razu, integrując się z istniejącym systemem CI/CD i narzędzia kontroli wersji. Bez dodatkowych kroków.
Rozporządzenie wykonawcze 14028 i SBOM wymagania
W Stanach Zjednoczonych, EO 14028 sprawia, że SBOMprawny wymóg dla federalnych dostawców oprogramowania. Jednak nawet poza rządem dostawcy muszą teraz wykazać pełną transparentność w kwestii zawartości swoich kompilacji.
Xygeni pomaga Ci zachować przewagę:
- Generuje się automatycznie SBOMs dla każdej kompilacji w SPDX lub CycloneDX
- Podpisuje i przechowuje te SBOMs obok artefaktów kompilacji
- Zawiera metadane dotyczące licencji i luk w zabezpieczeniach
- Obsługuje zarówno rejestr publiczny, jak i prywatne przechowywanie artefaktów
Dzięki takiemu poziomowi śledzenia możesz przechodzić audyty, odpowiadać na zapytania klientów i zachować pełną przejrzystość oprogramowania na dużą skalę.
Ciągła atestacja i egzekwowanie zasad
Xygeni to nie tylko skaner. Automatycznie wymusza zaufanie za pomocą:
- Podpisano zaświadczenia w całości
- Bramki polityki w czasie rzeczywistym oparte na wynikach skanowania
- scentralizowane dashboards do audytu i przeglądu zgodności
Pomaga to Twojemu zespołowi wykazać, że wszystkie ryzyka związane z podmiotami zewnętrznymi, niezależnie od tego, czy są związane z dostawcami czy kodem, są zidentyfikowane, zweryfikowane i kontrolowane.
Zgodność z zasadą „deweloper przede wszystkim”
W przeciwieństwie do starszego oprogramowania do zarządzania ryzykiem od zewnętrznych dostawców, Xygeni nie wymaga nowych przepływów pracy. Programiści pracują normalnie, podczas gdy platforma zajmuje się licencjonowaniem, usuwaniem złośliwego oprogramowania i SBOM walidacja za kulisami.
Taka równowaga między automatyzacją a widocznością gwarantuje, że:
- Deweloperzy nie zwalniają tempa
- Zespoły ds. bezpieczeństwa zachowują kontrolę
- Audytorzy uzyskują pełną identyfikowalność
A ostatecznie Twoja organizacja zachowuje zgodność z przepisami bez żadnych przeszkód.
6. Dlaczego platforma zarządzania ryzykiem stron trzecich musi zaczynać się od kodu
Ryzyko związane z osobami trzecimi nie jest już tylko problemem związanym z zaopatrzeniem. To problem oprogramowania, z którym programiści spotykają się każdego dnia. Ryzyko wynika z niezaufanych zależności, przestarzałych bibliotek, złośliwych pakietów i naruszeń licencji ukrytych głęboko w stosie oprogramowania.
Chociaż wiele zespołów nadal korzysta z tradycyjnych narzędzi, starsze oprogramowanie do zarządzania ryzykiem od zewnętrznych dostawców Nigdy nie został zaprojektowany do obsługi tego poziomu złożoności. Koncentruje się na dostawcach, a nie na kodzie. W rezultacie pozostawia martwe punkty, które atakujący mogą wykorzystać. W nowoczesnym DevOps potrzebujesz czegoś więcej niż list kontrolnych. Potrzebujesz… platforma zarządzania ryzykiem stron trzecich który faktycznie skanuje to, co tworzysz i zabezpiecza to, co wysyłasz.
Dokładnie to oferuje Xygeni. Wykracza poza analizę powierzchowną i zapewnia Twojemu zespołowi realną ochronę. Od wykrywania złośliwego oprogramowania i SBOM automatyzacja śledzenia licencji i priorytetyzacja oparta na dostępności pomagają:
- Kontroluj, co trafia do Twojego łańcucha dostaw oprogramowania, zanim trafi do produkcji
- Bezproblemowo dostosuj się do ram takich jak DORA, NIS2 i EO 14028
- Rozwiązuj problemy automatycznie za pomocą pull request poprawki w kontekście
- Udowodnij zaufanie przy każdej kompilacji, repozytorium i pipeline konsekwentnie

