






Nos dias 23 e 24 de setembro, a equipe da Xygeni se dividiu entre duas cidades e duas comunidades OWASP para discutir Segurança de Aplicações de IA: OWASP AppSec Days Portugal no Porto e Evento de Segurança de IA da OWASP em Karlsruhe, Na Alemanha.
Países diferentes, públicos diferentes, a mesma pergunta em quase todas as conversas: "Em que situações a IA realmente ajuda na segurança de aplicações e em que situações ela é apenas um novo rótulo para ferramentas antigas?"
Este é o nosso resumo do que ouvimos, do que nos surpreendeu e das respostas que demos.
TL, DR
Duas salas OWASP, dois países, uma pergunta: onde a IA realmente ajuda na segurança de aplicações? No Porto e em Karlsruhe, os profissionais não questionavam se deveriam usar IA. Eles perguntavam qual IA em seu conjunto de tecnologias de segurança de aplicativos (AppSec) estava realmente sendo utilizada e quem estava protegendo a própria IA.
- ASPM Ainda é um conceito novo para muitas equipes. No Porto, muitos profissionais nunca tinham trabalhado com um Application Security Posture Management plataforma, mesmo que sintam diariamente o problema que ela resolve: ferramentas demais, alertas demais.
- ASPM e "IA SAST"Não são a mesma coisa." A análise encontra falhas no código. ASPM Decide quais resultados, de cada ferramenta que você utiliza, realmente merecem sua atenção.
- A triagem e a remediação por IA foram as que mais despertaram interesse. "Isso é real? Qual a urgência? Qual a dificuldade para corrigir?" Essa é a pergunta que toda equipe quer ver respondida automaticamente, a cada descoberta e a cada exame realizado.
- A IA agora é um ativo a ser protegido, e não apenas uma ferramenta a ser usada. Arquivos de prompts, servidores MCP, configurações de agentes, como
.mcp/servers.jsonE as credenciais de IA fazem parte da superfície de ataque, como a campanha CHAINDROP deixou claro três semanas antes dos acontecimentos. - A soberania é importante na Europa. Executar IA em sua própria infraestrutura, com seu próprio modelo, foi uma questão que surgiu repetidamente.
Duas cidades, uma conversa sobre segurança de aplicações de IA
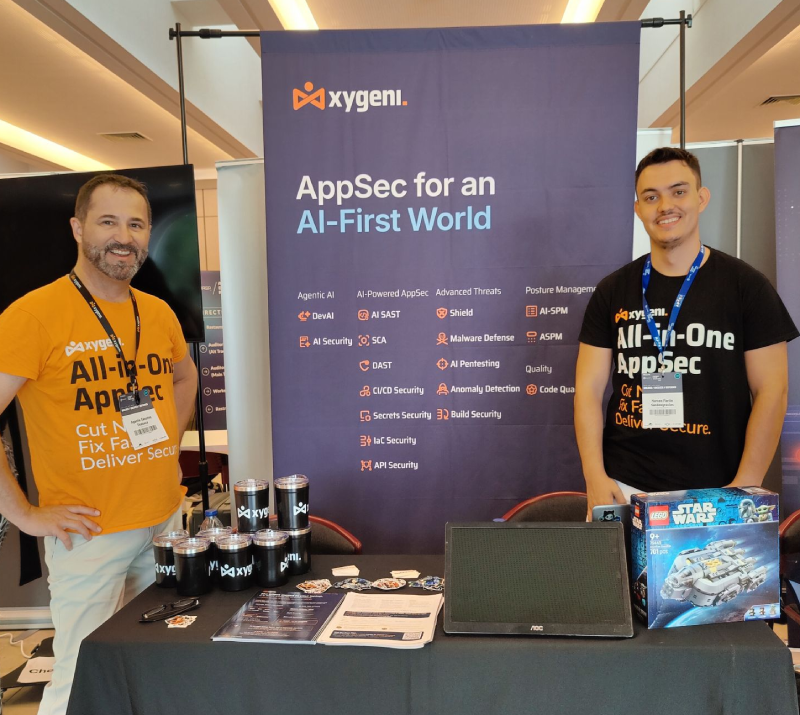
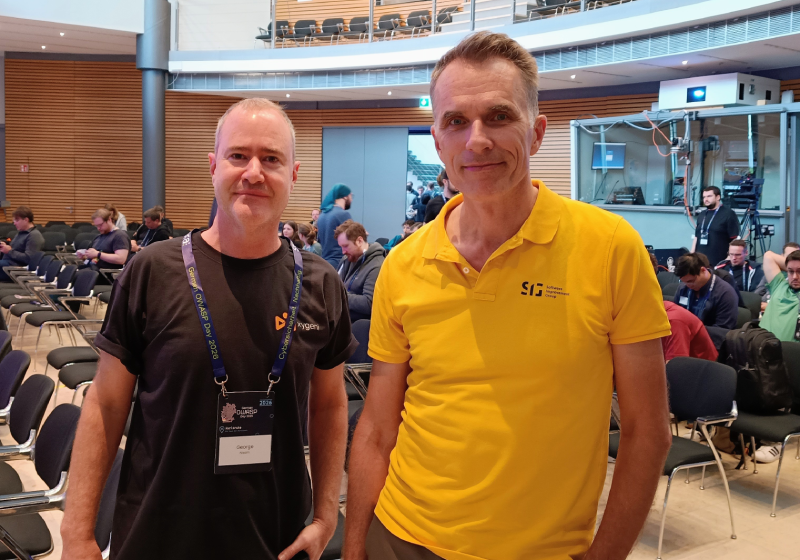
In Porto, Agustín Sánchez (conselheiro global de segurança de aplicativos e desenvolvimento de IA segura) e Marcos Martin (Engenheiro DevSecOps) passou dois dias no Stand 12 da Fundação António Cupertino de Miranda. Em Karlsruhe, George Nissim (engenheiro de soluções sênior) juntou-se à comunidade OWASP na IHK Haus der Wirtschaft por um dia com forte foco em segurança de IA.
As salas estavam cheias de profissionais da área: desenvolvedores, engenheiros de segurança de aplicativos, líderes de DevSecOps. Pessoas que avaliam por meio de testes, não pela leitura de slides. Isso tornou as conversas mais objetivas e úteis para nós.
Pergunta 1: “O que exatamente é ASPM? "
Essa questão surgiu constantemente no Porto e merece uma resposta clara.
ASPM (Application Security Posture Management) é a camada que transforma as descobertas de todas as ferramentas de segurança em um único modelo de risco. A maioria das organizações já utiliza diversos scanners: um para código, um para dependências, um para segredos e talvez outro para infraestrutura como código. Cada um gera sua própria lista, sua própria escala de severidade e suas próprias características. dashboardO resultado são milhares de alertas e nenhuma resposta compartilhada para a única pergunta que importa: O que devemos consertar primeiro?
ASPM Responde a essa pergunta. Ele incorpora dados de scanners nativos e de ferramentas de terceiros, correlaciona-os e prioriza-os pelo risco real, em vez da gravidade bruta. Se você é novo na categoria, consulte nosso guia para o que ASPM O que é e por que isso importa é um bom ponto de partida.
O ponto crucial para as equipes presentes: ASPM Não requer a substituição de nada que você já esteja usando. Sua pilha existente torna-se a entrada.
Is ASPM o mesmo que IA SAST?
Não. A verificação encontra problemas. ASPM Decide quais problemas merecem sua atenção.
| Dimensão | Digitalização (SAST com IA) | ASPM |
|---|---|---|
| Pergunta que responde | Existe alguma vulnerabilidade neste código? | De tudo o que encontramos, o que é mais importante? |
| Objetivo | Um tipo de descoberta: código-fonte | Todo tipo de achado, de cada ferramenta |
| Onde a IA ajuda | Detectar, explicar e corrigir falhas no código. diretamente no IDE | Triagem, priorização e remediação em todo o portfólio. |
| saída | Descobertas | A modelo de risco priorizado e uma fila de correção |
Em resumo: A verificação encontra problemas; ASPM Decide quais problemas merecem sua atenção. Você precisa de ambos, e juntos eles são mais eficazes, porque a mesma camada de IA se aplica tanto ao que os scanners da Xygeni encontram quanto ao que suas outras ferramentas encontram. Para uma visão mais ampla do mercado, veja nossa comparação dos top ASPM ferramentas para 2026.
Pergunta 3: “Como a Xygeni utiliza a segurança de aplicações de IA?”
Foi aqui que a maioria das conversas se aprofundou. Nossa resposta: a IA no Xygeni não está lá para gerar mais alertas. Ela está lá para remover ruídos e concluir tarefas. Quatro tarefas concretas relacionadas à segurança de aplicações com IA:
1. Triagem por IA: essa descoberta é real?
Para cada descoberta, Triagem de IA Responde a três perguntas: é um falso positivo? Qual a urgência com base no impacto real? E qual a complexidade da correção (automática, com esforço manual médio ou com alto esforço manual)? Funciona com resultados do Xygeni e com resultados provenientes de scanners de terceiros.
2. Explicação da IA: como um atacante usaria isso?
Em vez de um número CWE e uma descrição genérica, os desenvolvedores recebem o caminho completo da exploração: como a vulnerabilidade poderia ser explorada e como verificá-la. Essa é a diferença entre um ticket que fica na lista de pendências e um que é resolvido.
3. Correção de IA: corrija sem comprometer a versão.
Xygeni propõe correções validadas para problemas encontrados em código e infraestrutura como código, projetadas para não interromper as compilações. O objetivo é reduzir o número de chamados, não necessariamente escrever chamados melhores.
4. DevAI: segurança dentro do IDE, sem avisos.
DevAI Funciona proativamente no VS Code, IntelliJ, Cursor e Windsurf. Não espera que um desenvolvedor peça. Detecta vulnerabilidades em código escrito por humanos e gerado por IA à medida que são escritas, explica como um atacante as exploraria e propõe correções instantaneamente.
Pergunta 4: “E quem garante a segurança da própria IA?”
Karlsruhe veio direto para cá, e o Porto seguiu o exemplo.
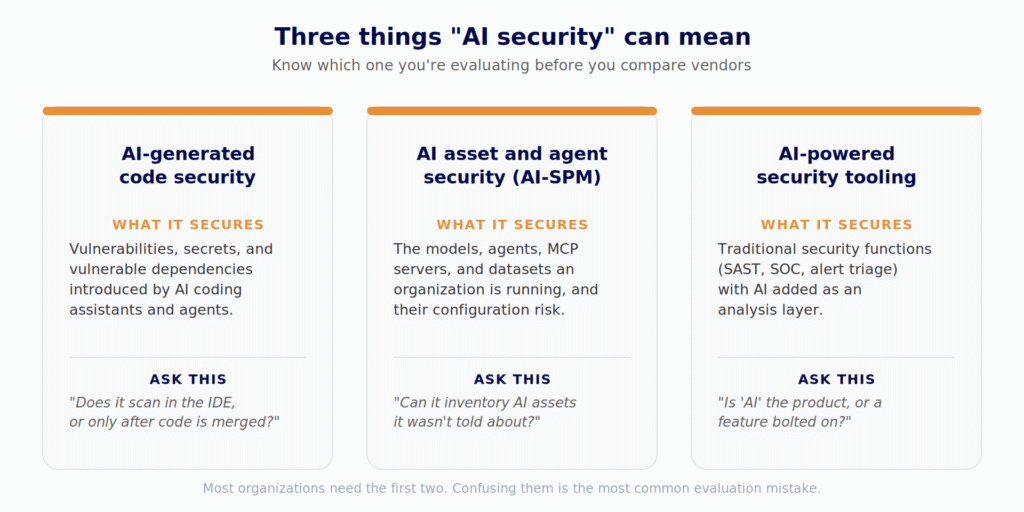
Assistentes de codificação de IA, agentes e servidores MCP agora fazem parte de todos os ambientes de desenvolvimento. Eles são gerenciados por arquivos de texto simples (arquivos de habilidades, arquivos de regras, prompts, configurações MCP) que são... commitOs assistentes de IA são revisados e analisados como documentação. No entanto, eles alteram silenciosamente as instruções que um assistente de IA recebe para fazer e o que ele pode alcançar. Analisamos esses riscos em nosso As 10 principais ameaças à segurança da IA.
O CHAINDROP A campanha de agosto de 2026 mostrou o que isso significa na prática. Um worm autopropagável instalou backdoors em centenas de pacotes npm, totalizando mais de 1.3 bilhão de downloads mensais, com um coletor de credenciais que tinha como alvo credenciais de assistente de IA entre centenas de outros padrões. Nenhum CVE foi atribuído durante a exploração ativa. Não havia nada a esperar. É o mesmo padrão que rastreamos todas as semanas em nossos testes confirmados. pacotes npm maliciosos descobertas.
A Xygeni AI Security aborda essa camada em três etapas:
- Descubra: um inventário em tempo real de todos os recursos de IA em seus repositórios (modelos, frameworks, conjuntos de dados, agentes, servidores MCP, habilidades, prompts, guardrails e as ferramentas de codificação de IA em uso), construídas a partir de código, dependências e arquivos de configuração deixados pelas ferramentas de IA. Sem pesquisas, sem autorrelatos. Aqui está Por que a descoberta vem em primeiro lugar.
- Mapa: an AI-BOM e um gráfico de relacionamento mostrando qual agente chama qual ferramenta e qual servidor MCP está por trás de qual assistente. O risco reside na infraestrutura, não em um único ativo.
- Detectar: Injeção imediata e riscos relacionados no código e na configuração, mapeados para o OWASP Top 10 para candidaturas a mestrado em Direito (LLM), com o arquivo e a linha exatos. Além disso, credenciais do provedor de IA expostas em arquivos de configuração de prompt e agente, e dependências maliciosas da pilha de IA detectadas por MEW, nosso mecanismo de detecção de malware que identifica pacotes maliciosos antes mesmo de existir uma assinatura.
Para ter uma visão completa, leia Segurança da IA explicada e nosso guia para Segurança da cadeia de suprimentos de IA.
Pergunta 5: “Meu código pode permanecer na minha infraestrutura?”
Em reuniões na Europa, essa pergunta sempre surge. Para muitas equipes, a segurança de aplicações de IA só funciona se a própria IA respeitar a soberania dos dados. A resposta é sim: o Xygeni funciona como SaaS. on-premiseVocê pode optar por uma solução híbrida, isolada ou com acesso restrito à internet. Você escolhe o modelo (OpenAI, Anthropic, Gemini, Groq, Azure AI Foundry, AWS Bedrock ou sua própria API compatível), seu código não sai do seu ambiente e você controla o custo da IA.
Com Obrigações de reporte da Lei de Resiliência Cibernética Em funcionamento desde 11 de setembro de 2026 (24 horas para enviar um alerta antecipado sobre uma vulnerabilidade que está sendo explorada ativamente), conhecer rapidamente o seu risco real agora é uma exigência regulatória, não um mero diferencial.
O que levamos para casa
Três lições aprendidas em uma semana e duas salas OWASP:
- O mercado está à frente do vocabulário. As equipes sentem o ASPM O problema (muitas ferramentas, muitos alertas) surge antes mesmo de saberem o nome da categoria. Explicar claramente é mais importante do que apenas nomeá-la.
- Os profissionais querem IA que conclua o trabalho. A triagem e a remediação superam a "detecção baseada em IA" em todas as discussões.
- A IA agora é um ativo a ser protegido, e não apenas uma ferramenta a ser usada. A questão do inventário (“qual IA estamos realmente executando?”) é uma que a maioria das equipes ainda não consegue responder. É também o ponto de partida de qualquer projeto sério. gerenciamento de risco de IA .
Agradecemos às comunidades OWASP Portugal e OWASP Alemanha, aos organizadores e a todos que compareceram para conversar. Até o próximo encontro!
Sentiram nossa falta no Porto ou em Karlsruhe?
Veja como a triagem e a correção por IA reduzem o acúmulo de tarefas em seus próprios repositórios. Comece de graçaA detecção de malware antes mesmo da existência de uma assinatura está incluída desde o primeiro dia. Quer ver Segurança com IA e ASPM Trabalhando em toda a sua pilha de tecnologia? Converse com a equipe que você teria conhecido no estande.

Perguntas frequentes
Qual é a diferença entre ASPM e SAST?
SAST Analisa o código-fonte em busca de vulnerabilidades. ASPM agrega resultados de SAST e todas as outras ferramentas de segurança, correlaciona-as e prioriza-as por risco real, para que as equipes saibam o que corrigir primeiro.
A triagem por IA funciona com base em resultados de outras ferramentas?
Com o Xygeni, sim. A triagem, explicação e correção por IA aplicam-se tanto às descobertas do próprio Xygeni quanto às descobertas provenientes de scanners de terceiros, como Snyk, Veracode e Checkmarx.
O que é uma lista de materiais com IA (AI-BOM)?
Uma lista de materiais de IA relaciona os componentes de IA em seu software: modelos, conjuntos de dados, agentes, servidores MCP, prompts e guardrailse como eles se conectam.
Será que a IA de Xygeni consegue funcionar? on-premises?
Sim. A Xygeni oferece suporte. on-premiseImplantações em nuvem, híbridas e isoladas da internet, com o modelo de IA de sua escolha.
