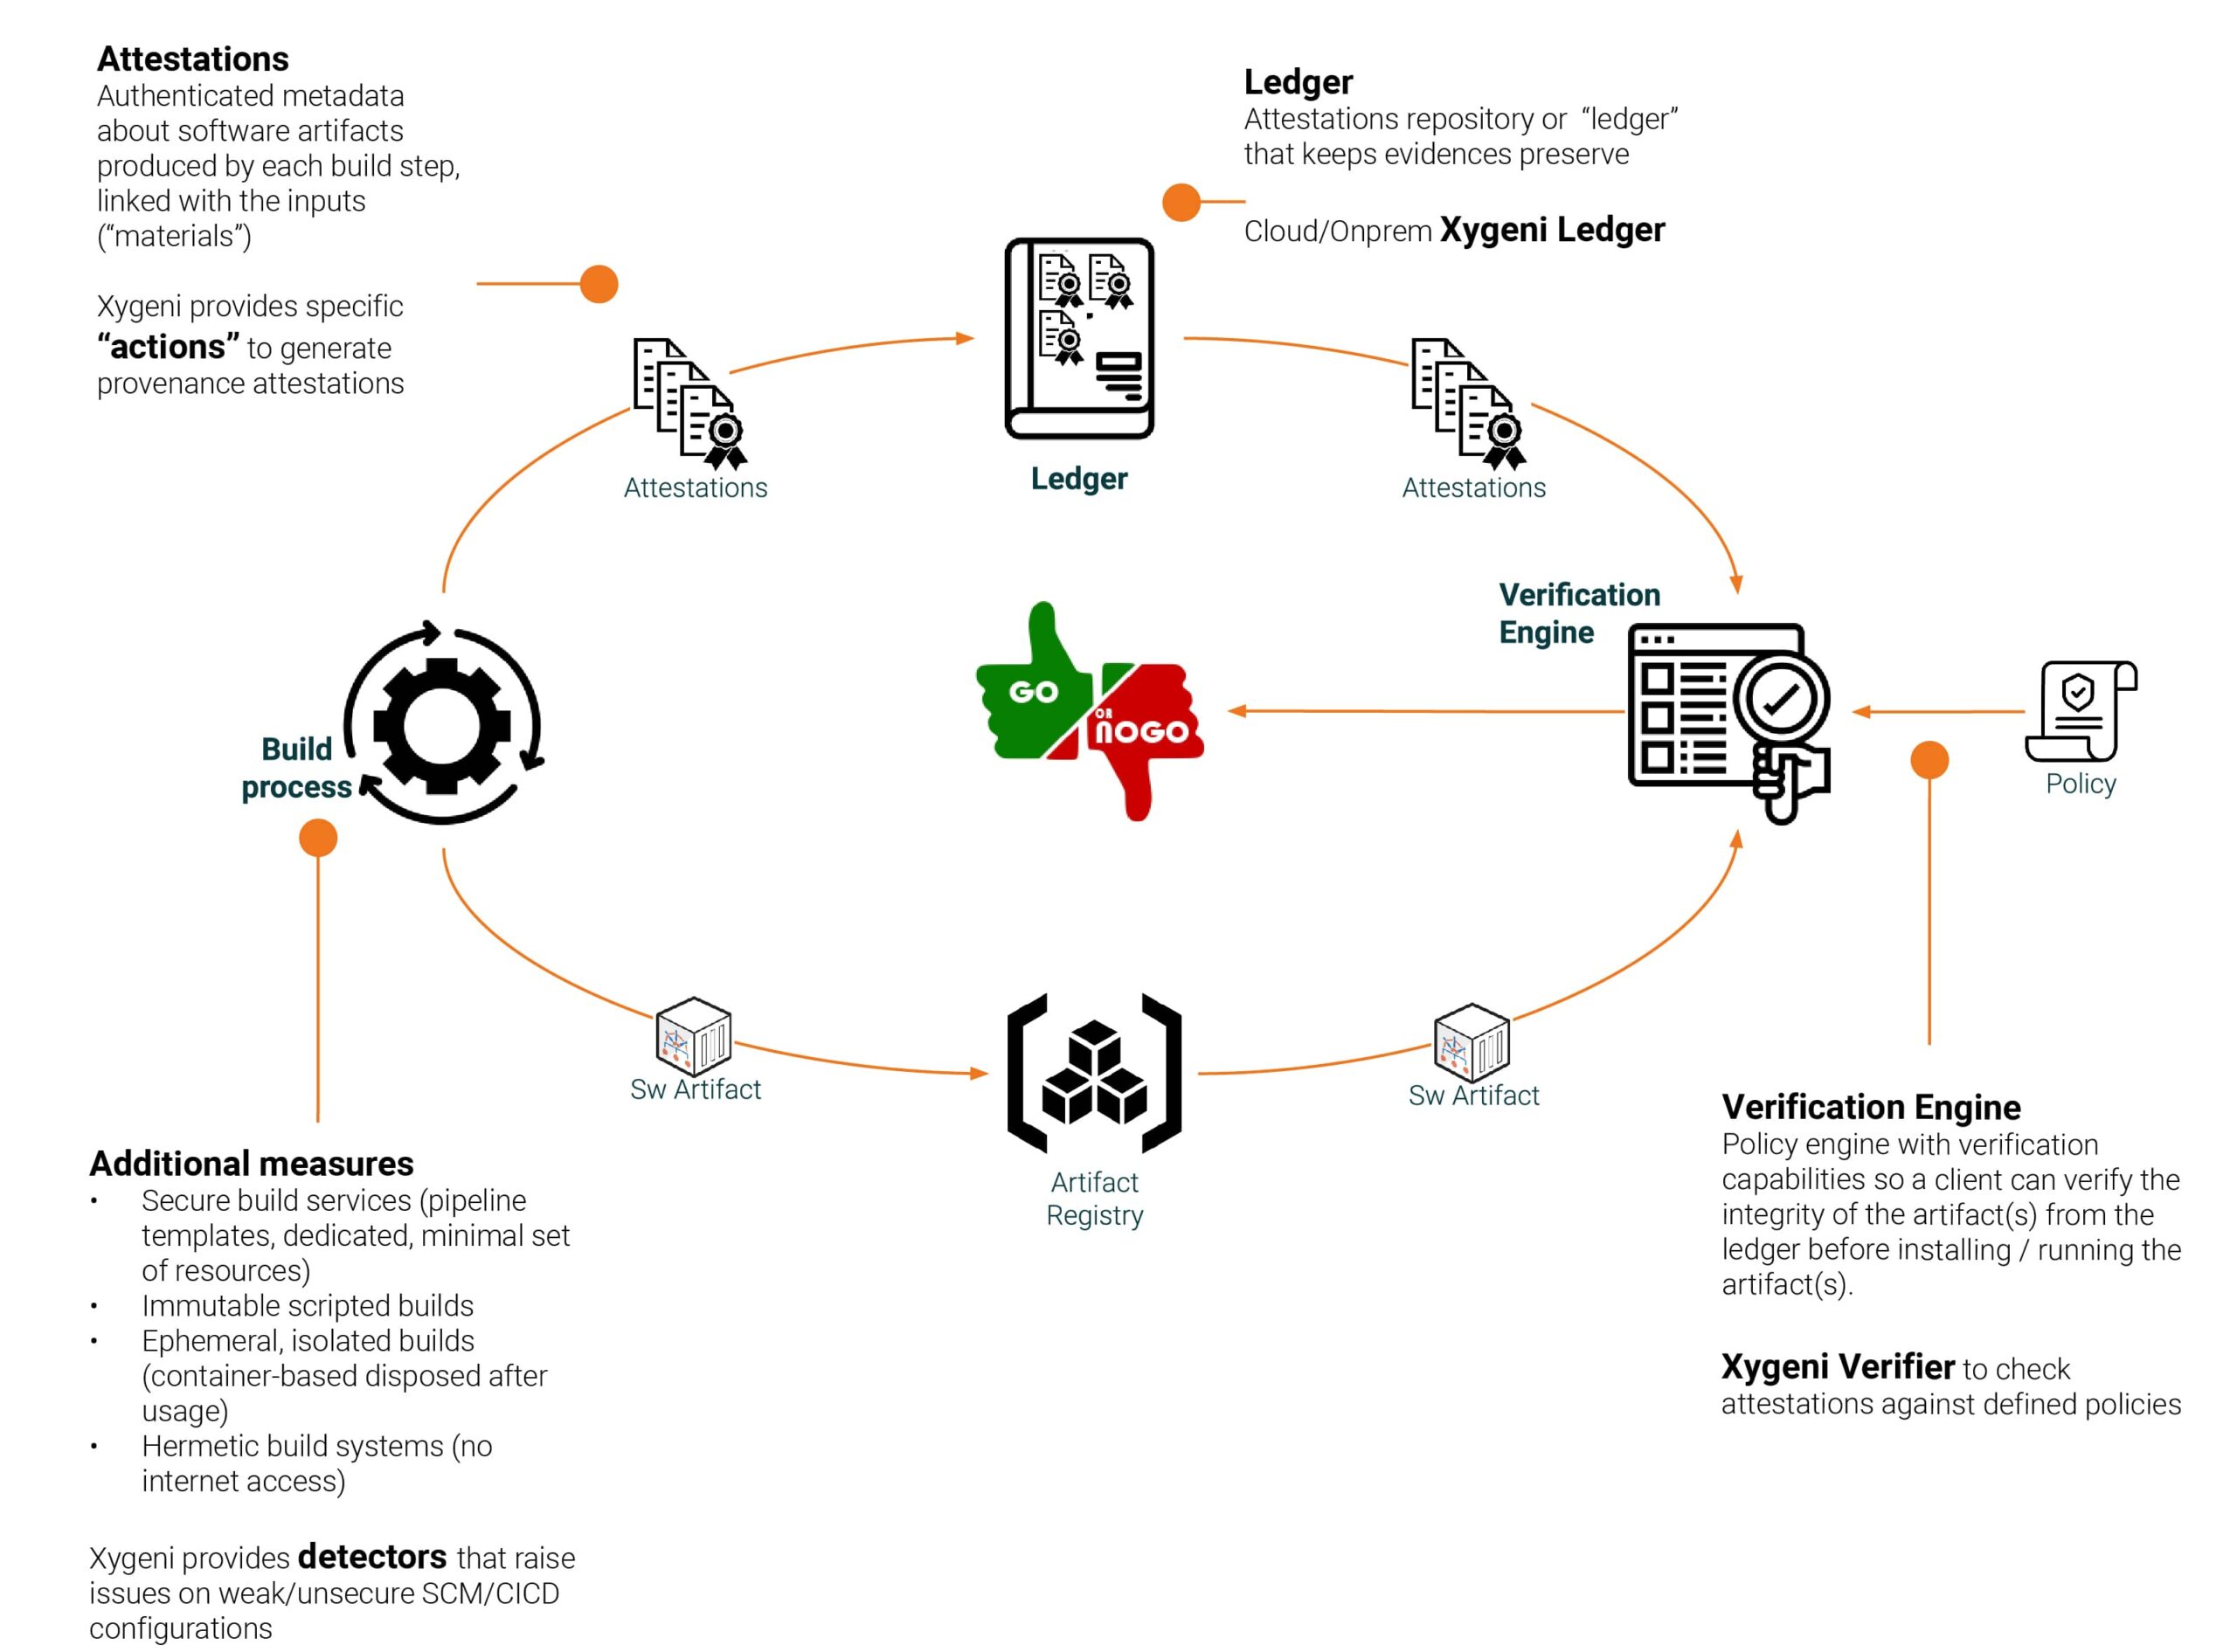
Життєвий цикл безпечної розробки програмного забезпечення (SDLC) є прикладом цілісного підходу, що включає практики та принципи безпеки на всіх етапах створення та розгортання програмного забезпечення. Серед них особливо важлива фаза збірки. Саме на ній вихідний код перетворюється на двійковий код, що готує основу для виконання. Ця фаза є ключовою для вбудовування безпеки в програмне забезпечення, включаючи ретельну перевірку коду на наявність вразливостей, забезпечення дотримання політик безпеки та забезпечення того, щоб міркування безпеки були основоположними, а не ретроспективними.
Значення Build Security у розробці програмного забезпечення
Build security є важливим для створення безпечного програмного забезпечення, слугуючи проактивним захистом від потенційних вразливостей та забезпечуючи дотримання вимог standards. Цей етап процесу розробки становить найбільший ризик для цілісності та конфіденційності коду. Провал може поширити скомпрометоване програмне забезпечення далеко за межі, що робить вкрай важливим захистити цей етап для захисту кінцевих користувачів та підтримки довіри й відповідності вимогам. Більше того, етап збірки відіграє важливу роль у зменшенні ризиків, пов'язаних із ланцюгом постачання програмного забезпечення, де вразливості в будь-якій його частині можуть мати широкомасштабні наслідки. build security закладає основу для майбутніх інновацій, дозволяючи організаціям безпечно розвивати свої методи розробки.
Виділення реальних наслідків
Критичність надійності build security Заходи безпеки яскраво ілюструються такими інцидентами, як витік SolarWinds Orion, компрометація Codecov Bash Uploader, інцидент Event-Stream, витік даних Equifax і, зокрема, атака Ledger. Ці приклади служать яскравим нагадуванням про далекосяжні наслідки недоліків безпеки на етапі збірки, від сприяння атакам на ланцюг поставок до розкриття конфіденційних даних у великих масштабах.
Атака на Ledger ілюструє складне використання вразливостей ланцюга постачання програмного забезпечення, що знаменує собою значну подію в сфері кібербезпеки. Розпочата за допомогою фішингової атаки, спрямованої на обліковий запис NPM колишнього співробітника Ledger, зловмисники змогли опублікувати шкідливі версії інструменту Ledger Software Connect-Kit. Це порушення призвело до втрати щонайменше 600 000 доларів США з апаратних гаманців користувачів. На відміну від прямих атак на процес збірки, цей інцидент скористався довірою до залежностей третіх сторін та ланцюга постачання програмного забезпечення, підкресливши нюансовані загрози, з якими стикається сучасна розробка програмного забезпечення. Порушення не лише виявило критичну важливість захисту залежностей програмного забезпечення, але й підкреслило необхідність суворого контролю доступу, управління обліковими даними та проактивного моніторингу компонентів третіх сторін. Інцидент з Ledger служить яскравим нагадуванням про потенційні наслідки ігнорування безпеки в ланцюжку постачання програмного забезпечення та важливість вжиття комплексних заходів безпеки для захисту як від прямих, так і від непрямих атак.
Серед наймасштабніших та найскладніших кібератаок останнього часу – атака на SolarWinds Orion, спрямована на використання вразливостей у процесі збірки програмного забезпечення SolarWinds. Зловмисники впровадили шкідливий код через систему збірки під час оновлення програмного забезпечення та розіслали його 18 000 клієнтам, включаючи великі державні установи та корпорації. Це підкреслило, наскільки небезпечними та масштабними можуть бути такі атаки на ланцюги поставок.
Codecov – це застосунок для тестування заходів покриття коду, які були зламані. Зловмисникам вдалося змінити його скрипт Bash Uploader та успішно витягти дані з потенційно тисяч клієнтських середовищ. Це порушення таким чином підкреслює, наскільки інструменти збірки можуть становити потенційну небезпеку, та доводить, що цілісність скриптів та інструментів збірки має бути захищена.
У випадку інциденту Event-Stream було скомпрометовано надзвичайно популярний пакет NPM. У цьому пакеті початковий розробник передав контроль зловмиснику, який видавав себе за завзятого розробника. Пізніше зловмисник впровадив у пакет корисне навантаження зі зловмисним наміром, спрямоване на одну конкретну криптовалютну платформу. Це ідеальний приклад тематичного дослідження, який демонструє профіль ризику вразливостей залежностей та реалістичний рівень перевірки, який компанія повинна проводити щодо сторонніх пакетів та розробників.
Витік даних Equifax, хоча й не був уразливістю на етапі збірки, значно погіршився через невдачу оновлення сторонньої бібліотеки, яка мала бути оновлена та була вразливою (у цьому випадку Apache Struts). Це торкнулося колосальних 147 мільйонів людей. Витік даних Equifax у всіх сенсах є повчальною історією про управління залежностями.
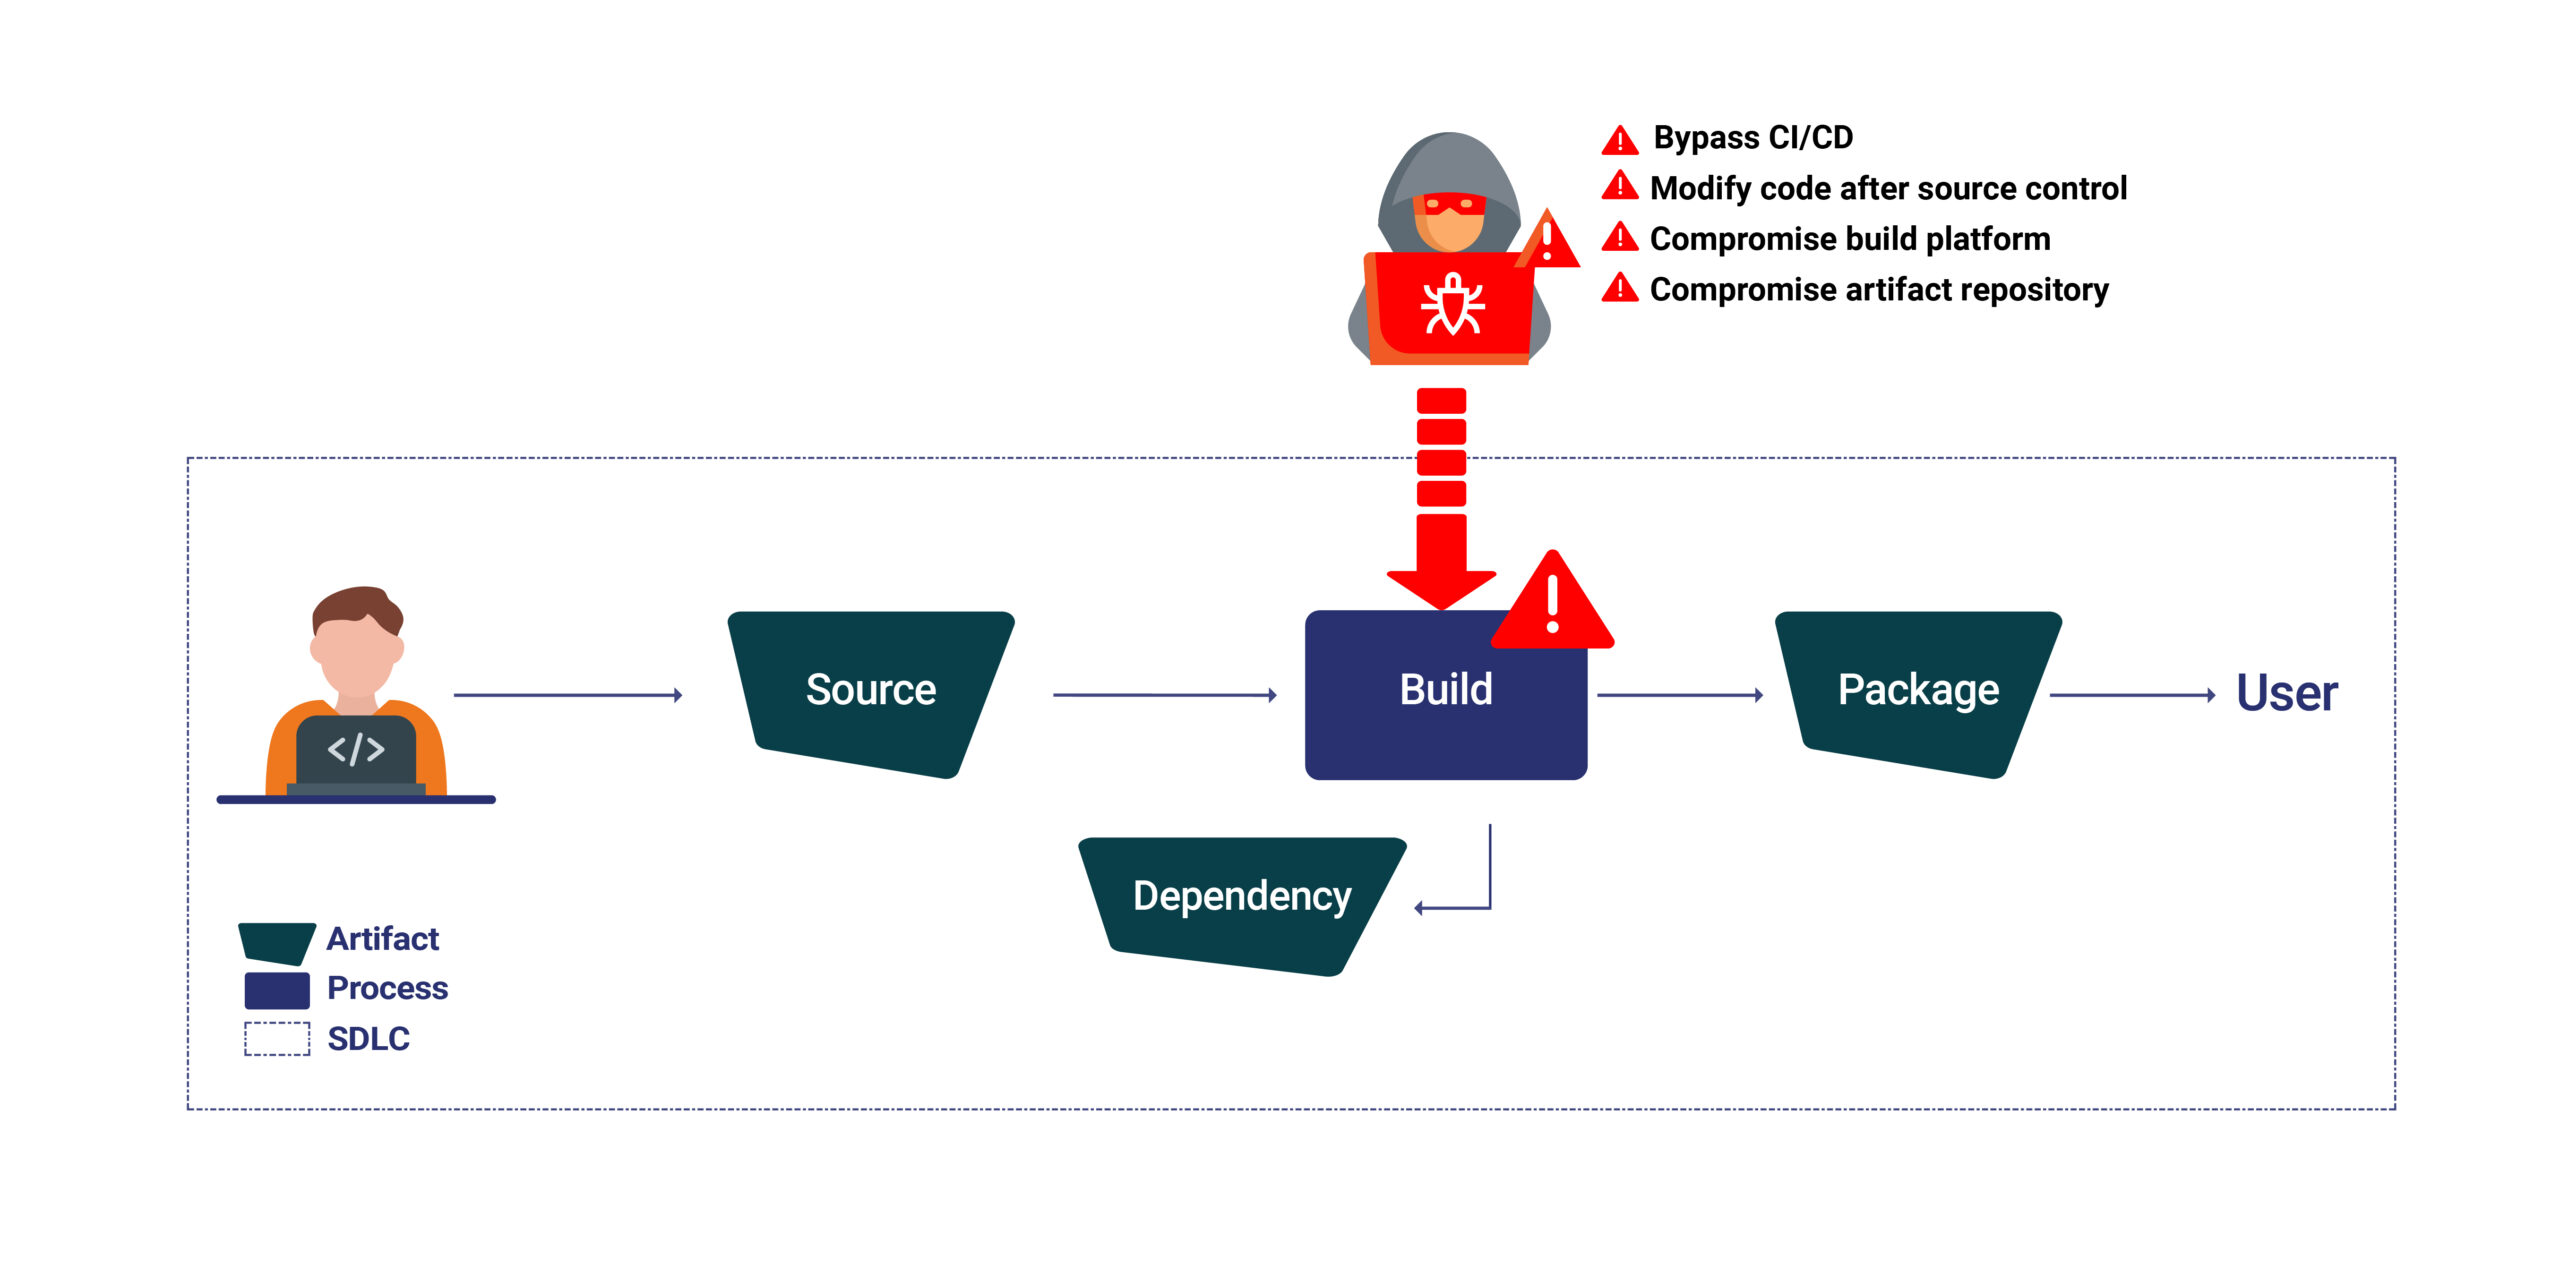
У складній мережі сучасної розробки програмного забезпечення етап збірки є ключовим моментом, на якому вихідний код перетворюється на виконуване програмне забезпечення. Цей етап стосується не лише компіляції, а й забезпечення безпеки та цілісності кінцевого продукту. Визнання поширених загроз, з якими стикаються на цьому етапі, має першорядне значення для підтримки надійності. software supply chain securityДля глибшого занурення в ці загрози та комплексних стратегій їх пом'якшення, розгляньте можливість ознайомлення з детальною інформацією проЗагрози ланцюгу постачання програмного забезпечення на етапі розробки.
перепуск CI/CD PipelinesОбхід гарантій CI/CD процеси дозволяють зловмисникам впроваджувати шкідливий код безпосередньо в збірку, минаючи важливі перевірки безпеки.
Зміна коду після керування версіями: Зміни, внесені до вихідного коду після його commitПорушення правил контролю версії може внести несанкціоновані зміни, що підриває цілісність програмного забезпечення.
Компрометація процесу збіркиБезпосереднє маніпулювання процесом збірки може призвести до вставки шкідливого коду, зміни походження збірки або повного порушення процесу.
Компрометація сховищ артефактів: Несанкціонований доступ до репозиторіїв артефактів або маніпулювання ними може порушити процес розгортання та призвести до потрапляння скомпрометованого програмного забезпечення в ланцюжок поставок.
Отруєний Pipeline Страта (ЗІЗ): Глибша загроза
Отруєний Pipeline Вразливість виконання (PPE) матеріалізується, коли зловмисники маніпулюють процесом збірки, змінюючи CI/CD pipeline конфігурацію безпосередньо (Direct PPE або D-PPE) або шляхом зміни файлів pipeline посилання (непрямі PPE або I-PPE). Такі атаки можуть серйозно поставити під загрозу цілісність програмного забезпечення, що робить механізми раннього виявлення та захисту життєво важливими.
Розуміння варіантів ЗІЗ
Прямі ЗІЗ (D-ЗІЗ) трапляється, коли зловмисники змінюють файл конфігурації CI для виконання шкідливих команд у середовищі збірки, минаючи standard протоколи безпеки.
Непрямі ЗІЗ (І-ЗІЗ) розгортається через модифікації зовнішніх файлів pipeline конфігурації, такі як скрипти, що дозволяють зловмисникам опосередковано впроваджувати шкідливий код.
Щоб протидіяти цим загрозам і вразливостям на етапі збірки, слід правильно використовувати фреймворк і дотримуватися найкращих практик, визначених такими авторитетними органами, як NIST. Усе вищезазначене можна покращити за допомогою застосунку та дотримання... Система безпечної розробки програмного забезпечення NIST (SSDF)), серед інших ресурсів, покращення постави наступними способами.
істотний Build Security Кращі практики:
Безпечне кодування: Забезпечте дотримання найкращих практик безпеки кодування протягом усієї розробки. Виявляйте потенційні вразливості, використовуючи інструменти статичного аналізу коду якомога раніше в процесі збірки, оскільки вони можуть бути корисними.
Аналіз складу програмного забезпечення (SCA): Інтегрувати SCA інструменти з вашим CI/CD pipeline виявляти залежності від програмного забезпечення з відкритим кодом, що використовуються в відомих вразливостях, та підтримувати їх актуальність Специфікація матеріалів програмного забезпечення (SBOM).
Безпечне середовище збірки: Використовуйте найсильніші засоби контролю доступу, які можуть обмежити несанкціоновані точки входу до серверів збірки та репозиторіїв.
Інструменти постійного моніторингу по суті, це вказувало б на виявлення будь-якої форми підозрілої діяльності, що відбувається в середовищі збірки. Це буде автентифіковано та безпечно передано вниз pipeline шляхом підписання цифровим підписом. Перед розгортанням необхідно встановити різні механізми перевірки, щоб забезпечити автентичність артефакту.
Сила Build Attestations
Такі найкращі практики, як безпечне кодування та безпечні середовища збірки, є надзвичайно важливими, але з Xygeni Build Security Рішення, вони саме це й роблять. Наше рішення інтегрується з вашими робочими процесами, щоб забезпечити комплексний підхід build security що включає право засвідчення.
Уявіть собі атестацію збірки як підписаний документ, який гарантує автентичність та цілісність збірки. Саме цим і є атестація збірки — криптографічно підписаним набором метаданих, що документують деталі процесу збірки. Це свого роду захист процесу збірки, який має багато переваг, що випливають з наступного.
Покращена прозорість: Атестація збірки гарантує впевненість завдяки чіткому баченню середовища збірки, інструментів, конфігурацій та залежностей, що використовуються під час створення збірки. Таке прозоре середовище сприятиме довірі та, можливо, співпраці.
Перевірка протягом усього Pipeline: Атестації гарантують, що для всіх етапів CI/CD pipeline, від вихідного коду до остаточно зібраних артефактів, можна перевірити справжність. Це перевіряє, чи не відбулося жодних несанкціонованих змін під час процесу збірки.
Міцніша основа для моніторингу та аудиту: Детальні дані в атестаціях створюють основу для постійного аналізу безпеки протягом життєвого циклу розробки, дозволяючи проактивно виявляти будь-які можливі вразливості, які слід усунути.
Як Xygeni Build Security Використовує атестації
Це де Build Security Рішення використовує концепцію Build Attestations ще один крок вперед із впровадженням автоматизації, і Xygeni робить ще один гігантський крок із ширшим підходом.
Автоматизація генерації атестацій: Xygeni, де генерація атестацій має бути автоматизованою, для створення атестацій із захистом від несанкціонованого втручання без необхідності ручного втручання та таким чином, щоб забезпечити узгоджену атестацію у всіх збірках.
Безпечний збір та зберігання доказів:Xygeni пропонує безпеку способу збору та зберігання доказів. Вона збирає докази з великою ретельністю з кожного куточка процесу складання. Вона зберігає колекцію в нашій безпечній інфраструктурі сховища, гарантуючи цілісність атестації.
Детальні засоби перевірки: Наше рішення контролює перевірку, яка відбувається монотонно. Воно надає набір налаштовуваних політик; перевірки можна включати або виключати в процесі, що дозволяє точно налаштувати останній відповідно до власних потреб.
Глибоке виявлення загроз у режимі реального часу: Вичерпний набір функцій звітності від Xygeni виходить за рамки простих сповіщень про успішне/неуспішне проходження. Наша система надає практичну інформацію про ваш процес збірки, щоб допомогти вам заздалегідь знати та виправляти потенційні вразливості.
Перевага Xygeni: переваги, яким можна довіряти
За допомогою сили Xygeni Build Security, ви отримуєте безліч переваг:
Покращена довіра та прозорість: Атестація збірки гарантує, що всі зацікавлені сторони отримують чітке уявлення про процес збірки, а в процесі зростає довіра та співпраця.
Мінімізація ризику помилок та вразливостей: Автоматизоване створення та перевірка атестацій мінімізують ризик помилок та вразливостей до можливого мінімуму, тим самим забезпечуючи стабільну безпеку протягом усієї збірки. pipeline.
Покращена якість програмного забезпечення: Отримайте розширену інформацію про загрози та глибоке розуміння, щоб забезпечити можливість створення високоякісних та безпечніших програмних продуктів.