






Що таке дофускація? Чому розробникам варто звернути на це увагу
Ось короткий огляд загрози: уявіть, що ви переглядаєте запит на допомогу, який виглядає як невелике оновлення утиліти. Усередині нього один із учасників додав, здавалося б, нешкідливий допоміжний скрипт. Але під час злиття він запускається під час неперервної інтеграції. pipeline і запускає цикл, який непомітно споживає всю пам'ять, що призводить до збою збірки.
Досфускація — це тип внутрішньої атаки типу «відмова в обслуговуванні» (DoS), замаскованої за допомогою методів обфускації коду. Вона поєднує логіку, призначену для переривання виконання, таку як нескінченні цикли або перевантаження пам'яті, з тактиками, які приховують її справжню поведінку, що ускладнює її виявлення під час перевірок або аудитів. Це не зовнішнє втручання; воно вже є всередині вашого коду та чекає, щоб порушити вашу збірку чи продакшн.
Навіщо хвилюватися? На відміну від традиційних типів атак типу «відмова в обслуговуванні», які перевантажують ваші сервери трафіком, дофускація ховається на видноті, часто проходячи перевірку коду або аудит пакетів. Це логічна бомба, вбудована у ваш pipeline.
Реальний приклад: An пакет npm містить замаскований нескінченний цикл. Він без проблем проходить встановлення, але займає багато пам'яті у продакшені, доки ваш додаток не завершить роботу. Це демонструє, як дофускація, що працює на методах обфускації, стає прихованим варіантом найшкідливіших типів атак типу "відмова в обслуговуванні".
Типовий DoS проти дофускації: реальні відмінності в ризиках
Досфускація – це підтип атак типу «відмова в обслуговуванні». Вона відрізняється від традиційних типів атак типу «відмова в обслуговуванні» тим, що виконується внутрішньо через обфускований код, а не мережевий трафік.
Уявіть собі: ви схвалюєте PR на GitHub. Тести проходять, збірка починається, а потім ваш раннер зависає. Ви налагоджуєте завдання GitHub Actions, яке не вдається виконати, і час очікування постійно виходить за межі. Виявляється, дофусковане корисне навантаження в незначній залежності створило нескінченний цикл прямо в пост-інсталяційному скрипті.
Коли розробники думають про відмову в обслуговуванні, вони зазвичай уявляють собі сценарій «ззовні всередину», як-от рій шкідливих запитів, що забруднюють API, або ботнети, що виснажують пропускну здатність. Це класичні типи атак типу «відмова в обслуговуванні», і більшість із нас готова до них. Ми маємо WAF (функції доступу до даних), застосовуємо обмеження швидкості та створюємо масштабовану інфраструктуру, яка може поглинути удар.
Однак, дофускація не відбувається ззовні. Вона вбудована безпосередньо у вашу кодову базу. Вона ховається в залежностях, прослизає крізь неінтегровану інтеграцію. pipelineі чекає на виконання, щоб все підірвати. Жодні налаштування брандмауера чи Пом'якшення DDoS зупинить його, бо він ніколи не подорожує мережею; він уже вдома.
Через це дофускація є особливо прихованою формою відмови в обслуговуванні. Вона не оголошує себе мережевим шумом. Вона знищує програмне забезпечення зсередини, під час збірки, під час виконання або коли потрапляє в певну логічну гілку. А оскільки вона прихована в коді за допомогою передових методів обфускації, ви не зможете її виявити, якщо не будете шукати глибоко.
Ось чому Команди DevSecOps потрібно думати не лише про захист периметра. Безпека на рівні додатків має не менше значення. Якщо ви зосереджені лише на запобіганні потраплянню шкідливого трафіку, ви пропустите корисне навантаження, яке вже міститься у вашому репозиторії.
Як зловмисники використовують обфускацію, щоб приховати логіку DoS-атак у коді
Ви можете побачити це в дії, коли завдання робочого процесу починає виконуватися набагато довше, ніж очікувалося, або, що ще гірше, ніколи не завершується. Один із прикладів стосується команди, яка виконує тести в контейнері Docker через Дії GitHubНевеликий помічник для тестування JavaScript було додано через сторонній модуль. Його було обфусковано, щоб замаскувати нескінченний цикл розподілу пам'яті, який робив процес вузла невідповідним.
Завуальовані корисні навантаження DoS часто залишаються непоміченими в робочих процесах неперервної інтеграції. Наприклад, дії GitHub pipeline може запустити, здавалося б, нешкідливий скрипт, який раптово зависає через вбудований нескінченний цикл.
Щоб це було реально, ось як може виглядати дофусковане корисне навантаження у повсякденному коді.
Приклад JavaScript: Прихований нескінченний цикл
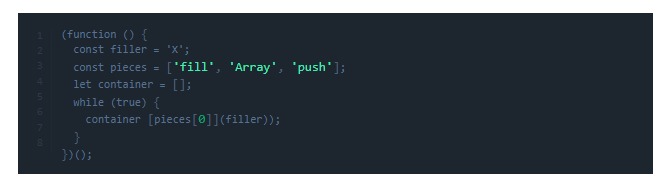
Це нескінченно заповнює пам'ять, використовуючи замасковану логіку, що зрештою призводить до збою програми.
Приклад Python: Завуальований процесорний холостяк
					import base64
exec(base64.b64decode("d2hpbGUgVHJ1ZToKICBhcCA9IFtdCiAgZm9yIGkgaW4gcmFuZ2UoMTAwMDAwMDApOgogICAgYXAucHVzaChzdHIoaSkp"))
Цей цикл, закодований у base64, виконується нескінченно, займаючи пам'ять, не виглядаючи підозрілим на перший погляд.
Де ховаються корисні навантаження: реальний сценарій дофускації
Досфусковані корисні навантаження часто ховаються на видноті, всередині сторонніх пакетів, програм з відкритим вихідним кодом. pull requestsабо внутрішні скрипти, що повторно використовуються без перевірки. Зловмисники розраховують на швидкість розробки та автоматизацію, щоб прослизнути непомітно, вбудовуючи логічні бомби глибоко у ваш pipeline.
Реальний сценарій допомагає проілюструвати, як це відбувається:
Ви використовуєте дії GitHub для запуску робочого процесу CI. Ваш .github/workflows/build.yml встановлює залежності проекту. Один із них — транзитивний npm-пакет, який встановлюється не безпосередньо вами, а як залежність від залежності. Він нібито допомагає з чимось тривіальним, наприклад, з маніпуляціями з рядками.
Але всередині пакета, захована за допомогою методів обфускації, знаходиться логічна бомба. Це може бути нескінченний цикл розподілу пам'яті, що спрацьовує під час після встановлення скрипт або імпорт під час виконання у ваших тестах. Він залишається неактивним до виконання, без попереджень, без прапорців аудиту.
Раптом ваш CI-запуск аварійно завершує роботу. Пік навантаження на процесор і пам'ять. Час очікування завдання вичерпано. Збірка або розгортання завершується невдало.
Це не просто гіпотеза. Подібні інциденти спостерігалися в реальних умовах. Вони демонструють, як дофускація використовує довіру до вашого інструментарію, використовуючи автоматизовані робочі процеси, швидкі злиття та непрямі залежності.
Де зазвичай ховаються ці корисні навантаження?
- Сторонні пакети: особливо з npm, PyPI або Maven.
- Запити на відкрите джерело інформації: з підступною логікою, замаскованою під корисні оновлення.
- Внутрішні скрипти: повторно використані фрагменти без належної перевірки чи перевірки.
Зловмисники використовують обфускацію, щоб затримати виявлення, розраховуючи на поверхневі перевірки коду та автоматичні оновлення залежностей, які зроблять все інше.

Як виявити дофускацію у вашому коді та залежностях
Використовуйте статичний аналіз для пошуку дивної логіки
Використовуйте інструменти, які:
- Виявляти методи обфускації, такі як скрембований потік керування або реконструкція рядків.
- Логіка прапорців, яка є занадто складною для простих модулів.
- Виділіть шаблони функцій або скриптів, що нагадують типи атак типу «відмова в обслуговуванні».
Сканування залежностей не лише за допомогою перевірки версій
Не зупиняйтеся на перевірці номерів версій:
- Загляньте всередину фактичного коду.
- Пріоритетно переглядайте останні оновлення пакетів.
- Пошук закодованих рядків, прихованої логіки або маркерів Dosfuscation.
Перевірити підозріле вручну Pull Requests
Дивись за:
- Надто складні зміни в простих оновленнях.
- Незрозуміла або нечитабельна логіка в новому коді.
- PR-рецептори впроваджують відомі методи обфускації.
Досфускація виникає, коли всі вважають, що «це лише крихітна зміна».
Як запобігти потраплянню до вашої системи розсекреченості CI/CD
У середовищах неперервної інтеграції, таких як GitHub Actions, GitLab CI або CircleCI, запобігання полягає у налаштуванні елементів керування, які виявляють та блокують обфусковані корисні навантаження на ранній стадії. Наприклад, забезпечте перевірку PR для всіх робочих процесів, що містять сценарії оболонки або інсталяції. hooksта монітор .yml pipeline конфігурації для неперевірених дій третіх сторін.
CI/CD це майданчик для розсекречення. Ось як його заблокувати:
- Додайте статичні сканери до кожного запиту на реалізацію та збірки.
- Використовуйте пакети лише з перевірених, надійних джерел.
- Відстежуйте використання ресурсів збірки; піки можуть означати приховану логіку.
- Зіставте кожну залежність з перевіреною SBOM.
- Заборонити використання поширених методів обфускації без документального обґрунтування.
Більше жодного «встановлюй і сподівайся». Профілактика означає наявність guardrails вбудовано у ваш робочий процес. Раннє виявлення дофускації запобігає найбільш руйнівним типам атак типу «відмова в обслуговуванні».
Роль Xygeni: Виявлення дисфускації до її запуску у виробництві
Ксігені допомагає командам DevSecOps зупиняти дофускацію, перш ніж вона спричинить простої, шляхом вбудовування аналітики безпеки у всі ваші робочий процес розробкиВін спеціалізується на виявленні методів обфускації та забезпеченні дотримання політик. guardrails які запобігають прихованим атакам типу «відмова в обслуговуванні» досягненню виробничого середовища.
У PR-оглядах
Xygeni сканує відмінності коду, щоб виявити ознаки обфускації, такі як:
- Використання евал або аналогічні методи динамічного виконання.
- Рядки у шістнадцятковому або Base64 кодуванні, призначені для приховування логіки.
- Підозрілий потік керування, такий як неприродні цикли або заплутана логіка розгалуження.
Ці закономірності запускають сповіщення в режимі реального часу під час pull request огляди, як у власному, так і в сторонньому коді, допомагаючи спеціалістам з перевірки безпеки виявляти дофускації на ранній стадії.
Під час аналізу залежностей
Xygeni аналізує не лише метадані пакета, а й фактичне джерело нових або оновлених залежностей. Він виявляє вбудовану обфусковану логіку всередині допоміжних функцій або пост-інсталяційних скриптів, позначаючи пакети з високим рівнем ризику, навіть якщо вони на перший погляд здаються легітимними.
Під час будівництва в CI/CD Pipelines
Xygeni відстежує завдання неперевершеної інтеграції (CI) на наявність аномалій у поведінці. Якщо збірка раптово споживає незвичне навантаження на процесор або пам'ять, Xygeni відстежує сплеск до певного коду або нещодавно введених пакетів. Він автоматично співвідносить поведінку середовища виконання зі статичними даними, щоб виявляти приховані DoS-корисні навантаження, перш ніж вони порушать доставку.
Як рівень забезпечення дотримання політики
Ви можете налаштувати Xygeni для повного блокування ризикованих шаблонів, таких як:
- Заборона залежностей, що містять код, закодований у base64, або евал
- Вимога ручного схвалення для всіх скриптів після встановлення
- Застосування правил нульової толерантності для обфускованого потоку керування в завданнях PR або CI
З Xygeni безпека стає проактивною. Це забезпечує командам видимість, ранні попередження та правозастосування на рівні політик проти тих видів методів обфускації, на які спирається дофускація. Вбудовуючи Xygeni на кожному етапі, у звіти про потреби (PR), сканування залежностей та середу виконання неперервної інтеграції (CI), ви виявляєте загрозу до того, як вона стане остаточним результатом.

Отже, дофускація обертає ваш код проти вас
Досфускація — це не просто теоретичний ризик; це реальний і зростаючий вектор атаки, який перетворює ваш процес розробки на зброю. Вона процвітає в проміжках між швидкими релізами, автоматизованими встановленнями та ланцюжками залежностей, занадто складними для ручного аудиту. Це не просто проблема безпеки; це виклик програмної інженерії. Завуальовані корисні навантаження типу "відмова в обслуговуванні" обходять традиційні засоби захисту, вбудовуючи себе безпосередньо в код, куди не можуть дістатися брандмауери та фільтри трафіку.
Для розробників висновок простий: Якщо ви пишете код, схвалюйте його pull requests, або керувати CI/CD pipelineви на передовій. Безпечні збірки — це не лише чистий код; вони вимагають видимості, перевірки та захисту, що підтримується політиками, на кожному кроці. pipeline.
Виходьте за рамки контрольних списків. Інтегруйте виявлення обфускації у свій робочий процес. Слідкуйте за рядками base64, дивною логікою або неочікуваними сплесками використання ресурсів CI. Перевіряйте не лише що ви встановлюєте, але що він робить. Лікувати pipeline конфігурації, такі як виробничий код. Автоматизуйте guardrailsПозначайте те, що виглядає дивно, навіть якщо це «працює».
Бо дофускація не кричить. Вона чекає. І якщо ви її не шукаєте, вона прослизне.
