






Команда Система оцінювання прогнозування експлойтів (EPSS) змінює те, як команди безпеки вирішують проблеми з вразливостями. Замість того, щоб зосереджуватися виключно на оцінках серйозності, EPSS переключає увагу на реальну ймовірність використання, допомагаючи командам виправляти те, на що фактично спрямовані зловмисники, замість того, щоб витрачати час на теоретичні ризики. Використовуючи оцінку EPSS, організації можуть значно покращити свою стратегію управління вразливостями, переконавшись, що вони виправляють їх. високий ризик CVE раніше їх експлуатують.
Організації стикаються понад 20 000 нових CVE щорокуВстигати за цим майже неможливо. Служби безпеки вже страждають від втоми від пильності, часто витрачаючи години на усунення вразливостей, які можуть ніколи не бути використані. Результат? Витрачені ресурси, затримка часу реагування та нескінченний архів невирішених проблем.
Ось де Управління балами EPSS має значення. На відміну від фіксованих рейтингів ризику в CVSS, оцінювання EPSS передбачає на основі прогнозування підхід. Це допомагає командам зосередитися на прогалини безпеки найімовірніше, будуть атаковані протягом наступних 30 днів, що зробить зусилля з усунення несправностей більш цілеспрямованими та ефективними.
Що нового? EPSS версії 4
Розроблено в Форум команд реагування на інциденти та безпеки (FIRST), EPSS версії 4— випущено Березня 17, 2025—вводить серйозні покращення:
- Краще моделювання даних для точніших прогнозів експлойтів.
- Відстеження активності експлойтів у режимі реального часу для відображення поточних загроз.
- Більша точність у визначенні того, на які вразливості зловмисники націляться наступними.
Експерт з кібербезпеки Джей Джейкобс, співзасновник EPSS, пояснює у своїй нещодавній статті «Знайомство з EPSS» версія 4«, що ці оновлення покращують як команди безпеки прогнозують загрози та визначають їх пріоритетність. Він наголошує, що EPSS тепер пропонує покращене статистичне моделювання та більш уточнені оцінки ймовірності, що допомагає організаціям зосередитися на ризики реального світу а не теоретичні показники тяжкості.
Завдяки цим покращенням, оцінка EPSS дає чіткіше уявлення про ймовірність використання, допомагаючи командам DevOps, безпеки та IT зосередитися на реальних загрозах, а не на можливих ризиках.
Що таке Еxploit PСистема оцінювання редакції
Команда Система оцінювання прогнозування експлойтів (EPSS) змінює те, як команди безпеки обробляють вразливості. На відміну від CVSS, який оцінює потенційну серйозність вразливостей, EPSS надає пріоритет реальній можливості використання. Він прогнозує, які вразливості, ймовірно, використовуватимуть зловмисники, допомагаючи командам зосередитися на фактичних загрозах, а не на теоретичних ризиках.
Цей зсув важливий, оскільки не всі вразливості високого рівня серйозності стають цілями атак. Багато хто залишається недоторканим, тоді як вразливості помірного ризику часто стикаються з частим використанням. Команди безпеки повинні приймати розумні рішення, що базуються на оцінці ризиків.cisіони для ефективного використання ресурсів. EPSS дозволяє їм робити саме це.
Команда Форум команд реагування на інциденти та безпеки (FIRST) створений EPSS до близько розрив між оцінки серйозності та фактичний ризик. Це збирає дані розвідка про загрози, минулі експлойти та атаки в режимі реального часу. Цей підхід допомагає команди фокус на найбільш з ризиком уразливості, зміцнювати безпека, та реагувати швидше реагувати на погрози.
Глосарій безпеки Xygeni
Що це?
Він прогнозує ймовірність того, що зловмисники використовуватимуть вразливість протягом наступних 30 днів. Оцінка оновлюється щодня, допомагаючи організаціям зосередитися на вразливостях, які несуть найвищий ризик. Оцінки варіюються від 0 до 1 — вищі оцінки вказують на більшу ймовірність експлуатації.
Як це працює
Команда Система оцінювання прогнозування експлойтів (EPSS) покращує те, як команди безпеки керують вразливостями, переносячи фокус з оцінок серйозності на реальні ризики. Замість того, щоб вважати, що кожна вразливість високого рівня серйозності становить однаковий рівень небезпеки, EPSS визначає, які з них злочинці, найімовірніше, використовуватимуть протягом наступних 30 днів.
Ця зміна підходу важлива, оскільки кіберзлочинці не атакують кожну вразливість високого рівня серйозності. Деякі ігноруються роками, тоді як інші стають частими цілями атак, незважаючи на нижчі показники серйозності. З цієї причини EPSS допомагає командам ефективніше ранжувати вразливості та спочатку усувати найтерміновіші загрози, замість того, щоб витрачати час на теоретичні ризики.
Як EPSS визначає бал?
EPSS аналізує дані про загрози, історичну активність експлойтів та реальні моделі атак, щоб розрахувати показник ймовірності від 0 до 1 (0-100%). Цей показник відображає ймовірність того, що зловмисники використовуватимуть вразливість протягом наступних 30 днів.
EPSS версії 4, випущена 17 березня 2025 року, покращує попередні версії, додаючи більше попередньоїcisелектронне моделювання, відстеження експлойтів у режимі реального часу та підвищена точність прогнозування.
П'ятиетапний процес оцінювання EPSS
EPSS розраховує ризик експлуатації використовуючи структурований п'ятиетапний процес. Кожен крок базується на попередньому, гарантуючи, що команди безпеки отримують інформацію про кіберзагрози в режимі реального часу на основі даних. В результаті організації можуть краще пріоритезувати вразливості. фактично та реагувати на загрози з більшою точністю.
- Збір даних: Для початку EPSS збирає дані про вразливості з бази даних CVE та інших надійних джерел. Цей крок закладає основу для точної оцінки шляхом отримання детальних атрибутів вразливостей.
- Збір доказів експлуатаціїВодночас, EPSS щодня відстежує записи про активність експлойтів як з публічних, так і з приватних каналів розвідки про загрози. Аналізуючи ці дані, команди безпеки можуть визначити, на які вразливості активно націлені злочинці.
- Модельне навчанняПісля цього EPSS аналізує історичні тенденції, щоб виявити закономірності між вразливостями та активністю експлуатації. Завдяки постійному вдосконаленню моделей машинного навчання, EPSS з часом підвищує точність прогнозування.
- Оцінка ефективностіДля підтримки надійності EPSS регулярно тестує та вдосконалює свої прогнози. Завдяки включенню статистичної перевірки система гарантує, що її оцінки залишаються точними та актуальними.
- Щоденні оновленняЗрештою, EPSS щодня оновлює оцінки вразливостей на основі останньої активності експлойтів та інформації про загрози. З огляду на це, команди безпеки завжди мають доступ до актуальних оцінок ризиків та відповідно пріоритезують загрози.
Чому важлива можливість використання даних у кібербезпеці
Експлуатаційна ймовірність — ймовірність того, що зловмисник скористається вразливістю — визначає управління вразливістю за оцінкою EPSS.
Саме цей акцент відрізняє EPSS від традиційних моделей оцінювання, які схильні надмірно пріоритезувати вразливості виключно на основі їхньої серйозності.
Наприклад, вразливість може мати серйозні теоретичні наслідки, але залишатися невикористаною на практиці через:
- Обмежений інтерес нападника—Не всі вразливості варті зусиль.
- Екологічні бар'єри—Для використання деяких потрібні певні умови.
- Відсутність публічного експлойт-коду—Якщо експлойт недоступний, ризик нижчий.
Працюючи з експлуатаційність, EPSS дозволяє організаціям зосередитися на вразливостях, які становлять найбільш безпосередні та реалістичні ризики, переконавшись ефективніша система безпеки.
Реальний приклад
Компанія аналізує дві вразливості у своїй системі та повинна вирішити, яку з них виправити першою:
- CVE-2023-12345Критична вразливість у широко використовуваному серверному програмному забезпеченні, яка... Оцінка CVSS 9.5, що вказує на серйозний потенційний вплив. Однак його бал за шкалою EPSS становить 0.05, а це означає, що ймовірність експлуатації низька через відсутність публічного коду експлойту або інтересу зловмисника.
- CVE-2023-67890Помірна вразливість у популярній бібліотеці з Оцінка CVSS 6.0Незважаючи на менший рівень серйозності, його бал за шкалою EPSS становить 0.78, що свідчить про високу ймовірність експлуатації.
Використовуючи EPSS, компанія уникає витрачання часу на CVE-2023-12345 лише тому, що він має високий бал CVSS. Натомість вони зосереджують свої ресурси на CVE-2023-67890, оскільки зловмисники експлуатують його.
Цей приклад показує, чому управління вразливостями на основі EPSS допомагає командам покращувати безпеку.cisіонів. Через це вони перестають вирішувати лише гіпотетичні ризики. Натомість вони спочатку зосереджуються на реальних загрозах. В результаті захист посилюється, а команди економлять час і зусилля.
Як оцінка EPSS покращує управління вразливостями
Команди безпеки мають справу з тисячами недоліків безпеки, що робить практично неможливим виправити все. Традиційні методи ранжують проблеми за серйозністю, але це часто призводить до втоми від пильності, марної витрати зусиль та повільної реакції на реальні загрози. EPSS зосереджується на експлуатаційних можливостях, допомагаючи командам відфільтрувати проблеми з низьким рівнем ризику та зосередитися на тих, на які найімовірніше буде спрямована увага.
Полегшує втому від пильності:
Дослідження показують, що 48% організацій отримати більше 10 000 сповіщень безпеки щодня, і до 52% є хибнопозитивними (Дослідження Gartner). EPSS допомагає командам зосередитися на реальних загрозах, зменшуючи шум від сповіщень, які не мають значення.
Економить час і ресурси:
Команди безпеки витрачають час на виправлення вразливостей, які зловмисники ніколи не скористаються. EPSS надає пріоритет тим, які найбільше ризикують, допомагаючи командам працювати ефективно та зміцнювати свою безпеку.
Прискорює час відгуку:
Без реальних даних про вразливості, команди можуть відкладати виправлення серйозних вразливостей або витрачати зусилля на низькоризикові. EPSS надає аналітику в режимі реального часу, допомагаючи командам вирішувати проблеми.cisіонів швидше та закривають прогалини в безпеці, перш ніж зловмисники завдадуть удару.
Допомагає запобігти майбутнім атакам:
Багато організацій мають труднощі з реагуванням на загрози, поспішаючи застосовувати виправлення лише після того, як зловмисники скористаються слабкими місцями. EPSS допомагає командам залишатися на крок попереду, виявляючи прогалини в безпеці, які можуть стати наступними цілями.
Робить пріоритетність розумнішою:
EPSS найкраще працює в поєднанні з аналізом досяжності (перевіркою того, чи дійсно використовується недолік безпеки в застосунку) та оцінкою впливу на бізнес (перевіркою важливості активу). Завдяки цьому додатковому контексту команди виправляють проблеми, які становлять реальні ризики, та уникають непотрібної роботи.
EPSS допомагає командам безпеки працювати розумніше, а не старанніше. Замість того, щоб ганятися за кожною вразливістю, вони зосереджуються на тих, що становлять реальні ризики, заощаджують ресурси та випереджають зловмисників.
EPSS проти CVSS: Хочете дізнатися більше?
Хоча EPSS зосереджується на вразливостях, а CVSS надає оцінки серйозності, обидва методи відіграють вирішальну роль в управлінні вразливостями.
Перегляньте нашу детальну публікацію в блозі, де ми розбираємо ключові відмінності між CVSS та EPSS, як вони доповнюють одне одного, а також найкращі практики для розумнішого визначення пріоритетів.
Підхід Xygeni до системи оцінювання прогнозування експлойтів
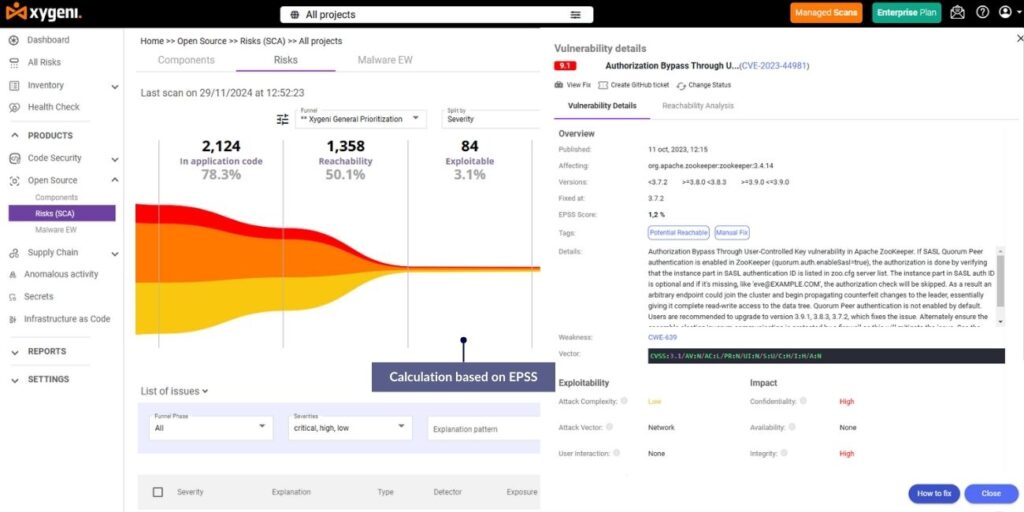
Аналіз досяжності для ефективного управління вразливостями оцінки EPSS
КсігеніВидатна можливість аналізу досяжності допомагає командам оцінити, чи активно викликається вразливість під час виконання. Поєднуючи оцінки EPSS з даними про досяжність, Xygeni надає командам можливість:
- Визначте вразливі місця які можна використовувати та які доступні в їхньому середовищі.
- Не ігноруйте необхідних загроз, зосереджуючись лише на вразливостях, що створюють безпосередні ризики, а не на теоретичних.
Наприклад, розглянемо недолік безпеки з високим балом EPSS, але без можливості виконання. Замість того, щоб зосереджуватися на цій проблемі, команда може перенаправити свої зусилля на більш термінові загрози. Такий підхід гарантує, що час і ресурси будуть спрямовані на найважливіші ризики, що підвищить ефективність операцій.
Використання динамічних воронок з оцінками EPSS для визначення пріоритетності ризиків
Xygeni покращує управління вразливостями за допомогою динамічних воронок пріоритезації, допомагаючи організаціям коригувати пріоритезацію ризиків на основі конкретних бізнес-потреб. Ця функція інтегрує оцінки EPSS з додатковими контекстними даними, такими як:
- Метрики експлойтабельності, які оцінюють, чи є вразливість активною ціллю в реальних умовах.
- Вплив на бізнес, оцінюючи, як експлуатація може вплинути на критично важливі системи.
- Рівні серйозності, включаючи традиційні оцінки CVSS для більш повного уявлення про ризики.
Завдяки гнучкій системі воронок продажів Xygeni, команди безпеки можуть узгодити свої стратегії пріоритезації з операційними цілями. Наприклад, вони можуть зосередитися на вразливостях високого ризику, які впливають на критично важливі системи, одночасно вирішуючи проблеми з низьким рівнем впливу, якщо дозволяють ресурси. Такий цілеспрямований підхід гарантує, що команди залишатимуться зосередженими та ефективними.
Використання автоматизації для управління вразливостями оцінки EPSS
Xygeni використовує автоматизацію для покращення інтеграції оцінок EPSS, допомагаючи командам організовувати свої робочі процеси та швидше реагувати на загрози. Деякі ключові функції включають:
- Виявлення та сповіщення в режимі реального часуДодаючи аналітичні дані EPSS до CI/CD pipelineXygeni надає негайні сповіщення про ризиковані розгортання, допомогу команди блокують їх, перш ніж вони завдадуть шкоди.
- Системи раннього попередженняЦі системи виявляють вразливості, які зловмисники можуть незабаром використати. Це допомагає командам реагувати на загрози на ранній стадії та запобігати атакам до їх виникнення.
Такий рівень автоматизації зменшує ручну роботу, допомагаючи командам безпеки заощаджувати час і зусилля, одночасно покращуючи загальне реагування на загрози.
Оптимізована співпраця між командами
Xygeni спрощує спільну роботу команд безпеки та розробників. Він відображає оцінки EPSS у чіткій та зрозумілій формі, допомагаючи обом командам зосередитися на найважливіших вразливостях. Розробники отримують завдання, що пріоритезуються на основі реальної можливості використання, щоб вони могли виправляти найнагальніші загрози. Така спільна зосередженість дозволяє всім бути в курсі справ та ефективно працювати.
Перевага Xygeni
Xygeni інтегрує оцінки EPSS у свої інструменти управління вразливостями, допомагаючи організаціям пріоритезувати вразливість до експлойтів над теоретичною серйозністю. Система прогнозування експлойтів (EPSS) надає спосіб на основі даних зосередитися на вразливостях, які найімовірніше будуть використані, гарантуючи, що команди безпеки спочатку усувають реальні загрози.
- Зменшення втоми від пильності зосереджуючись лише на вразливостях з високим Оцінка EPSS.
- Швидше виправляйте критичні ризики шляхом визначення пріоритетів на основі експлуатаційність а не просто серйозність.
- Розумно використовуйте ресурси шляхом адресації найбезпосередніші загрози спочатку.
Виведіть управління вразливостями на новий рівень. Зверніться до Xygeni сьогодні щоб дізнатися, як оцінки EPSS можуть допомогти вам випереджати зловмисників і швидше виправляти потрібні вразливості.

