






1. Що насправді має означати термін «Платформа кібербезпеки»
Коли більшість людей чує цей термін платформа кібербезпеки, вони думають про велике enterprise такі інструменти, як EDR, SIEM або брандмауери. Простіше кажучи, платформа кібербезпеки – це набір інтегрованих інструментів, які працюють разом для захисту ваших систем, даних і програм. Але для більшості команд цей захист припиняється ще до того, як ваш код буде випущено. Ці інструменти зосереджені на пристроях, мережах і кінцевих точках, а не на самому програмному забезпеченні, яке ви створюєте. Для розробників це залишає величезну сліпу зону.
Насправді, справжня єдина платформа кібербезпеки повинні захищати весь ланцюжок постачання програмного забезпечення з самого початку commit до остаточного розгортання в робочому середовищі. Це означає сканування коду під час його написання в IDE, перевірку залежностей перед тим, як вони потраплять у ваш репозиторій, та забезпечення безпечних конфігурацій у вашому CI/CD робочі процеси. Він має безперешкодно інтегруватися з вашим стеком розробки, щоб безпека стала частиною вашого щоденного робочого процесу, а не другорядною думкою.
З Xygeni ви отримуєте саме це. Наш платформа управління ризиками кібербезпеки комбінати SAST, SCA, виявлення секретів, CI/CD безпека, сканування контейнерів та виявлення аномалій в одному місці. Ви можете сканувати код безпосередньо з вашого IDE (інтеграція VS Code), переглядати вразливості в режимі реального часу та застосовувати безпечні виправлення, не виходячи з редактора. Звідти Xygeni... CI/CD guardrails автоматично застосовуйте свої політики, щоб небезпечний код ніколи не потрапляв у продакшн.
Коротше, а платформа управління кібербезпекою має бути більше ніж dashboard сповіщень. Це має бути єдиний центр керування для захисту вашого коду, pipelineта артефакти, де б вони не знаходилися.
2. Чому більшість платформ залишають ваш код відкритим
Багато відомих інструментів позиціонують себе як платформа управління кібербезпекою, але придивіться уважніше, і ви побачите, що вони створені для операцій та ІТ-команд, а не для розробників. Вони відстежують кінцеві точки, блокують підозрілий мережевий трафік і збирають журнали. Це цінно, але не зупинить створення та розгортання небезпечного коду або залежностей, заражених шкідливим програмним забезпеченням.
Команда Cloud Native Computing Foundation (CNCF) повідомляє, що 72% організацій використовують до дев'яти різних інструментів моніторингу, а понад 20% покладаються на 10–15. Це означає більше dashboards, більше дублікатів сповіщень та більше сліпих зон для використання зловмисниками.
Ось у чому прогалина:
- Інструменти кінцевої точки не можу переглянути ваші приватні репозиторії, CI/CD pipelines, або IaC шаблони.
- мережева безпека не виявляє вразливий npm-пакет або витік ключа API у вашому коді.
- Традиційне латання не перевіряє, чи виправлення порушить вашу збірку.
У сучасному розповсюдженні атаки спрямовані на життєвий цикл розробки програмного забезпечення (SDLC) сам по собі, простір, де ці інструменти не мають жодного досяжності. Зловмисники ховаються в залежностях, образах контейнерів та скриптах збірки, чекаючи ідеального моменту для переходу у продакшн.
Ось чому Xygeni створила інший вид єдина платформа кібербезпеки, розроблений для розробників та команд DevSecOps. Ми починаємо з першого рядка коду, інтегруючись безпосередньо у ваше IDE, систему контролю версій та CI/CD pipelines. Вразливості, неправильні конфігурації та шкідливе програмне забезпечення виявляються ще до того, як вони потраплять у виробництво.
На відміну від звичайних сканерів, наші платформа управління ризиками кібербезпеки включає функцію виправлення ризиків. Вона не просто повідомляє вам про необхідність виправлення, а й рекомендує найбезпечніше оновлення, позначає критичні зміни та прогнозує вплив на виконання, щоб ви могли виправляти проблеми з упевненістю, а не здогадками.
3. Зростання єдиної платформи кібербезпеки для програмного забезпечення
У більшості команд DevSecOps безпека фрагментована. Один інструмент для SAST, ще один для SCA, окремий детектор секретів, а також CI/CD pipeline перевірки, сканер контейнерів і, можливо, платформа для контролю відповідності. Керування ними означає перехід dashboardоб'єднання звітів та пошук дублікатів сповіщень – час, який ви не можете витрачати на розробку безпечного коду.
A єдина платформа кібербезпеки усуває цей хаос. З Xygeni ви отримуєте:
- SAST, SCA, та виявлення секретів в одному місці.
- CI/CD guardrails блокувати ризиковані збірки.
- Сканування контейнера та реєстру перед розгортанням.
- Виявлення аномалій для виявлення підозрілих репозиторіїв або pipeline зміни.
Gartner повідомляє, що 75% організацій консолідують інструменти безпеки, щоб зменшити складність та покращити прозорість. Xygeni забезпечує таку консолідацію без втрати глибини, кожна функція відповідає або перевершує окремі рішення.
І це не просто виявлення. Як платформа управління ризиками кібербезпеки, Ксігені додає:
- Автоматичне виправлення на базі штучного інтелекту для SAST, SCA, і секрети.
- Контекстно-залежна пріоритезація, щоб ви спочатку виправляли те, що дійсно можна експлуатувати.
- Правила, що застосовуються безпосередньо у вашому pipelines, зупиняючи незахищений код перед його відправкою.
Завдяки результатам роботи в реальному часі у вашому IDE та автоматизованому застосуванню політик, безпека стає частиною вашого робочого процесу, а не ще одним завданням наприкінці циклу.
Що повинна включати платформа кібербезпеки
Не всі інструменти, які називають себе платформа кібербезпеки створені для команд розробників програмного забезпечення. Якщо ви створюєте та розповсюджуєте код, ваша платформа повинна мати:
- Захист вихідного коду: SAST виявляти помилки, вразливості та небезпечні шаблони коду під час введення тексту.
- Безпека залежностей: SCA який перевіряє досяжність, придатність для використання, ризики ліцензування та навіть шкідливе програмне забезпечення у пакетах з відкритим кодом.
- Управління секретами: Виявлення та автоматичне виправлення на основі штучного інтелекту для витоків ключів API, токенів або паролів, перш ніж вони потраплять до основної системи.
- CI/CD Безпека: Guardrails які сканують робочі процеси, блокують ризиковані кроки та автоматично забезпечують безпечні конфігурації.
- Сканування контейнерів та реєстру: Виявляйте вразливості та неправильні конфігурації в образах перед розгортанням.
- Виявлення аномалії: Зверніть увагу на незвичайні зміни в репозиторіях, pipelineабо конфігурації, які можуть свідчити про компрометацію.
- Управління ризиками відновлення: Оберіть найбезпечніший патч, перегляньте критичні зміни та уникайте появи нових ризиків.
Коли єдина платформа кібербезпеки охоплює всі ці області та інтегрується з вашим робочим процесом розробки, ви зменшуєте труднощі для розробників та запобігаєте загрозам у продакшені.
Чому це важливо
Занадто багато продуктів називають себе платформою управління кібербезпекою лише тому, що вони об'єднують кілька dashboardразом. Але якщо вони не можуть сканувати код у вашому IDE, виявляти досяжні експлойти в залежностях, блокувати ризиковані злиття в CI/CD, та автоматичне виправлення проблем, вони насправді не захищають ваш SDLC.
Справжній єдина платформа кібербезпеки має забезпечити вам повне покриття, не уповільнюючи вашу роботу. Це базовий принцип, на якому ми побудували Xygeni: все в одному місці, автоматизовано та налаштовано відповідно до того, як насправді працюють сучасні команди розробників.
4. Як Xygeni захищає вашу SDLC від початку до кінця
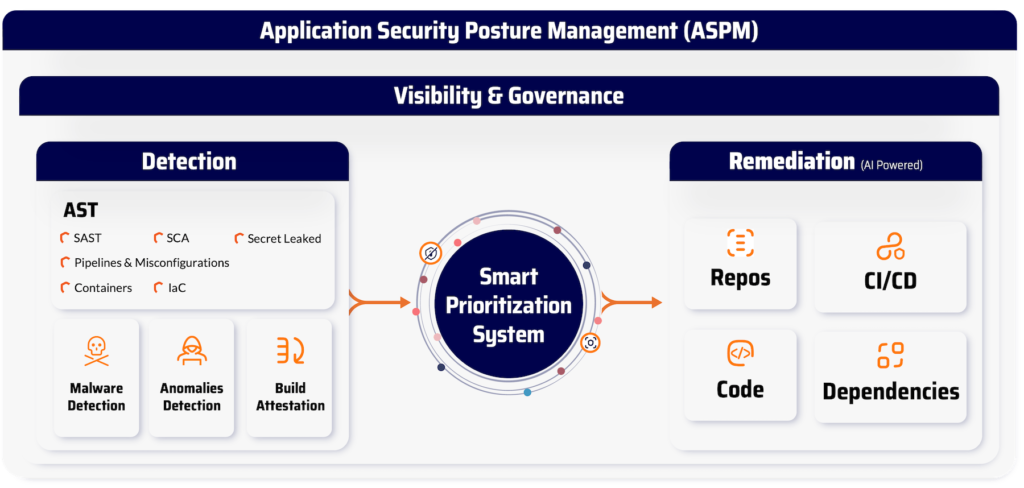
A платформа кібербезпеки настільки ж міцний, наскільки міцна основа, яку він охоплює. Xygeni захищає кожен рівень життєвого циклу розробки вашого програмного забезпечення (SDLC), з першого commit до останнього виробничого артефакту, не уповільнюючи вас.
Ось як наша єдина платформа кібербезпеки працює на практиці:
- Кодова база: Біжи SAST безпосередньо з вашого IDE або pipelineдля раннього виявлення недоліків ін'єкцій, незахищеної логіки та бекдорів коду. Виявляйте та блокуйте жорстко закодовані секрети, обфусковані корисні навантаження та навіть власні шаблони шкідливого програмного забезпечення перед об'єднанням.
- ЗалежностіСканування бібліотек з відкритим кодом за допомогою SCA що виходить за рамки списків CVE. Xygeni перевіряє індикатори досяжності, експлойтоздатності та шкідливого програмного забезпечення, тому ви реагуєте лише на ті ризики, які важливі для вашої кодової бази.
- CI/CD: Захистіть свій pipelineз автоматизованим guardrailsВиявлення неправильно налаштованих робочих процесів, небезпечних pipeline кроки та розкриті облікові дані, а потім автоматично блокувати ризиковані злиття або збірки.
- реєструСканування образів контейнерів у локальному Docker, віддалених реєстрах та центрах OCI на наявність вразливостей, неправильних конфігурацій та порушень політик. Генерація та перевірка SBOMдля забезпечення відповідності вимогам NIST, DORA та замовників.
- SCM: Відстежуйте свою систему керування версіями в режимі реального часу на наявність аномалій. Xygeni позначає підозрілі гілки, неочікувані зміни файлів та незвичайні commit діяльності, надаючи вам повні журнали аудиту для кожної дії.
Бо все відбувається в один момент платформа управління кібербезпекою, вам не потрібно об'єднувати півдюжини інструментів. Елементи керування Xygeni відповідають провідним фреймворкам, таким як NIST 800-53 для безпеки ланцюга поставок таМатриця MITRE ATT&CK для захисту середовищ збірки, CI/CD системи та кінцеві точки розробника.
5. Платформа управління ризиками кібербезпеки: Поза межами виявлення
Істинний платформа управління ризиками кібербезпеки не повинно просто надсилати вам сповіщення, воно має допомагати виправляти правильні проблеми в правильному порядку, не порушуючи вашу збірку. Саме тому Xygeni поєднує контекстно-залежну пріоритизацію, автоматичне виправлення на основі штучного інтелекту та оцінку ризиків виправлення в одному робочому процесі.
Контекстно-залежна пріоритизація
Не кожна вразливість заслуговує на однаковий рівень терміновості.
Ксігені дивиться на доступність (чи справді використовується вразливий шлях коду?) та експлуатаційність (чи існує робочий експлойт?), перш ніж вирішити, наскільки це критично.
- Якщо це досяжно та можливо використати → виправте це зараз.
- Якщо це низький ризик → заплануйте це на потім і продовжуйте доставку.
Такий підхід зменшує шум і зосереджує ваш час на найважливіших питаннях, саме на тому, що... 73% команд безпеки кажуть, що вони борються з, згідно з Дослідження Cybereason щодо програм-вимагачів, де втома пильності призводить до пропущених загроз.
Автоматичне виправлення на базі штучного інтелекту для SAST, SCA, і секрети
Замість того, щоб просто повідомляти вам про проблему, Xygeni допомагає вам її вирішити:
- SAST → Генерує безпечні зміни коду безпосередньо у вашому IDE, щоб ви могли миттєво виправляти вразливості.
- SCA → Пропонує безпечні оновлення залежностей на основі вашої політики, уникаючи порушень у роботі збірок.
- Секрети → Автоматично скасовує розкриті облікові дані та замінює їх посиланнями на Vault або KMS.
Ви можете переглянути, затвердити та об’єднати безпечні виправлення за лічені хвилини, не порушуючи робочий процес.
Управління ризиками відновлення
Найновіший патч не завжди є найбезпечнішим.
Xygeni показує кожен варіант оновлення з чітким оцінка ризику (Низький, Середній або Високий), на основі:
- Чи можна використати вразливість
- Які методи чи API змінюються або видаляються
- Які файли та поведінка під час виконання будуть вплинуті
Перш ніж об’єднувати, ви можете переглянути вплив, уникнути критичних змін і зберегти свої pipeline працює безперебійно.
Поєднуючи пріоритизацію, автоматичне виправлення на основі штучного інтелекту та виправлення з урахуванням ризиків, Xygeni забезпечує єдина платформа кібербезпеки Командам DevSecOps потрібен такий, що перетворює виявлення на дії, не уповільнюючи вашу роботу.
Остаточний висновок: Одна платформа, повне покриття
Вибір права платформа кібербезпеки це не просто про позначку функцій, а про знання вашого коду, залежностей та pipelineзахищені з першого дня.
З Xygeni ви отримуєте єдина платформа кібербезпеки що захищає весь життєвий цикл розробки вашого програмного забезпечення (SDLC) без уповільнення вашого темпу. Від SAST, SCA, та виявлення секретів для CI/CD guardrails, сканування контейнерів та виявлення аномалій, все працює разом в одному місці.
Наш підхід виходить за рамки виявлення. Xygeni також є платформа управління ризиками кібербезпеки, з контекстно-залежною пріоритезацією, автоматичним виправленням на основі штучного інтелекту та оцінкою ризиків виправлення. Ви виправляєте правильні проблеми, у правильному порядку, не порушуючи роботу вашої збірки. А оскільки ми інтегруємося безпосередньо у ваше IDE та pipelineви отримуєте безперервний захист, який природно вписується у ваш робочий процес.
Коротше кажучи, Xygeni пропонує платформа управління кібербезпекою створено для сучасних команд DevSecOps, яким потрібна швидкість, безпека та впевненість у кожному випуску.

