






Тричі за вісім місяців спрацьовував один і той самий план дій з npm-хробаками. Різні атакуючі, різні пакети, та сама механіка та той самий проміжок часу між публікацією та виявленням, що зробили кожен з них можливим. Якщо ви запитуєте, що таке npm-хробак насправді і чому його схема повторюється замість того, щоб виправитися, ось чесна відповідь: інциденти, механіка та єдина прогалина, яку залишає відкритою навіть надійна захисна структура.
Що таке npm-черв'як?
Черв'як npm — це фрагмент шкідливого коду, опублікований у реєстрі npm, який автоматично поширюється на інші пакети після запуску, зазвичай шляхом крадіжки облікових даних публікації розробника та використання їх для вставки того самого корисного навантаження в кожен пакет, яким керує розробник. Це «черв'як» у класичному сенсі: він не чекає, поки хтось навмисно його встановить, він поширюється самостійно, від пакета до пакета, від облікового запису до облікового запису, зі швидкістю машини.
Саме це самопоширення відрізняє інцидент з npm-черв'яком від звичайного шкідливого пакета. Один шкідливий пакет — це голка в копиці сіна. Npm-черв'як перетворює кожного скомпрометованого розробника на нову точку розповсюдження, і копиця сіна починає генерувати власні «голки».
Найбільші інциденти з npm-хробаками на сьогоднішній день
Минулого року шаблон npm-черв'яка пройшов три реальні випробування, кожне з яких було ефективнішим за попереднє:
- Шай-Хулуд (вересень 2025). Перший задокументований саморозповсюджувальний npm-хробак. Він скомпрометував облікові дані розробника, а потім використовував їх для публікації шкідливих версій кожного пакета, що знаходився під контролем цього розробника, перетворюючи самих розробників на механізм доставки для наступного етапу розвитку хробака.
- axios (березень 2026 р.). Шкідливе програмне забезпечення національної держави, приховане всередині пакета, завантажувалося приблизно 100 мільйонів разів на тиждень. Не черв'як у строгому сенсі поширення, але доказ того, що та сама модель довіри екосистеми npm, яку використовував Шай-Хулуд, могла нести корисне навантаження у справді величезних масштабах.
- SAP npm (квітень 2026 р.). У той час його описували як міні-Шай-Хулуд: той самий візерунок черв'яків, повторений у такому ж масштабі, менш ніж через рік після першого інциденту. Механізм не змінився. Захист здебільшого також не змінився.
Три інциденти з використанням npm-хробаків, один повторюваний візерунокскомпрометувати довіреного видавця, використовувати його облікові дані для автоматичного поширення та розраховувати на проміжок часу між публікацією та виявленням спільнотою для виконання іншого.
Візерунок, що повторюється
Якщо відкинути конкретику, то кожен інцидент з npm-хробаком відбувається за тими ж чотирма принципами:
- Компрометація облікового запису. Токен публікації розробника, npm login, або облікові дані нерозбірливої ідентифікації викрадаються, зазвичай через фішинг, витік секретної інформації або компрометацію залежності далі у власному ланцюжку.
- Безшумне впорскування. Зловмисник розміщує нову версію легітимного, надійного пакета з доданим шкідливим кодом, часто всередині пост-інсталяційного або іншого скрипта життєвого циклу, який запускається автоматично в момент його встановлення.
- Автоматичне поширення. Якщо скомпрометований розробник контролює інші пакети або якщо шкідливий скрипт сам збирає додаткові облікові дані, черв'як поширюється на наступний пакет і наступного розробника без подальших дій з боку зловмисника.
- Затримка виявлення. Пакет знаходиться в реєстрі та може бути встановлений будь-ким, доки хтось не помітить його, не повідомить про нього та не видалить його. Ця затримка, години для деяких інцидентів, дні для інших, — це весь необхідний черв’яку віконний проміжок.
Визнання того, що четвертий такт насправді важливий для захисту. Кожна стратегія пом'якшення наслідків інциденту з npm-хробаком, по суті, є спробою скоротити або обійти цю затримку виявлення.
Фреймворк, вартий цитування: відповідь SIP на проблему охолодження
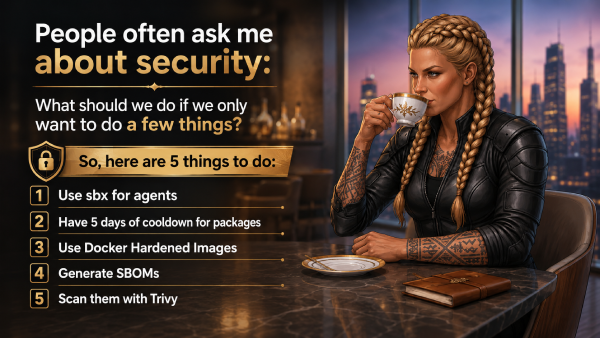
Не кожна реакція на цю закономірність надходить від постачальника. Одна з найчіткіших – SIP, План негайної безпеки Мохаммеда-Алі А'рабі, п'ятиетапну систему управління ризиками ланцюга постачання програмного забезпечення для надзвичайних ситуацій, яка виникла з дуже практичного питання, заданого в кінці сесії SafeDev: «Якщо ми можемо зробити лише кілька речей, що нам слід зробити спочатку?»
Другий контрольний захід SIP безпосередньо спрямований на вирішення проблеми хробака npm: заморожування неперевірених залежностей з п'ятиденним періодом очікування та вимикання скриптів життєвого циклу, щоб шкідлива постімплантаційна команда не могла виконатися автоматично під час встановлення. На практиці це min-release-age=5 та ignore-scripts=true у проекті .npmrc, що застосовується в CI, щоб файл блокування не міг непомітно вирішити проблему з пакетом, опублікованим вчора. Це справді надійний контроль, який не вимагає особливих зусиль і безпосередньо спрямований на те саме затримку виявлення, від якої залежить кожен інцидент із npm-хробаком. Занурення:
Де вікно відновлення все ще залишає прогалину
Період очікування — це ставка: спільнота помітить і повідомить про шкідливий пакет до закінчення періоду очікування. Здебільшого ця ставка виправдовується. Значна частина скомпрометованих пакетів позначається протягом перших кількох днів після публікації, саме тому п'ятиденний період є розумним варіантом за замовчуванням.
Але npm-хробак не поводиться як типовий шкідливий пакет, і це змінює те, що фіксований час відновлення може і не може зробити для вас.
Бути заздалегідьcisе про швидкість: Швидко поширюваний черв'як насправді не долає сам час відновлення. Якщо ви запровадите суворий мінімальний вік випуску, пакети, опубліковані протягом цієї початкової хвилі, все ще будуть занадто новими для участі в збірці, незалежно від того, скільки пакетів черв'як скомпрометує тим часом. Швидкість має значення, але вона важлива для всіх нижче за течією, хто не використовує час відновлення, а не для подолання того, який вже застосований.
Справжнє обмеження — це терпіння. Більш обережне корисне навантаження може залишатися в стані спокою після періоду відновлення, активуючись лише після того, як дні минуть і пакет досягне «довіреної» зони, попередньоcisтому що він знає, що час відновлення вже попереду. Це той сценарій, коли одного лише фіксованого часу відновлення недостатньо, і саме тут щось на кшталт доказової діагностики MEW має працювати поряд з ним, а не замість нього.
Жоден із цих режимів відмови не є недоліком мислення SIP. Час відновлення — це ставка на виявлення спільнотою, а виявлення спільнотою має свій ліміт: воно не може виявити те, про що ще ніхто не повідомив. Це не прогалина, унікальна для SIP, це структурне обмеження будь-якого захисту, який очікує на підпис, рекомендацію чи публічний звіт, перш ніж діяти.
Як MEW скорочує проміжок часу між перезарядками
Це попередньоcisЕлі розрив Раннє попередження про шкідливе програмне забезпечення (MEW) від Xygeni створено для закриття. Замість того, щоб чекати на звіти спільноти або опублікований підпис, MEW постійно сканує NPM, PyPI та Maven під час публікації нових пакетів і версій, аналізуючи поведінку, а не зіставляючи її з відомими загрозами. Коли щось виглядає шкідливим, воно поміщається в карантин, і знахідка підтверджується дослідниками безпеки до публічного розкриття, а не після.
Ця відмінність важлива для обох вищезгаданих режимів відмови npm-хробаків. Проти швидко поширюючогося хробака, виявлення перед сигнатурою не потребує п'яти днів, які, як передбачається, є під час відновлення. Проти терплячого, сплячого корисного навантаження, поведінковий аналіз MEW не шукає вік чи репутацію, він шукає, що насправді робить код, тому очікування протягом періоду відновлення нічого не дає зловмиснику.
Брандмауер залежностей MEW поширює це аж до точки самої інсталяції, блокуючи шкідливий пакет у режимі реального часу, навіть якщо він пройшов попередні перевірки, і той самий рівень виявлення охоплює CI/CD сторона інциденту з npm-хробаком: шаблон unlock-branch, inject, re-lock, який дозволяє зловмиснику просувати шкідливий код commit і непомітно замести сліди, виконуючи повний аудиторський аудит, якщо це все ж таки станеться.
SIP та MEW відповідають на одне й те саме питання, на різних рівнях
Ніщо з цього не робить контроль часу відновлення SIP неправильним, і варто прямо сказати: п'ятиденний час відновлення з вимкненими скриптами життєвого циклу все ще є одним із найшвидших і найдешевших захистів, які команда може застосувати проти звичайного інциденту з npm-хробаком, і він належить до будь-якого серйозного плану посилення ланцюга поставок. Що він не може зробити, за задумом, так це виявити те, що спільнота ще не знайшла. Це завдання для безперервного виявлення на основі поведінки, яке працює під час часу відновлення, а не замість нього.
Разом ці два підходи охоплюють обидва боки однієї й тієї ж проблеми: SIP підвищує міцність конструкції. pipeline, заморожування залежностей та образ контейнера навколо відомого, розкритого ландшафту загроз, тоді як попереднє виявлення сигнатур MEW охоплює інциденти npm-черв'яків, які ще не були розкриті, ті, які вікно відновлення, за власною логікою, не може передбачити.

FAQ
Що таке npm-черв'як, одним реченням?
Шкідливий код, опублікований у npm, який автоматично поширюється на інші пакети, зазвичай шляхом крадіжки облікових даних розробника та використання їх для вставки того самого корисного навантаження в інше місце без подальших дій з боку зловмисника.
Чи кожен шкідливий npm-пакет є npm-червом?
Ні. Шкідливий пакет, який не поширюється самостійно, є атакою ланцюга поставок, але не черв'яком. Що саме визначає інцидент із npm-черв'яком, так це крок самопоширення: одна компрометація автоматично призводить до наступної.
Чи зупиняє період відновлення залежностей хробака npm?
Це значно знижує ризик, оскільки більшість шкідливих пакетів повідомляються протягом перших кількох днів після публікації. Але період очікування залежить від швидкості виявлення спільнотою, і швидко поширюваного або навмисно сплячого npm-черв'яка можна створити спеціально для того, щоб подолати цей період.
Що насправді може вловити npm-хробака до періоду відновлення?
Безперервне сканування на основі поведінки, яке не залежить від наявності підпису чи публічного звіту. Саме для цього створені інструменти виявлення прогалин перед підписом, такі як MEW від Xygeni.
