






Вразливість типу SQL-ін'єкції залишається однією з найпоширеніших і найнебезпечніших недоліків у веб-додатках, навіть через десятиліття після її першого документування. Зловмисники впроваджують шкідливий SQL у запит, і база даних виконує його так, ніби його написав розробник. Без відповідного дозволу SAST За наявності інструменту для виявлення вразливостей SQL-ін'єкцій, ця вразливість може залишатися в кодовій базі роками, перш ніж її хтось виявить, зазвичай тому, що зловмисник виявляє її першим.
У цьому посібнику розповідається про те, як виникають вразливості SQL-ін'єкцій, чому для запобігання вразливостям SQL-ін'єкцій все ще потрібні як автоматизовані інструменти, так і безпечна дисципліна кодування, а також як SAST інструмент вписується в зображення з першого рядка коду.
Що таке вразливість SQL-ін'єкції?
Вразливість SQL-ін'єкції виникає, коли введені користувачем дані вставляються безпосередньо в запит до бази даних, а не обробляються як дані. Візьмемо login форма, яка будує свій запит шляхом об'єднання імені користувача та пароля безпосередньо в рядок SQL. Зловмисник, який вводить admin' OR '1'='1 оскільки ім'я користувача змінює логіку самого запиту, і база даних повертає збіг незалежно від справжнього пароля. Цей єдиний неекранований вхід повністю обходить автентифікацію.
Це саме той клас помилок a SAST Інструмент для виявлення вразливостей SQL-ін'єкцій створений для перехоплення: неочищених вхідних даних, що надходять у запит, видимих у вихідному коді ще до того, як вони потраплять до бази даних.
Навіщо використовувати a SAST Інструмент для виявлення вразливостей SQL-ін'єкцій?
A Статичне тестування безпеки додатків (SAST) Інструмент сканує вихідний код, щоб знайти небезпечні шаблони, включаючи необроблені вхідні дані, що призводять до SQL-ін'єкцій, ще до того, як цей код потрапить у робочий режим. Саме цей час відрізняє запобігання вразливостям SQL-ін'єкцій від реагування на інциденти SQL-ін'єкцій.
Переваги використання a SAST Інструмент для запобігання вразливостям SQL-ін'єкцій
- Раннє виявленняРезультати з'являються ще під час розробки програми, а не після її випуску.
- Детальне відновлення: практичні рекомендації щодо виправлень, таких як параметризовані запити, замість просто позначеного номера рядка.
- CI/CD інтеграція: вразливості ловляться commit або створювати всередині робочого процесу, який розробники вже використовують.
- Низький рівень хибнопозитивних результатівІнструмент, який приховує реальні результати SQL-ін'єкцій у шумі, ігнорується. Precisіон — це те, що підтримує SAST інструмент для виявлення вразливостей SQL-ін'єкцій, який насправді корисний щодня.
Реальні приклади атак SQL-ін'єкцій
SQL-ін'єкції спричинили одні з найбільших витоків даних за всю історію спостережень і досі завдають шкоди. Нижче наведено визначні приклади, від найновіших до найстаріших:
- Метабаза (2026)Зловмисники використали вразливість SQL-ін'єкції в кінцевій точці скидання пароля аналітичної платформи Metabase, отримавши повний доступ адміністратора за допомогою одного неавтентифікованого запиту. Витік даних досяг щонайменше п'яти компаній нижчого рівня через розкриті облікові дані бази даних, підключені до платформи.
- BeyondTrust та Міністерство фінансів США (2025): для порушення безпеки платформи віддаленої підтримки BeyondTrust було використано вразливість SQL-ін'єкції, що відстежувалася як CVE-2025-1094. Ланцюг вторгнень досяг Міністерства фінансів США, демонструючи, як один неочищений вхідний даний елемент у широко використовуваному інтерфейсі бази даних може призвести до інциденту урядового рівня.
- TalkTalk (2015): атака SQL-ін'єкцій розкрила персональні дані майже 157 000 клієнтів, включаючи фінансову інформацію, що призвело до значних штрафів та тривалої репутаційної шкоди.
- Yahoo (2014)Зловмисники використали SQL-ін'єкції для викрадення понад 500 мільйонів записів користувачів, що стало одним з найбільших порушень в історії на той час.
- Голоси Yahoo! (2012): окрема атака SQL-ін'єкцій викрила приблизно 500 000 адрес електронної пошти та паролів, виявивши прогалини в захисті бази даних.
- Sony Pictures / PlayStation Network (2011)SQL-ін'єкції надали зловмисникам доступ до приблизно 77 мільйонів облікових записів PlayStation Network, а збитки оцінюються в 170 мільйонів доларів.
- Платіжні системи Heartland (2008)SQL-ін'єкція викрила приблизно 130 мільйонів номерів кредитних та дебетових карток під час одного з найбільших витоків свого часу.
Закономірність протягом майже двох десятиліть залишається незмінною: один необроблений вхід, один запит, і весь набір даних за ним стає доступним. Саме тому запобігання вразливостям SQL-ін'єкцій має бути вбудоване в розробку, а не додане після розгортання. SQL-ін'єкція існує поруч із... міжсайтовий сценарій як одну з вразливостей класу ін'єкцій, що SAST інструмент має перехоплювати за замовчуванням, а не як додаткову думку.

Запобігання вразливостям SQL-ін'єкцій: найкращі практики
Запобігання SQL-ін'єкціям вимагає поєднання безпечних практик кодування та автоматизованих інструментів. Ці п'ять практик складають основу будь-якої стратегії запобігання вразливостям SQL-ін'єкцій:
- Використовуйте параметризовані запити. Замініть динамічний SQL параметризованими запитами, щоб введені користувачем дані завжди оброблялися як дані, а не як виконуваний код. Запит на основі заповнювачів (
WHERE username = ? AND password = ?) не може бути переінтерпретований зловмисником, як це може робити об'єднаний рядок. - Перевірте вхідні дані. Відхиляйте вхідні дані, які не відповідають очікуваному формату, та звертайте увагу на символи, що зазвичай використовуються у спробах введення, такі як неекрановані одинарні лапки або крапка з комою.
- Екранування спеціальних символів. Коли параметризовані запити не є варіантом, екранування нейтралізує символи, на які покладаються зловмисники. Розглядайте це як резервний варіант, а не як основний захист.
- Обмежити дозволи бази даних. Застосуйте мінімальні привілеї, щоб обліковий запис, який використовує ваша програма, міг отримувати доступ лише до тих даних та операцій, які їй дійсно потрібні. Зламаний запит набагато менш шкідливий для обмеженого облікового запису.
- Використовувати SAST інструмент. Автоматизуйте виявлення вразливостей SQL-ін'єкцій за допомогою SAST інструмент, який безперервно сканує вихідний код і позначає неочищені запити, перш ніж вони досягнуть pull request, не кажучи вже про виробництво.
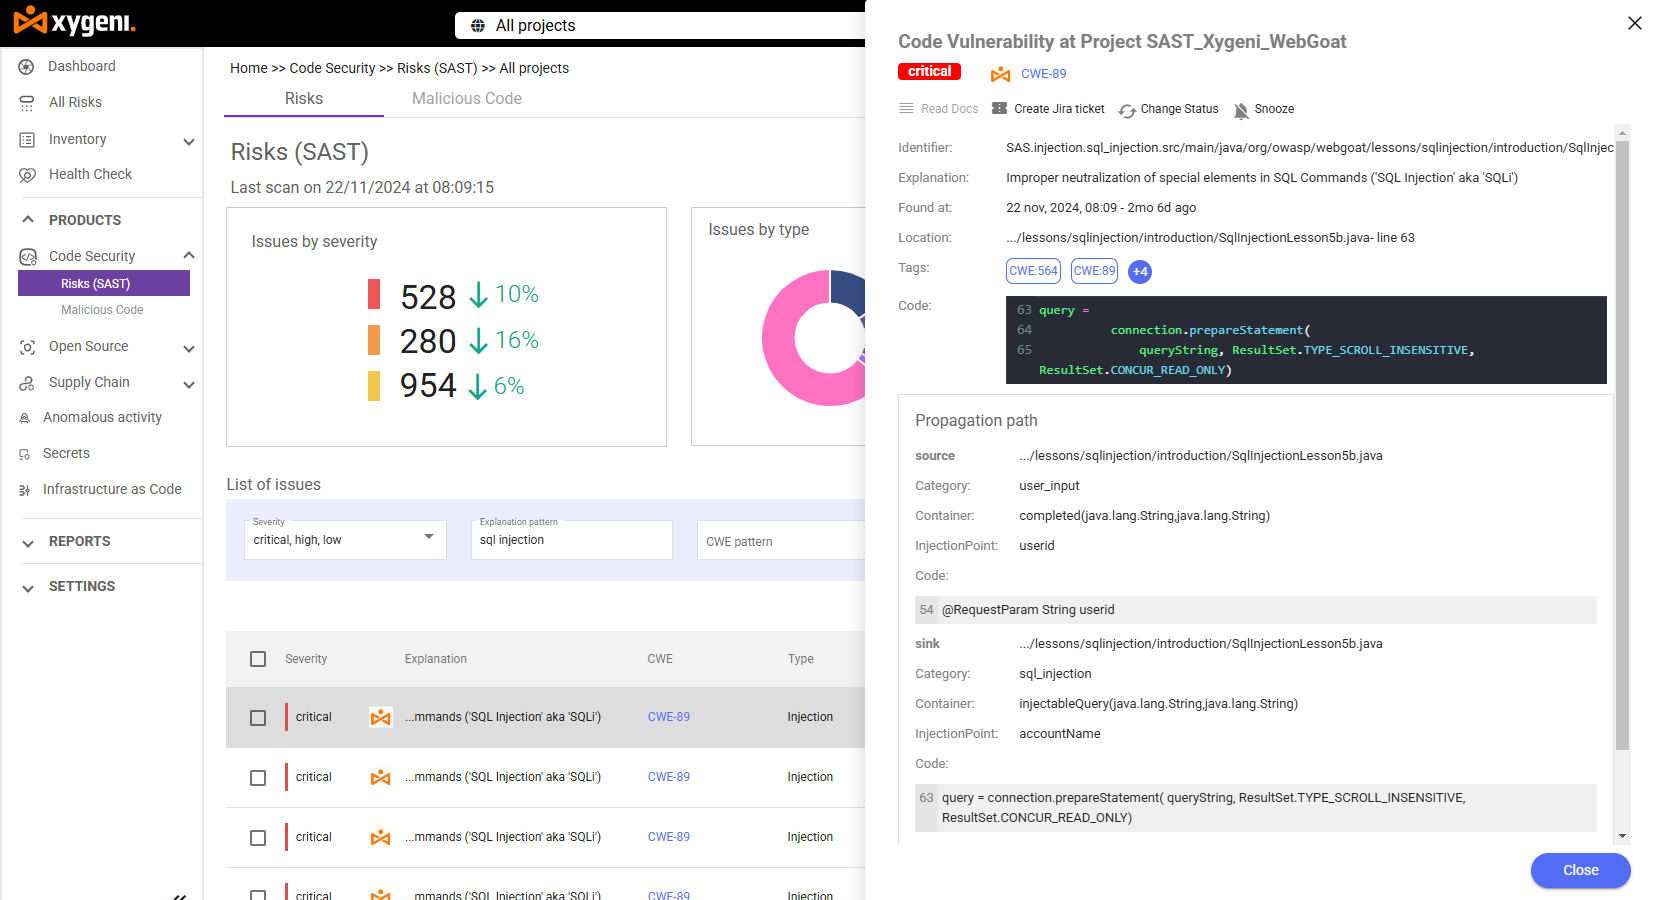
Як Ксігені-SAST Запобігає вразливостям SQL-ін'єкцій
Ксігені-SAST поєднує глибокий статичний аналіз з низьким рівнем хибнопозитивних результатів, тому запобігання вразливостям SQL-ін'єкцій не відбувається за рахунок тривожна втома.
- Розширений аналіз запитів: визначає небезпечні шаблони SQL-запитів, включаючи об'єднані рядки з неочищеними вхідними даними, та позначає відсутні засоби захисту, такі як параметризовані запити або перевірка вхідних даних.
- Перевірена точність виявлення: у бенчмарку OWASP, галузь standard для оцінки інструментів тестування безпеки додатків, Xygeni-SAST досяг 100% істинно позитивного показника для SQL-ін'єкцій (CWE-89), що означає, що в бенчмарку не було пропущено жодного відомого тестового випадку SQL-ін'єкцій.
- Автоматичне виправлення зі штучним інтелектом: миттєво виправляє такі проблеми, як SQL-ін'єкції та міжсайтовий скриптинг, за допомогою готових для розробників виправлень, генеруючи pull requests з пропозиціями безпечного коду, що відповідають найкращим практикам написання мови.
- Безшовний CI/CD інтеграція: працює в режимі реального часу всередині вашої розробки pipeline, виявляючи вразливості SQL-ін'єкцій до розгортання, а не після.
- Інтеграція IDEпереглядайте деталі проблеми, її серйозність та інструкції з її усунення безпосередньо в редакторі під час написання запиту, а не після нього commit його.

FAQ
Який найкращий спосіб запобігти SQL-ін'єкції?
Найсильніший захист від вразливостей SQL-ін'єкцій поєднує параметризовані запити у вашому коді з SAST інструмент, який постійно сканує код на наявність неочищених шаблонів введення. Ручна перевірка коду сама по собі пропускає забагато з огляду на швидкість, з якою працює сучасна система. pipelineкод судна.
Можна а SAST інструмент повністю замінить методи безпечного кодування?
Ні SAST Інструмент для виявлення вразливостей SQL-ін'єкцій виявляє те, що вже є в коді, але параметризовані запити, перевірка вхідних даних та дозволи бази даних з найменшими привілеями зменшують частоту написання небезпечних шаблонів. Ці два методи працюють разом.
Чому SQL-ін'єкції все ще трапляються, якщо виправлення добре відоме?
Параметризовані запити були standard виправлення роками, але існуючі бази коду накопичують застарілі запити, які ніколи не переглядаються, доки порушення не призведе до проблеми. Безперервний SAST сканування заповнює цю прогалину, позначаючи неочищені запити на кожному commit, а не лише під час періодичного аудиту.
Чи має значення низький рівень хибнопозитивних результатів саме для виявлення SQL-ін'єкцій?
Так. Результати SQL-ін'єкцій, які губляться у довгому списку хибнопозитивних результатів, потрапляють у продакшн. SAST Інструмент з низьким рівнем хибнопозитивних результатів робить запобігання вразливостям SQL-ін'єкцій дієвим, а не надмірним.
Захистіть свої програми за допомогою Xygeni-SAST
Вразливості SQL-ін'єкцій можна запобігти за допомогою правильного SAST інструмент та правильні практики. Розпочніть безкоштовну пробну версію Xygeni-SAST сьогодні, або дослідіть, як це поєднується SCA та open source security на повній платформі Xygeni. Забронювати демо or відвідайте екскурсію продуктом щоб побачити це у власному коді.
