






Сучасна система безпеки додатків (AppSec) більше не може покладатися на ручні робочі процеси. Автоматизація управління вразливостями тепер необхідність, а не варіант. Нещодавно ми мали можливість приєднатися Практичні DevSecOps подкаст, де наш технічний директор Луїс Родрігес поділилися думками під час сесії «Захист найслабших ланок: запобігання атакам на ланцюги поставок, перш ніж вони почнуть загострюватися». У цій розмові Луїс пояснив, як DevSecOps команди можуть випереджати найбільші загрози сьогодення. Перш за все, він показав, що успіх залежить від поєднання автоматизації з пріоритезація на основі ризиків та створення потужного захисту проти шкідливі npm-пакети.
Урок 1: Пробийтеся крізь шум за допомогою пріоритизації на основі ризиків
По-перше, Луїс пояснив, що найскладніше не знайти вразливості, а з'ясувати, які з них дійсно важливі. Традиційні інструменти видають нескінченну кількість сповіщень, і багато з них виявляються хибнопозитивними. В результаті інженери втрачають час на пошук проблем, які не становлять реальної небезпеки.
Пріоритезація на основі ризику вирішує цю проблему. Він розглядає можливості використання, вразливість та вплив на бізнес, щоб виділити проблеми, які зловмисники найімовірніше використовуватимуть. Крім того, Xygeni Application Security Posture Management скорочує кількість сповіщень до 90%, роблячи роботу з безпеки чіткішою та набагато менш відволікаючою.
Ключовий винос: Насправді, автоматизація полягає не в скануванні більшої кількості результатів, а в показі меншої кількості, лише тих питань, які дійсно важливі.
Урок 2: Шкідливі npm-пакети вже є у вашому Pipeline
По-друге, Луїс наголосив на реальності, яку більше не можна ігнорувати: шкідливі npm-пакети заполонили екосистеми з відкритим кодом. Фактично, кожен десятий новий пакет npm або PyPI, опублікований у 2024 році, містив шкідливе програмне забезпечення. В результаті атаки на ланцюги поставок поширювалися швидше, ніж більшість команд встигають реагувати.
Візьмемо, наприклад, випадок Черв'як Шай-Хулуд: один шкідливий пакет заразив сотні проектів за лічені години. Це не лише було надзвичайно руйнівним, але й показало, як зловмисники використовують незакріплені залежності та CI/CD моделі довіри.
Xygeni вирішує це питання за допомогою:
- Постійний моніторинг реєстрів для виявлення шкідливих пакетів.
- Guardrails які зупиняють збірки, коли виявляються залежності, що перебувають у карантині.
- Ранні попередження, які негайно повідомляють команди про появу нових загроз.
Ключовий винос: враховуючи ці моменти, спираючись лише на традиційні SCA недостатньо, автоматизація повинна блокувати шкідливе програмне забезпечення в режимі реального часу.
Урок 3: Захист фабрики за допомогою автоматизації управління вразливостями
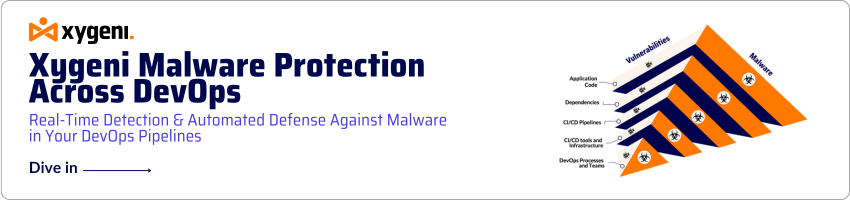
По-третє, Луїс нагадав нам, що зловмисники більше не атакують лише програми, вони атакують pipeline самСлабкі дії GitHub, не закріплені робочі процеси та надмірно привілейовані токени – це легкі точки входу. Іншими словами, CI/CD Система є «фабрикою» сучасного програмного забезпечення. Якщо фабрика скомпрометована, під загрозою опиниться кожен артефакт нижче за течією.
Це де автоматизація управління вразливостями справді сяє. Наприклад, шляхом вбудовування автоматизованих перевірок, підписаних артефактів та виявлення аномалій безпосередньо в CI/CD, команди можуть:
- Запобігайте запуску небезпечних робочих процесів.
- Перевіряйте кожну збірку за допомогою криптографічної атестації.
- Негайно виявляйте незвичайні дії, підвищення привілеїв або шахрайські плагіни.
Ключовий винос: На завершення, безпека на заводі вимагає постійного, автоматизованого контролю, самі лише ручні перевірки ніколи не будуть масштабними.
Що це означає для команд DevSecOps
Загалом, урок з доповіді Луїса очевидний: сучасна AppSec повинна поєднувати автоматизацію управління вразливостями, захист від шкідливих npm-пакетів та пріоритизацію на основі ризиків. В іншому випадку команди ризикують потонути в шумі, поки зловмисники використовуватимуть прогалини.
З Xygeni організації отримують:
- Автоматизоване виявлення та інвентаризація активів.
- Динамічні воронки продажів для пріоритезація вразливостей на основі ризиків.
- Виявлення шкідливого програмного забезпечення та секретів у режимі реального часу, інтегроване в CI/CD.
Отже, автоматизація — це не лише питання ефективності; це єдиний спосіб залишатися стійким до атак на ланцюги поставок, що постійно змінюються.
Дивіться повну розмову з Луїсом Родрігесом
Дивіться повний сеанс «Захист найслабших ланок: запобігання атакам на ланцюги поставок, перш ніж вони почнуть загострюватися» та дізнайтеся, як автоматизувати управління вразливостями у вашому DevSecOps pipeline.
Готові застосувати ці уроки на практиці?
Автоматизація управління вразливостями та захист від шкідливих npm-пакетів – це не просто теорія, це те, що ви можете почати вже сьогодні. З Xygeni ви отримаєте пріоритезацію на основі ризиків, виявлення шкідливого програмного забезпечення в режимі реального часу та CI/CD guardrails що масштабуються разом з вашою командою.
Почніть свою безкоштовну пробну версію і подивіться, як автоматизація управління вразливостями безпосередньо вписується у вашу pipeline.

