






Безпека не може чекати до фінальної фази тестування. Якщо ви хочете створювати безпечні та стійкі додатки, вам потрібно думати про безпеку з першого дня. Саме тут важливо розуміти, які фази життєвого циклу розробки програмного забезпечення (SDLC) стає критичним. Завдяки вбудовуванню SDLC безпеку на кожному етапі, від планування та проектування до розгортання та обслуговування, ви створюєте безпечний життєвий цикл розробки програмного забезпечення (SŽC)SDLC), що знижує ризики, скорочує витрати та підтримує готовність вашого програмного забезпечення до реальних загроз. У цьому посібнику ми розглянемо кожен етап SDLC і покажемо вам, як зробити безпеку вбудованою функцією, а не якоюсь другорядною.
Розуміння SDLC та життєвий цикл безпечної розробки програмного забезпечення
Життєвий цикл розробки програмного забезпечення (SDLC) забезпечує структурований підхід до проектування, створення, тестування та розгортання програмного забезпечення. Однак традиційні SDLC часто ставиться до безпеки як до другорядної думки. Саме тут починається життєвий цикл безпечної розробки програмного забезпечення (SSDLC) інтегрує безпеку на кожному етапі, щоб забезпечити стійкість вашого програмного забезпечення до сучасних кіберзагроз.
SDLC Безпека: основа безпечного життєвого циклу розробки програмного забезпечення
Згідно зі Національний інститут ім Standardта технології (NIST), безпека повинна бути інтегрована на всіх етапах життєвого циклу розробки програмного забезпечення, від планування до підтримки. Шляхом вбудовування SDLC Завдяки впровадженню практик безпеки в процес розробки, команди можуть усунути вразливості на ранній стадії, мінімізувати ризики та уникнути дорогих виправлень у майбутньому.
Глосарій безпеки Xygeni
Що таке SDLC
Життєвий цикл розробки програмного забезпечення (SDLC) – це структурована структура, яка чітко окреслює етапи створення програмного забезпечення, починаючи з ретельного планування та переходячи через розробку, розгортання та підтримку. Більше того, в життєвому циклі розробки програмного забезпечення кожен етап включає певні дії, цілі та результати. Як результат, ці кроки гарантують, що програмне забезпечення розробляється ефективно та результативно, дотримуючись усіх необхідних вимог. standards. Дотримуючись цієї чіткої структури, команди можуть створювати високоякісне програмне забезпечення, яке відповідає функціональним та бізнес-потребам.
Що таке СSDLC?
Життєвий цикл безпечної розробки програмного забезпечення (S)SDLC) – це фреймворк, який систематично інтегрує методи безпеки на кожному етапі процесу розробки. На відміну від SDLC, де питання безпеки часто вирішуються пізно — під час тестування або розгортання — SSDLC «вбудовує» безпеку з самого початку. Безпечний життєвий цикл розробки програмного забезпечення — це не додавання додаткової складності, а проактивність. Шляхом раннього виявлення та усунення вразливостей, SSDLC зменшує ризики, мінімізує витрати на виправлення на пізніх стадіях та забезпечує дотримання таких норм, як GDPR, HIPAA та PCI DSS. З SSDLC, розробники можуть створювати програмне забезпечення, яке не лише працює безперебійно, але й витримує сучасні кіберзагрози.
Які фази життєвого циклу розробки програмного забезпечення та їхні вимоги безпеки?
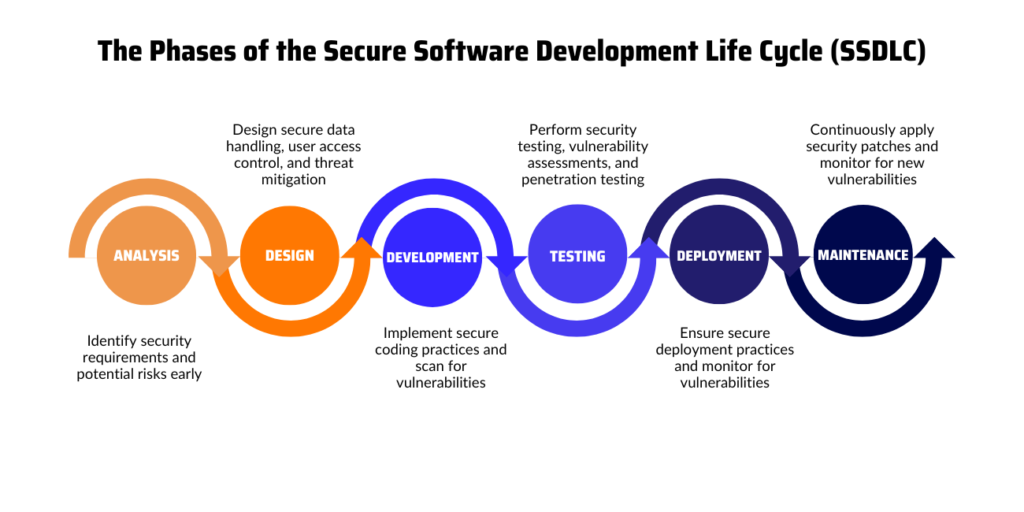
Кожен етап життєвого циклу розробки програмного забезпечення (SDLC) має унікальні проблеми безпеки. Знання фаз життєвого циклу розробки програмного забезпечення допомагає вам інтегруватися SDLC безпеку на кожному кроці. Впроваджуючи Безпечний життєвий цикл розробки програмного забезпечення (SSDLC), ви можете виявляти вразливості на ранній стадії, зменшувати ризики та створювати краще програмне забезпечення.
Ось як безпека вписується в кожен етап життєвого циклу розробки програмного забезпечення та як Xygeni допомагає зробити його безперебійним:
1. Планування та аналіз вимог
Ця фаза формує основу проекту. Команди визначають обсяг проекту, збирають вимоги та оцінюють потенційні ризики. Розуміння фаз життєвого циклу розробки програмного забезпечення починається з ретельного планування та додавання... SDLC Безпека на цьому етапі запобігає вразливостям пізніше.
Фокус безпеки: Моделювання загроз та збір даних щодо вимог безпеки є ключовими тут. Такі інструменти, як Ксігені Application Security Posture Management (ASPM) забезпечити повну видимість потенційних ризиків шляхом автоматизації виявлення програмних активів. Водночас, Ксігені Software Supply Chain Security (SSCS) гарантує, що будь-які сторонні або компоненти з відкритим кодом відповідають вимогам безпеки standards, зменшуючи ризики ланцюга поставок ще до початку розробки.
2. Дизайн
На етапі проектування команди розробляють архітектуру системи та вирішують, як програмне забезпечення функціонуватиме. Критично важливі аспекти безпеки.cisТакі заходи, як захист конфіденційних даних, контроль доступу користувачів та зменшення загроз, виходять на перший план.
Фокус безпеки: Проектування безпечної архітектури та оновлення моделей загроз. Інфраструктура Xygeni як код (IaC) Безпека сканує хмарні та системні архітектури на наявність неправильних конфігурацій, гарантуючи, що недоліки безпеки не будуть вбудовані у ваш дизайн. Крім того, Секрети безпеки Xygeni допомагає захистити конфіденційну інформацію, таку як ключі API, облікові дані та паролі, протягом усього цього етапу.
3. Розробка
Саме тут відбувається власне кодування, що робить його одним із найбільш вразливих етапів для створення ризиків безпеки. Погано написаний код або незахищені компоненти можуть створити серйозні проблеми, якщо їх не вирішити на ранній стадії.
Фокус безпеки: Безпечні методи кодування, статичне тестування безпеки додатків (SAST) та аналіз складу програмного забезпечення (SCA). Ксігені ASPM активно контролює код під час розробки, позначаючи ризики в режимі реального часу, щоб розробники могли виправляти проблеми в міру їх виникнення. Автоматичне виправлення, частина Xygeni Open Source Security пакет автоматично усуває вразливості у компонентах з відкритим кодом, перш ніж вони потраплять у виробництво. Тим часом Виявлення шкідливого програмного забезпечення в режимі реального часу захищає залежності та сторонні бібліотеки, водночас Секрети безпеки гарантує, що жодні конфіденційні дані випадково не потраплять до кодової бази.
4. Тестування
На етапі тестування Життєвий цикл розробки програмного забезпечення, команди перевіряють функціональність та наявність вразливостей. Ретельне тестування гарантує, що жодні ризики безпеці не потраплять у виробництво.
Фокус безпеки: Динамічне тестування безпеки застосунків (DAST), тестування на проникнення та сканування вразливостей. Під час цього етапу Ксігені ASPM використовує показники придатності для експлуатації, щоб виділити найважливіші ризики, допомагаючи командам ефективно пріоритезувати виправлення. Виявлення шкідливого програмного забезпечення в режимі реального часу продовжує сканувати сторонні компоненти на наявність загроз, SSCS виявлення аномалії відстежує незвичайну поведінку, яка може сигналізувати про приховані вразливості.
5. розгортання
На цьому етапі програмне забезпечення випускається у виробниче середовище. Команди повинні забезпечити безпеку процесу розгортання, щоб уникнути появи нових ризиків під час переходу.
Фокус безпеки: Безпечні конфігурації, сканування вразливостей після розгортання та системи запобігання вторгненням. Крім того, Ксігені Open Source Security набір гарантує безпеку компонентів сторонніх розробників навіть після розгортання. Крім того, Автоматичне виправлення виправляє вразливості в реальних середовищах без ручного втручання. Тим часом SSCS постійно сканує на наявність нових загроз, забезпечуючи безпеку вашого виробничого середовища.
6. технічне обслуговування
Робота не закінчується після розгортання. Поточне обслуговування усуває нові вразливості, застосовує виправлення та забезпечує захист системи від загроз, що постійно змінюються.
Фокус безпеки: Управління вразливостями, управління виправленнями та постійний моніторинг. Ксігені ASPM забезпечує моніторинг безпеки в режимі реального часу для швидкого виявлення та вирішення проблем, що виникають. У поєднанні з Виявлення шкідливого програмного забезпечення в режимі реального часу, Xygeni допомагає захистити ваше програмне забезпечення від нових ризиків у сторонніх компонентах, забезпечуючи довгострокову безпеку.
Переваги безпечного життєвого циклу розробки програмного забезпечення
Впровадження безпечного життєвого циклу розробки програмного забезпечення (S)SDLC) полягає не лише в тому, щоб зробити ваше програмне забезпечення безпечним, а й у тому, щоб працювати розумніше та створювати кращі програми. Завдяки інтеграції SDLC Впроваджуючи практики безпеки на кожному етапі розробки, команди отримують низку переваг:
- Зменшення вразливостей: Раннє виявлення проблем безпеки допомагає запобігти потраплянню серйозних ризиків у виробництво.
- Нижчі витрати: Виправлення вразливостей під час розробки набагато дешевше, ніж їх виправлення після релізу.
- Покращення стану безпеки: SSDLC робить ваше програмне забезпечення стійким, готуючи його до загроз, що розвиваються.
- Досягти відповідності: Зустріч із безпекою standardтакі як GDPR, HIPAA та PCI DSS без нагальних змін.
Як відбувається життєвий цикл безпечної розробки програмного забезпечення (S)SDLC) Трансформує безпеку програмного забезпечення
Розуміння фаз життєвого циклу розробки програмного забезпечення є першим кроком до створення безпечного та надійного програмного забезпечення. Коли ви застосовуєте Безпечний життєвий цикл розробки програмного забезпечення (БЖЦП)SDLC), ви робите безпеку ключовою частиною вашого процесу розробки. Від планування та проектування до обслуговування, додавання SDLC Безпека на кожному етапі допомагає вашій команді виявляти вразливості на ранній стадії, знижувати витрати та випереджати загрози, що розвиваються.
Ксігені робить SSDLC усиновлення просте. Application Security Posture Management (ASPM) надає вам аналітику ризиків у режимі реального часу, щоб ваша команда могла швидко вирішувати проблеми. Software Supply Chain Security (SSCS) забезпечує безпеку сторонніх компонентів та компонентів з відкритим кодом. Завдяки автоматичному виправленню ви миттєво усуваєте вразливості та зосереджуєтеся на створенні чудового програмного забезпечення.
Зробіть наступний крок
Зосередившись на SDLC безпека та перехід на SSDLC Завдяки цьому підходу ваша команда створює програмне забезпечення, яке не лише працює, але й залишається захищеним від сучасних загроз. Впровадження безпеки на кожному етапі спрощує дотримання вимог та зменшує витрати на подальше виправлення. Готові вивести свій процес на новий рівень? Дізнайтеся, як Xygeni може допомогти забезпечити безпеку на кожному етапі вашого Життєвий цикл розробки програмного забезпечення та зробити розвиток безпечнішим та ефективнішим.

